Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 87 kayıt listeleniyor.

87
Kayıt
3
Bu sayfa
1029
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime security cve phishing
Öne çıkan haberler
Yeni Project CAV3RN modülü, C2 için Outlook takvim etkinliklerini ve yapılandırma geri kazanımı için DNS AAAA kayıtlarını kötüye kullanıyor
apt 85

Yeni Project CAV3RN modülü, C2 için Outlook takvim etkinliklerini ve yapılandırma geri kazanımı için DNS AAAA kayıtlarını kötüye kullanıyor

Kaspersky GReAT uzmanları, Outlook takvimini kullanarak iletişim kuran ve DNS AAAA yanıtları ile yapılandırma geri kazanımı yapan yeni bir Project CAV3RN C2 modülünü tanıttı.

21.07.2026 11:40 Kaspersky Securelist RU
GoldenEyeDog Alt Grubu DigiCert İhlali ve Kod İmzalama Sertifikası Hırsızlığı ile Bağlantılı
apt 85

GoldenEyeDog Alt Grubu DigiCert İhlali ve Kod İmzalama Sertifikası Hırsızlığı ile Bağlantılı

DigiCert'in Nisan 2026'daki güvenlik olayı, GoldenEyeDog alt grubu tarafından gerçekleştirilen bir siber saldırı olarak tanımlandı. Bu grup, kumar ve oyun sektörlerini hedef alan siber suçlarla tanınıyor.

17.07.2026 19:39 The Hacker News US
GoSerpent: Kalıcı bir tehdit, sofistike veri toplama ve dışa aktarma ile evrim geçiriyor
apt 85

GoSerpent: Kalıcı bir tehdit, sofistike veri toplama ve dışa aktarma ile evrim geçiriyor

GoSerpent arka kapısı ve diğer araçlarla gerçekleştirilen saldırılar, Güneydoğu Asya'daki hükümet kuruluşlarından veri çalmayı amaçlıyor. Bu durum, siber tehditlerin evrildiğini ve daha karmaşık hale geldiğini gösteriyor.

16.07.2026 15:00 Kaspersky Securelist RU
Armored Likho, BusySnake Stealer ile Hükümet Ajanslarını ve Enerji Sektörünü Hedef Alıyor
apt 85

Armored Likho, BusySnake Stealer ile Hükümet Ajanslarını ve Enerji Sektörünü Hedef Alıyor

Armored Likho, daha önce belgelenmemiş bir tehdit aktörü olarak, Rusya, Brezilya ve Kazakistan'daki hükümet ajanslarına ve elektrik sektörüne yönelik siber saldırılar gerçekleştirmektedir. Kaspersky, bu aktörün finansal motivasyonlu kampanyaları ve hedefli siber casusluk faaliyetlerini birleştirdiğini belirtiyor.

03.07.2026 16:36 The Hacker News US
ToddyCat: gizli e-posta asistanınız. Bölüm 2
apt 85

ToddyCat: gizli e-posta asistanınız. Bölüm 2

ToddyCat APT grubu tarafından kullanılan Umbrij aracı, Gmail'deki kurumsal e-posta iletişimini tehlikeye atmak için OAuth yetkilendirme token'larını hedef alıyor. Bu durum, siber güvenlik açısından önemli bir tehdit oluşturuyor.

30.06.2026 13:00 Kaspersky Securelist RU
CL-STA-1062 Güneydoğu Asya Hükümetlerini ve Kritik Altyapıyı Hedef Alıyor
apt 85

CL-STA-1062 Güneydoğu Asya Hükümetlerini ve Kritik Altyapıyı Hedef Alıyor

Saldırganlar, Güneydoğu Asya'daki hükümet kuruluşları ve kritik altyapıları hedef alarak siber casusluk yapmayı amaçlıyor. Kullanılan araçlar arasında özel bir TinyRCT arka kapısı bulunuyor.

26.06.2026 01:00 Unit 42 US
OceanLotus, Vietnam Yatırımcılarını SPECTRALVIPER ile FireAnt Saldırısında Hedef Aldı
apt 85

OceanLotus, Vietnam Yatırımcılarını SPECTRALVIPER ile FireAnt Saldırısında Hedef Aldı

OceanLotus, Vietnam'daki yerel kuruluşları ve borsa yatırımcılarını hedef alan SPECTRALVIPER adlı kötü amaçlı yazılım ile iki ayrı kampanya yürüttü. Bu saldırılar, siber casusluk ve tedarik zinciri saldırılarını kapsıyor.

11.06.2026 12:45 The Hacker News US
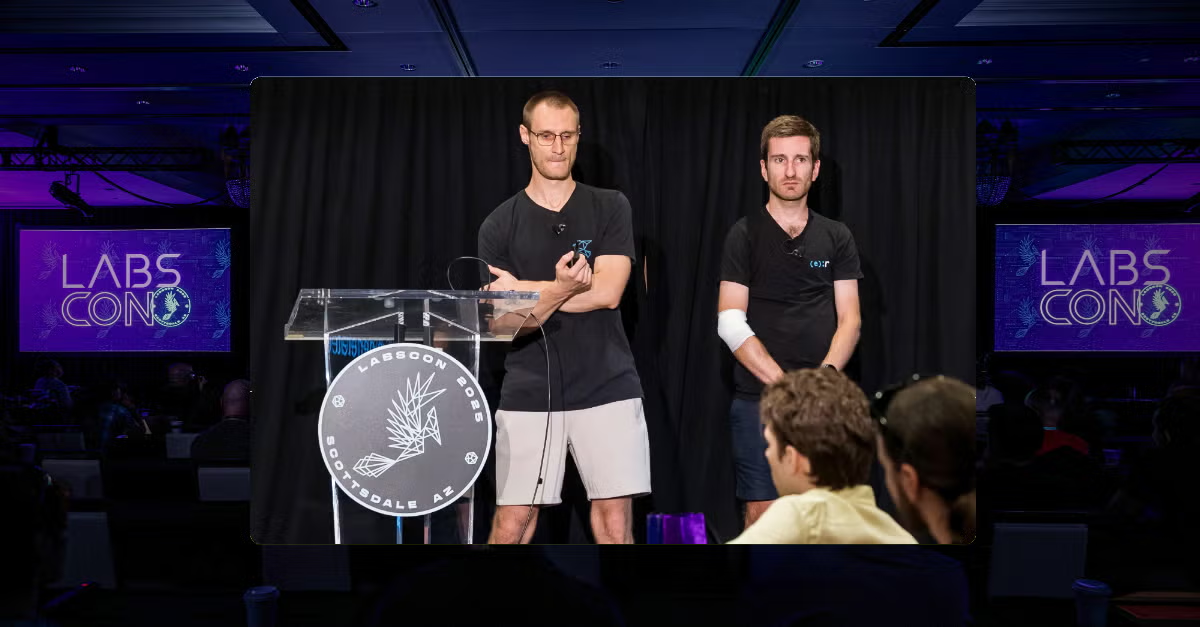
LABScon25 Tekrarı | Gamaredon x Turla: Ukrayna'yı Hedef Alan 2025 Casusluk İttifakının Ortaya Çıkışı
apt 85

LABScon25 Tekrarı | Gamaredon x Turla: Ukrayna'yı Hedef Alan 2025 Casusluk İttifakının Ortaya Çıkışı

ESET araştırmacıları, Gamaredon'un Turla'nın Ukrayna hedeflerine erişimini nasıl kolaylaştırdığını gösteriyor. Bu durum, FSB ile bağlantılı casusluk grupları arasında nadir bir işbirliğini ortaya çıkarıyor.

02.06.2026 16:00 SentinelOne Labs US
Mustang Panda, Hükümet Siber Saldırılarında Güncellenmiş COOLCLIENT Arka Kapısını Dağıtıyor
apt 85

Mustang Panda, Hükümet Siber Saldırılarında Güncellenmiş COOLCLIENT Arka Kapısını Dağıtıyor

Çin ile bağlantılı tehdit aktörleri, 2025 yılında hükümet hedeflerine yönelik siber casusluk saldırılarında COOLCLIENT adlı güncellenmiş bir arka kapı kullanmaktadır. Bu faaliyetler, Mustang Panda grubuna atfedilmektedir.

28.01.2026 14:40 The Hacker News -
apt 85

Çinli Mustang Panda hackerları CoolClient arka kapısı aracılığıyla bilgi hırsızları dağıtıyor

Çinli Mustang Panda siber casusluk grubu, CoolClient arka kapısının yeni bir varyantını dağıtarak kullanıcıların tarayıcı verilerini çalmaya ve panolarını izlemeye başladı. Bu güncelleme, siber güvenlik tehditlerini artırıyor.

28.01.2026 01:26 BleepingComputer -
siber güvenlik casusluk kötü amaçlı yazılım
Çin ile Bağlantılı Hackerlar 2023'ten Beri PeckBirdy JavaScript C2 Framework'ünü Kullandı

Çin ile Bağlantılı Hackerlar 2023'ten Beri PeckBirdy JavaScript C2 Framework'ünü Kullandı

27.01.2026 12:01 85
1 ... 6 7 8
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.