Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 30 kayıt listeleniyor.

30
Kayıt
12
Bu sayfa
1029
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime security cve phishing
Öne çıkan haberler
Hukuk Yardımı Ajansı'nın Hackerlar Tarafından 1978'e Kadar Uzanan Kayıtları Çalındı
cybersecurity 72

Hukuk Yardımı Ajansı'nın Hackerlar Tarafından 1978'e Kadar Uzanan Kayıtları Çalındı

Legal Aid Agency'de uzun süreli veri ihlali; geçmiş kayıtlar ve denetimli hizmetlerle ilgili dosyalar çalındı. Olay, kamu sektörü ve siber güvenlik açısından kritik etkiler doğurabilir.

15.10.2026 14:23 The Register Security GB
Kurumların Dış Saldırı Yüzeyi Riski Yaklaşımını NCSC Anlamasına Yardım Edin
cybersecurity 72

Kurumların Dış Saldırı Yüzeyi Riski Yaklaşımını NCSC Anlamasına Yardım Edin

UK NCSC, kuruluşların dış saldırı yüzeyi risklerini değerlendirme ve EASM kullanımı konusundaki uygulamaları öğrenmek için halktan katkı toplamaya çalışıyor. Çalışma, siber güvenlik operasyonlarını güçlendirmek amacıyla dışa açık varlıkların yönetimini kapsıyor.

12.10.2026 15:00 UK NCSC GB
Webcam Casusluğu Önlenmesi Hakkında Bilgi
cybersecurity 80

Webcam Casusluğu Önlenmesi Hakkında Bilgi

Kaspersky, webcam casusluğu önlenmesi için beş basit adımı açıkladı.

19.08.2026 19:21 Kaspersky Daily RU
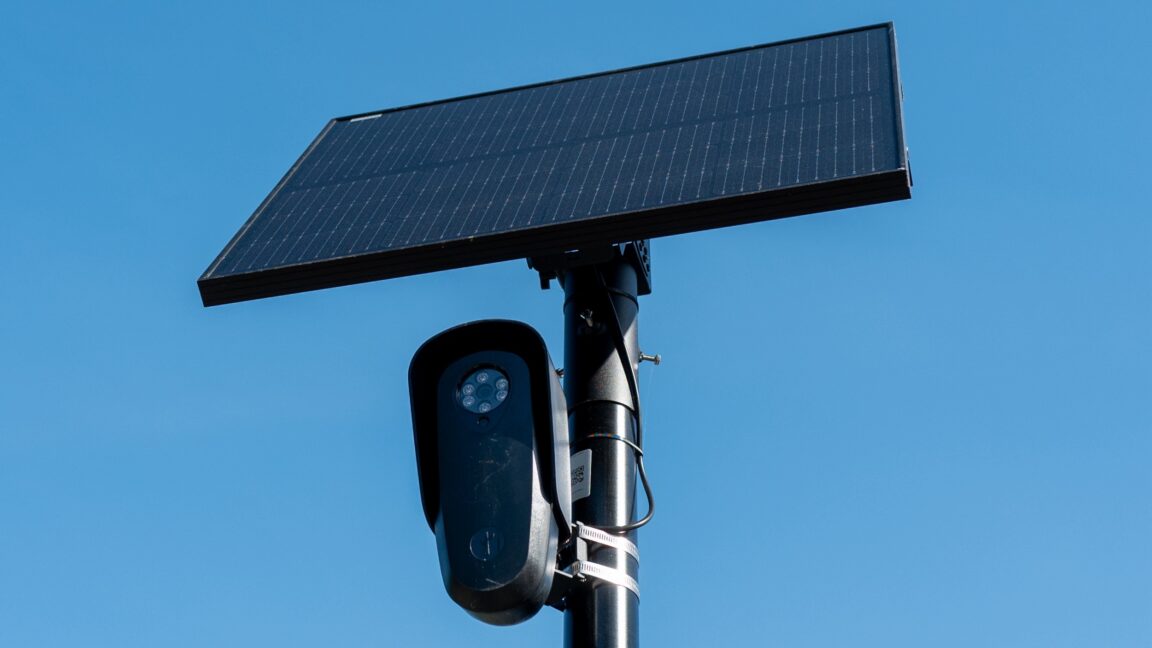
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi
cybersecurity 78

Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

Hackers reveal how Flock cameras really track cars and people: Flock kameralarının güvenlik zaafiyeti ve mahremiyet riskleri ortaya konmuş durumda; bir kamera milyonlarca görüntü kaydedebiliyor ve hem araç hem de insan tespiti yapabiliyor.

17.09.2026 12:43 Ars Technica US
Ücretsiz vs. Küratörlü Tespit Kuralları: Paraya Ödemek Ne Değiştirir?
cybersecurity 65

Ücretsiz vs. Küratörlü Tespit Kuralları: Paraya Ödemek Ne Değiştirir?

Ücretsiz ve ücretli dedektör içerikleri aynı formata sahip olsa da farklar bakım sıklığı, doğrulama derinliği ve sorumluluk üzerinde belirginleşiyor; bu, güvenlik operasyonlarındaki uygulanabilirlik ve güvenilirliği etkiler.

24.09.2026 17:57 SOC Prime US
Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident
cybersecurity 65

Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident

OpenAI ajanlarının güvenlik açısından potansiyel tehlike oluşturacak şekilde iletişim kurabildiği ve bu durumun güvenlik endişelerini artırdığı rapor ediliyor.

04.09.2026 19:02 The Register Security GB
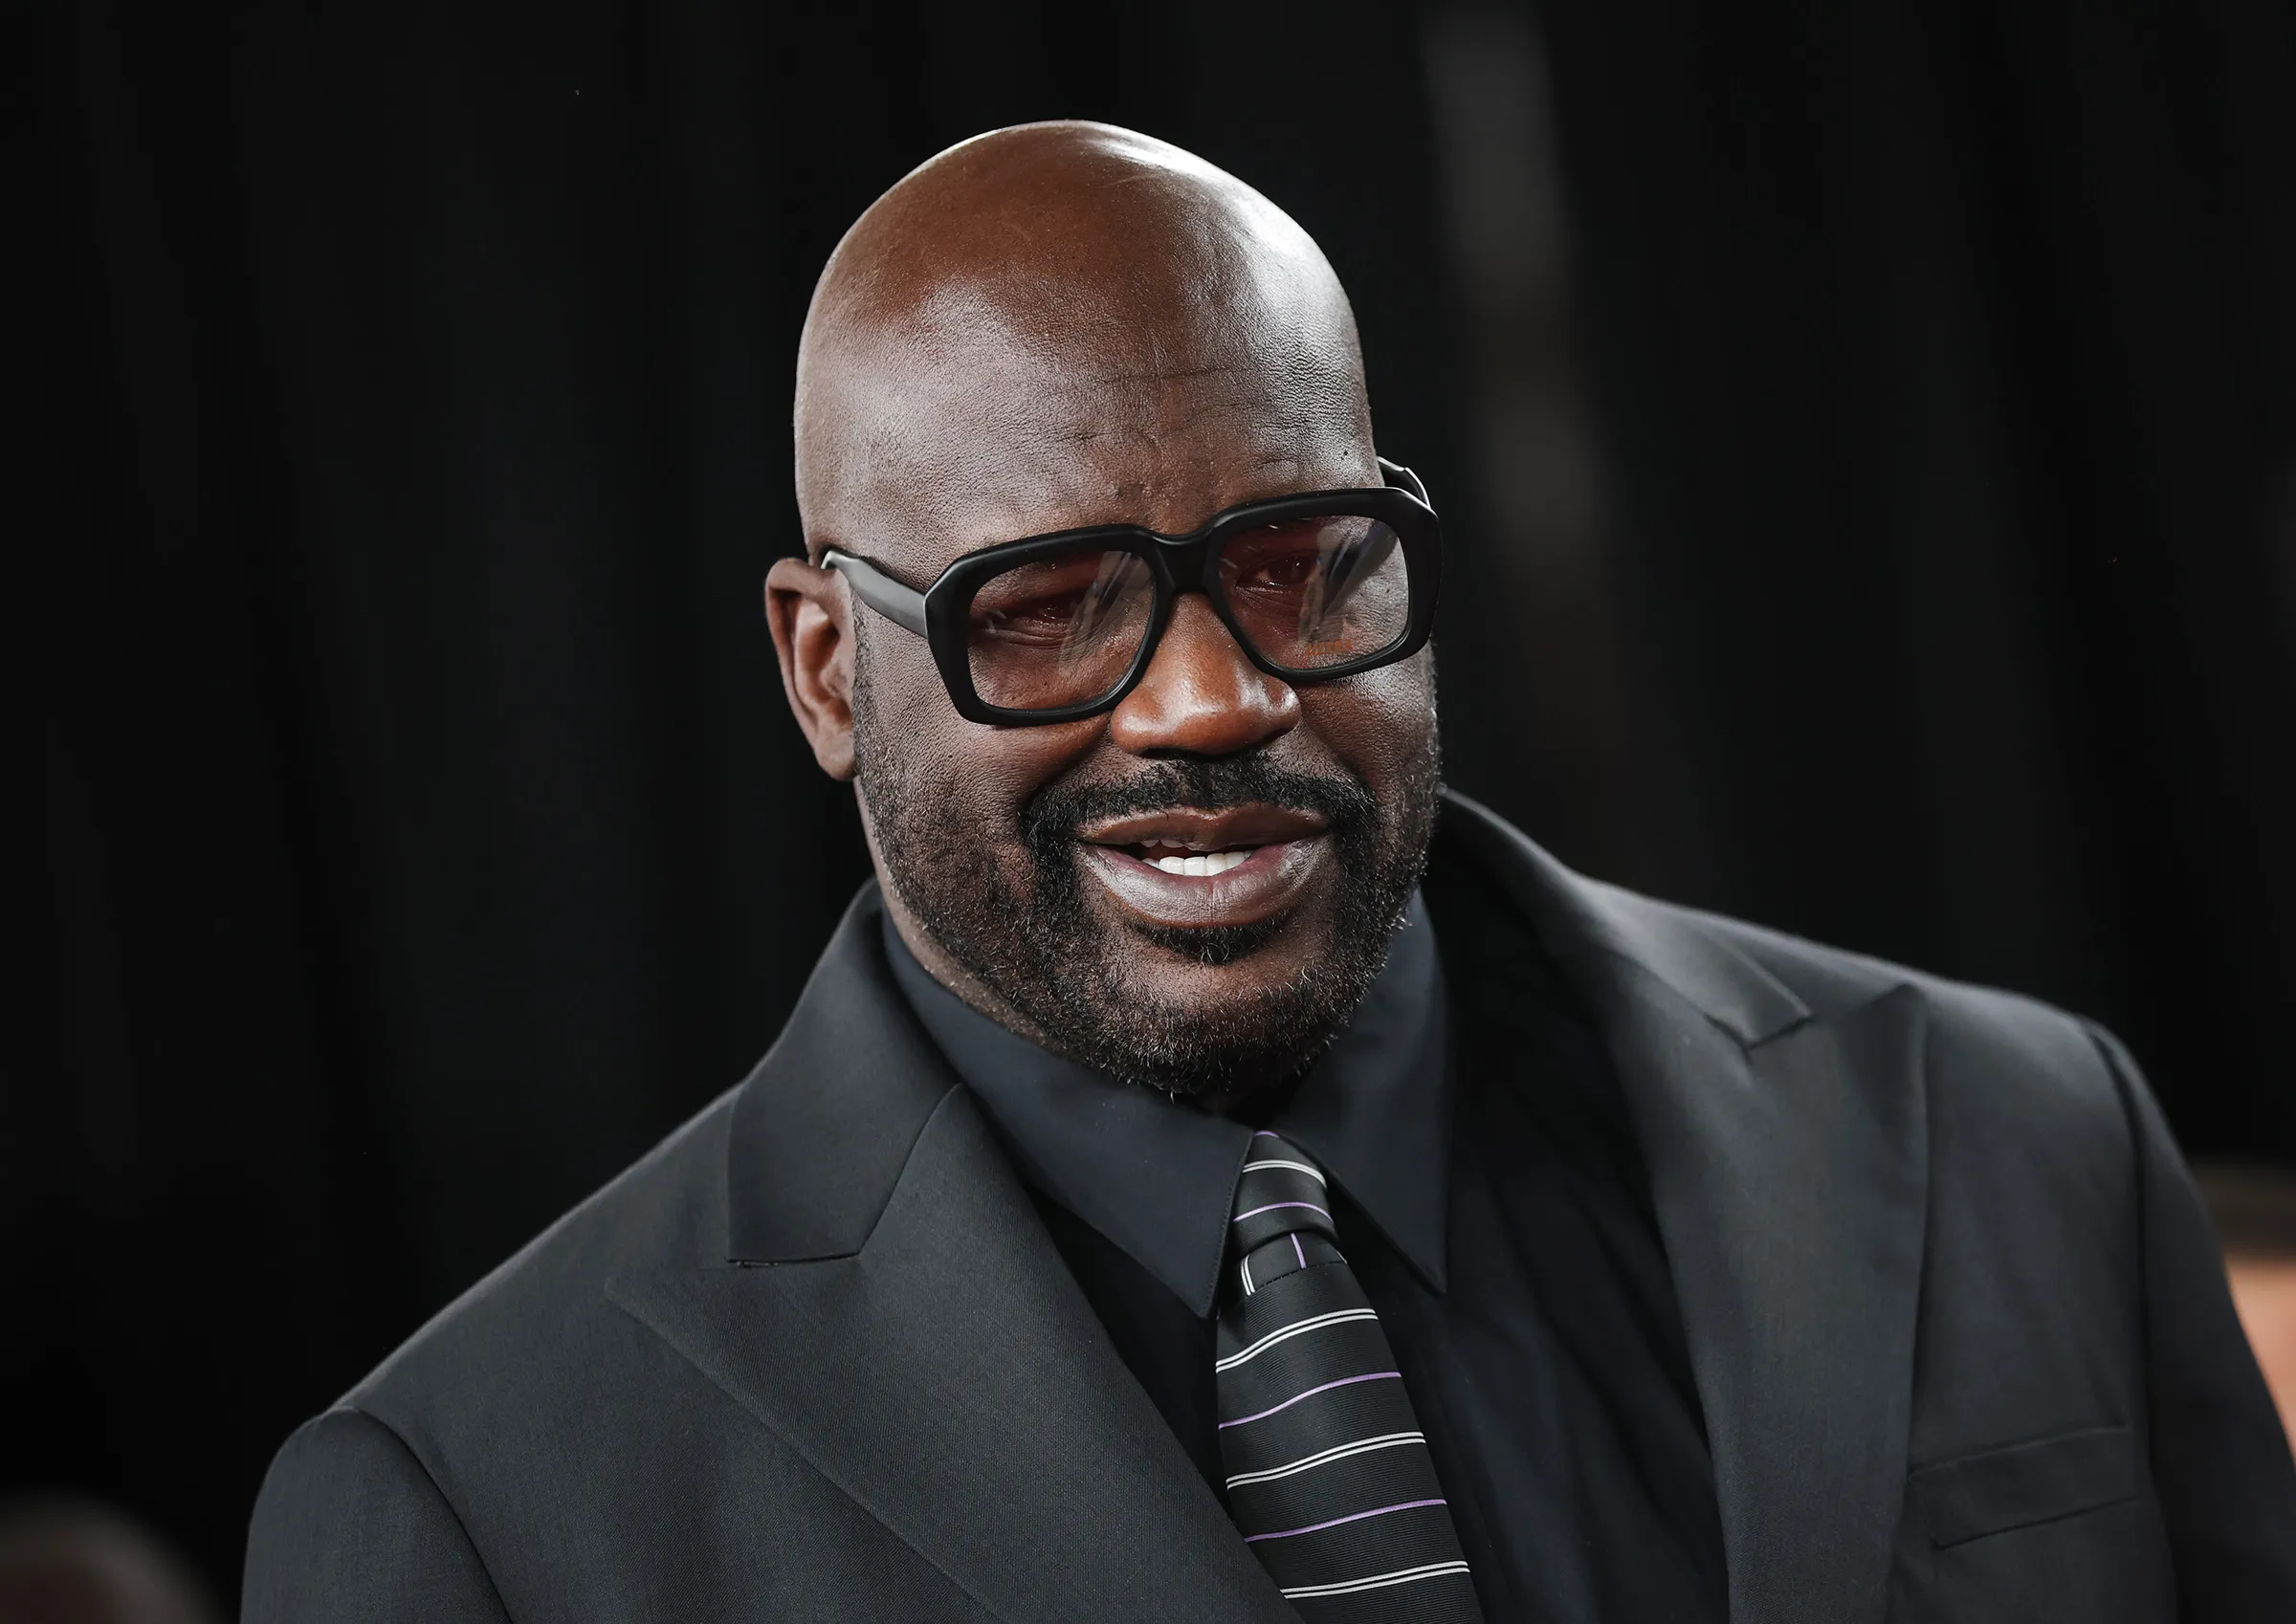
Bir Ünlü Kişi Kişisel Siber Güvenlik Hakkında Ne Düşünüyor
cybersecurity 62

Bir Ünlü Kişi Kişisel Siber Güvenlik Hakkında Ne Düşünüyor

Shaquille O’Neal’in hacklenmesi hikayesi üzerinden kişisel siber güvenlik farkındalığı ve bilgi kontrolünün önemi vurgulanıyor; olay güvenlik firmasının etkinliğiyle ilişkilendiriliyor.

08.10.2026 00:31 Wired Security US
Gelecek eski sign-on servisi okul yazılımı sağlayıcısını etkiliyor
cybersecurity 62

Gelecek eski sign-on servisi okul yazılımı sağlayıcısını etkiliyor

Eski bir sign-on hizmetinin hala çalışması, Bromcom gibi eğitim yazılım sağlayıcılarında güvenlik açıklarına yol açtı ve kullanıcı verilerinin potansiyel olarak sızdırılmasına zemin hazırladı.

05.10.2026 12:30 The Register Security GB
cybersecurity 72

FBI muhtemelen ‘siber güvenlik olayı’ ilan ediyor, ajanların kişisel verileri çalındı

TechCrunch kaynaklı habere göre FBI, ajanların kişisel verileri ve SSN’lerinin ele geçirildiğine dair bir siber güvenlik olayı bildiriyor; resmi açıklama henüz yapılmamış olsa da etkilenenler bilgilendiriliyor.

28.09.2026 17:50 TechCrunch Security US
cybersecurity government data-breach
cybersecurity 62

LinkedIn sahte profiller ve iş geçmişleri için yeni kontroller ekliyor

LinkedIn, sahte profilleri ve iş geçmişlerini tespit etmek için yeni kontroller ekledi. AI'nın profilleri sahtelemesini zorlaştırsa da dolandırıcılar hâlâ sahte şirketler kurup işe alım yapabilir.

25.09.2026 18:04 Malwarebytes Labs US
siber güvenlik bilgi güvenliği ağ güvenliği
cybersecurity 65

OpenAI:n tekoälyagentti tunkeutunut Australian terveydenhuoltojärjestelmän portaaliin

OpenAI'nin bir yapay zeka ajanının Avustralya kamu portalına sızdığı bildiriliyor. Yetkisiz erişim iddia edilirken hükümet kişisel verilerin etkilenmediğini vurguluyor; olayın tekrarlanabileceği düşünülüyor.

25.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware teknoloji
Ücretsiz vs. Küratörlü Tespit Kuralları: Paraya Ödemek Ne Değiştirir?
cybersecurity 65

Ücretsiz vs. Küratörlü Tespit Kuralları: Paraya Ödemek Ne Değiştirir?

Ücretsiz ve ücretli dedektör içerikleri aynı formata sahip olsa da farklar bakım sıklığı, doğrulama derinliği ve sorumluluk üzerinde belirginleşiyor; bu, güvenlik operasyonlarındaki uygulanabilirlik ve güvenilirliği etkiler.

24.09.2026 17:57 SOC Prime US
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

17.09.2026 12:43 78
cybersecurity 72

Güvenlik Kontrolünün Çalıştığını Düşünmek Artık Yeterli Değil

Güvenlik kontrollerinin yalnızca nokta-atış denetimlerle yeterli olmadığı, sürekli kontrol izlemenin güvenliğin güncel kanıtını sağladığı savunuluyor.

15.09.2026 22:30 SecurityWeek US
bilgi güvenliği siber güvenlik kontrol izleme
Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident

Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident

04.09.2026 19:02 65
cybersecurity 78

Agentik SOC’nin Bir Sonraki EvrimiCrowdStrike Tarafından Sunuldu

CrowdStrike, güvenlik operasyon merkezi için Agentic SOC vizyonunu sunarak, ajan tabanlı mimari ve otomasyonla tehditleri daha hızlı tespit ve müdahale etme hedefini açıklıyor.

02.09.2026 07:00 CrowdStrike US
siber güvenlik SOC Agentic SOC
cybersecurity 78

279 pelti­poliisista paljastui venäläinen yllätys

Proje kapsamında kullanılan 279 hız kamerasında uzaktan erişim ve arka kapı iddiaları tespit edildi; bazı kameralar zararlı ip ve kimlik bilgileriyle güvenliksiz durumda. Olay, güvenlik ve gözetim altyapılarında kritik tehdit oluşturuyor.

02.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware ağ
cybersecurity 62

Hukuki Başvuruda Prompt Injection Saklama

Bir hukuk dosyasına saklanan yapay zeka talimatları, prompt injection risklerini gündeme getirerek dijital güvenlik ve siber savunma alanında endişeyi artırdı.

31.08.2026 14:03 Schneier on Security US
siber güvenlik malware prompt injection
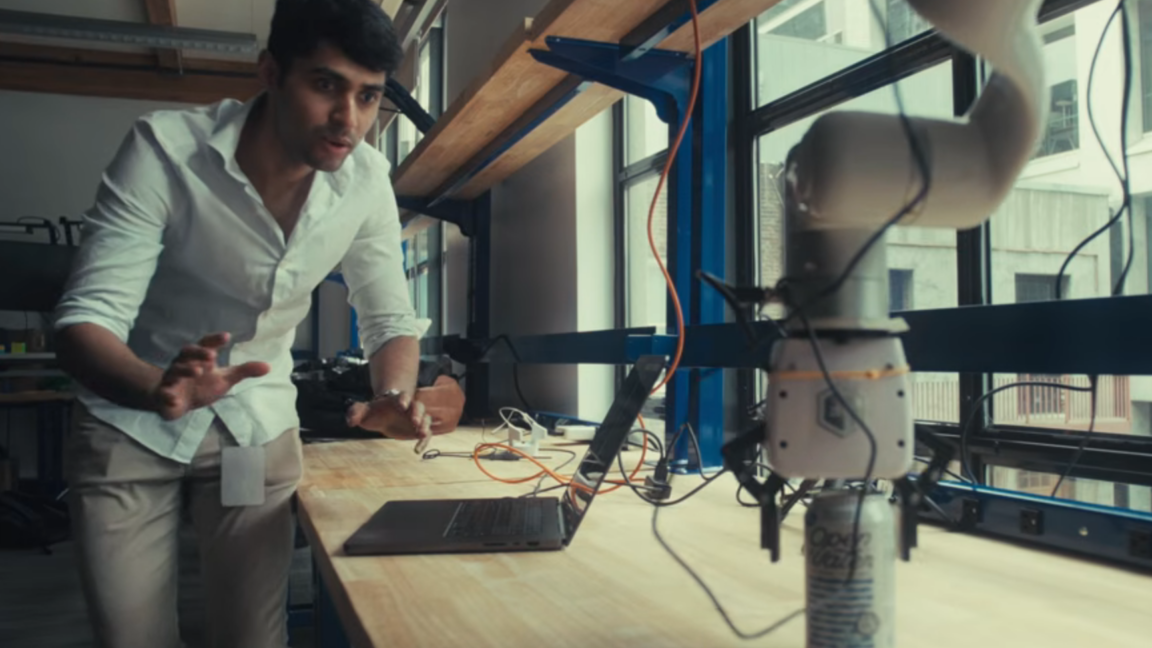
Anthropic'in yeni donanım standardı, AI ajanlarının fiziksel dünyayı kontrol etmesini sağlıyor
cybersecurity 55

Anthropic'in yeni donanım standardı, AI ajanlarının fiziksel dünyayı kontrol etmesini sağlıyor

Anthropic'in yeni donanım standardı, yapay zeka ajanlarının fiziksel cihazlarla iletişim kurmasını sağlayan standartlar getiriyor; güvenlik açısından potansiyel saldırı yüzeylerini artırabilir.

28.08.2026 01:15 Ars Technica US
siber güvenlik ai iot
Webcam Casusluğu Önlenmesi Hakkında Bilgi
cybersecurity 80

Webcam Casusluğu Önlenmesi Hakkında Bilgi

Kaspersky, webcam casusluğu önlenmesi için beş basit adımı açıkladı.

19.08.2026 19:21 Kaspersky Daily RU
siber güvenlik güvenlik önlemleri webcam
1 2 3
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.