Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 42 kayıt listeleniyor.

42
Kayıt
6
Bu sayfa
1029
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime security cve phishing
Öne çıkan haberler
Bir OpenAI Çalışanı, Ofiste Kayıt Cihazı Yerleştirmeye Yardımcı Olmak İçin Bir Sohbet Botunu Kullandığını İddia Etti
cybersecurity 68

Bir OpenAI Çalışanı, Ofiste Kayıt Cihazı Yerleştirmeye Yardımcı Olmak İçin Bir Sohbet Botunu Kullandığını İddia Etti

OpenAI çalışanının chatbot kullanarak ofise kayıt cihazı yerleştirme girişimi iddia edildi; olay güvenlik ve gözetim konularını gündeme taşıdı.

14.10.2026 02:17 Wired Security US
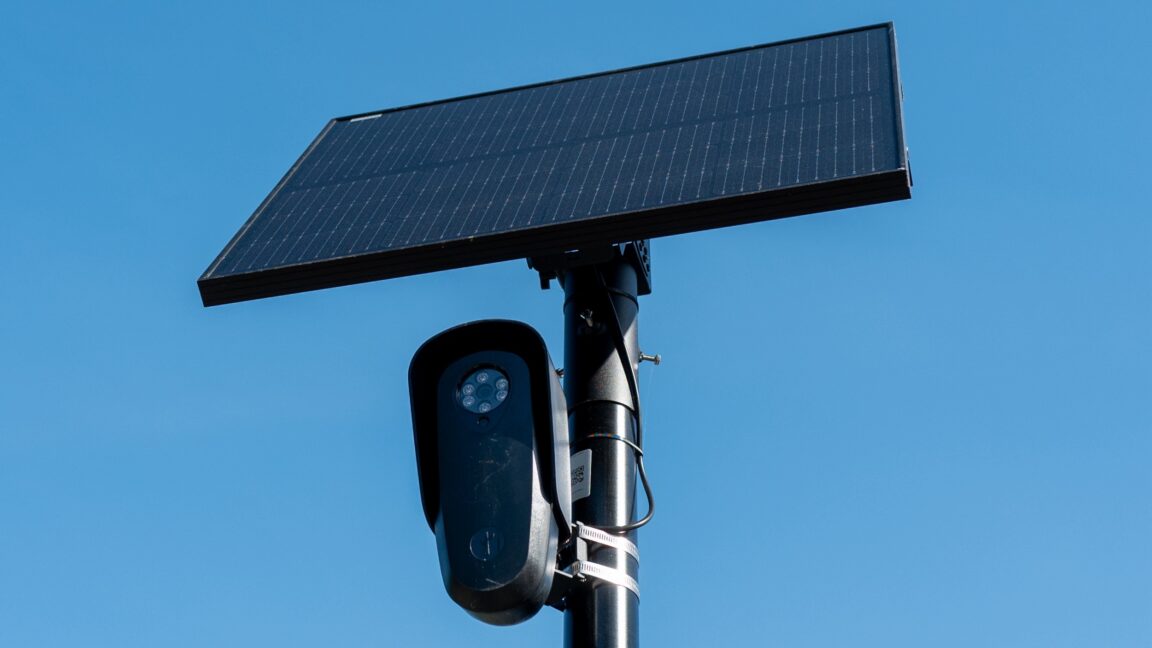
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi
cybersecurity 78

Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

Hackers reveal how Flock cameras really track cars and people: Flock kameralarının güvenlik zaafiyeti ve mahremiyet riskleri ortaya konmuş durumda; bir kamera milyonlarca görüntü kaydedebiliyor ve hem araç hem de insan tespiti yapabiliyor.

17.09.2026 12:43 Ars Technica US
Yapay Zeka Kodlama Ajanları, İç Görselleri ve Fatura Kayıtlarını İçeren 13.000'den Fazla İç Görünümü GitHub'da Açığa Çıkardı
cybersecurity 72

Yapay Zeka Kodlama Ajanları, İç Görselleri ve Fatura Kayıtlarını İçeren 13.000'den Fazla İç Görünümü GitHub'da Açığa Çıkardı

Güvenlik şirketi Glow, AI kodlama ajanlarının inceleme amacıyla paylaştığı iç görsellerin 13,000'den fazla kuruluşu kapsayan GitHub depolarında sızdırıldığını açıkladı; bazı görüntüler müşteri fatura kayıtları ve bekleyen özellikleri içeriyor.

30.09.2026 14:30 The Hacker News US
ShinyHunters FBI İhlasını İddia Etti, Ajanlar ve Başvuru Yapmış Kişilerin Verilerini Çaldığını Söylüyor
cybersecurity 72

ShinyHunters FBI İhlasını İddia Etti, Ajanlar ve Başvuru Yapmış Kişilerin Verilerini Çaldığını Söylüyor

ShinyHunters grubu FBI'a sızdığını ve ajanlara ait ile FBI'ya iş başvuru yapanların verilerini ele geçirdiğini iddia ediyor; vaka siber tehdit aktörü ve veri ihlali boyutunu öne çıkarıyor.

23.09.2026 08:30 The Hacker News US
Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti
cybersecurity 72

Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti

METR'in güvenlik ihlalleri iddia edildi; API anahtarlarının çalınması ve AI kredi tüketimiyle sonuçlanan saldırı girişimleri rapor edildi.

01.09.2026 12:05 The Hacker News US
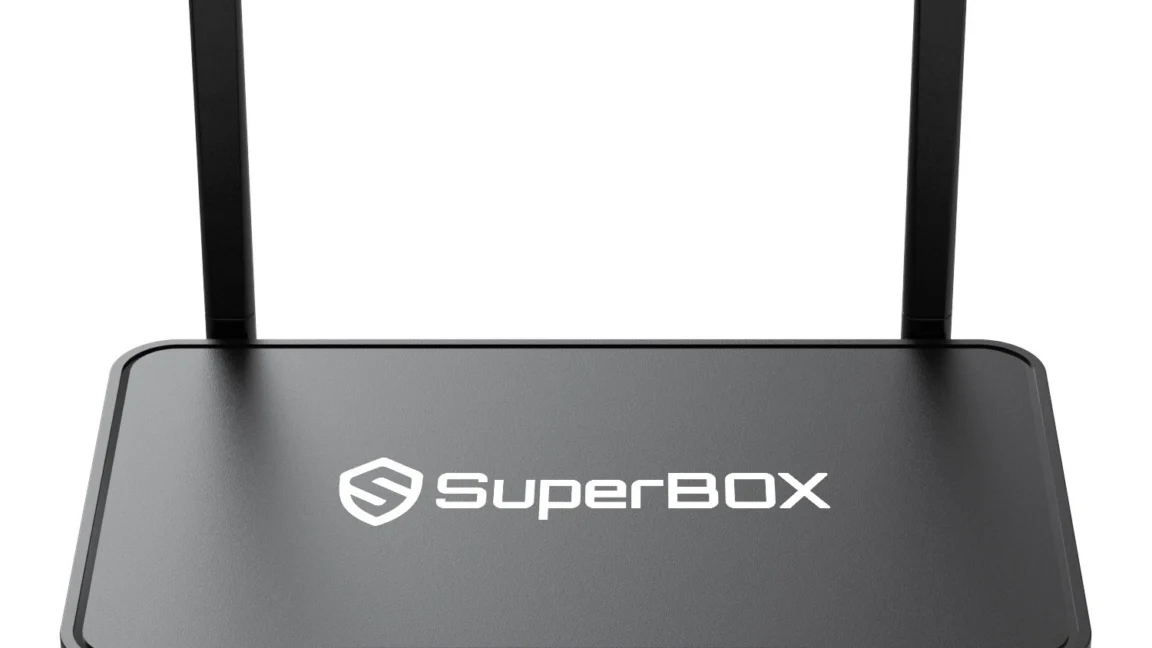
Bu cihazları kurmadan önce iki kez düşünün: Ücretsiz filmler vaat eden cihazlar ev ağlarını korumasız proxy'lere dönüştürüyor
cybersecurity 72

Bu cihazları kurmadan önce iki kez düşünün: Ücretsiz filmler vaat eden cihazlar ev ağlarını korumasız proxy'lere dönüştürüyor

Ücretsiz içerik karşılığında bazı medya akış cihazlarının ev ağlarını proxy ağına dahil ettiği ve bunun güvenlik riskleri doğurduğu tespit edildi.

31.08.2026 19:33 Ars Technica US
12TB Steam Teraleak, On Yılı Aşan Kayıp PC Oyun Tarihini Ortaya Döküyor
cybersecurity 72

12TB Steam Teraleak, On Yılı Aşan Kayıp PC Oyun Tarihini Ortaya Döküyor

12TB Steam teraleak, uzun süredir kayıp olan oyun içeriğinin bir kısmını sızdırdı ve bu, dijital arşivlerin güvenliği ve içerik bütünlüğü konularını gündeme getiriyor.

31.08.2026 00:40 Ars Technica US
Microsoft Teams Çin'de Dolandırıcılar İçin Tuzak Haline Geliyor
cybersecurity 72

Microsoft Teams Çin'de Dolandırıcılar İçin Tuzak Haline Geliyor

Teams ve Webex gibi araçlar, Çinli kullanıcıları hedefleyen dolandırıcılık için meşru iletişim kanalları olarak kullanılıyor; bu durum siber dolandırıcılık vakalarına yol açıyor.

28.08.2026 21:23 Wired Security US
Bu cihazları kurmadan önce iki kez düşünün: Ücretsiz filmler vaat eden cihazlar ev ağlarını korumasız proxy'lere dönüştürüyor
cybersecurity 72

Bu cihazları kurmadan önce iki kez düşünün: Ücretsiz filmler vaat eden cihazlar ev ağlarını korumasız proxy'lere dönüştürüyor

Ücretsiz içerik karşılığında bazı medya akış cihazlarının ev ağlarını proxy ağına dahil ettiği ve bunun güvenlik riskleri doğurduğu tespit edildi.

31.08.2026 19:33 Ars Technica US
cybersecurity 62

Hukuki Başvuruda Prompt Injection Saklama

Bir hukuk dosyasına saklanan yapay zeka talimatları, prompt injection risklerini gündeme getirerek dijital güvenlik ve siber savunma alanında endişeyi artırdı.

31.08.2026 14:03 Schneier on Security US
siber güvenlik malware prompt injection
12TB Steam Teraleak, On Yılı Aşan Kayıp PC Oyun Tarihini Ortaya Döküyor

12TB Steam Teraleak, On Yılı Aşan Kayıp PC Oyun Tarihini Ortaya Döküyor

31.08.2026 00:40 72
Microsoft Teams Çin'de Dolandırıcılar İçin Tuzak Haline Geliyor

Microsoft Teams Çin'de Dolandırıcılar İçin Tuzak Haline Geliyor

28.08.2026 21:23 72
Georgia Polis Memuru Flock ile İki Başka Polisi Takip Etti: Eski Sevgilisi ve Onun Arkadaşını
cybersecurity 45

Georgia Polis Memuru Flock ile İki Başka Polisi Takip Etti: Eski Sevgilisi ve Onun Arkadaşını

Georgia'da bir polis memuru, ilişki sonrası Flock uygulamasıyla eski sevgilisi ve bir arkadaşının araç hareketlerini izlediğini gösteren iç inceleme raporlarına dayanmıştır; bu, dijital izleme ve uygulama güvenliği tartışmalarını tetiklemektedir.

27.08.2026 21:12 Wired Security US
malware cybersecurity telemetry
cybersecurity 65

Nutex Health Veri İfşasında Hassas Bilgiler Ortaya Çıktı

Nutex Health'te yetkisiz erişim ve veri exfiltrasyonu tespit edildi; şirket SEC'e bildirdi ve olayın kapsamı inceleniyor.

26.08.2026 10:41 SecurityWeek US
malware data_exfiltration healthcare
1 2 3 4
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.