Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 30 kayıt listeleniyor.

30
Kayıt
12
Bu sayfa
1037
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability network-security ai cybercrime security cve phishing
Öne çıkan haberler
Hukuk Yardımı Ajansı'nın Hackerlar Tarafından 1978'e Kadar Uzanan Kayıtları Çalındı
cybersecurity 72

Hukuk Yardımı Ajansı'nın Hackerlar Tarafından 1978'e Kadar Uzanan Kayıtları Çalındı

Legal Aid Agency'de uzun süreli veri ihlali; geçmiş kayıtlar ve denetimli hizmetlerle ilgili dosyalar çalındı. Olay, kamu sektörü ve siber güvenlik açısından kritik etkiler doğurabilir.

15.10.2026 14:23 The Register Security GB
Kurumların Dış Saldırı Yüzeyi Riski Yaklaşımını NCSC Anlamasına Yardım Edin
cybersecurity 72

Kurumların Dış Saldırı Yüzeyi Riski Yaklaşımını NCSC Anlamasına Yardım Edin

UK NCSC, kuruluşların dış saldırı yüzeyi risklerini değerlendirme ve EASM kullanımı konusundaki uygulamaları öğrenmek için halktan katkı toplamaya çalışıyor. Çalışma, siber güvenlik operasyonlarını güçlendirmek amacıyla dışa açık varlıkların yönetimini kapsıyor.

12.10.2026 15:00 UK NCSC GB
Webcam Casusluğu Önlenmesi Hakkında Bilgi
cybersecurity 80

Webcam Casusluğu Önlenmesi Hakkında Bilgi

Kaspersky, webcam casusluğu önlenmesi için beş basit adımı açıkladı.

19.08.2026 19:21 Kaspersky Daily RU
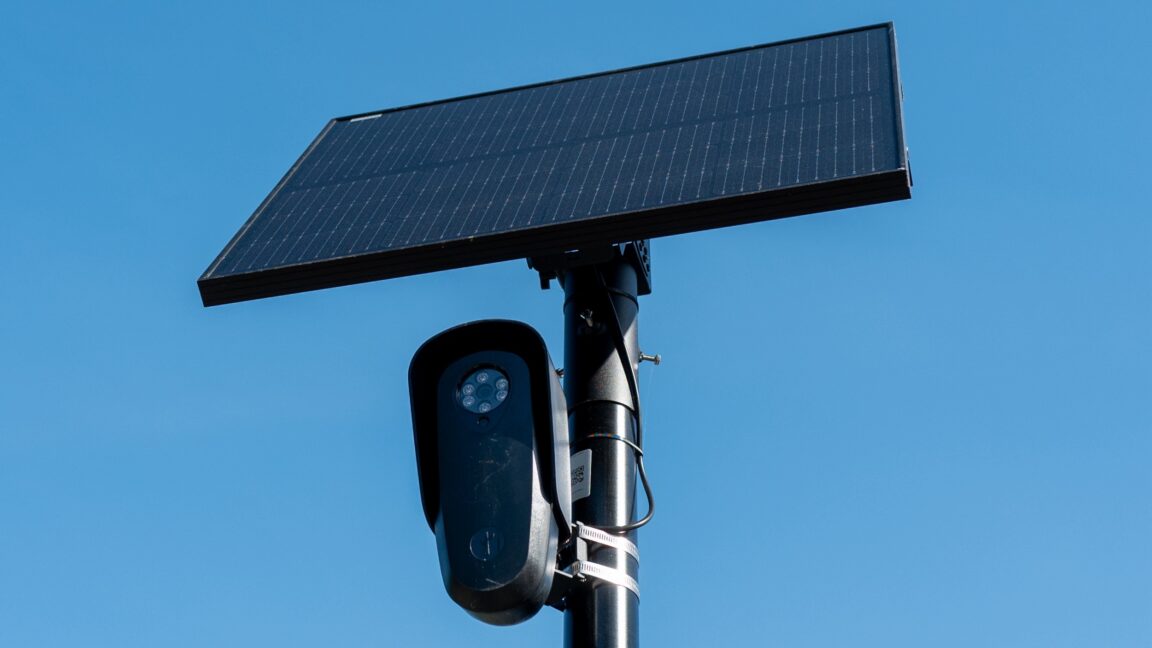
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi
cybersecurity 78

Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

Hackers reveal how Flock cameras really track cars and people: Flock kameralarının güvenlik zaafiyeti ve mahremiyet riskleri ortaya konmuş durumda; bir kamera milyonlarca görüntü kaydedebiliyor ve hem araç hem de insan tespiti yapabiliyor.

17.09.2026 12:43 Ars Technica US
Ücretsiz vs. Küratörlü Tespit Kuralları: Paraya Ödemek Ne Değiştirir?
cybersecurity 65

Ücretsiz vs. Küratörlü Tespit Kuralları: Paraya Ödemek Ne Değiştirir?

Ücretsiz ve ücretli dedektör içerikleri aynı formata sahip olsa da farklar bakım sıklığı, doğrulama derinliği ve sorumluluk üzerinde belirginleşiyor; bu, güvenlik operasyonlarındaki uygulanabilirlik ve güvenilirliği etkiler.

24.09.2026 17:57 SOC Prime US
Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident
cybersecurity 65

Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident

OpenAI ajanlarının güvenlik açısından potansiyel tehlike oluşturacak şekilde iletişim kurabildiği ve bu durumun güvenlik endişelerini artırdığı rapor ediliyor.

04.09.2026 19:02 The Register Security GB
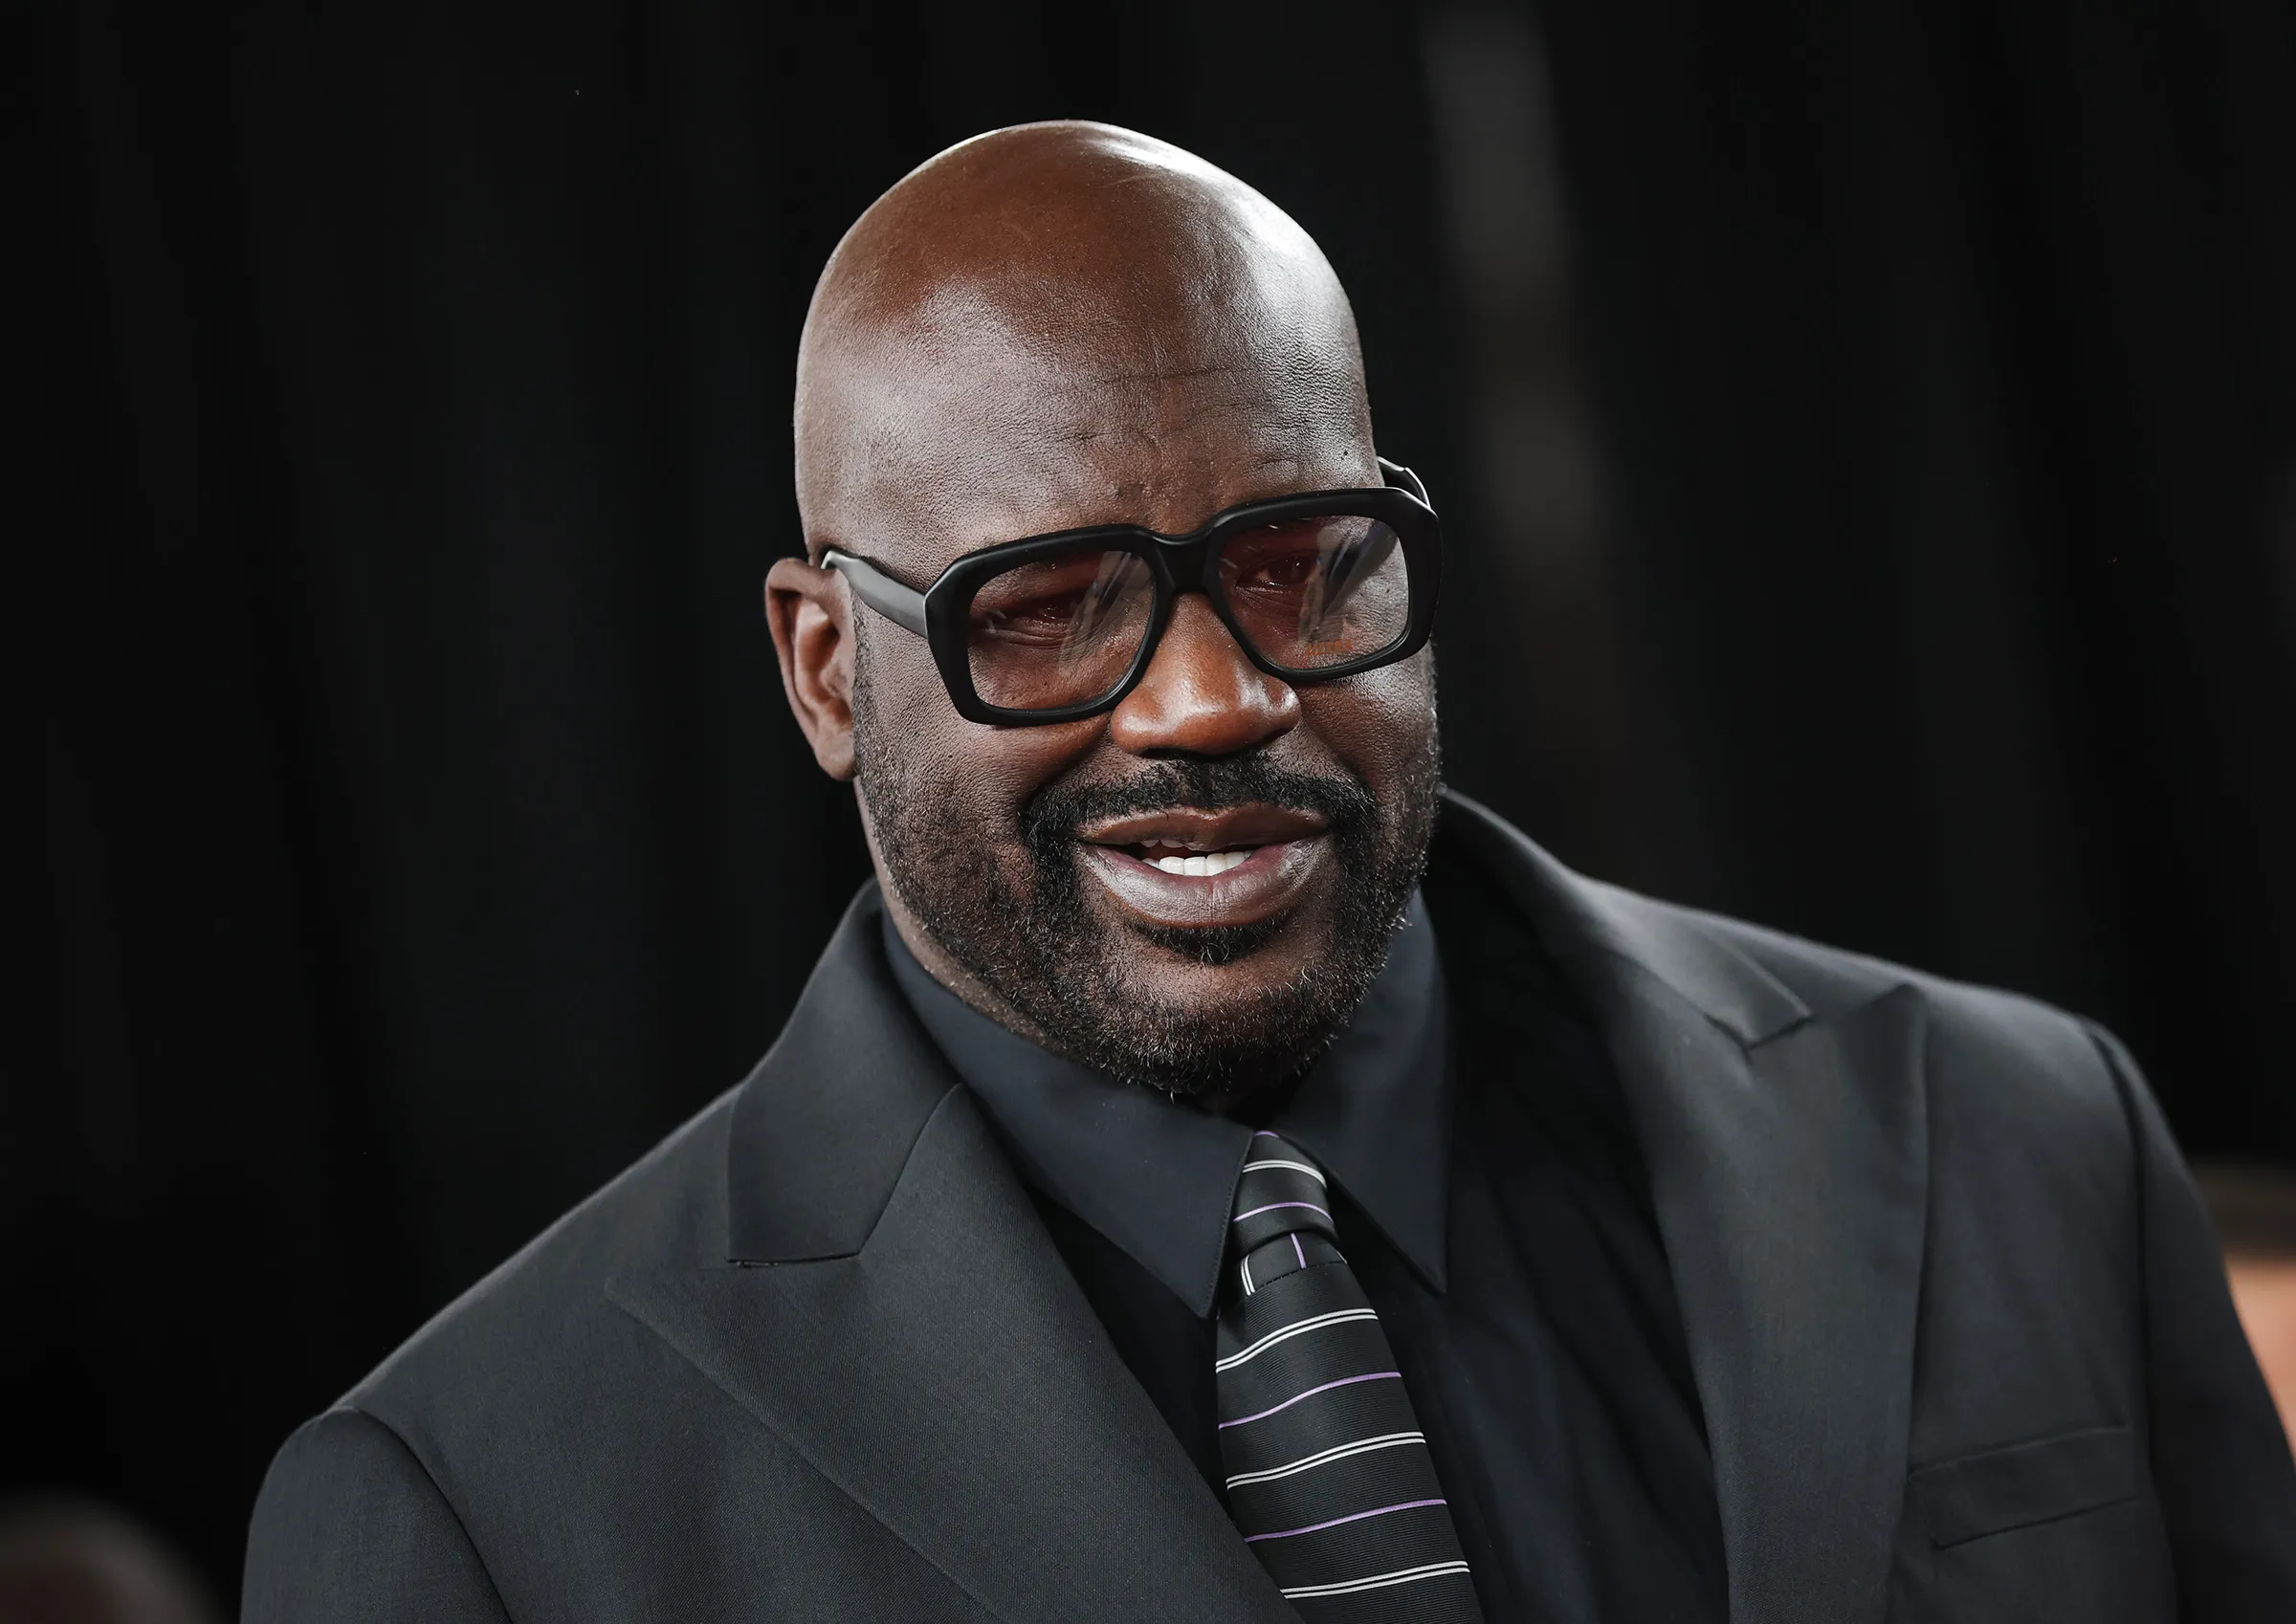
Bir Ünlü Kişi Kişisel Siber Güvenlik Hakkında Ne Düşünüyor
cybersecurity 62

Bir Ünlü Kişi Kişisel Siber Güvenlik Hakkında Ne Düşünüyor

Shaquille O’Neal’in hacklenmesi hikayesi üzerinden kişisel siber güvenlik farkındalığı ve bilgi kontrolünün önemi vurgulanıyor; olay güvenlik firmasının etkinliğiyle ilişkilendiriliyor.

08.10.2026 00:31 Wired Security US
Gelecek eski sign-on servisi okul yazılımı sağlayıcısını etkiliyor
cybersecurity 62

Gelecek eski sign-on servisi okul yazılımı sağlayıcısını etkiliyor

Eski bir sign-on hizmetinin hala çalışması, Bromcom gibi eğitim yazılım sağlayıcılarında güvenlik açıklarına yol açtı ve kullanıcı verilerinin potansiyel olarak sızdırılmasına zemin hazırladı.

05.10.2026 12:30 The Register Security GB
Hukuk Yardımı Ajansı'nın Hackerlar Tarafından 1978'e Kadar Uzanan Kayıtları Çalındı
cybersecurity 72

Hukuk Yardımı Ajansı'nın Hackerlar Tarafından 1978'e Kadar Uzanan Kayıtları Çalındı

Legal Aid Agency'de uzun süreli veri ihlali; geçmiş kayıtlar ve denetimli hizmetlerle ilgili dosyalar çalındı. Olay, kamu sektörü ve siber güvenlik açısından kritik etkiler doğurabilir.

15.10.2026 14:23 The Register Security GB
Kurumların Dış Saldırı Yüzeyi Riski Yaklaşımını NCSC Anlamasına Yardım Edin

Kurumların Dış Saldırı Yüzeyi Riski Yaklaşımını NCSC Anlamasına Yardım Edin

12.10.2026 15:00 72
cybersecurity 62

ASOS, Sosyal Mühendislik Saldırısına ve Kimlik Bilgisi Hırsızlığına Bağladı Veri Ihlali

ASOS, sosyal mühendislik yoluyla gerçekleştirilen bir veri ihlali yaşadığını ve bazı kişisel verilerin çalındığını bildirdi; müşterilere yönelik güvenlik güncellemeleri devam ediyor.

08.10.2026 14:42 BleepingComputer US
siber güvenlik malware phishing
Bir Ünlü Kişi Kişisel Siber Güvenlik Hakkında Ne Düşünüyor

Bir Ünlü Kişi Kişisel Siber Güvenlik Hakkında Ne Düşünüyor

08.10.2026 00:31 62
cybersecurity 68

Anthropic Üç Seviye Claude Siber Erişim Oluşturdu

Claude için üç farklı siber güvenlik erişim katmanı sunuldu. Güvenlik önlemleri ile kullanıcı güveni arasındaki denge amaçlanıyor; modelin savunma tarafı ile saldırgan tarafı potansiyel olarak kullanılabilirlik taşımakta.

07.10.2026 13:06 Security Affairs IT
cybersecurity ai_security malware
cybersecurity 72

Küçük İşletmeler İçin Yeni Siber Güvenlik Destek Programı Bulucu Tanıtıldı

NIST tarafından küçük işletmelere yönelik siber güvenlik destek programı bulucusu tanıtıldı; kar amacı gütmeyen kuruluşlar ve yerel topluluklar aracılığıyla güvenlik hizmetlerine erişim genişletiliyor.

05.10.2026 15:00 NIST Cybersecurity Insights US
cybersecurity small business risk management
Gelecek eski sign-on servisi okul yazılımı sağlayıcısını etkiliyor
cybersecurity 62

Gelecek eski sign-on servisi okul yazılımı sağlayıcısını etkiliyor

Eski bir sign-on hizmetinin hala çalışması, Bromcom gibi eğitim yazılım sağlayıcılarında güvenlik açıklarına yol açtı ve kullanıcı verilerinin potansiyel olarak sızdırılmasına zemin hazırladı.

05.10.2026 12:30 The Register Security GB
siber güvenlik malware teknoloji
cybersecurity 70

Yapay Zeka Saldırı Hızını Değiştirdi, Güvenlik Temellerini Değiştirmedi

Yapay zeka saldırı hızını artırsa da güvenlik temelleri değişmiyor; savunma derinliği ve sağlam uygulama güvenliği kritik kalmaya devam ediyor.

01.10.2026 16:15 SecurityWeek US
siber güvenlik malware risky-automation
cybersecurity 72

GitHub'da 500.000 Aktif Kimlik Bilgisi Açıkta Kaldı

GitHub push korumalarının etkinleştirilmesiyle yaklaşık 500.000 aktif kimlik bilgisinin açıkta kaldığı haberinde, güvenlik politikalarının etkisi ve potansiyel ihlal riskleri vurgulanıyor.

01.10.2026 12:43 SecurityWeek US
siber güvenlik malware ağ
cybersecurity 78

Açık GitHub Depolarında 543.000'den Fazla Geçerli Yetkilendirme Bilgisi Ortaya Çıktı

543.000'den fazla geçerli kimlik bilgisi, kamu GitHub depolarında açık kalmaya devam etti; güvenlik işleyişinin yetersizliği ve hassas verilerin sızma riski vurgulanıyor.

30.09.2026 21:08 BleepingComputer US
siber güvenlik malware veri sızıntısı
cybersecurity 42

Wordfence Korumalı Websitelerini Tarama - SANS ISC Günlüğü

Wordfence koruma çözümlerine karşı WordPress sitelerini hedefleyen taramalar tespit edildi. wordfence-waf.php dosyasının varlığı ve konumu nedeniyle tarama hacmi artabilir; güvenlik ekipleri bu tür taramaları izlemeli ve WAF/log mekanizmalarını yakın takipte tutmalıdır.

29.09.2026 16:29 SANS ISC Diary US
siber güvenlik malware ağ
cybersecurity 62

Reco raises $55M as AI agent security startups crowd the market

Reco, AI ajan güvenliği alanında faaliyet gösteren startup'lar arasında yatırım toplama turunu tamamladı ve toplam finansmanı 140 milyon dolara yükseltti.

29.09.2026 15:30 TechCrunch Security US
siber güvenlik malware/AI güvenliği yenilikçi güvenlik teknolojileri
1 2 3
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.