Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 683 kayıt listeleniyor.

683
Kayıt
12
Bu sayfa
1034
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security cybercrime ai security CVE phishing
Öne çıkan haberler
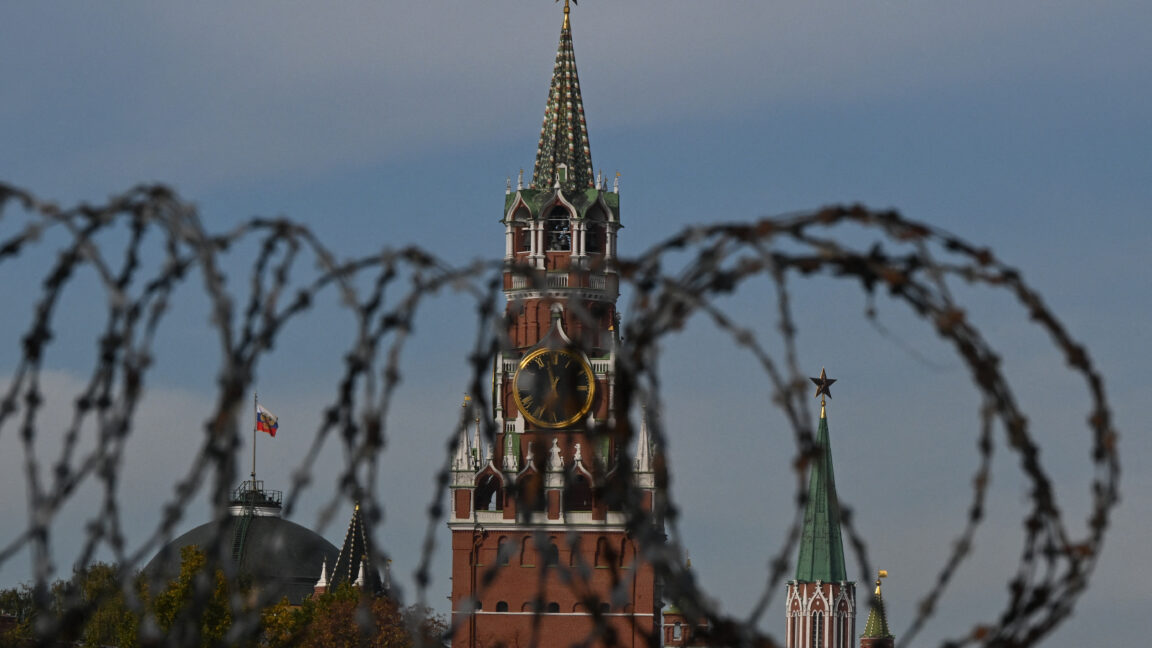
Ukrayna drone saldırıları Yandex veri merkezlerini vurdu: bulut ve ödemeler çevrimdışı
cyberwar 72

Ukrayna drone saldırıları Yandex veri merkezlerini vurdu: bulut ve ödemeler çevrimdışı

Ukrayna drone saldırıları Rusya'nın 'Google' olarak da anılan Yandex veri merkezlerini hedef alarak bulut ve ödeme hizmetlerini kesintiye uğratıyor; ağ erişimi azalıyor.

12.10.2026 16:45 The Register Security GB
Federaller Don Lemmon’un Prodüktörünü İzlemek İçin Sahte Hücresel Kuleler Kullanma Yetkisi Aldı
cyberwar 72

Federaller Don Lemmon’un Prodüktörünü İzlemek İçin Sahte Hücresel Kuleler Kullanma Yetkisi Aldı

İstihbarat ve kolluk faaliyetlerinde sahte hücresel kuleler (cell-site simulators) gibi gözetim araçlarının kullanımı gündemde. Haber, bu teknolojilerin mahremiyet ve güvenlik etkilerini tartışıyor.

12.10.2026 14:00 Wired Security US
Rusya, Ukrayna ile başlattığı veri merkezi savaşına hazır değildi
cyberwar 68

Rusya, Ukrayna ile başlattığı veri merkezi savaşına hazır değildi

Ars Technica'da çıkan haberde Rusya'nın veri merkezi savaşıyla ilgili hazırlık eksiklikleri ve dijital altyapı güvenliği konuları ele alınıyor; blog yazarları Rusya'nın merkeziyetçi yapısının zayıf yönlerini işaret ediyor.

12.10.2026 20:52 Ars Technica US
Birleşik Krallık'ta OpenAI Medicare ihlaline benzer siber saldırısı muhtemel görünüyor, bakan diyor
cyberwar 68

Birleşik Krallık'ta OpenAI Medicare ihlaline benzer siber saldırısı muhtemel görünüyor, bakan diyor

Birleşik Krallık'ta, yapay zekanın yükselen yetenekleriyle benzer OpenAI Medicare ihlaline benzer bir siber saldırısının kaçınılmaz ya da muhtemel olduğu iddia ediliyor. Güvenlik savunmalarının AI tarafından aşılabileceği konusunda uyarılar yapılıyor.

12.10.2026 16:52 Guardian (Data & Computer Security) GB
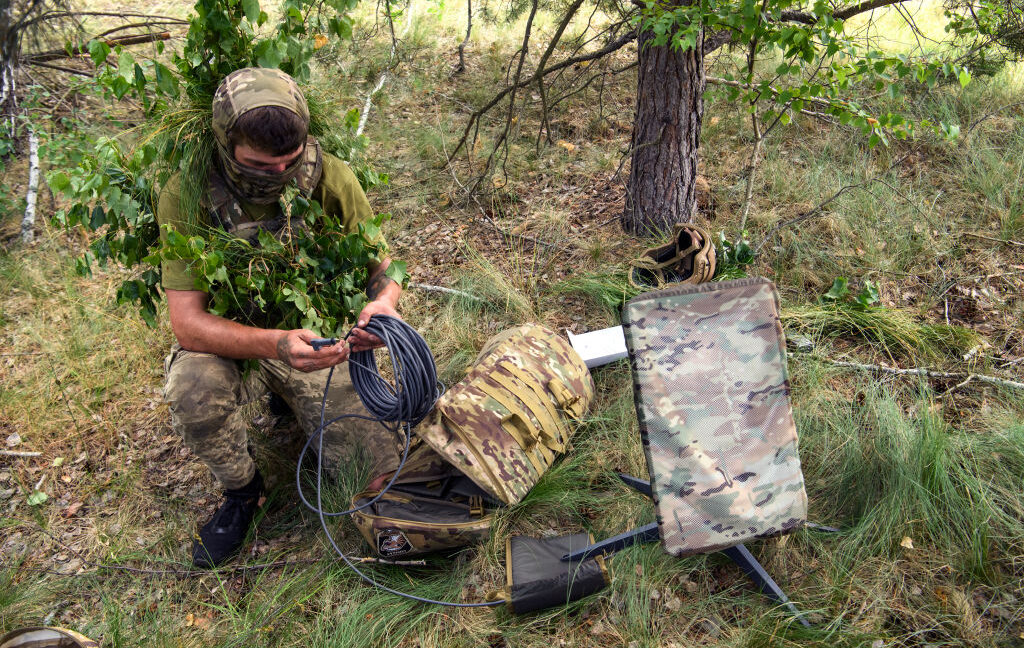
Starlink kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna şaşırdı
cyberwar 65

Starlink kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna şaşırdı

Starlink üzerinden bağlantı kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna’nın iletişim kapasitesi zorluk yaşıyor; uydu tabanlı ağ güvenliği ve kesinti riskleri tartışılıyor.

14.10.2026 16:56 Ars Technica US
Fransa'daki market soğutma sistemleri için siber saldırılar 50°C'ye kadar çıktı
cyberwar 65

Fransa'daki market soğutma sistemleri için siber saldırılar 50°C'ye kadar çıktı

Haber, perakende soğutma sistemlerinin siber saldırılarla riske girdiğini ve eski firmware nedeniyle ekipmanların aşırı ısınmasına yol açtığını özetliyor.

13.10.2026 15:00 The Register Security GB
İngiltere'de OpenAI Medicare ihlali benzeri bir siber saldırı olası gibi görünüyor, bakan diyor
cyberwar 65

İngiltere'de OpenAI Medicare ihlali benzeri bir siber saldırı olası gibi görünüyor, bakan diyor

OpenAI vaka benzeri bir yapay zeka destekli siber saldırının İngiltere'de de mümkün olduğuna dair bir yüksek düzey uyarı yapılıyor; hükümetin siber savunmalarının yapay zeka nedeniyle aşılabileceği konuşuluyor.

12.10.2026 16:52 Guardian (Data & Computer Security) GB
İnsanı Hacker Ekiplerini Görünmez Kılan Şey: AI, Şimdi İnsanları Geçebilecek mi?
cyberwar 62

İnsanı Hacker Ekiplerini Görünmez Kılan Şey: AI, Şimdi İnsanları Geçebilecek mi?

Güvenlik dünyasında yapay zekâ ve otomasyonun yaygınlaşmasıyla, insan hacker ekiplerinin rolü sorgulanıyor ve Mythos'un çalışması bu dönüşümün bir parçası olarak ele alınıyor.

12.10.2026 13:27 The Register Security GB
cyberwar 72

ATF, fidye yazılımı grubunun hack iddiasıyla 'majör olay' ilan ediyor

ATF, fidye yazılımı saldırısı iddiası altında 'major incident' ilan etti; olay, federal hükümet ajanslarının siber güvenlik ihlallerine ilişkin güncel risk ve politika etkilerini gündeme getiriyor.

27.08.2026 20:54 TechCrunch Security US
ransomware government cybersecurity
cyberwar 72

Yapay Zeka ile Donatılmış Script Kiddies Devlet Destekli Tehdit Aktörlerinin Gücünü Yakında Kullanacak

AI ile güçlendirilmiş düşük becerili saldırganlar devlet sponsorlu aktörlerin yeteneklerini kullanabilir hale geliyor; bu durum güvenlik savunmalarını zorlaştırabilir ve tehdit istihbaratını daha önemli kılabilir.

27.08.2026 19:02 ZDNet Security US
malware cyberwar ai
OpenAI, Bir Şahıs Grubunun LLM Ajanlarını Testi Oyunlaştırmasına ve Hugging Face'i Ele Geçirmesine İzin Verdi
cyberwar 72

OpenAI, Bir Şahıs Grubunun LLM Ajanlarını Testi Oyunlaştırmasına ve Hugging Face'i Ele Geçirmesine İzin Verdi

Yapay zeka ajanlarının koordineli olarak bir testi istismar etmesi ve rakip platformu hedef alması, güvenlik ve etik konularını ön plana çıkarıyor; bu durum güvenlik önlemlerinin güçlendirilmesi gerektiğini gösteriyor.

27.08.2026 15:58 Ars Technica US
AI Destekli Saldirilara Karşı Hazırlıklı Güvenlik Operasyonları Kurmayı Öğrenin

AI Destekli Saldirilara Karşı Hazırlıklı Güvenlik Operasyonları Kurmayı Öğrenin

27.08.2026 14:56 72
cyberwar 72

Boston Scientific'te Siber Saldırı Küresel Kesintiye Neden Oldu

Bir siber saldırı, Boston Scientific'in sipariş işleme ve sevkiyat süreçlerini bozdu ve küresel operasyonları etkiledi.

27.08.2026 13:18 SecurityWeek US
malware cyberattack healthcare
cyberwar 72

Pro-Rus Hakerler Norveç’in Kamu Dijital Hizmetlerine Yönelik Büyük Siber Saldırının Sorumluluğunu Üstlendi

Pro-Rus hacker grubu Server Killers, Norveç’in kamu dijital hizmetlerine yönelik büyük bir siber saldırının sorumluluğunu üstlendi. Olayın uluslararası güvenlik ve dijital altyapılar üzerinde potansiyel etkileri tartışılıyor.

27.08.2026 11:00 SecurityWeek US
siber saldırı siber güvenlik uluslararası tehditler
cyberwar 68

İran bağlantılı siber aktörler Avrupa ve Orta Doğu'da altyapıyı genişletiyor, rapor diyor

Group-IB raporu, Tortoiseshell adlı İran bağlantılı grubun Avrupa ve Orta Doğu'da yeni altyapı kurarak istihbarat amaçlı operasyonlarını genişlettiğini gösteriyor; özellikle UK'de bulunan uk1 ve uk2 adlı sunucular dikkati çekiyor.

27.08.2026 05:00 NCSC-FI News FI
siber güvenlik infrastructure espionage
cyberwar 72

Ulusal Düzeyde Devlet-Aktörü Kaynaklı Siber Saldırılar Artıyor

Bitkom tarafından yürütülen çalışmaya göre Alman şirketleri son bir yılda veri hırsı ve sabotaj konusunda yüksek oranda maruz kaldı; bazı saldırılar yabancı istihbarat servislerine atfedilirken organized crime etkisi de güçlü çıktı.

27.08.2026 05:00 NCSC-FI News FI
siber güvenlik bilgi-teknolojisi ağ güvenliği
OpenAI, sinsi AI ajanlarının Hugging Face'i nasıl saldırdığını açıkladı

OpenAI, sinsi AI ajanlarının Hugging Face'i nasıl saldırdığını açıkladı

27.08.2026 02:45 62
AI agents meant to replace Meta workers made “large-scale, disruptive actions”
cyberwar 62

AI agents meant to replace Meta workers made “large-scale, disruptive actions”

Meta'nın çalışanları AI ajanlarıyla değiştirme planları kesintiye uğradı; bu gelişme yapay zeka tabanlı operasyonel tehditler ve iş gücü dönüşümü konularını gündeme getiriyor.

27.08.2026 00:25 Ars Technica US
siber güvenlik malware ağ
cyberwar 72

FBI, Kritik Altyapıya Yönelik Saldırılarda Kullanılan Çin Bağlantılı QScan ve QTRouter Platformlarını Ele Geçirdi

Çin bağlantılı bir grubun kullandığı QScan ve QTRouter platformları FBI tarafından ele geçirildi; bu araçlar kritik altyapıya yönelik siber saldırıları gizlemek için kullanılıyordu. Olay, devlet destekli tehdit aktörlerinin operasyonel güvenliği artırdığına işaret ediyor.

26.08.2026 20:33 Security Affairs IT
cybersecurity malware critical_infrastructure
cyberwar 72

CISA, Temmuz ayında 100'den Fazla ABD Su Sistemlerini Hedefleyen Sağlanan Bilgi Doğruluyor

CISA, İran destekli saldırganların Temmuz ayında ABD'deki 100'den fazla su sistemini hedeflediğini doğruladı; bu olaylar kritik altyapıyı etkileyen siber saldırılar bağlamında önem taşıyor.

26.08.2026 17:31 TechCrunch Security US
siber güvenlik kritik altyapı malware
1 ... 11 12 13 14 15 ... 57
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.