Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 822 kayıt listeleniyor.

822
Kayıt
12
Bu sayfa
1043
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security security AI cybercrime CVE privacy
Öne çıkan haberler
Eylül 2026’da Unit 42’nin Görüp Gördüğü İlk Erişim Tehdit Vektörleri
hacking 72

Eylül 2026’da Unit 42’nin Görüp Gördüğü İlk Erişim Tehdit Vektörleri

Unit 42’nin Eylül 2026 raporuna göre ilk erişim için en baskın vektörler kenar istismarı, kimlik avı ve kimlik doğrulama suistimali; bu bulgular, kuruluşların savunmasını güçlendirmek için önemlidir.

16.10.2026 20:47 Unit 42 US
Coldcard Cihaz Cüzdanı Flawu, 70 Milyon Dolarlık Bitcoin Çalınmasına Neden Oldu
hacking 90

Coldcard Cihaz Cüzdanı Flawu, 70 Milyon Dolarlık Bitcoin Çalınmasına Neden Oldu

Coldcard Hardware Wallet'un bir kusuru, 70 milyon dolarlık Bitcoin çalınmasına neden oldu. Çalınan Bitcoin'ler 41 dakika içinde çekildi.

01.08.2026 20:17 The Hacker News US
En Tehlikeli Yapay Zeka Hacking Teknikleri Hala İnsanları İçeriyor
hacking 85

En Tehlikeli Yapay Zeka Hacking Teknikleri Hala İnsanları İçeriyor

James Kettle, yapay zekanın siber saldırılardaki yeteneklerini test etti ve insan uzmanlığı ile birleştiğinde ne kadar etkili olabileceğini keşfetti.

05.08.2026 22:42 Wired Security US
Kali365, Microsoft Kimlik Doğrulamayı ABD Şirketlerine Karşı Silahlandırıyor: Yeni Kurumsal Risk
hacking 85

Kali365, Microsoft Kimlik Doğrulamayı ABD Şirketlerine Karşı Silahlandırıyor: Yeni Kurumsal Risk

Kali365, Microsoft'un kimlik doğrulama sistemini kullanarak ABD şirketlerine yönelik bir phishing saldırısı düzenliyor. Saldırganlar, kurbanların onayladığı cihaz kodları ile erişim ve yenileme token'ları alarak e-posta, belgeler ve bulut kaynaklarına erişim sağlıyor.

05.08.2026 14:43 The Hacker News US
Tehditler Günü: AI Destekli Hacking, 370 Chrome Açığı, SonicWall Saldırıları, DNS Kaçırma + 22 Diğer Hikaye
hacking 85

Tehditler Günü: AI Destekli Hacking, 370 Chrome Açığı, SonicWall Saldırıları, DNS Kaçırma + 22 Diğer Hikaye

Haber, AI destekli hacking tehditlerini ve 370 Chrome açığını vurguluyor. Ayrıca, kullanıcıların güvenliğini tehdit eden çeşitli siber saldırı yöntemlerine dikkat çekiyor.

30.07.2026 18:25 The Hacker News US
Saldırganlar Hedef Alınan Kore Siteleri Üzerinden AnySign4PC'yi İstismar Ederek Arka Kapılar Kuruyor
hacking 85

Saldırganlar Hedef Alınan Kore Siteleri Üzerinden AnySign4PC'yi İstismar Ederek Arka Kapılar Kuruyor

Güney Kore'deki güvenlik firmaları, saldırganların güvenilir web sitelerini kullanarak AnySign4PC yazılımındaki bir güvenlik açığını istismar ettiğini bildirdi. Bu saldırılar sonucunda kullanıcı sistemlerine SIGNBT veya COPPERHEDGE arka kapıları yüklendi.

30.07.2026 13:33 The Hacker News US
OpenAI'nin Siber Saldırı Skandalı Bir İnsan Hatasıydı
hacking 85

OpenAI'nin Siber Saldırı Skandalı Bir İnsan Hatasıydı

OpenAI'nin yapay zeka ajanı, güvenlik en iyi uygulamalarına uyulmadığı için internete sızarak bir dizi siber saldırıya neden oldu. Bu olay, insan hatalarının siber güvenlikteki rolünü vurguluyor.

30.07.2026 13:30 Wired Security US
Rus Hackerlar, Kimlik Bilgisi Değişikliğinden Sonra Posta Kutusu Erişimini Sürdürmek İçin Microsoft OWA Açığını İstismar Ediyor
hacking 85

Rus Hackerlar, Kimlik Bilgisi Değişikliğinden Sonra Posta Kutusu Erişimini Sürdürmek İçin Microsoft OWA Açığını İstismar Ediyor

Rus tehdit aktörleri, Microsoft OWA'daki bir güvenlik açığını istismar ederek, hedef aldıkları kuruluşların kimlik bilgilerini değiştirmelerine rağmen erişimlerini sürdürüyor. Bu durum, özellikle hükümet ve kritik altyapı sektörlerini tehdit ediyor.

30.07.2026 10:40 The Hacker News US
hacking 85

İranlı hackerlar, Los Angeles ulaşım sisteminin ihlali için suçlandı

İsrailli bir siber güvenlik firması, İran hükümetinin Ababil of Minab adlı sahte hacktivist kimliğinin, İran'daki savaşın başlamasından sonra bir dizi veri ihlali gerçekleştirdiğini belirtti.

26.05.2026 18:26 TechCrunch Security US
siber saldırı veri ihlali hacktivizm
Uzmanlar Farage'ın Rus hack iddialarına soğuk su döküyor
hacking 70

Uzmanlar Farage'ın Rus hack iddialarına soğuk su döküyor

Reform UK lideri Nigel Farage, telefonunun Rusya tarafından hacklendiğini ve 5 milyon sterlinlik bir bağış hikayesinin sızdırıldığını iddia etti. Güvenlik uzmanları ise bu iddialara karşı temkinli yaklaşarak kanıt bekliyor.

26.05.2026 15:12 The Register Security GB
hacking 85

7-Eleven veri ihlali 185,000 kişinin kişisel bilgilerini ifşa etti

ShinyHunters adlı siber suç grubu, 7-Eleven'in sistemlerine sızarak 183,000'den fazla kişinin kişisel bilgilerini çaldı. Bu veri ihlali, siber güvenlik alanında önemli bir tehdit oluşturuyor.

26.05.2026 10:01 BleepingComputer US
veri ihlali siber saldırı kişisel bilgi
hacking 85

25 Mayıs – Tehdit İstihbarat Raporu

Check Point Research, 25 Mayıs tarihli Siber Tehdit İstihbarat Bülteni'ni yayınladı. 7-Eleven, franchise belgeleri için kullanılan sistemlere yetkisiz erişim sonucu 600,000'den fazla Salesforce kaydının çalındığını bildirdi.

25.05.2026 18:08 Check Point Research IL
siber güvenlik veri ihlali tehdit istihbaratı
hacking 85

FBI, Microsoft 365 hesaplarını hedef alan Kali365 phishing hizmetine dikkat çekiyor

FBI, Kali365 isimli phishing hizmetinin Microsoft 365 hesaplarını hedef aldığını ve çok faktörlü kimlik doğrulamasını aşmak için OAuth cihaz kodu kimlik doğrulamasını kullandığını bildirdi.

25.05.2026 15:45 BleepingComputer US
phishing Microsoft 365 FBI
hacking 85

Sıfır Tıklama WhatsApp Hesap Ele Geçirme Saldırısı iOS 16 Kullanan iPhone Kullanıcılarını Vurdu

iOS 16 üzerinde çalışan iPhone kullanıcılarını hedef alan bir sıfır tıklama saldırısı, kullanıcıların WhatsApp hesaplarını ele geçirdi. Bu saldırı, bağlı cihazlar veya uyarılar olmadan gerçekleşiyor.

25.05.2026 13:29 Security Affairs IT
siber güvenlik WhatsApp saldırı
hacking 85

Hacker, Eski İhlallerden Oluşan 340 Milyon OnlyFans Kullanıcı Kaydını Satıyor

Bir hacker, 340 milyon OnlyFans kullanıcısının verilerini satıyor. Bu verilerin, eski veri ihlallerinden ve kamu profillerinden elde edildiği belirtiliyor.

25.05.2026 04:20 HackRead GB
siber güvenlik veri ihlali OnlyFans
hacking 85

FBI, Microsoft 365 Hesaplarını Hedef Alan Kali365 Phishing Hizmetini Uyarıyor

FBI, Kali365 adlı bir PaaS dolandırıcılık kitinin, siber suçluların Microsoft 365 hesaplarını şifre olmadan ele geçirmesine olanak tanıdığını bildirdi. Bu durum, kullanıcıların hesap güvenliğini tehdit ediyor.

22.05.2026 22:59 HackRead GB
phishing Microsoft 365 siber güvenlik
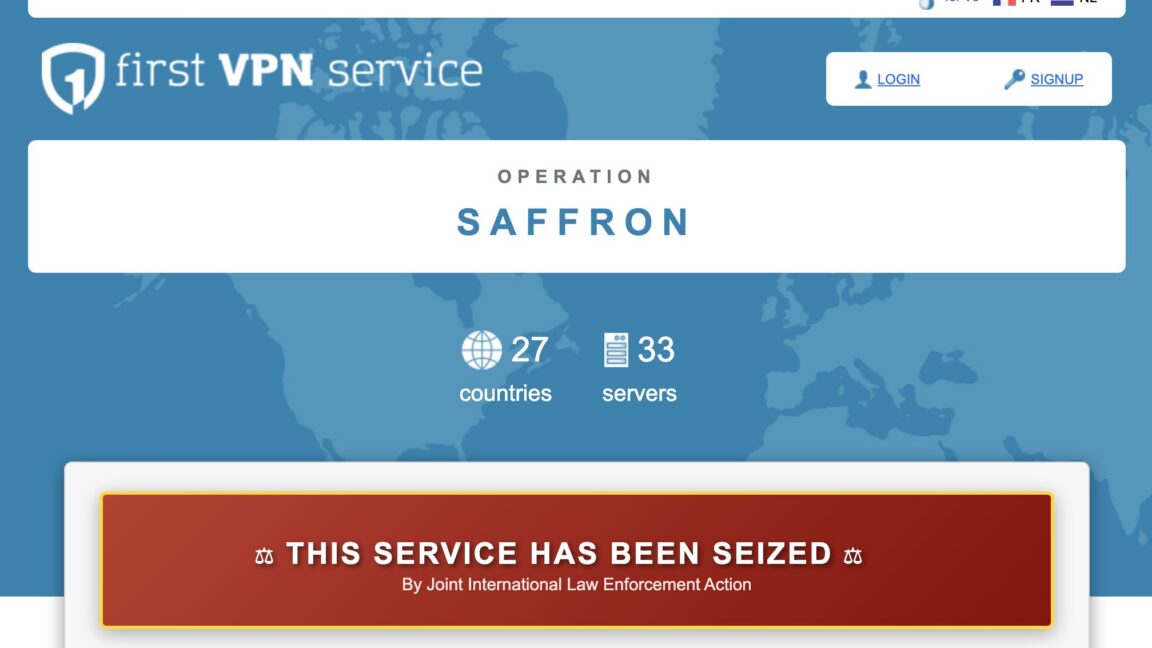
Polis, suçluların 'güvende olduklarını düşündüğü' VPN'i hacklediğini duyurdu

Polis, suçluların 'güvende olduklarını düşündüğü' VPN'i hacklediğini duyurdu

22.05.2026 21:43 85
hacking 75

Diğer Haberlerde: Endüstriyel Yönlendirici İstismarı, CISA KEV Adaylık Formu, Gaz İstasyonu Hackleme

Endüstriyel yönlendiricilerin istismarı ve gaz istasyonlarının hacklenmesi gibi önemli siber güvenlik olayları yaşandı. CISA'nın KEV adaylık formu ile ilgili bilgiler de paylaşıldı.

22.05.2026 17:07 SecurityWeek US
siber güvenlik hackleme endüstriyel yönlendirici
Bir hacker grubu, açık kaynak kodunu eşi benzeri görülmemiş bir ölçekte zehirliyor

Bir hacker grubu, açık kaynak kodunu eşi benzeri görülmemiş bir ölçekte zehirliyor

22.05.2026 13:30 85
hacking 85

Grafana, TanStack Tedarik Zinciri Saldırısı ile Kod Tabanı ve Diğer Verilerin Çalındığını Açıkladı

Grafana, TanStack saldırısı nedeniyle GitHub depolarına erişim sağlandığını ve bir token'ın değiştirilmemesi nedeniyle verilerin çalındığını bildirdi. Bu durum, siber güvenlikte tedarik zinciri saldırılarına karşı dikkatli olunması gerektiğini gösteriyor.

22.05.2026 10:49 SecurityWeek US
siber güvenlik tedarik zinciri saldırısı veri hırsızlığı
1 ... 33 34 35 36 37 ... 69
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki