Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 27 kayıt listeleniyor.

27
Kayıt
12
Bu sayfa
1044
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity PHP network-security privacy AI network RCE
Öne çıkan haberler
Passkey'leri Etkin Kılmak, Onları Zorunlu Kılmakla Aynı Değil
malware/cyberwar/other 78

Passkey'leri Etkin Kılmak, Onları Zorunlu Kılmakla Aynı Değil

Otomatik özet: Passkeys (FIDO2) kullanımı güvenliği artırsa da, Conditional Access ve authentication strengths ile çakışan mevcut kurallar nedeniyle zayıf yollar tamamen kapanmıyor; iki motoru birden yönetmek gerekiyor. Entra ID'de phishing-resistant MFA, Passwordless MFA ve diğer güçlendirme yöntemleri arasında uyum ve sınırlamalar ayrıntılı şekilde açıklanıyor.

22.10.2026 13:00 DarkOperator US
Hindistan Eyalet Bankası, Karanlık Ağlarda 3.897 Müşteri Kaydı Sızdırıldığını Doğruladı
malware/cyberwar/other 68

Hindistan Eyalet Bankası, Karanlık Ağlarda 3.897 Müşteri Kaydı Sızdırıldığını Doğruladı

Hisse senedi kaydıyla birlikte SBI, karanlık ağlarda yaklaşık 375,000 veri kaydından bazılarını tespit ettiğini ve 3,897 müşteri kaydının kişisel bilgiler içerdiğini doğruladı; veri kaynağı belirsiz.

21.10.2026 10:44 The Hacker News US
ABD Ajansları Çinli Yapay Zeka Şirketlerini Claude, GPT, Gemini ve Grok’u Distilasyon Yoluyla Çalıştırmakla Suçluyor
malware/cyberwar/other 78

ABD Ajansları Çinli Yapay Zeka Şirketlerini Claude, GPT, Gemini ve Grok’u Distilasyon Yoluyla Çalıştırmakla Suçluyor

ABD kurumları Çinli AI firmalarının distilasyon saldırılarıyla önde gelen Amerikan modellerinin özelliklerini sökmeye çalıştığını ileri sürüyor; bu durum AI güvenliği ve teknoloji yarı iletken güvenirliği açısından ciddi kaygılar doğuruyor.

09.09.2026 12:32 The Hacker News US
Uygulama Profilleriyle Pozitif Güvenlik Uygulaması
malware/cyberwar/other 72

Uygulama Profilleriyle Pozitif Güvenlik Uygulaması

Cloudflare uygulama profilleri ile HTTP isteklerinin yapısını öğrenir ve sapmaları tespit eder; bu sayede pozitif güvenlik katmanı ile saldırı yüzeyi azaltılır. AI'nın yük varyasyonları üretmesinin kolaylaştığı bir dönemde güvenlik önlemleri güçlendirilir.

29.09.2026 16:00 Cloudflare Security Blog US
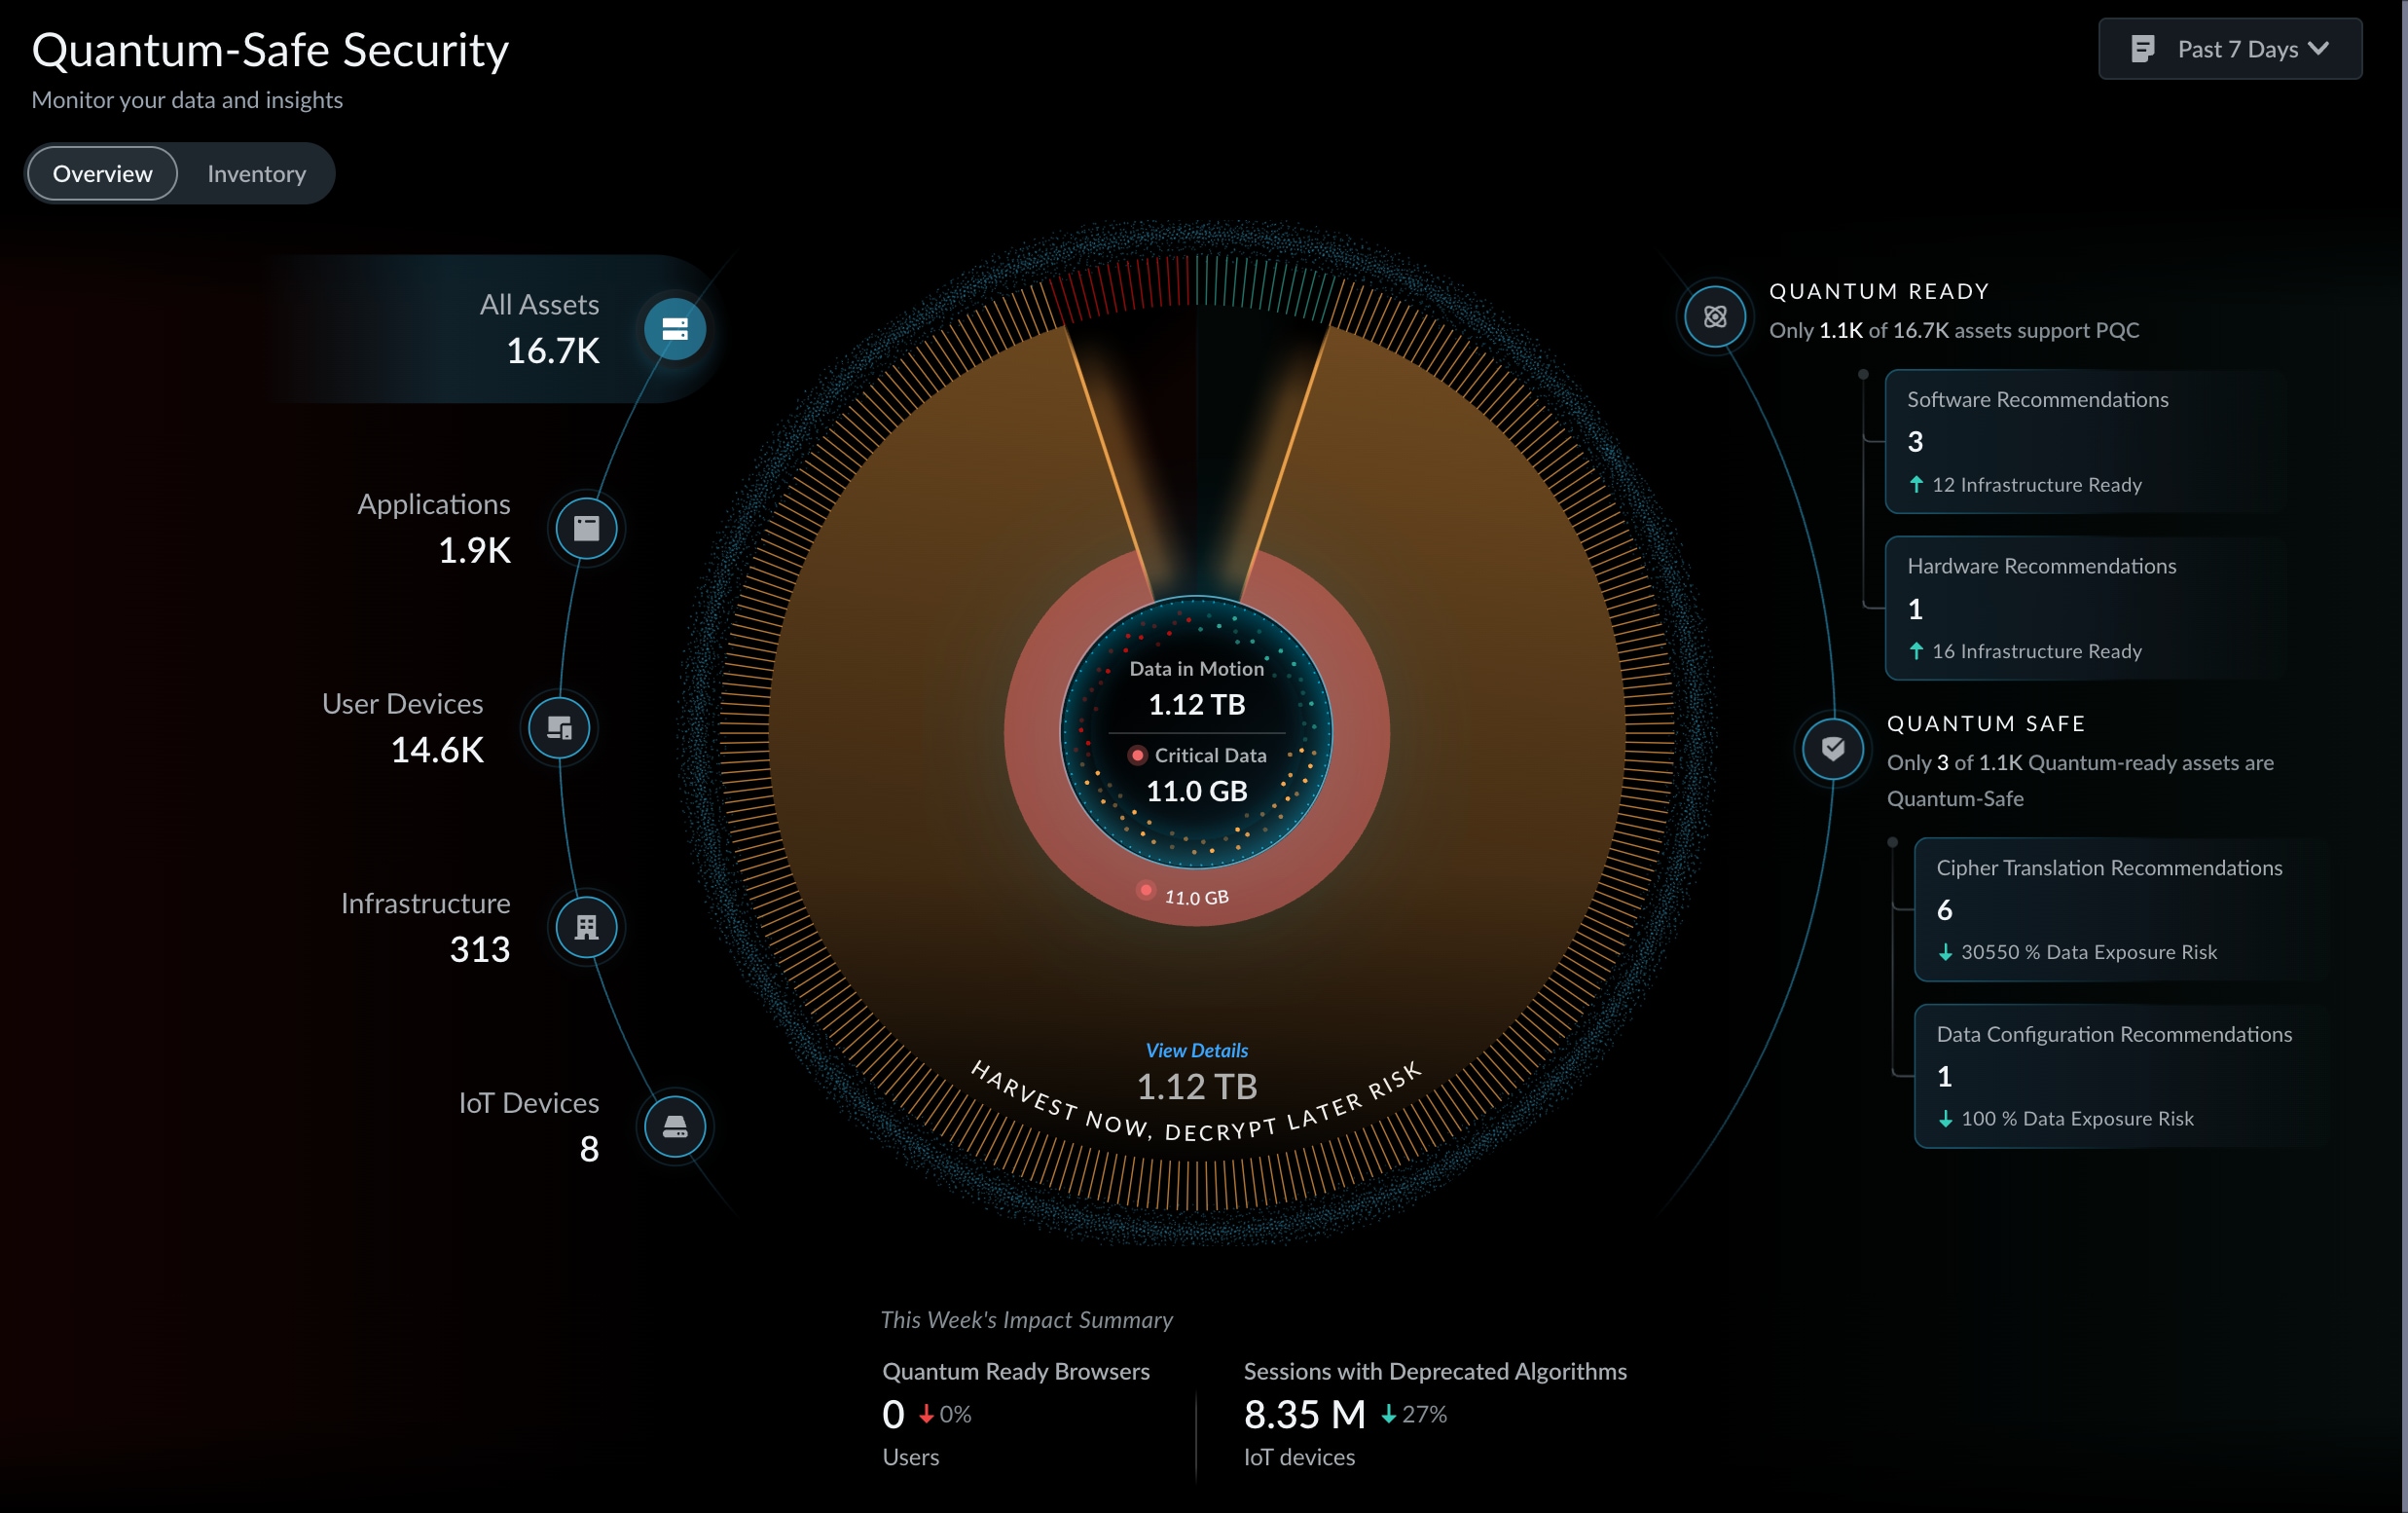
Palo Alto Networks’ün Quantum-Safe Güvenliği için FedRAMP Orta Yetkilendirmesi
malware/cyberwar/other 72

Palo Alto Networks’ün Quantum-Safe Güvenliği için FedRAMP Orta Yetkilendirmesi

Palo Alto Networks, Quantum-Safe Security (ACDI çözümü) için FedRAMP Moderate onayı alarak federal ajansların QSS'yi hızlıca kullanmasını sağladı; bu gelişme kuantum güvenliğin kurumsal bulut ortamlarına entegrasyonunu destekliyor.

14.09.2026 19:29 Palo Alto Networks Blog US
CrowdStrike Falcon Guardian, Yapay Zeka Güvenliğinin Bir Sonraki Neslini Tanımlıyor
malware/cyberwar/other 70

CrowdStrike Falcon Guardian, Yapay Zeka Güvenliğinin Bir Sonraki Neslini Tanımlıyor

Falcon Guardian, AI destekli güvenlik çözümleriyle tehditlere karşı daha hızlı ve etkili savunma imkanı sunmayı hedefliyor. CrowdStrike, otomatikleşmiş tehdit tespiti ve yanıt kapasitesini güçlendiren mimariyi tanıtıyor.

01.09.2026 07:00 CrowdStrike US
Disney, Character.AI’nin skandal barındıran sohbet botu teknolojisi için 20 milyon dolar teklif ediyor
malware/cyberwar/other 68

Disney, Character.AI’nin skandal barındıran sohbet botu teknolojisi için 20 milyon dolar teklif ediyor

Disney, Çocuk güvenliği ve etik sorunlarıyla bağlantılı bir chatbot teknolojisini satın alma sürecini değerlendiriyor; bu durum yapay zeka tabanlı sohbet botlarının güvenlik ve regülasyon bağlamında dikkate alınması gereken riskleri yeniden gündeme getiriyor.

13.10.2026 21:23 Ars Technica US
OpenAI, GPT-6.1 Astra'nın Aşırı Devam Etme Konusundaki Sınırları Aşmasını İnceliyor
malware/cyberwar/other 68

OpenAI, GPT-6.1 Astra'nın Aşırı Devam Etme Konusundaki Sınırları Aşmasını İnceliyor

GPT-6.1 Astra'nın 'devam etme' davranışını sınırlamada zorluklar yaşandığı belirtiliyor; bu durum yapay zekanın güvenli kullanımı açısından riskler doğurabilir.

29.09.2026 16:43 The Register Security GB
malware/cyberwar/other 62

LLM'ler Coğrafi Konum Belirlemede Büyük İlerlemler Gösteriyor, Ancak İnsanlar Hâlâ Önemli

Yapay zeka tabanlı modellerin geolokasyon yetenekleri konusunda önemli ilerlemeler raporlandı; ancak insan faktörü ve güvenlik/etik riskler hâlâ belirgin.

22.10.2026 14:06 Bellingcat NL
artificial-intelligence geolocation privacy
Passkey'leri Etkin Kılmak, Onları Zorunlu Kılmakla Aynı Değil
malware/cyberwar/other 78

Passkey'leri Etkin Kılmak, Onları Zorunlu Kılmakla Aynı Değil

Otomatik özet: Passkeys (FIDO2) kullanımı güvenliği artırsa da, Conditional Access ve authentication strengths ile çakışan mevcut kurallar nedeniyle zayıf yollar tamamen kapanmıyor; iki motoru birden yönetmek gerekiyor. Entra ID'de phishing-resistant MFA, Passwordless MFA ve diğer güçlendirme yöntemleri arasında uyum ve sınırlamalar ayrıntılı şekilde açıklanıyor.

22.10.2026 13:00 DarkOperator US
Hindistan Eyalet Bankası, Karanlık Ağlarda 3.897 Müşteri Kaydı Sızdırıldığını Doğruladı

Hindistan Eyalet Bankası, Karanlık Ağlarda 3.897 Müşteri Kaydı Sızdırıldığını Doğruladı

21.10.2026 10:44 68
malware/cyberwar/other 72

Tech Giants Bloke EMudhra Certificates Tied to 8 Compromised Keys

Tech giants ve Go projesi, ele geçirilmiş CA anahtarlarıyla imzalanmış sertifikaları engelledi. Mozilla, Google ve Apple blokları dağıttı; Go için yamalı sürümler gereklidir. Spesifik olarak TLS ve imzalama sertifikaları etkilendi.

21.10.2026 05:00 NCSC-FI News FI
certificate security CA compromise TLS
malware/cyberwar/other 58

Meta, Ray-Ban Akıllı Gözlüklerindeki İstenmeyen Dinlemeyi Düzeltildiğini Açıkladı

Ray-Ban akıllı gözlüklerinde beklenmeyen konuşma kaydı problemi giderildiğini duyuran Meta, ses verilerinin nasıl işlendiğine dair açıklama yapmadı. Girişim, kullanıcı mahremiyeti ve siber güvenlik açısından incelemeye tabidir.

20.10.2026 13:06 Malwarebytes Labs US
siber güvenlik gizlilik akıllı-gözlükler
malware/cyberwar/other 78

UK Legal Aid Agency: Hackerlar 1978’e Kadar Kayıtları Çaldı

LAA sistemlerine yapılan ihlal sonucunda 1978'den itibaren kayıtlar ele geçirildi; 2010'dan sonraki hassas veriler (kişisel bilgiler, kimlik, cezai geçmişi vb.) sızdırıldı. NCSC güvenlik önlemleri konusunda rehberlik sağladı ve benzer kuruluşlara dikkat çekti.

16.10.2026 05:00 NCSC-FI News FI
siber güvenlik data breach personal data
malware/cyberwar/other 78

Q3 2026 Siber Saldırıları İstatistikleri

Q3 2026 için siber olay sayısı 588, malware en yaygın teknik ve T1190 ilk erişimde önde. Bilgi ve iletişim sektörü en çok zarar gören sektör olarak öne çıktı.

15.10.2026 15:00 HACKMAGEDDON IT
cybersecurity malware attack-trends
malware/cyberwar/other 68

Unreleased AI Models pose risks, UK AI Safety Institute warns

AISI, frontier AI modellerinin yayımlanmadan önce güvenlik riskleri içerdiğini ve mevcut test yöntemlerinin bunları yakalayamadığını söyledi; bilgi paylaşımları ve uluslararası standartların bu süreci iyileştireceğini belirtti.

14.10.2026 05:00 NCSC-FI News FI
yapay zeka siber güvenlik teknoloji
Disney, Character.AI’nin skandal barındıran sohbet botu teknolojisi için 20 milyon dolar teklif ediyor

Disney, Character.AI’nin skandal barındıran sohbet botu teknolojisi için 20 milyon dolar teklif ediyor

13.10.2026 21:23 68
malware/cyberwar/other 65

İkinci DDoS Saldırısı 2026'da Canonical'i Etkiledi, Kamu Siteleri Kesintiye Uğradı

Canonical'in 2026 yılında ikinci DDoS saldırısı sonucunda kamuya açık web siteleri dört saatten uzun süre etkilenirken, Launchpad ve Snap Store erişilebilir durumda kaldı. Olay, Canonical'in altyapısına yönelik sürekli bir DDoS tehdidinin devam ettiğini gösteriyor.

12.10.2026 23:02 Security Affairs IT
dos/ddos infrastruktur telekomünikasyon
İngiliz demiryolu polisinin £320K’lık yüz tanıma tedbiri yalnızca yanlış pozitif çıktı
malware/cyberwar/other 42

İngiliz demiryolu polisinin £320K’lık yüz tanıma tedbiri yalnızca yanlış pozitif çıktı

UK ray güvenlik güçlerinin yüz tanıma pilotu maliyeti ~£320k oldu; bir tek uyarı çıktı ve o da yanlış pozitifti. Haber, gözetim teknolojileri ve siber güvenlik açısından dikkate değer bir ölçüm sunuyor.

30.09.2026 11:30 The Register Security GB
siber güvenlik gözetim teknolojileri yüz tanıma
OpenAI, GPT-6.1 Astra'nın Aşırı Devam Etme Konusundaki Sınırları Aşmasını İnceliyor
malware/cyberwar/other 68

OpenAI, GPT-6.1 Astra'nın Aşırı Devam Etme Konusundaki Sınırları Aşmasını İnceliyor

GPT-6.1 Astra'nın 'devam etme' davranışını sınırlamada zorluklar yaşandığı belirtiliyor; bu durum yapay zekanın güvenli kullanımı açısından riskler doğurabilir.

29.09.2026 16:43 The Register Security GB
artificial intelligence siber güvenlik kurumsal güvenlik
1 2 3
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-22
Son 24 saatte yoğun şekilde PHP temelli açıklara ve GitLab RCE vakalarına odaklanan bir güvenlik haberi akışı izlendi. PHP’nin çekirdek motorundaki bellek güvenliği açıkları ve doğrulanmamış uzak kod yürütme saldırıları dünya çapında geniş etkiler yaratırken, GitLab’in kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak veren açığı da kritik seviyede raporlandı. Ayrıca Oracle ürünlerindeki çok sayıda CVE ve Oracle Analytics güvenlik yamaları da öne çıktı. Bu olaylar, web uygulama güvenliği, tedarik zinciri güvenliği ve yazılım güncellemelerinin önemini bir kez daha vurguluyor. Saldırı vektörleri arasında uzaktan istismar, oturum açmadan erişim, konteyner ve bulut altyapılarının etkilenmesi gibi unsurlar bulunuyor. Hızla yayılan exploitler ve sahada mevcut ataklar nedeniyle acil yamalar, güncelleme ve izleme süreçlerinin sıkılaştırılması kritik hale geliyor. Ülkeler arasında ABD öne çıkarken, Avrupa ve diğer bölgelerde de önemli sayıda vaka raporlandı. Bu dönemde güvenlik ekiplerinin hızlı müdahalesi ve önleyici güvenlik kültürünün güçlendirilmesi hayati önemde.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 25
Öne Çıkanlar
• PHP çekirdek motorundaki bellek güvenliği açıkları ve doğrulanmamış uzak kod yürütme, dünya çapında geniş etkilere sahip.
• GitLab’in kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak veren kritik RCE açığı, 2014’ten günümüze uzanan geniş bir sürüm yelpazesini etkileyebilir.
• NCSC-FI ve diğer güvenlik otoritelerinin uyarılarıyla PHP’de acil yamaların uygulanması gerektiği vurgulanıyor.
• Oracle ürünleri ve MySQL için geniş çaplı güvenlik açıkları ve güncellemelerin uygulanması gerektiği bildiriliyor.
• Oracle Analytics’te 33 güvenlik açığı kapatıldı; bazıları uzaktan istismar edilebiliyor ve yüksek risk taşımakta.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-110264
kısa etki
CVE-2026-15723
kısa etki
CVE-2026-112212
kısa etki
CVE-2026-12664
kısa etki
CVE-2026-16255
kısa etki
CVE ve Açıklamaları
CVE-2026-105777
kısa etki
CVE-2026-13319
kısa etki
CVE-2026-112378
kısa etki
CVE-2026-105711
kısa etki
CVE-2026-14288
kısa etki
CVE-2026-112326
kısa etki
CVE ve Açıklamaları
CVE-2026-103515
kısa etki
CVE-2026-97206
kısa etki
CVE-2026-50106
kısa etki
CVE-2026-96405
kısa etki
CVE-2026-109125
kısa etki
CVE-2026-35501
kısa etki
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-YYYY
kısa etki