Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 45 kayıt listeleniyor.

45
Kayıt
12
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity php privacy AI security phishing network-security
Öne çıkan haberler
DGA Alan Adlarını Engelleyen Teknoloji | Kaspersky Resmi Blogu
malware 68

DGA Alan Adlarını Engelleyen Teknoloji | Kaspersky Resmi Blogu

Kaspersky, DGA tabanlı alan adlarını tespit eden bir teknoloji geliştirdiğini açıkladı. Bu geliştirme, e-posta güvenliği çözümlerini ve genel siber güvenlik operasyonlarını iyileştirmek amacıyla kullanılıyor.

23.10.2026 17:32 Kaspersky Daily RU
UK pentester 'killa' claims $2K Bitcoin prize in PHP2Shell capture-the-flag contest
malware 58

UK pentester 'killa' claims $2K Bitcoin prize in PHP2Shell capture-the-flag contest

UK merkezli bir pentester, PHP2Shell zafiyeti üzerinde düzenlenen bir CTF'de 2.000 dolar değerinde Bitcoin ödülü kazandığını açıkladı; yarışma yaklaşık 3 saat sürdü.

26.10.2026 19:14 The Register Security GB
Palo Alto ve FortiGate'ten Güvenlik Duvarı Günlüklerini Dışa Aktarma
malware 45

Palo Alto ve FortiGate'ten Güvenlik Duvarı Günlüklerini Dışa Aktarma

Güvenlik duvarı loglarının analize uygun şekilde dışa aktarılması için syslog tabanlı yöntemler ve FortiGate/PAN-OS platformları üzerinde günlüklerin temin edilmesi açıklanıyor.

27.10.2026 17:53 SOC Prime US
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
Palo Alto'nun Güvenlik Duvarı İşletim Sistemi Ayrıntılı Saldırılara Karşı Hedefte
malware 78

Palo Alto'nun Güvenlik Duvarı İşletim Sistemi Ayrıntılı Saldırılara Karşı Hedefte

Birden çok fidye yazılımı grubu, Palo Alto firewall OS'ye yönelik uzun süreli saldırılar yürütüyor. Saldırılar endüstriler arası kırılganlıkları ve ağ güvenliği risklerini artırıyor.

20.10.2026 20:33 The Register Security GB
PAN-OS CVE-2026-0257’nin Aktif İstismarı (Güncel 19 Ekim)
malware 78

PAN-OS CVE-2026-0257’nin Aktif İstismarı (Güncel 19 Ekim)

PAN-OS CVE-2026-0257 zafiyetiyle ilgili aktif istismar bildiriliyor; bazı ransomware gruplarının bu açığı kullandığı belirtiliyor.

20.10.2026 01:35 Unit 42 US
16 Yaşındaki Broadcom Wi-Fi Açığı Isındırıcı Olabilir: Şifre Girmeden Yönlendiricileri Ele Geçirebiliyor
malware 78

16 Yaşındaki Broadcom Wi-Fi Açığı Isındırıcı Olabilir: Şifre Girmeden Yönlendiricileri Ele Geçirebiliyor

Bir Broadcom Wi-Fi zafiyeti, kimlik doğrulaması olmadan Wi-Fi menzilindeki saldırganların yönlendiricilere kod çalıştırmasına olanak tanıyor. SDK’da 2010’dan beri mevcut olan bu açık, fiziksel güvenlik ve ağ güvenliği açısından kritik bir tehdit oluşturuyor.

19.10.2026 03:36 Security Affairs IT
Yeni Ted Backdoor'ı, Kurbanların Kendi HAProxy Yapılandırmalarının İçine Gizlenerek Web Trafiğini Yakalıyor
malware 78

Yeni Ted Backdoor'ı, Kurbanların Kendi HAProxy Yapılandırmalarının İçine Gizlenerek Web Trafiğini Yakalıyor

Ted adında bir backdoor, hedeflenen HAProxy yük dengeleyicilerine gömülü olarak tespit edildi; bu backdoor web trafiğini yakalıyor ve ziyaretçilere değiştirilmiş sayfalar sunuyor. Saldırganlar, kod yürütme yetkisi elde ederek implantı kuruyor.

04.09.2026 17:51 The Hacker News US
malware 72

UNM Health fidye yazılımı saldırısı hasta bakımını ve ameliyatları aksattı

UNM Health'in güvenlik ihlali, hasta bakımı ve ameliyatlar dahil olmak üzere hizmetlerin kesintiye uğramasına yol açtı. Yetkililer olayı araştırıyor ve ıslah çalışmalarını sürdürüyor.

28.10.2026 01:07 BleepingComputer US
malware ransomware healthcare
Palo Alto ve FortiGate'ten Güvenlik Duvarı Günlüklerini Dışa Aktarma
malware 45

Palo Alto ve FortiGate'ten Güvenlik Duvarı Günlüklerini Dışa Aktarma

Güvenlik duvarı loglarının analize uygun şekilde dışa aktarılması için syslog tabanlı yöntemler ve FortiGate/PAN-OS platformları üzerinde günlüklerin temin edilmesi açıklanıyor.

27.10.2026 17:53 SOC Prime US
malware 72

DreamHost ongoing incident forces password resets for email and FTP/SFTP

Bir siber güvenlik olayı nedeniyle DreamHost, kullanıcı hesaplarının güvenliğini sağlamak amacıyla e-posta ve FTP/SFTP şifrelerini sıfırlamaya zorladı. Olay File Manager arayüzüyle bağlantı kesintisiyle ilişkilidir ve etkilenen hizmetleri kapsıyor.

26.10.2026 22:26 BleepingComputer US
siber güvenlik malware/unsupported network-security
UK pentester 'killa' claims $2K Bitcoin prize in PHP2Shell capture-the-flag contest

UK pentester 'killa' claims $2K Bitcoin prize in PHP2Shell capture-the-flag contest

26.10.2026 19:14 58
DGA Alan Adlarını Engelleyen Teknoloji | Kaspersky Resmi Blogu

DGA Alan Adlarını Engelleyen Teknoloji | Kaspersky Resmi Blogu

23.10.2026 17:32 68
Saldırganlar 300'den Fazla Tor Çıkış Yönlendiricisini Ele Geçirerek SSH Bağlantılarını Kısıtladı
malware 72

Saldırganlar 300'den Fazla Tor Çıkış Yönlendiricisini Ele Geçirerek SSH Bağlantılarını Kısıtladı

Tor çıkış yönlendiricilerinin ele geçirilmesiyle SSH bağlantılarındaki kullanıcı adı ve şifrelerin çalınmasına yol açan bir operasyon tespit edildi. 1-5 Ekim arasında Tor üzerinden yapılan password girişleri hedef alındı.

21.10.2026 13:30 The Hacker News US
cybersecurity tor ssh
Palo Alto'nun Güvenlik Duvarı İşletim Sistemi Ayrıntılı Saldırılara Karşı Hedefte
malware 78

Palo Alto'nun Güvenlik Duvarı İşletim Sistemi Ayrıntılı Saldırılara Karşı Hedefte

Birden çok fidye yazılımı grubu, Palo Alto firewall OS'ye yönelik uzun süreli saldırılar yürütüyor. Saldırılar endüstriler arası kırılganlıkları ve ağ güvenliği risklerini artırıyor.

20.10.2026 20:33 The Register Security GB
malware ransomware firewall
PAN-OS CVE-2026-0257’nin Aktif İstismarı (Güncel 19 Ekim)
malware 78

PAN-OS CVE-2026-0257’nin Aktif İstismarı (Güncel 19 Ekim)

PAN-OS CVE-2026-0257 zafiyetiyle ilgili aktif istismar bildiriliyor; bazı ransomware gruplarının bu açığı kullandığı belirtiliyor.

20.10.2026 01:35 Unit 42 US
malware ransomware network-security
malware 68

Plex2Shell İstismarıyla Zayıf Plex Sunucuları Kripto Madencilerine Dönüştürülüyor

Plex Media Server’da bulunan Plex2Shell açıkları istismar edilerek güvenlik ihlallerine yol açıyor; etkilenen sunucular kripto madenciliği ve proxy yazılımlarının kurulumuna maruz kalabilirler.

19.10.2026 21:43 Security Affairs IT
malware cryptomining pl ex2shell
16 Yaşındaki Broadcom Wi-Fi Açığı Isındırıcı Olabilir: Şifre Girmeden Yönlendiricileri Ele Geçirebiliyor
malware 78

16 Yaşındaki Broadcom Wi-Fi Açığı Isındırıcı Olabilir: Şifre Girmeden Yönlendiricileri Ele Geçirebiliyor

Bir Broadcom Wi-Fi zafiyeti, kimlik doğrulaması olmadan Wi-Fi menzilindeki saldırganların yönlendiricilere kod çalıştırmasına olanak tanıyor. SDK’da 2010’dan beri mevcut olan bu açık, fiziksel güvenlik ve ağ güvenliği açısından kritik bir tehdit oluşturuyor.

19.10.2026 03:36 Security Affairs IT
malware network-security iot
malware 72

Siber saldırganlar D-Link ve Ubiquiti cihazlarını ele geçirerek çalınan bant genişliğini yeniden satıyor

Kötü niyetli aktörler D-Link ve Ubiquiti cihazlarını ele geçirerek internet bağlantılarını satılan rezidans/proxy hizmetleri için kullandı; 34 ülkede etkilenen cihazlar tespit edildi.

15.10.2026 21:20 BleepingComputer US
malware network-security proxyjacking
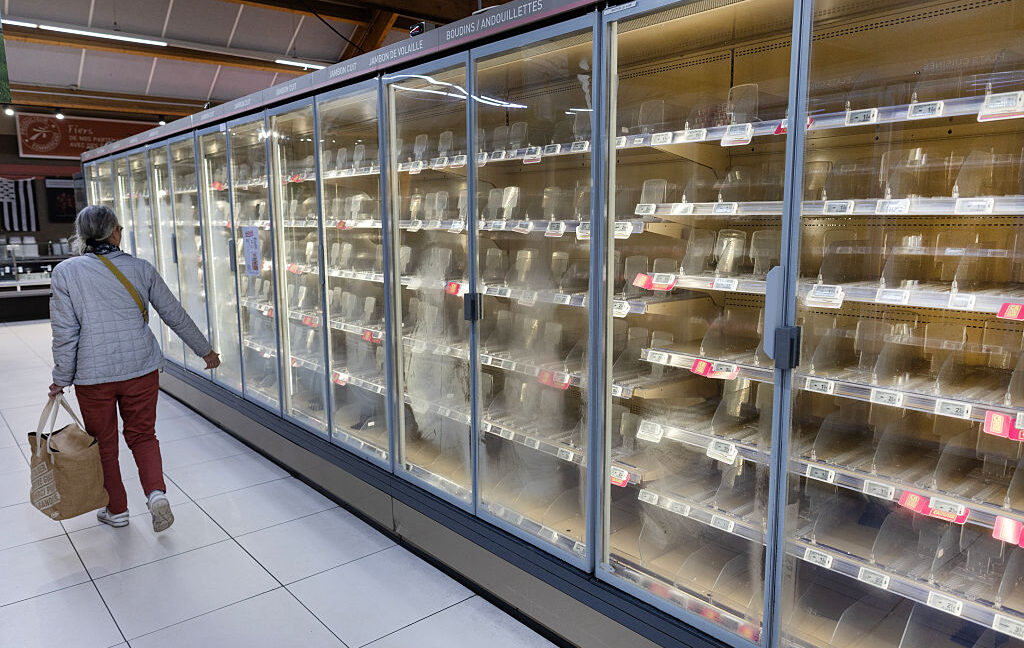
Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor
malware 72

Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor

Eski güvenliksiz IoT/akıllı cihazlar nedeniyle 700 süpermarkette zararlar ve potansiyel yangın riskleri doğuran bir güvenlik olayı bildirildi; tehdit aktörlerinin ağ güvenliğini aşması ve mali kayıplara yol açması ön planda.

15.10.2026 00:35 Ars Technica US
iot malware network-security
1 2 3 4
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-28
Son 24 saatteki haberler, kritik güvenlik açıkları ve savunma konularını ön plana çıkarıyor. Birden çok endüstriyel otomasyon ve ağ cihazını etkileyen CVSS yüksek açıklar, uzaktan kod yürütme ve kimlik doğrulama bypass gibi tehditler içeriyor. EPICS Base, Mitsubishi Electric ürünleri ve UEFI firmware gibi bileşenlerde çıkan kritik açıklar hızlı yamalarla ele alınmış olsa da riskler devam ediyor. Moxa MRC Client ve OnCell serisi cihazlarda MITM, sertifika anahtarlarının sızması ve komut enjeksiyonu gibi çok yönlü tehditler bulunuyor. Apple güvenlik güncellemeleri ise artık güvenliğin artırılması için hayati önem taşıyor. Genelde kurumsal ağlar, endüstriyel kontrol sistemleri ve IoT tabanlı altyapılar bu tehditlerden etkilenebilir. Kapsamda, güncelleştirmelerin zamanında uygulanması ve iletişim güvenliğinin güçlendirilmesi öneriliyor. Ayrıca savunma katmanlarının güncellenmesi, izleme ve olay müdahale planlarının gözden geçirilmesi kritik öneme sahip.
Toplam Haber: 87
Yüksek Önem: 3
IOC/CVE: 12
Öne Çıkanlar
• Mitsubishi Electric ürünlerini etkileyen CVSS 9.1'lik bir dizi açık uzaktan kod çalıştırmaya ve kimlik doğrulama bypassına yol açabilir.
• EPICS Base'teki açıklar CVSS 9.8 ile hizmet reddi, bellek bozulması ve uzaktan kod yürütmeyi tetikleyebilir.
• UEFI firmware'deki erken önyükleme kodu çalıştırma tehdidi, sunucular üzerinde geniş kapsamlı etkiler yaratabilir.
• Moxa MRC Client ve OnCell G3150A-LTE serisinde MITM, sertifika anahtarı sızıntısı ve OS komut enjeksiyonu gibi çoklu CVE’ler mevcut.
• Apple güvenlik güncellemeleri kritik açıkları gideriyor; bazı sürümlerde yüksek skorlu CVE’ler bulunmaktadır.
CVE ve Açıklamaları
CVE-2023-4863
kısa etki
CVE-2026-16436
kısa etki
CVE-2026-16437
kısa etki
CVE-2026-16438
kısa etki
CVE-2026-114595
kısa etki
CVE-2026-114596
kısa etki
CVE ve Açıklamaları
CVE-2026-114597
kısa etki
CVE-2026-114598
kısa etki
CVE-2026-111459
kısa etki
CVE-2026-111460
kısa etki
CVE-2026-111461
kısa etki
CVE-2026-86950
kısa etki
CVE ve Açıklamaları
CVE-2026-80097
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2020-XXXXX
kısa etki