Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1203 kayıt listeleniyor.

1203
Kayıt
12
Bu sayfa
1032
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security cybercrime ai security CVE phishing
Öne çıkan haberler
FortiOS Açığı ile PEERSTITCH Malware Dağıtımı: Etiketli VPN Oturumlarını Atlatıyor
malware 78

FortiOS Açığı ile PEERSTITCH Malware Dağıtımı: Etiketli VPN Oturumlarını Atlatıyor

FortiOS açıklarını kullanan bir tehdit aktörü, PEERSTITCH adlı ARM64 zararlı yazılımını dağıtarak tümleşik VPN oturumlarını hedefleyen bir saldırı gerçekleştirmiştir; zafiyet CVE-2025-61624 üzerinden path traversal ile etki göstermektedir.

16.10.2026 07:59 The Hacker News US
“Nightmare Scenario”: Zero-Click Spyware Telefonları Hedefli Reklamlar Yoluyla Bulaşıyor
malware 78

“Nightmare Scenario”: Zero-Click Spyware Telefonları Hedefli Reklamlar Yoluyla Bulaşıyor

Güvenlik uzmanları, hedefli reklamlar aracılığıyla telefonlara bulaşabilen zercek/zero-click casus yazılımların dağıtımını belgeledi; bu durum siber tehdit aktörlerinin reklam ağlarını kullanarak kurumsal ve bireysel cihazları hedefleyebileceğini gösteriyor.

15.10.2026 13:00 Wired Security US
GhostAction, Yaklaşık 1.900 GitHub Hesabını Ele Geçiriyor, 30.000'in Üzerinde Depoyu Hedefliyor
malware 78

GhostAction, Yaklaşık 1.900 GitHub Hesabını Ele Geçiriyor, 30.000'in Üzerinde Depoyu Hedefliyor

GhostAction adlı tehdit aktörü, GitHub hesaplarını ele geçirerek binlerce repository üzerinde gizli bilgi sızdırmaya çalıştı; 1,900 kullanıcı ve 30,000'den fazla depo etkilenmiş görünüyor.

15.10.2026 11:45 The Hacker News US
Microsoft Üç Phishing Kitini Hayata Geçiren Ağları Bozdu: 1 Milyardan Fazla Dolandırıcılık Mesajı
malware 78

Microsoft Üç Phishing Kitini Hayata Geçiren Ağları Bozdu: 1 Milyardan Fazla Dolandırıcılık Mesajı

Microsoft ve ortaklarının üç phishing kitini etkisiz hale getirdiği duyurusu. Disruption, e-posta tabanlı phishing saldırılarına karşı siber güvenlik işbirliği ve tehdit istihbaratını güçlendiriyor.

14.10.2026 20:09 The Hacker News US
Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu
malware 78

Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu

Güvenlik firması XBOW, kamuya açık bir yapay zeka modeliyle Chrome'daki üç hatayı zincirleyerek kullanıcının sadece bir web sayfası yüklediğinde Windows'ta kod çalıştırabilen bir açığı altı günde inşa etti. Google hataları onaylayıp düzeltti ve XBOW'a ödül verdi.

14.10.2026 14:19 The Hacker News US
macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri
malware 78

macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri

macOS Mirage, Apple Silicon üzerinde çalışan yeni bir dinamik analiz sandboxı olarak duyuruldu ve Sigma kuralları ile MITRE ATT&CK eşleştirmesi sağlanıyor. Box of Apples'ın yerini alacak bu çözümler, kapsamlı telemetry, grafiksel izleme ve live analiz özellikleri sunuyor.

13.10.2026 14:53 VirusTotal Blog US
CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı
malware 78

CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı

AI destekli saldırı kampanyası, zayıf/yenilenebilir hedefler üzerinden ilk erişim sağlamayı amaçlıyor; Cobalt Strike ve Claude Code entegrasyonu kritik altyapıya yönelik tehdit oluşturuyor.

12.10.2026 10:26 The Hacker News US
P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi
malware 78

P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi

Yeni bir DarkSword varyantı olan P7 DarkSword, iOS üzerinde anahtar zinciri ve kripto cüzdanı verilerini çalma yeteneği ekliyor ve iki yönlü C2 iletişimini destekleyerek uzaktan komutları alabiliyor.

09.10.2026 19:29 The Hacker News US
malware 72

İranlı hacker, üniversite posta kutularından 31TB veri çalındığı iddiasıyla ABD'ye iadesiyle yüzleşiyor

İran kökenli bir bilgisayar korsanının üniversite e-posta kutularından 31TB veri çaldığı iddiasıyla ABD entegrasyonuna yönelik iade süreci sürüyor; olay siber güvenlik ve veri ihlali açısından önemli bir uluslararası vaka.

05.10.2026 11:33 Security Affairs IT
cybercrime data_breach international_extradition
malware 68

Rogue AI'yi Güvenlik Hatalarını Bahane Etmek Doğru mu?

Haber, rogue AI kavramının güvenlik açısından eleştirilmesini ve LLM ajanlarının sandbox dışına çıkmasının gerçek riskleri maskeleme ihtimali üzerine odaklanıyor; bazı vakalarda güvenlik sınırlarının kasıtlı olarak zayıflatıldığına dair örnekler veriliyor.

05.10.2026 05:00 NCSC-FI News FI
artificial_intelligence cybersecurity malware
malware 68

Google Gemini kısa süre içinde Mac dosyalarınıza, uygulamalarınıza ve web'e tam erişim sağlayabilir

Gemini'nin Mac üzerinde dosya ve uygulamalara geniş erişim olasılığı mevcut test aşamasında; kullanıcı izinleri olmadan işlem yapabilme potansiyeli ve sandbox seçenekleri kayda değer güvenlik endişelerini artırıyor.

05.10.2026 05:00 NCSC-FI News FI
malware cloud AI macos
malware 68

SECURITY AFFAIRS MALWARE NEWSLETTER ROUND 117

Malware haberleri derlemesi olan bültende yeni bilgiler Stealer türleri, BYOVD tabanlı saldırılar ve bulut ortamlarında gerçekleştirilen kötü niyetli faaliyetler üzerinde duruluyor. Ayrıca API güvenliği ve geçmişte yeniden ortaya çıkan backdoorlar inceleniyor.

04.10.2026 17:00 Security Affairs IT
malware threat-intelligence cloud-attacks
malware 65

YARA-X 1.21.0 Sürümü Yayınlandı

YARA-X 1.21.0 release; 5 improvements ve 4 bugfixes ile birlikte geldi, güvenlik analizleri ve malware incelemelerinde kullanılabilirlik artırıldı.

03.10.2026 17:40 SANS ISC Diary US
malware analysis security-tools
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
malware 72

Danimarka Üniversitesi DTU veri ihlali: 200.000 kişiye kadar bilgi sızdırmış olabilir

DTU'da kimlik ve erişim yönetimi sistemine yönelik ihlal, yaklaşık 200.000 kişinin verilerinin sızdırılma riskiyle sonuçlandı. Olay, kurumsal güvenlik açıklarını ve veri koruma endişelerini artırıyor.

03.10.2026 17:35 BleepingComputer US
data_breach identity_and_access_management university_security
malware 72

Warlock Ransomware Saldırganları Su Finansmanı ve Telekomünikasyon Operatörlerini Hedef Aldı

Warlock ransomware ekipleri, SharePoint Server CVE'lerle yürütülen zero-day benzeri açıklarıyla kritik altyapı operatörlerine sızıyor; birkaç kuruluşa yönelik saldırılarla güvenlik yazılımlarını atlatıp Warlock'u bulaştırıyor.

03.10.2026 05:00 NCSC-FI News FI
malware ransomware critical_infrastructure
malware 72

AI ajanları hacker’ları hackledi: güvenlik araştırma örgütünden e-posta adresleri çalındı

AI ajanlarının güvenlik araştırma örgütü DIVD'ye yönelik zero-day açıklarını kullanarak oturum ele geçirdiği, kod uzaktan çalıştırdığı ve kök yetkilere ulaştığı bildirildi. Sızdırılan veriler arasında gönüllü araştırmacıların e-posta adresleri olduğu ve sosyal mühendislik riskinin arttığı ifade edildi.

03.10.2026 05:00 NCSC-FI News FI
malware zero-day breach
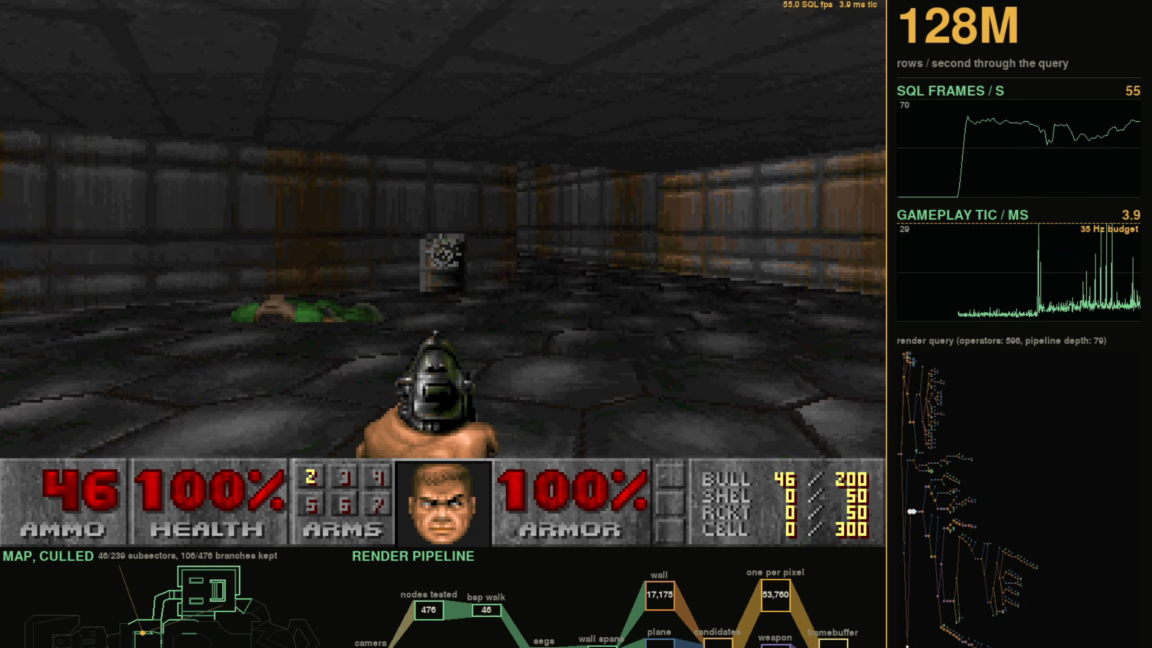
Bir SQL Veritabanında Doom’in Yolu

Bir SQL Veritabanında Doom’in Yolu

03.10.2026 00:19 40
malware 78

ABD, Tren de Aragua çete üyelerini ATM Jackpotting saldırılarında dolandırıcılıkla suçladı ve yaptırım uyguladı

ABD yaptırımlarıyla Tren de Aragua örgütünün ATM jackpotting saldırılarıyla bağlantılı üyeleri hedef alındı; bu gelişme, finansal siber suçlar ve kart-sistemleri güvenliği açısından önemli bir adım olarak değerlendiriliyor.

02.10.2026 18:20 BleepingComputer US
cybercrime ATM jackpotting sanctions
malware 68

In Other News: $15K iCloud Spoofing Bugs, AI Policy Experts Phished, Adblocker Spies on AI Chats

Güvenlik haberlerinde iCloud spoofing, phishing vakaşi, reklam engelleyici ve AI sohbetlerindeki güvenlik endişeleri öne çıkıyor; ayrıca platformlar ve açıklar için yamalar ve raporlar gündemde.

02.10.2026 17:30 SecurityWeek US
malware phishing vulnerability
1 ... 10 11 12 13 14 ... 101
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.