Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1979 kayıt listeleniyor.

1979
Kayıt
12
Bu sayfa
1035
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime security CVE phishing
Öne çıkan haberler
FortiOS Açığı ile PEERSTITCH Malware Dağıtımı: Etiketli VPN Oturumlarını Atlatıyor
malware 78

FortiOS Açığı ile PEERSTITCH Malware Dağıtımı: Etiketli VPN Oturumlarını Atlatıyor

FortiOS açıklarını kullanan bir tehdit aktörü, PEERSTITCH adlı ARM64 zararlı yazılımını dağıtarak tümleşik VPN oturumlarını hedefleyen bir saldırı gerçekleştirmiştir; zafiyet CVE-2025-61624 üzerinden path traversal ile etki göstermektedir.

16.10.2026 07:59 The Hacker News US
GhostAction, Yaklaşık 1.900 GitHub Hesabını Ele Geçiriyor, 30.000'in Üzerinde Depoyu Hedefliyor
malware 78

GhostAction, Yaklaşık 1.900 GitHub Hesabını Ele Geçiriyor, 30.000'in Üzerinde Depoyu Hedefliyor

GhostAction adlı tehdit aktörü, GitHub hesaplarını ele geçirerek binlerce repository üzerinde gizli bilgi sızdırmaya çalıştı; 1,900 kullanıcı ve 30,000'den fazla depo etkilenmiş görünüyor.

15.10.2026 11:45 The Hacker News US
Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu
malware 78

Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu

Güvenlik firması XBOW, kamuya açık bir yapay zeka modeliyle Chrome'daki üç hatayı zincirleyerek kullanıcının sadece bir web sayfası yüklediğinde Windows'ta kod çalıştırabilen bir açığı altı günde inşa etti. Google hataları onaylayıp düzeltti ve XBOW'a ödül verdi.

14.10.2026 14:19 The Hacker News US
macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri
malware 78

macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri

macOS Mirage, Apple Silicon üzerinde çalışan yeni bir dinamik analiz sandboxı olarak duyuruldu ve Sigma kuralları ile MITRE ATT&CK eşleştirmesi sağlanıyor. Box of Apples'ın yerini alacak bu çözümler, kapsamlı telemetry, grafiksel izleme ve live analiz özellikleri sunuyor.

13.10.2026 14:53 VirusTotal Blog US
CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı
malware 78

CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı

AI destekli saldırı kampanyası, zayıf/yenilenebilir hedefler üzerinden ilk erişim sağlamayı amaçlıyor; Cobalt Strike ve Claude Code entegrasyonu kritik altyapıya yönelik tehdit oluşturuyor.

12.10.2026 10:26 The Hacker News US
P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi
malware 78

P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi

Yeni bir DarkSword varyantı olan P7 DarkSword, iOS üzerinde anahtar zinciri ve kripto cüzdanı verilerini çalma yeteneği ekliyor ve iki yönlü C2 iletişimini destekleyerek uzaktan komutları alabiliyor.

09.10.2026 19:29 The Hacker News US
Citizen Lab Zero-Click Candiru Spyware Infections at Al Jazeera via Targeted Online Ads
malware 75

Citizen Lab Zero-Click Candiru Spyware Infections at Al Jazeera via Targeted Online Ads

Candiru spyware’i, kullanıcı etkileşimi gerektirmeyen zero-click saldırılarla Al Jazeera’yi hedefleyen online reklamlar üzerinden bulaştırdı; reklam yüklenir yüklenmez zararlı kod çalışıyor.

15.10.2026 19:01 The Hacker News US
Silent Lynx WinRAR Açığını Kullandı: CIS Hükümeti Hedefli Reverse Shell Saldırıları
malware 72

Silent Lynx WinRAR Açığını Kullandı: CIS Hükümeti Hedefli Reverse Shell Saldırıları

Silent Lynx, WinRAR açığı üzerinden karşı tarafında reverse shell kurmayı amaçlayan yeni siber saldırılarını CIS hükümet kurumlarına yönlendirdi. Saldırılar makro belgeler, PS2EXE indirmecileri ve PowerShell tabanlı araçlar içeriyor.

15.10.2026 19:00 The Hacker News US
malware 68

Apple'ın Otomatik Yeniden Başlatma Özelliğinde Olası Güvenlik Açığı

iOS'un 72 saatlik kullanılmama sonrası güvenlik durumuna giren otomatik yeniden başlatma özelliğinin kötüye kullanılabileceğine ilişkin bir güvenlik açığı/iddiaya değiniliyor; GrayKey ailesi ve Magnet Forensics'in yeni çözümleriyle ilgili ileri düzey tehdit senaryoları mevcut.

06.10.2026 14:06 Schneier on Security US
malware mobile-security forensics
malware 72

Uzun Süreli NPM Zararlı Yazılım Kampanyası 40.000 İndirme Topladı

Uzun süreli MALFEX NPM malware kampanyası, 2023 Ağustos’tan beri sekiz zararlı paket yayılarak 40.000 indirme oluşturdu. Saldırganlar tedarik zinciri yoluyla yazılım ekosistemini hedefliyor ve kurumsal güvenlik için endişe yaratıyor.

06.10.2026 13:34 SecurityWeek US
malware npm supply_chain
Asos müşterileri ‘hack’ bildirimi alıyor ve veri sızıntısı tehdidi
malware 62

Asos müşterileri ‘hack’ bildirimi alıyor ve veri sızıntısı tehdidi

Asos, mobil uygulama kullanıcılarına 'hack' bildirimleri gönderen bir olayla karşı karşıya kaldı. Bildirimin içeriği verilerin tamamen ele geçirildiğini iddia ediyor; pratikte site ve uygulama çevrimiçi kalmaya devam ediyor. Soruşturma sürüyor.

06.10.2026 13:24 Guardian (Data & Computer Security) GB
Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor

Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor

06.10.2026 13:00 78
malware 72

Nikkei discloses breaches of employees’ Microsoft, Google email accounts

Nikkei, çalışanlarının e-posta hesaplarının ele geçirildiğini ve zarar verme amacıyla phishing e-postaları gönderildiğini açıkladı; olayın kim tarafından gerçekleştirildiği belli değil.

06.10.2026 12:25 BleepingComputer US
phishing email compromise incident response
Google OSS Ürün Hata Ödülü Ödüllerini Otomatik Bildirimlerdeki Artış Sonrası Durduruyor

Google OSS Ürün Hata Ödülü Ödüllerini Otomatik Bildirimlerdeki Artış Sonrası Durduruyor

06.10.2026 12:21 65
malware 62

Canlı Konuşmada Sosyal Mühendislik Tespitine Yönelik Yaklaşımlar

Sosyal mühendislik tehdidine karşı canlı iletişimde tespit çalışmalarına odaklanan bir haber; eğitim yatırımlarının etkisi belirsiz görünüyor.

06.10.2026 11:38 SecurityWeek US
social-engineering awareness-training threat-detection
malware 72

ClingSTUN Linux Backdoor, Kamu STUN Altyapısını Suistimal Ediyor

ClingSTUN, açıkları bulunan IoT cihazlarını hedefleyen Linux tabanlı bir backdoor'dur ve NAT traversal için kamu STUN altyapısını kullanarak zarar vermeyi amaçlar. Bu sularda STUN tabanlı yönlendirme, ağ güvenliği ve IoT güvenliği açısından önemli bir tehdit oluşturur.

06.10.2026 09:31 Security Affairs IT
malware iot network-security
ClickFix, Windows Run Sınırlamalarını Aşmak İçin Tarayıcı Önbelleğini Kullanarak Payload Yönlendiriyor
malware 72

ClickFix, Windows Run Sınırlamalarını Aşmak İçin Tarayıcı Önbelleğini Kullanarak Payload Yönlendiriyor

ClickFix adında yeni bir saldırı, kullanıcıları zararlı payload'u tarayıcı önbelleğine önceden yerleştirilmiş PNG gibi göstererek Windows Run sınırlarını atlatmayı amaçlıyor; Microsoft Threat Intelligence bu teknik detayı açıkladı.

06.10.2026 08:22 The Hacker News US
malware web-cache phishing-like
malware 78

ClingSTUN Linux Backdoor Kamu STUN Altyapısını Suistimal Ediyor

ClingSTUN, zayıf yamalanmış cihazlar üzerinden kalıcı backdoor kuran Linux malware'ı olarak STUN altyapısını kullanarak dışa açık IP/port keşfi ve NAT traversal yapıyor; rapor, olayın teknik yönlerini ve güvenlik zayıflıklarını ele alıyor.

06.10.2026 05:00 NCSC-FI News FI
malware linux backdoor
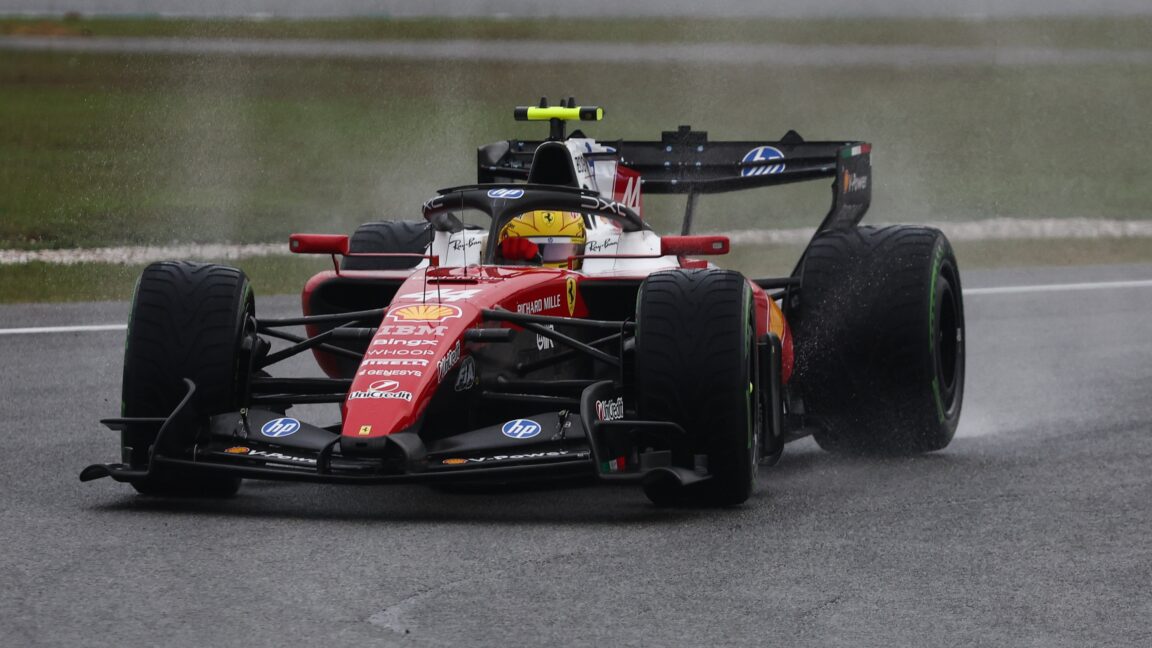
Bahrain'de F1... Malezya'da: Yarış Başlamak İçin Yazılım Güncellemesi Gerekirdi
malware 58

Bahrain'de F1... Malezya'da: Yarış Başlamak İçin Yazılım Güncellemesi Gerekirdi

Bir yazılım hatası nedeniyle F1 yarışları başlatılamadı ve yarış yeniden başlatma için yazılım güncellemesi yapıldı. Durum, yazılım güvenliği ve güvenilirliğiyle ilgili önemli bir operasyonel sorun olarak kayda geçti.

05.10.2026 19:09 Ars Technica US
software motorsport crash
malware 63

Google pauses open source bug bounty program after rise in AI submissions

Google, yapay zeka ile üretilen başvuruların artması nedeniyle açık kaynak hata avı programını geçici olarak durdurdu; güvenlik raporlarının akışını ve süreçleri etkileyebilir.

05.10.2026 18:00 Malwarebytes Labs US
cybersecurity malware network
1 ... 12 13 14 15 16 ... 165
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.