Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1982 kayıt listeleniyor.

1982
Kayıt
12
Bu sayfa
1038
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security CVE cybercrime privacy
Öne çıkan haberler
Sahte Etkinlik Davetiyeleriyle Tayvan Araştırma Katılımcılarına Yönelik Google AitM Phishing
malware 78

Sahte Etkinlik Davetiyeleriyle Tayvan Araştırma Katılımcılarına Yönelik Google AitM Phishing

Gelişmiş bir siber tehdit grubunun, Tayvan bağlantılı araştırma çalışanlarını hedefleyen sahte etkinlik davetiyeleriyle Google kimlik bilgileri ve MFA kodlarını çalmaya odaklanan bir APT spear-phishing kampanyası ortaya çıktı. Çalışmada AitM (adversary-in-the-middle) phishing çerçevesi kullanılıyor.

16.10.2026 19:16 The Hacker News US
FortiOS Açığı ile PEERSTITCH Malware Dağıtımı: Etiketli VPN Oturumlarını Atlatıyor
malware 78

FortiOS Açığı ile PEERSTITCH Malware Dağıtımı: Etiketli VPN Oturumlarını Atlatıyor

FortiOS açıklarını kullanan bir tehdit aktörü, PEERSTITCH adlı ARM64 zararlı yazılımını dağıtarak tümleşik VPN oturumlarını hedefleyen bir saldırı gerçekleştirmiştir; zafiyet CVE-2025-61624 üzerinden path traversal ile etki göstermektedir.

16.10.2026 07:59 The Hacker News US
GhostAction, Yaklaşık 1.900 GitHub Hesabını Ele Geçiriyor, 30.000'in Üzerinde Depoyu Hedefliyor
malware 78

GhostAction, Yaklaşık 1.900 GitHub Hesabını Ele Geçiriyor, 30.000'in Üzerinde Depoyu Hedefliyor

GhostAction adlı tehdit aktörü, GitHub hesaplarını ele geçirerek binlerce repository üzerinde gizli bilgi sızdırmaya çalıştı; 1,900 kullanıcı ve 30,000'den fazla depo etkilenmiş görünüyor.

15.10.2026 11:45 The Hacker News US
Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu
malware 78

Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu

Güvenlik firması XBOW, kamuya açık bir yapay zeka modeliyle Chrome'daki üç hatayı zincirleyerek kullanıcının sadece bir web sayfası yüklediğinde Windows'ta kod çalıştırabilen bir açığı altı günde inşa etti. Google hataları onaylayıp düzeltti ve XBOW'a ödül verdi.

14.10.2026 14:19 The Hacker News US
macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri
malware 78

macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri

macOS Mirage, Apple Silicon üzerinde çalışan yeni bir dinamik analiz sandboxı olarak duyuruldu ve Sigma kuralları ile MITRE ATT&CK eşleştirmesi sağlanıyor. Box of Apples'ın yerini alacak bu çözümler, kapsamlı telemetry, grafiksel izleme ve live analiz özellikleri sunuyor.

13.10.2026 14:53 VirusTotal Blog US
CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı
malware 78

CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı

AI destekli saldırı kampanyası, zayıf/yenilenebilir hedefler üzerinden ilk erişim sağlamayı amaçlıyor; Cobalt Strike ve Claude Code entegrasyonu kritik altyapıya yönelik tehdit oluşturuyor.

12.10.2026 10:26 The Hacker News US
Citizen Lab Zero-Click Candiru Spyware Infections at Al Jazeera via Targeted Online Ads
malware 75

Citizen Lab Zero-Click Candiru Spyware Infections at Al Jazeera via Targeted Online Ads

Candiru spyware’i, kullanıcı etkileşimi gerektirmeyen zero-click saldırılarla Al Jazeera’yi hedefleyen online reklamlar üzerinden bulaştırdı; reklam yüklenir yüklenmez zararlı kod çalışıyor.

15.10.2026 19:01 The Hacker News US
Silent Lynx WinRAR Açığını Kullandı: CIS Hükümeti Hedefli Reverse Shell Saldırıları
malware 72

Silent Lynx WinRAR Açığını Kullandı: CIS Hükümeti Hedefli Reverse Shell Saldırıları

Silent Lynx, WinRAR açığı üzerinden karşı tarafında reverse shell kurmayı amaçlayan yeni siber saldırılarını CIS hükümet kurumlarına yönlendirdi. Saldırılar makro belgeler, PS2EXE indirmecileri ve PowerShell tabanlı araçlar içeriyor.

15.10.2026 19:00 The Hacker News US
Kapatılan Çoğul: İlk bildirilen otonom AI C2 implantı içinde
malware 78

Kapatılan Çoğul: İlk bildirilen otonom AI C2 implantı içinde

CLOSEDQUORUM, otonom AI destekli C2 saldırı implantı olarak tespit edildi. Operatör müdahalesi olmadan saldırı zincirinin bazı bölümleri yürütülebiliyor; siber tehdit aktörleri için daha az müdahaleyle daha geniş etki hedefleniyor.

22.09.2026 13:00 Cisco Talos Intelligence Group US
CAIRN’i Tanıtıyoruz: Yapay Zeka Entegre Malware İçin Sınırları Zaman Takibi

CAIRN’i Tanıtıyoruz: Yapay Zeka Entegre Malware İçin Sınırları Zaman Takibi

22.09.2026 13:00 72
Yapay Zeka Hapishanesi: İnsanlar Olmadan Yürütülen Zararlı Yazılımı Yöneten Yeni Araç

Yapay Zeka Hapishanesi: İnsanlar Olmadan Yürütülen Zararlı Yazılımı Yöneten Yeni Araç

22.09.2026 13:00 72
Yüklü-indexed-btree Zararlı npm Paketi, Çalışma Zamanında Kod İçinde Saklandı ve Kaldırılmadan Önce Tespit Edildi
malware 72

Yüklü-indexed-btree Zararlı npm Paketi, Çalışma Zamanında Kod İçinde Saklandı ve Kaldırılmadan Önce Tespit Edildi

indexed-btree adlı zararlı npm paketi, yaşam döngüsü betiklerini kullanmadan çalışma zamanı koduna saklanarak zararlı davranışını gösteriyor; tespitleri atlatma amacı güdülüyor.

22.09.2026 12:38 The Hacker News US
malware npm supply-chain
malware 72

Ağustos 2026 Siber Saldırıları İstatistikleri

Ağustos 2026 siber saldırı istatistiklerinde 218 olay analiz edilerek finansal motivasyonlu suçlar baskın rol oynuyor; malware en yaygın silah olarak kullanılıyor ve bilgi-iletişim altyapısı geniş coğrafyada hedef alınıyor.

22.09.2026 11:09 HACKMAGEDDON IT
malware cybercrime statistics
SideCopy Hindistan Hedeflerini Akademik Kurumlara Yayıyor: ReverseRAT Spear-Phishing
malware 72

SideCopy Hindistan Hedeflerini Akademik Kurumlara Yayıyor: ReverseRAT Spear-Phishing

SideCopy, Hindistan'daki akademik kurumları hedefleyen genişletilmiş bir kampanya yürütüyor; mshta.exe üzerinden zararlı betikler çalıştırılarak normal güvenlik önlemlerinin atlatılması hedefleniyor.

22.09.2026 10:52 The Hacker News US
spear-phishing malware Apt
malware 72

Kontagioz Röportaj: Sahte İş Görüşmesiyle 30.000 Cihaz Enfekte

Contagious Interview kampanyası, sahte iş görüşmesiyle çok sayıda cihazı enfekte eden siber tehdit olarak raporlandı; uluslararası güvenlik kurumları ortak uyarı yayımladı.

22.09.2026 09:44 Security Affairs IT
malware aptness phishing
Bir Gizli Meta Muse Ayarı, Saldırganların Yapay Zeka Asistanını Backdoor’a Dönüştürmesini Sağlayabilir
malware 68

Bir Gizli Meta Muse Ayarı, Saldırganların Yapay Zeka Asistanını Backdoor’a Dönüştürmesini Sağlayabilir

Mac üzerinde çalışan malware, Muse AI asistanını arka kapıya dönüştürebiliyor; gizli bir ayarın değiştirilmesiyle kullanıcı konuşmaları saldırgana iletiliyor.

22.09.2026 09:33 The Hacker News US
malware macos ai-assistant
malware 78

TerminalFix saldırısı, çok aşamalı sızma ile ters tünel kuruyor

TerminalFix, çok aşamalı bir siber saldırı kampanyasıdır. Kompromize edilmiş siteler aracılığıyla kullanıcıları yanlış CAPTCHA ile kandırıp PowerShell/Windows Terminal üzerinden zorlanan uzun komutları çalıştırmaya sevk eder ve hedefte kalıcı, ağ tabanlı proxy erişimi sağlayan ters tünel implantı kurar.

22.09.2026 05:00 NCSC-FI News FI
malware network powershell
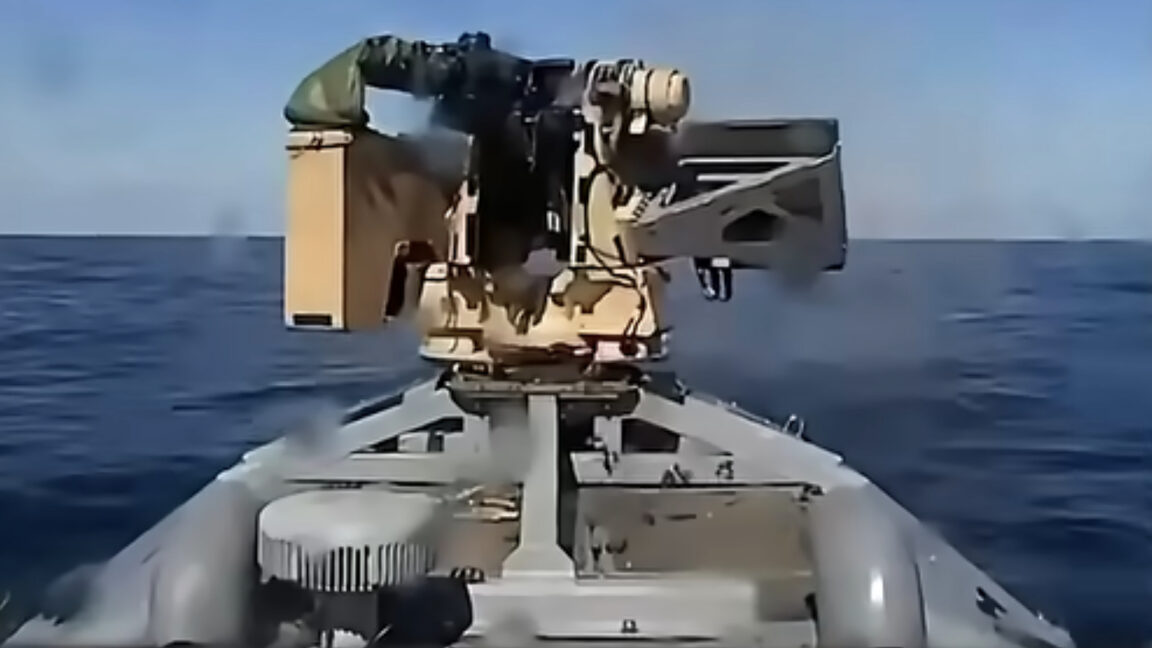
Ukraynalı Deniz Droneu Rus Kamikaze Drone Botunu Batırdı
malware 72

Ukraynalı Deniz Droneu Rus Kamikaze Drone Botunu Batırdı

Ukrayna deniz savaşı bağlamında bir drone botu başarıyla Rusya'nın kamikaze drone botunu etkisiz hale getirdi; bu gelişme, deniz gücü elektroniği ve otonom silahlar bağlamında dikkat çekiyor.

22.09.2026 00:07 Ars Technica US
drone malware ağ
Meta Muse AI uygulaması hatası yerel zararlı yazılımları dikte trafiğini yönlendirebiliyor
malware 62

Meta Muse AI uygulaması hatası yerel zararlı yazılımları dikte trafiğini yönlendirebiliyor

Meta Muse AI'daki hata, yerel zararlıların dikte trafiğini yönlendirebilir; sesli veri güvenliği ve kötüye kullanıma açık kapılar oluşabilir.

21.09.2026 22:59 The Register Security GB
malware ai_security voice_assist
Sahte LastPass Authenticator Yükleyicisi, Microsoft İmzalı Sürücü ile Antivirüs ve EDR’yi Devre Dışı Bırakıyor
malware 78

Sahte LastPass Authenticator Yükleyicisi, Microsoft İmzalı Sürücü ile Antivirüs ve EDR’yi Devre Dışı Bırakıyor

Sahte LastPass Authenticator yükleyicisi, Microsoft imzalı sürücüyü kullanıp güvenlik araçlarını kapatarak zararlı yazılımın çalışmasına olanak tanıyan bir tehdit olarak tespit edildi.

21.09.2026 20:31 The Hacker News US
malware windows driver
1 ... 27 28 29 30 31 ... 166
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.