Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 75 kayıt listeleniyor.

75
Kayıt
12
Bu sayfa
1052
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cve iot cybercrime
Öne çıkan haberler
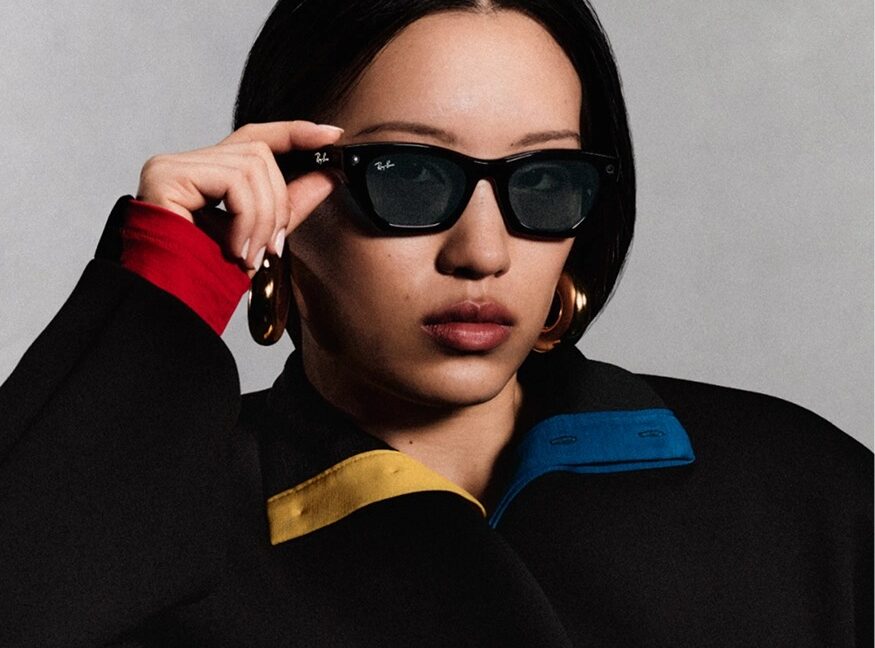
Ray-Ban Meta akıllı gözlüklerinin kayıt yapabildiği ortaya çıktı
malware 72

Ray-Ban Meta akıllı gözlüklerinin kayıt yapabildiği ortaya çıktı

Ray-Ban Meta akıllı gözlüklerinde kaydedici hata ortaya çıktı; düzeltildi fakat kullanıcı gizliliği konuları devam ediyor.

16.10.2026 22:11 Ars Technica US
Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor
malware 72

Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor

Eski güvenliksiz IoT/akıllı cihazlar nedeniyle 700 süpermarkette zararlar ve potansiyel yangın riskleri doğuran bir güvenlik olayı bildirildi; tehdit aktörlerinin ağ güvenliğini aşması ve mali kayıplara yol açması ön planda.

15.10.2026 00:35 Ars Technica US
Anthropic, küçük AI modellerinin IoT cihazları aracılığıyla kendi kendini çoğaltabileceğini uyarıyor
malware 72

Anthropic, küçük AI modellerinin IoT cihazları aracılığıyla kendi kendini çoğaltabileceğini uyarıyor

Anthropic'in raporu, düşük ağırlıklı AI modellerinin IoT üzerinden kendini çoğaltabileceğini ve potansiyel olarak yayılabilir zararlı yazılımların gelişmesine yol açabileceğini öne sürüyor; bu, IoT güvenlik ve yapay zeka güvenliği alanında yeni tehdit senaryolarını gündeme getiriyor.

14.10.2026 15:55 Ars Technica US
Küçük AI Modelleri Yakında Kendini Yayabilen IoT Botnet'leri Oluşturabilir
malware 68

Küçük AI Modelleri Yakında Kendini Yayabilen IoT Botnet'leri Oluşturabilir

Anthropic, küçük AI modellerinin IoT cihazlarında kendini çoğaltan worm botnetleri oluşturabileceğini bildirdi; merkezi bir kapatma noktası olmadığı için devre dışı bırakmanın zor olacağı ifade edildi.

13.10.2026 21:20 The Hacker News US
Anthropic, Yapay Zeka Kısmî Modellerle Dahi IoT'de Kendiliğinden Çoğalan Botnetler Tehdidini Yoksun Değil Gibi Gösteriyor
malware 68

Anthropic, Yapay Zeka Kısmî Modellerle Dahi IoT'de Kendiliğinden Çoğalan Botnetler Tehdidini Yoksun Değil Gibi Gösteriyor

Anthropic'in daha küçük modellerin akıllılaşmasıyla IoT üzerinde kendiliğinden çoğalan botnetlerin birkaç ay içinde mümkün olabileceğini söylediği güvenlik kaygılı bir haber. AI güvenliği ve IoT siber tehditleri bağlamında önemli bir gelişme/iddia.

13.10.2026 19:49 The Register Security GB
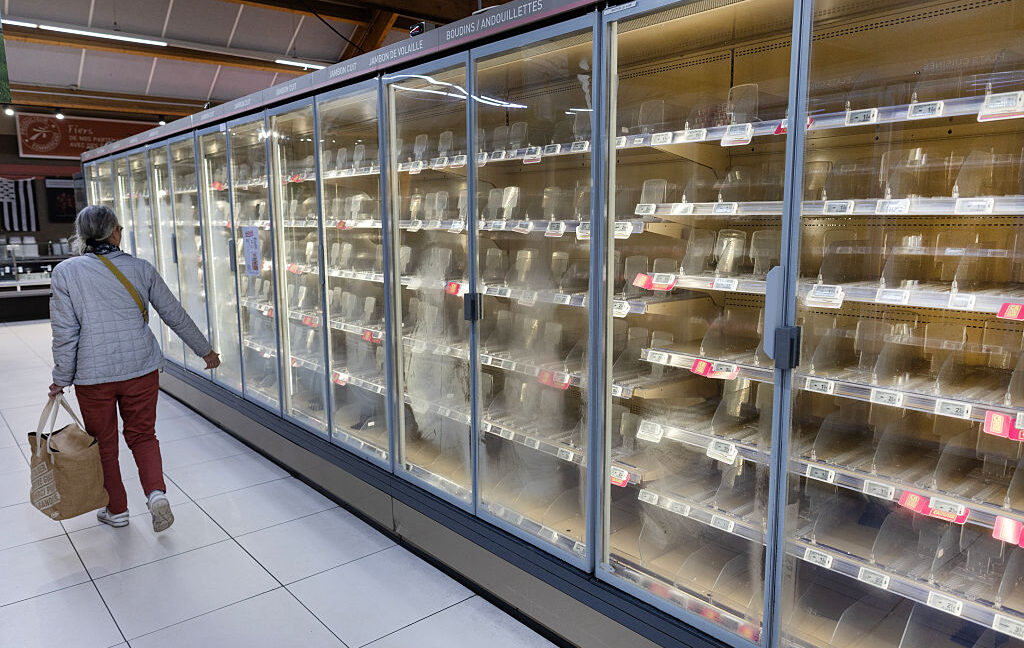
Saldırganlar Danfoss Kontrolcülerini Ele Geçirerek Fransız Market Frigofiklerini 50°C'ye Kadar Isıttı
malware 68

Saldırganlar Danfoss Kontrolcülerini Ele Geçirerek Fransız Market Frigofiklerini 50°C'ye Kadar Isıttı

Bir siber saldırgan grubu, Danfoss kontrolcülerini ele geçirerek Fransız süpermarketlerindeki buzdolabı ve dondurucuları uzaktan ısıtıp gıda israfına yol açtı; olay, perakende lojistik ve soğutucu altyapısını hedef alan güvenlik açıklarını gündeme taşıdı.

13.10.2026 11:48 The Hacker News US
Apple’s $299 HomeView smart hub is here: 8 highlights, including the wall model
malware 60

Apple’s $299 HomeView smart hub is here: 8 highlights, including the wall model

Apple'ın 299$'lık HomeView hub'ı ile ilgili öne çıkan 8 özellik ve fiyat bilgisi paylaşılıyor; haber, kullanıcı testi ve güvenlik açısından değerli olabilecek ayrıntılara odaklanıyor.

13.10.2026 17:31 ZDNet Security US
Metasploit Kapsamı: HTTP'den SMB'ye Relay ve Payload Geliştirmeleri
malware 85

Metasploit Kapsamı: HTTP'den SMB'ye Relay ve Payload Geliştirmeleri

Metasploit Framework, Linux mimarisi tanımlama yeteneğine sahip yeni Fetch Multi payload ailesini tanıttı. Bu, kullanıcıların hedef mimarisi hakkında tahminde bulunmalarını gerektirmeden payload'ları doğru bir şekilde sunmalarını sağlıyor.

17.07.2026 22:30 Rapid7 US
Kötü Niyetli SIM Kartı
malware 80

Kötü Niyetli SIM Kartı

Kötü niyetli bir SIM kartı, cihazda bulunan komutları attacker'ın seçtiği şekilde çalıştırabilir. Bu durum, elektrikli araç şarj cihazları, endüstriyel router'lar ve araç telematik birimleri gibi cihazları etkileyebilir.

11.08.2026 15:05 The Hacker News US
Kimwolf v7: Kimwolf Botnet'in Evrimi

Kimwolf v7: Kimwolf Botnet'in Evrimi

11.08.2026 13:00 80
IT threat evolution in Q2 2026. Non-mobile statistics

IT threat evolution in Q2 2026. Non-mobile statistics

10.08.2026 13:00 80
Hemşire TV Boxları Telefon Kimliğini Taklit Ediyor
malware 80

Hemşire TV Boxları Telefon Kimliğini Taklit Ediyor

Android TV boxları, telefon kimliğini taklit ederek sahiplerinin bant genişliğini proxy olarak kullanıyor. Bu operasyon Fuyao olarak adlandırılmış ve Çinli bir şirkete ait olduğu tespit edilmiştir.

31.07.2026 17:45 The Hacker News US
Android TV telefon kimliği proxy
Dysphoria IoT Botnet, JackSkid Kesintisinden Sonra Blockchain C2 ve Kurban Relay'leri Ekliyor
malware 75

Dysphoria IoT Botnet, JackSkid Kesintisinden Sonra Blockchain C2 ve Kurban Relay'leri Ekliyor

Dysphoria IoT botnet, JackSkid'e karşı gerçekleştirilen bir operasyon sonrası blockchain tabanlı ad hizmetleri ve enfekte cihaz relays ekleyerek daha dayanıklı hale geldi. Araştırmacılar, bu tasarımın botnetin etkisiz hale getirilmesini zorlaştırdığını belirtiyor.

27.07.2026 20:16 The Hacker News US
IoT botnet blockchain
Metasploit Kapsamı: HTTP'den SMB'ye Relay ve Payload Geliştirmeleri
malware 85

Metasploit Kapsamı: HTTP'den SMB'ye Relay ve Payload Geliştirmeleri

Metasploit Framework, Linux mimarisi tanımlama yeteneğine sahip yeni Fetch Multi payload ailesini tanıttı. Bu, kullanıcıların hedef mimarisi hakkında tahminde bulunmalarını gerektirmeden payload'ları doğru bir şekilde sunmalarını sağlıyor.

17.07.2026 22:30 Rapid7 US
Metasploit payload siber güvenlik
malware 85

TuxBot v3: Yapay Zeka ile İnşa Edilen IoT Botnet - Hatalar, Uyarılar ve Her Şey

TuxBot v3, 17 mimari için yapay zeka ile inşa edilmiş bir IoT botnet olarak ortaya çıktı. Palo Alto Networks'ün Unit 42'si, daha önce belgelenmemiş bir modüler IoT botnet çerçevesi olan TuxBot v3 Evolution'ı tanımladı.

16.07.2026 14:13 Security Affairs IT
IoT botnet yapay zeka
TuxBot v3 Evrimi, LLM Destekli IoT Botnet Gelişimi Belirtileri Gösteriyor
malware 75

TuxBot v3 Evrimi, LLM Destekli IoT Botnet Gelişimi Belirtileri Gösteriyor

Araştırmacılar, TuxBot v3 Evolution adlı yeni bir IoT botnet çerçevesinin detaylarını açıkladı. Bu botnet, büyük dil modellerinin yardımıyla geliştirilmiş olsa da, sonuçları pek başarılı olmadı.

15.07.2026 21:43 The Hacker News US
IoT botnet siber güvenlik
TuxBot v3: LLM Destekli Geliştirme ile Bir IoT Botnet Çerçevesi
malware 85

TuxBot v3: LLM Destekli Geliştirme ile Bir IoT Botnet Çerçevesi

TuxBot v3, LLM'lerle geliştirilmiş bir IoT botnet çerçevesidir. Analiz, çapraz derlenmiş ikili dosyalar, C2 mimarisi ve hatalar üzerine odaklanmaktadır.

15.07.2026 13:00 Unit 42 US
IoT botnet siber güvenlik
malware 75

RustDuck: Hala Küçük Ama Büyümeyi Planlayan Botnet

RustDuck, IoT cihazlarını hedef alan ve DDoS saldırıları gerçekleştiren yeni bir botnet ailesidir. Gelişmiş şifreleme ve analizden kaçınma teknikleri kullanarak, çeşitli cihazları ele geçirip hedeflere saldırılar düzenliyor.

01.07.2026 13:25 Security Affairs IT
botnet DDoS IoT
malware 85

JDY Botnet, KV'nin Çöküşünden Sonra Evriliyor, Askeri Ağları Hedef Alıyor

JDY botnet, dünya genelinde SOHO/IoT cihazlarını tarayarak hizmetleri haritalıyor ve özellikle ABD askeri ağlarını hedef alıyor. Lumen'in Black Lotus Labs'ı, JDY botnet'in yeniden ortaya çıktığını bildirdi.

11.06.2026 10:46 Security Affairs IT
botnet askeri ağlar siber güvenlik
malware 85

IoT Botnet C0XMO Rekabeti Yok Etme Yeteneği Ekliyor

C0XMO, eski yönlendirici açıklarını istismar eden yeni bir Gafgyt botnet varyantıdır. Bu botnet, rakiplerini hedef alarak büyük ölçekli DDoS saldırıları yapabilme yeteneğine sahiptir.

08.06.2026 10:03 Security Affairs IT
botnet DDoS IoT
1 ... 3 4 5 6 7
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki