Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1977 kayıt listeleniyor.

1977
Kayıt
12
Bu sayfa
1030
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime CVE security phishing
Öne çıkan haberler
GhostAction, Yaklaşık 1.900 GitHub Hesabını Ele Geçiriyor, 30.000'in Üzerinde Depoyu Hedefliyor
malware 78

GhostAction, Yaklaşık 1.900 GitHub Hesabını Ele Geçiriyor, 30.000'in Üzerinde Depoyu Hedefliyor

GhostAction adlı tehdit aktörü, GitHub hesaplarını ele geçirerek binlerce repository üzerinde gizli bilgi sızdırmaya çalıştı; 1,900 kullanıcı ve 30,000'den fazla depo etkilenmiş görünüyor.

15.10.2026 11:45 The Hacker News US
Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu
malware 78

Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu

Güvenlik firması XBOW, kamuya açık bir yapay zeka modeliyle Chrome'daki üç hatayı zincirleyerek kullanıcının sadece bir web sayfası yüklediğinde Windows'ta kod çalıştırabilen bir açığı altı günde inşa etti. Google hataları onaylayıp düzeltti ve XBOW'a ödül verdi.

14.10.2026 14:19 The Hacker News US
macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri
malware 78

macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri

macOS Mirage, Apple Silicon üzerinde çalışan yeni bir dinamik analiz sandboxı olarak duyuruldu ve Sigma kuralları ile MITRE ATT&CK eşleştirmesi sağlanıyor. Box of Apples'ın yerini alacak bu çözümler, kapsamlı telemetry, grafiksel izleme ve live analiz özellikleri sunuyor.

13.10.2026 14:53 VirusTotal Blog US
CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı
malware 78

CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı

AI destekli saldırı kampanyası, zayıf/yenilenebilir hedefler üzerinden ilk erişim sağlamayı amaçlıyor; Cobalt Strike ve Claude Code entegrasyonu kritik altyapıya yönelik tehdit oluşturuyor.

12.10.2026 10:26 The Hacker News US
P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi
malware 78

P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi

Yeni bir DarkSword varyantı olan P7 DarkSword, iOS üzerinde anahtar zinciri ve kripto cüzdanı verilerini çalma yeteneği ekliyor ve iki yönlü C2 iletişimini destekleyerek uzaktan komutları alabiliyor.

09.10.2026 19:29 The Hacker News US
FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı
malware 78

FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı

ABD yetkilileri, Flax Typhoon ile ilişkili kötü amaçlı araçların operasyonlarını zorlaştırmak için 7 alan adı durdurdu ve kritik altyapılara yönelik tarama/istismar faaliyetlerini engelledi.

09.10.2026 09:39 The Hacker News US
Citizen Lab Zero-Click Candiru Spyware Infections at Al Jazeera via Targeted Online Ads
malware 75

Citizen Lab Zero-Click Candiru Spyware Infections at Al Jazeera via Targeted Online Ads

Candiru spyware’i, kullanıcı etkileşimi gerektirmeyen zero-click saldırılarla Al Jazeera’yi hedefleyen online reklamlar üzerinden bulaştırdı; reklam yüklenir yüklenmez zararlı kod çalışıyor.

15.10.2026 19:01 The Hacker News US
Silent Lynx WinRAR Açığını Kullandı: CIS Hükümeti Hedefli Reverse Shell Saldırıları
malware 72

Silent Lynx WinRAR Açığını Kullandı: CIS Hükümeti Hedefli Reverse Shell Saldırıları

Silent Lynx, WinRAR açığı üzerinden karşı tarafında reverse shell kurmayı amaçlayan yeni siber saldırılarını CIS hükümet kurumlarına yönlendirdi. Saldırılar makro belgeler, PS2EXE indirmecileri ve PowerShell tabanlı araçlar içeriyor.

15.10.2026 19:00 The Hacker News US
malware 72

Silence Ransom Grup Dosyaları Şifrelemeden 207 Milyon Dolar Yöntemiyle Fidye Talep Ettiğini İddia Etti

Bir siber suç grubu, dosya şifrelemeden de fidye elde ettiğini iddia eden bir operasyon yürütüyor; kurbanlar ana hedef olarak hukuk firmaları ve sosyal mühendislik üzerinden etkili olmaktadır.

10.10.2026 18:05 Security Affairs IT
cybercrime social-engineering ransomware-not-used
malware 72

ARTEX AI, Claude ajanları Güney Kore bankalarını hedefleyen siber saldırılarda kullanıldı

ARTEX AI ile Claude ajanlarının kullanıldığı, Güney Kore bankalarına yönelik bir siber saldırı raporudur. Saldırganın kötü niyetli araç setiyle operasyon yürüttüğü belirtiliyor.

10.10.2026 17:16 BleepingComputer US
cybersecurity malware financial-sector
malware 72

Kurumsal Şirkete Yönelik İçerden Fidye Tehdidi Planı: Mühendis Hapse Girdi

İçerden bir mühendis, kurumsal altyapıyı hedef alan fidye tehditiyle hesapları kaldırdı ve milyonlarca dolarlık zarara yol açabilecek siber extortion planı kurdu; nihayetinde suçlularda adalet karşısında hesap verdi ve hapse girdi.

10.10.2026 14:00 SecurityWeek US
malware insider-threat ransomware
malware 72

FBI, ShinyHunters veri ihlaliyle ilgili bir tutuklamayı daha duyurdu

ShinyHunters ile ilgili yeni bir tutuklama açıklandı; FBI, gruplarına yönelik operasyonlar kapsamında altyapılarını zayıflatmaya devam ediyor ve Telegram üzerinden iletişim sürdürmeye çalışıyorlar.

10.10.2026 05:00 NCSC-FI News FI
cybercrime data_breach law_enforcement
malware 72

Almanlar, iade sonrasında Qilin ransomware üyesinin baş şüphelisini tutukladı

Alman makamları, Qilin ransomware grubunun önde gelen bir üyesinin iade sonrası tutuklandığını doğruladı. Şüpheli, Japonya'da turist olarak bulunduğu sırada yakalandı. Grup, ABD'deki ATF ve VPN sıfır gün/0-day açıklarıyla ilişkilendirilmiş ve yüzlerce kurbanı data leak sitesinde listelerken dikkat çekti.

10.10.2026 05:00 NCSC-FI News FI
ransomware extradition Qilin
malware 72

Suomalaisillakin verkkosivuilla vaaniva ansa räjähti käsistä – kaappaa tietokoneen, näin suojaudut

ClickFix siber saldırısı Finlandiya'da yaygınlaşırken, saldırılarla ilişkili kötü amaçlı yazılımlar çoğu vakada tespit edildi ve saldırı sayıları önemli ölçüde arttı.

10.10.2026 05:00 NCSC-FI News FI
malware cybersecurity finland
malware 68

Finlandiya Otellerine Yönelik Veri İhlali ve Dolandırıcılık Uyarıları

Bir siber ihlal, Finlandiyalı otellerin müşteri verilerini içeren Vitec Hotellinx rezervasyon sistemine yöneldi. Sızan veriler arasında isimler, iletişim bilgiler ve rezervasyon tarihleri bulunuyor; ödeme bilgileri etkilenmemiş. Hoteller bilgilendirilmiş ve potansiyel phishing uyarıları yapılmış durumda.

10.10.2026 05:00 NCSC-FI News FI
bilgi-ihlali veri-sızıntısı hoteller
malware 72

Hackers abuse Google Ads, Bing redirects to push Claude ClickFix attacks

Kötü niyetli aktörler, Bing arama sonuçlarındaki yönlendirmeleri Google reklamlarıyla kullanarak sahte Claude yükleyicilerine kullanıcıları yönlendirip ClickFix saldırılarını başlatıyor.

09.10.2026 23:31 BleepingComputer US
malware web-sd adversary phishing-like
Birçok Depoda Yerleştirilen Credential-Stealing GitHub Actions İş Akışları
malware 72

Birçok Depoda Yerleştirilen Credential-Stealing GitHub Actions İş Akışları

Kamuya açıklanan bir siber güvenlik olayı, açık kaynak GitHub depolarında çalışan iş akışlarının kötü niyetli şekilde değiştirilerek kimlik bilgisi hırsızlığına yol açmasıdır. Saldırı, hesap ele geçirilmesiyle çok sayıda depoya zararlı iş akışı enjekte edilmesini içerir.

09.10.2026 22:14 The Hacker News US
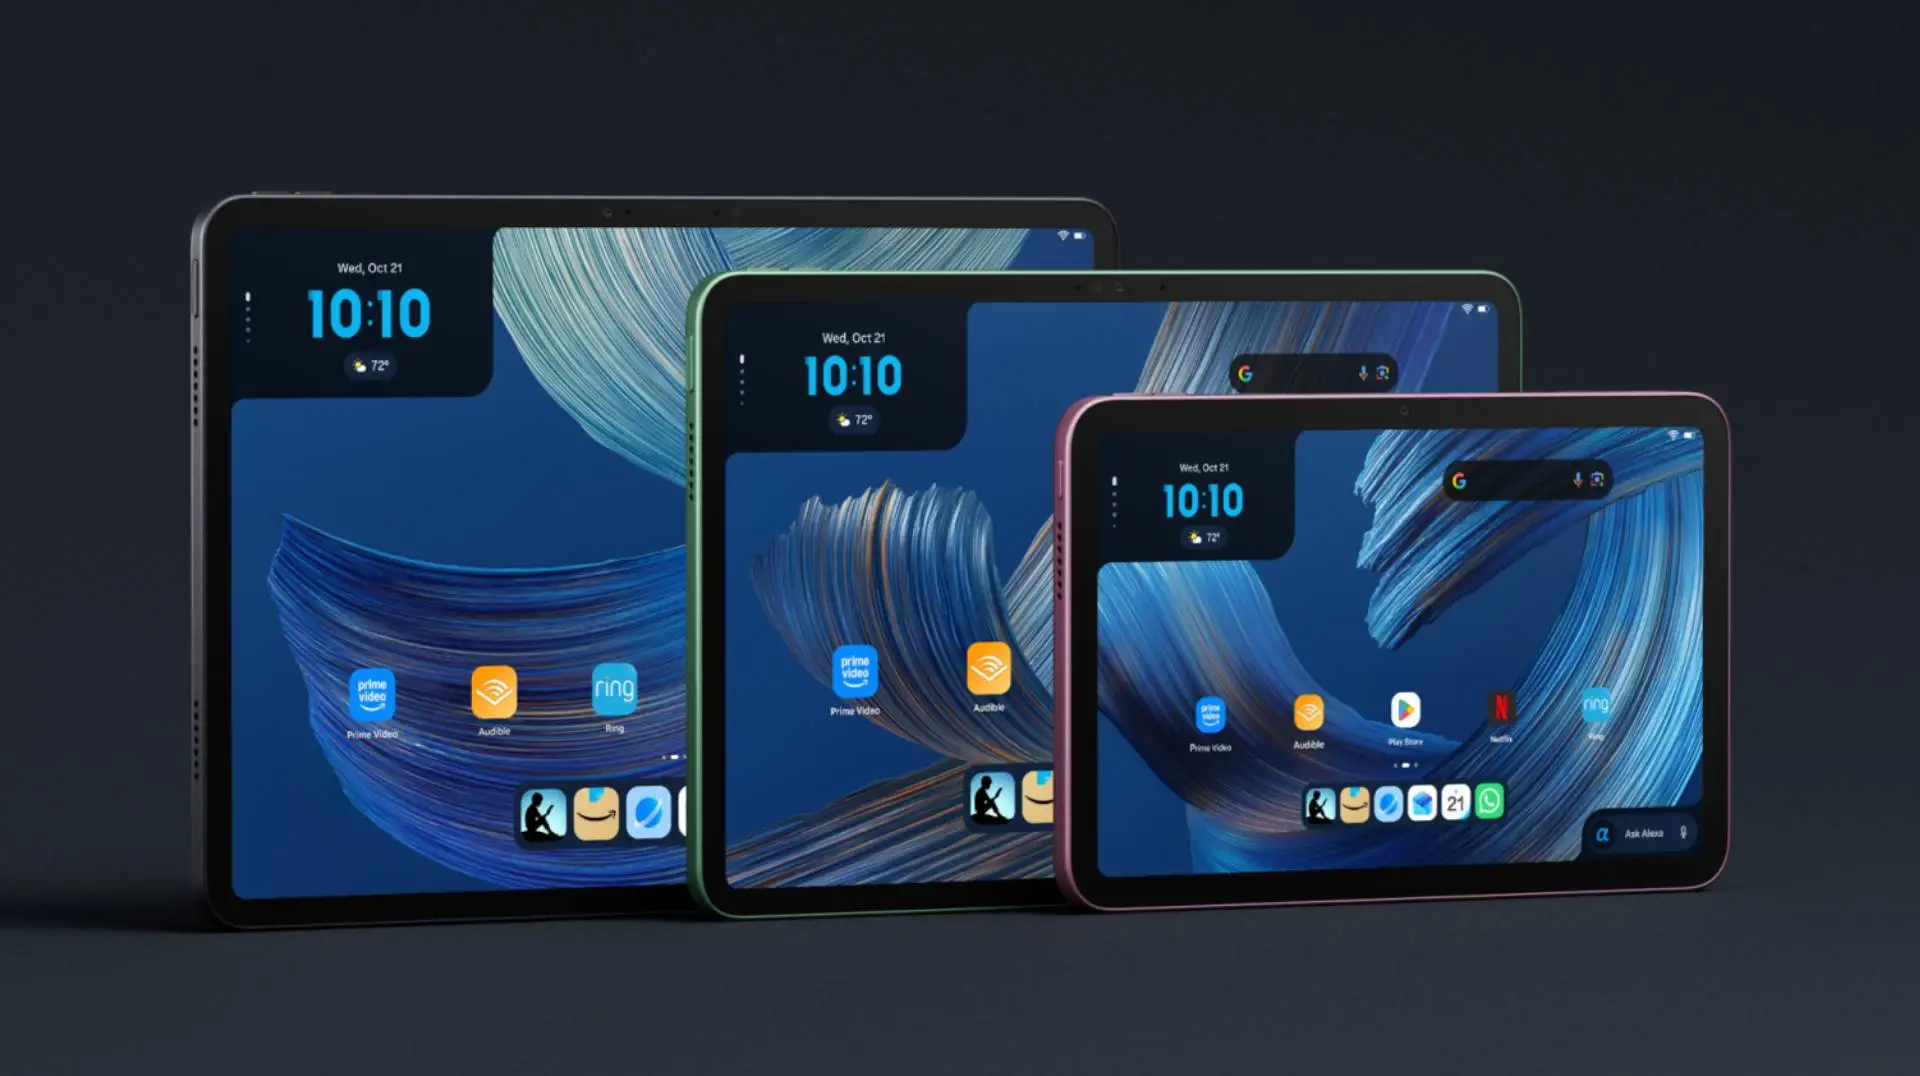
Amazon’un yeni Alexa tabletleri, Fire serisini geride bırakıyor – Google Play ile başlayarak

Amazon’un yeni Alexa tabletleri, Fire serisini geride bırakıyor – Google Play ile başlayarak

09.10.2026 22:10 62
FBI, ShinyHunters Şüphelisinden Başkasını Tutukladı - Görev Portalı Saldırısı İddiaları

FBI, ShinyHunters Şüphelisinden Başkasını Tutukladı - Görev Portalı Saldırısı İddiaları

09.10.2026 20:45 72
P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi
malware 78

P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi

Yeni bir DarkSword varyantı olan P7 DarkSword, iOS üzerinde anahtar zinciri ve kripto cüzdanı verilerini çalma yeteneği ekliyor ve iki yönlü C2 iletişimini destekleyerek uzaktan komutları alabiliyor.

09.10.2026 19:29 The Hacker News US
malware mobile-security ios
1 ... 5 6 7 8 9 ... 165
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.