Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 865 kayıt listeleniyor.

865
Kayıt
12
Bu sayfa
1030
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime CVE security phishing
Öne çıkan haberler
Meta, AI Tarafından Üretilen Çocuk İstismarı Görüntüleri İçeren Reklamlar Yayınladı
other 85

Meta, AI Tarafından Üretilen Çocuk İstismarı Görüntüleri İçeren Reklamlar Yayınladı

Meta'nın reklam kütüphanesi verilerine göre, Facebook, Instagram, Messenger ve Threads üzerinde 50'den fazla çocuk istismarı görüntüsü ve videosu içeren reklam yayınlandı. Bazı reklamlar bu hafta içinde yayınlandı.

05.08.2026 19:26 Wired Security US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
Europol, The Com ile bağlantılı 4,340 'korkunç' URL'yi işaretledi
other 85

Europol, The Com ile bağlantılı 4,340 'korkunç' URL'yi işaretledi

Europol, 'The Com' ile bağlantılı 4,340 korkunç URL'yi işaretledi. Bu URL'ler, çevrimiçi işe alım ve propaganda faaliyetleriyle ilişkilendiriliyor.

24.07.2026 23:20 The Register Security GB
Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi
other 85

Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi

Rapid7, Q2 2026'da ürün geliştirmeleri ve müşteri odaklı yenilikler ile güvenlik ekiplerinin işlerini kolaylaştırmayı hedefliyor. Microsoft Defender ile entegrasyon ve ransomware önleme gibi yeni özellikler tanıtıldı.

22.07.2026 16:28 Rapid7 US
Post-kuantum kriptografi (PQC) geçiş atölyesi raporu
other 85

Post-kuantum kriptografi (PQC) geçiş atölyesi raporu

İlk PQC geçiş atölyesi, organizasyonların bu süreçte karşılaşabileceği zorlukları ve çözümleri ele aldı. Katılımcılar, geçiş sürecinde işbirliğinin önemini vurguladılar.

22.07.2026 15:00 UK NCSC GB
Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var
other 85

Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var

Siber güvenlik alanında, saldırganlar artık geleneksel savunma yöntemlerini aşarak daha sofistike yöntemler kullanıyor. CrowdStrike raporuna göre, saldırıların %79'u zararlı yazılım içermiyor.

22.07.2026 14:25 The Hacker News US
Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.
other 85

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu. Şirket, Gemini 4 üzerinde de çalışmalarına devam ediyor.

21.07.2026 19:58 Ars Technica US
AI müzik platformu Suno, 55M kullanıcının verileri ihlal edildi, siber güvenlik uzmanı iddia ediyor
other 85

AI müzik platformu Suno, 55M kullanıcının verileri ihlal edildi, siber güvenlik uzmanı iddia ediyor

Suno müzik platformunda meydana gelen veri ihlali, 55 milyon kullanıcı hesabının etkilenmesine yol açtı. Siber güvenlik uzmanları, ihlalin boyutunu ilk kez doğruladı.

21.07.2026 16:45 The Register Security GB
other 85

Kapsamlı Ölçekte Arka Kapılı Dil Modellerinin Tespiti

Yapay zeka modellerinin geliştirilmesi ve dağıtımı sırasında güvenlik önlemlerinin artırılması gerektiği belirtiliyor. Arka kapı benzeri davranışların tespiti için derinlemesine savunma stratejileri öneriliyor.

05.02.2026 06:00 NCSC-FI News -
yapay zeka siber güvenlik arka kapı
other 85

Chrome AI uzantılarının yarısı verilerinizi topluyor - en kötü suçluları görün

Yeni bir araştırma, Chrome AI uzantılarının yarısının kullanıcı verilerini topladığını ortaya koydu. Özellikle kodlama ve transkripsiyon gibi üretkenlik araçları en fazla veri toplayanlar arasında yer alıyor.

04.02.2026 22:02 ZDNet Security -
siber güvenlik veri toplama Chrome uzantıları
other 85

Clawdbot'tan OpenClaw'a: Bu viral AI ajanı hızla evrim geçiriyor - ve güvenlik uzmanları için bir kabus

Clawdbot'un OpenClaw'a dönüşümü, siber güvenlik alanında ciddi endişelere neden oldu. Güvenlik uzmanları, bu hızlı evrimin potansiyel tehditlerini vurguluyor.

02.02.2026 18:07 ZDNet Security -
AI siber güvenlik tehdit
other 85

Yapay Zeka Kod Asistanları Gizlice Tüm Kodları Çin'e Kopyalıyor

Yeni bir rapora göre, iki yapay zeka kod asistanı, kullanıcılarının kodlarını gizlice Çin'e kopyalıyor. Geliştiricilerin bu araçları kullanmaktan kaçınmaları öneriliyor.

02.02.2026 15:05 Schneier on Security -
yapay zeka veri güvenliği kod asistanları
other 85

Üç Şirketin Yapay Zeka Güvenliğini CrowdStrike ile Sağlaması

CrowdStrike, üç farklı şirketin yapay zeka sistemlerini güvence altına almak için uyguladığı stratejileri ve çözümleri ele alıyor. Bu süreçte, siber güvenlik tehditlerine karşı alınan önlemler ön plana çıkıyor.

02.02.2026 11:00 CrowdStrike -
yapay zeka siber güvenlik CrowdStrike
other 85

Açık kaynaklı yapay zeka, araştırmacılara göre küresel bir güvenlik kabusu

Araştırmacılar, açık kaynak yapay zeka uygulamalarının güvenlik açısından ciddi tehditler oluşturabileceğini vurguladı. Bu durum, siber güvenlik alanında yeni zorluklar yaratabilir.

02.02.2026 02:40 The Register Security -
yapay zeka güvenlik açık kaynak
other 85

ABD, eski Google mühendisini AI teknoloji verilerini Çin'e göndermekten mahkum etti

ABD'de bir jüri, eski Google mühendisi Linwei Ding'i, işvereni olan Google'dan AI süper bilgisayar verilerini çalmak ve bu verileri gizlice Çinli teknoloji firmalarıyla paylaşmak suçundan mahkum etti.

31.01.2026 20:33 BleepingComputer -
siber güvenlik veri ihlali yapay zeka
other 85

ABD, Helix Karanlık Ağ Kripto Karıştırıcısına Bağlı 400 Milyon Doları Ele Geçirdi

ABD yetkilileri, uyuşturucu pazarları tarafından kullanılan Helix adlı büyük bir karanlık ağ bitcoin karıştırıcısına bağlı 400 milyon dolardan fazla kripto, nakit ve mülkü kontrol altına aldı.

31.01.2026 15:55 HackRead -
siber güvenlik kripto para karanlık ağ
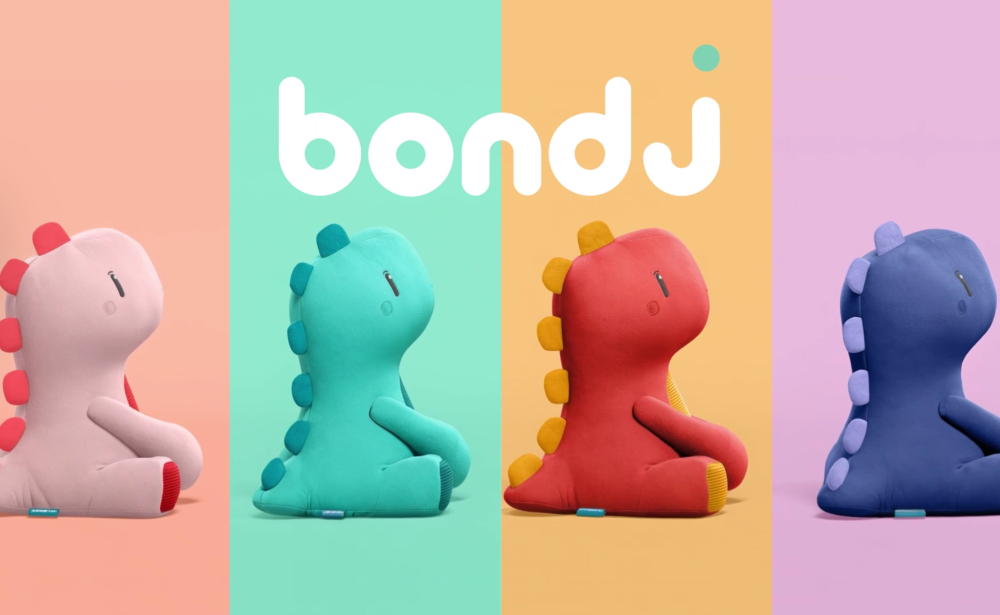
Web portalı, çocukların AI oyuncakları ile olan sohbetlerini Gmail hesabı olan herkesin erişimine açıyor
other 85

Web portalı, çocukların AI oyuncakları ile olan sohbetlerini Gmail hesabı olan herkesin erişimine açıyor

Bir web portalı, Gmail hesabı olan herkesin çocukların AI oyuncakları ile yaptığı sohbet kayıtlarına erişmesine olanak tanıyor. Bu durum, çocukların gizliliği ve güvenliği için büyük bir risk teşkil ediyor.

30.01.2026 20:49 Ars Technica -
other 85

175,000 Açık Ollama Sunucusu LLM İstismarını Sağlayabilir

175,000 açık Ollama sunucusunun, LLM istismarını mümkün kılabileceği belirtildi. 293 gün süren tarama sürecinde, 23,000 sunucu önemli bir aktivite sergiledi.

30.01.2026 17:34 SecurityWeek -
siber güvenlik LLM açık sunucu
other 85

Tehdit raporlarını AI ile tespit içgörülerine dönüştürmek

Yapay zeka destekli bir iş akışı, siber güvenlik ekiplerinin tehdit raporlarını daha hızlı analiz etmelerini sağlıyor. Bu sistem, tehdit aktörlerinin taktiklerini ve tekniklerini belirleyerek mevcut tespitlerle karşılaştırıyor.

30.01.2026 06:00 NCSC-FI News -
siber güvenlik yapay zeka tehdit analizi
other 85

LLM'ler Ele Geçirildi, 'Bizarre Bazaar Operasyonu'nda Ticarete Dönüştürüldü

LLMjacking operasyonu, açık LLM'leri ve MCP'leri hedef alarak ticari kazanç sağlamak amacıyla gerçekleştiriliyor. Bu tür saldırılar, siber güvenlik alanında ciddi endişelere yol açıyor.

29.01.2026 18:01 SecurityWeek -
LLM siber güvenlik kötüye kullanım
1 ... 68 69 70 71 72 73
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.