Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 160 kayıt listeleniyor.

160
Kayıt
12
Bu sayfa
1030
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime CVE security phishing
Öne çıkan haberler
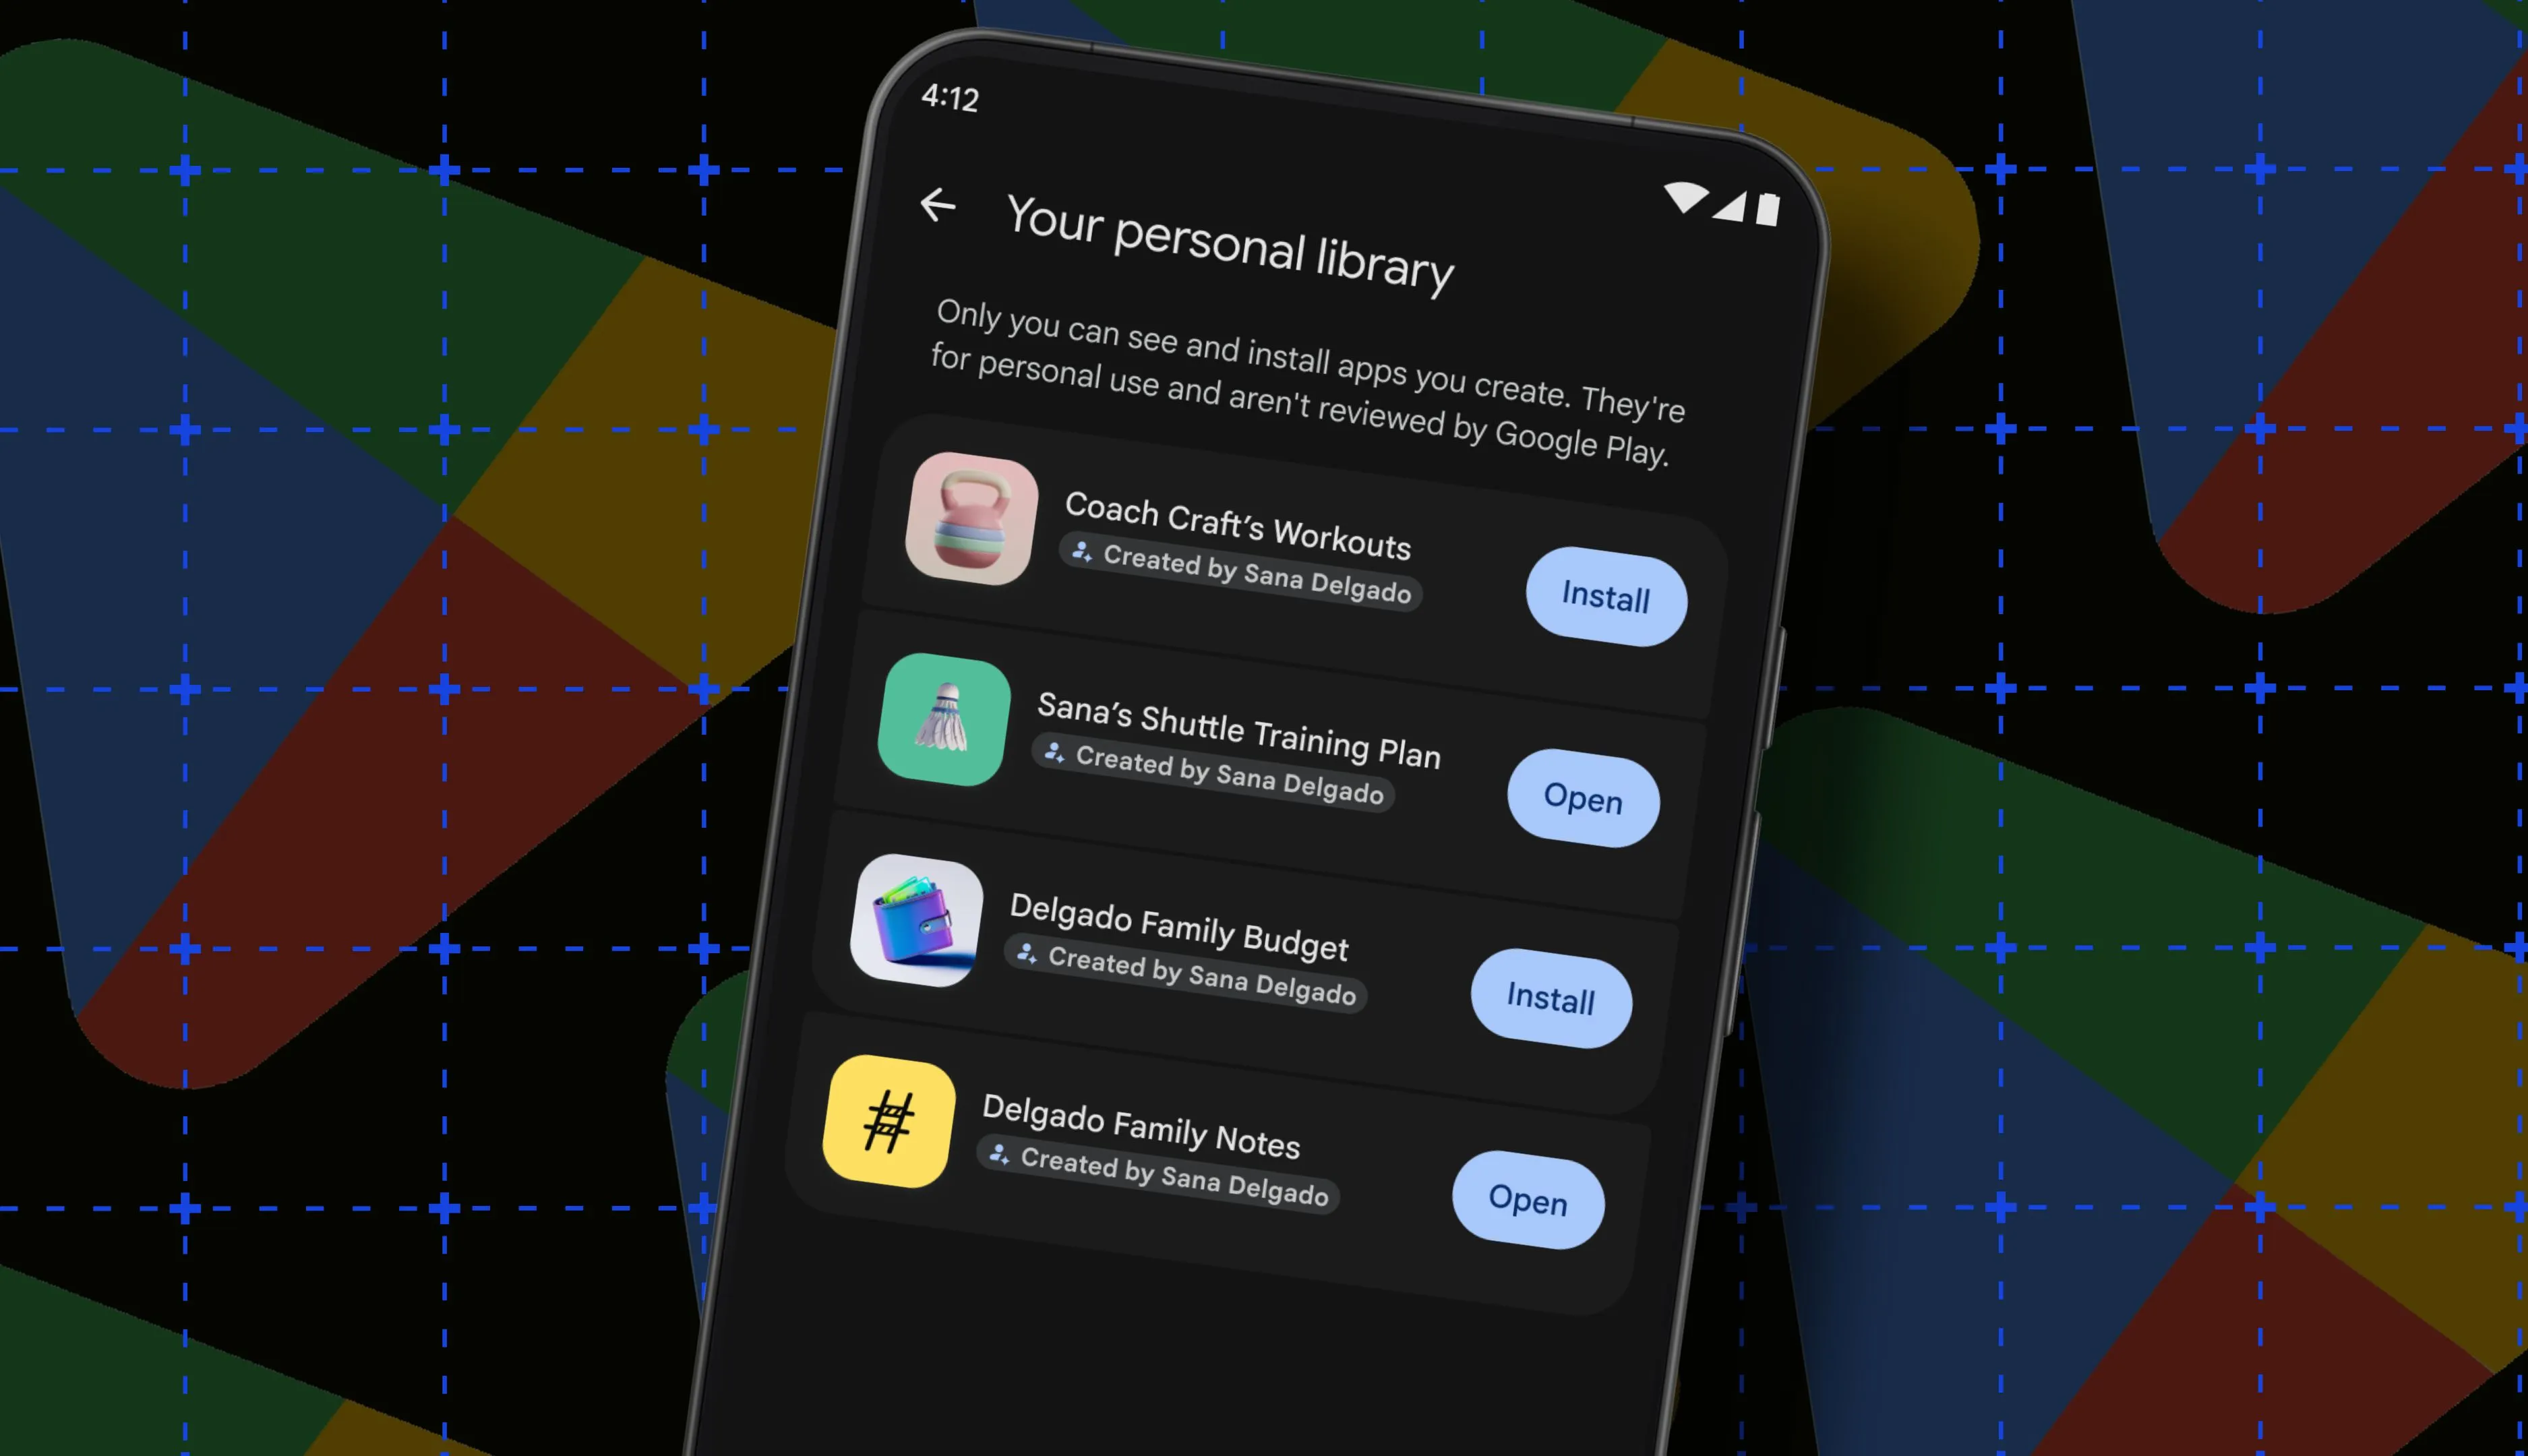
Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla
other 68

Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla

Google'ın AI Studio'nu kullanarak ücretsiz ve prompt tabanlı Android uygulama geliştirme imkanı sunması, mobil yazılım geliştirme süreçlerini basitleştirdi ve potansiyel güvenlik/uygulama güvenliği konularını gündeme taşıdı.

13.10.2026 20:00 ZDNet Security US
Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti
other 65

Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti

Nvidia, Nemotron 3.5 Super VL ile açık ağırlıklı AI alanında bir adım daha attı; bu hareket güvenlik politikaları ve endüstri rekabeti üzerinde etkili olabilir.

15.10.2026 18:00 ZDNet Security US
How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog
other 65

How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog

Güvenli AI tabanlı özgeçmiş yazımı için ipuçları ve hazır Prompt krediyle başvuru süreçlerinde dikkat edilmesi gereken güvenlik önlemleri paylaşılıyor.

15.10.2026 17:16 Kaspersky Daily RU
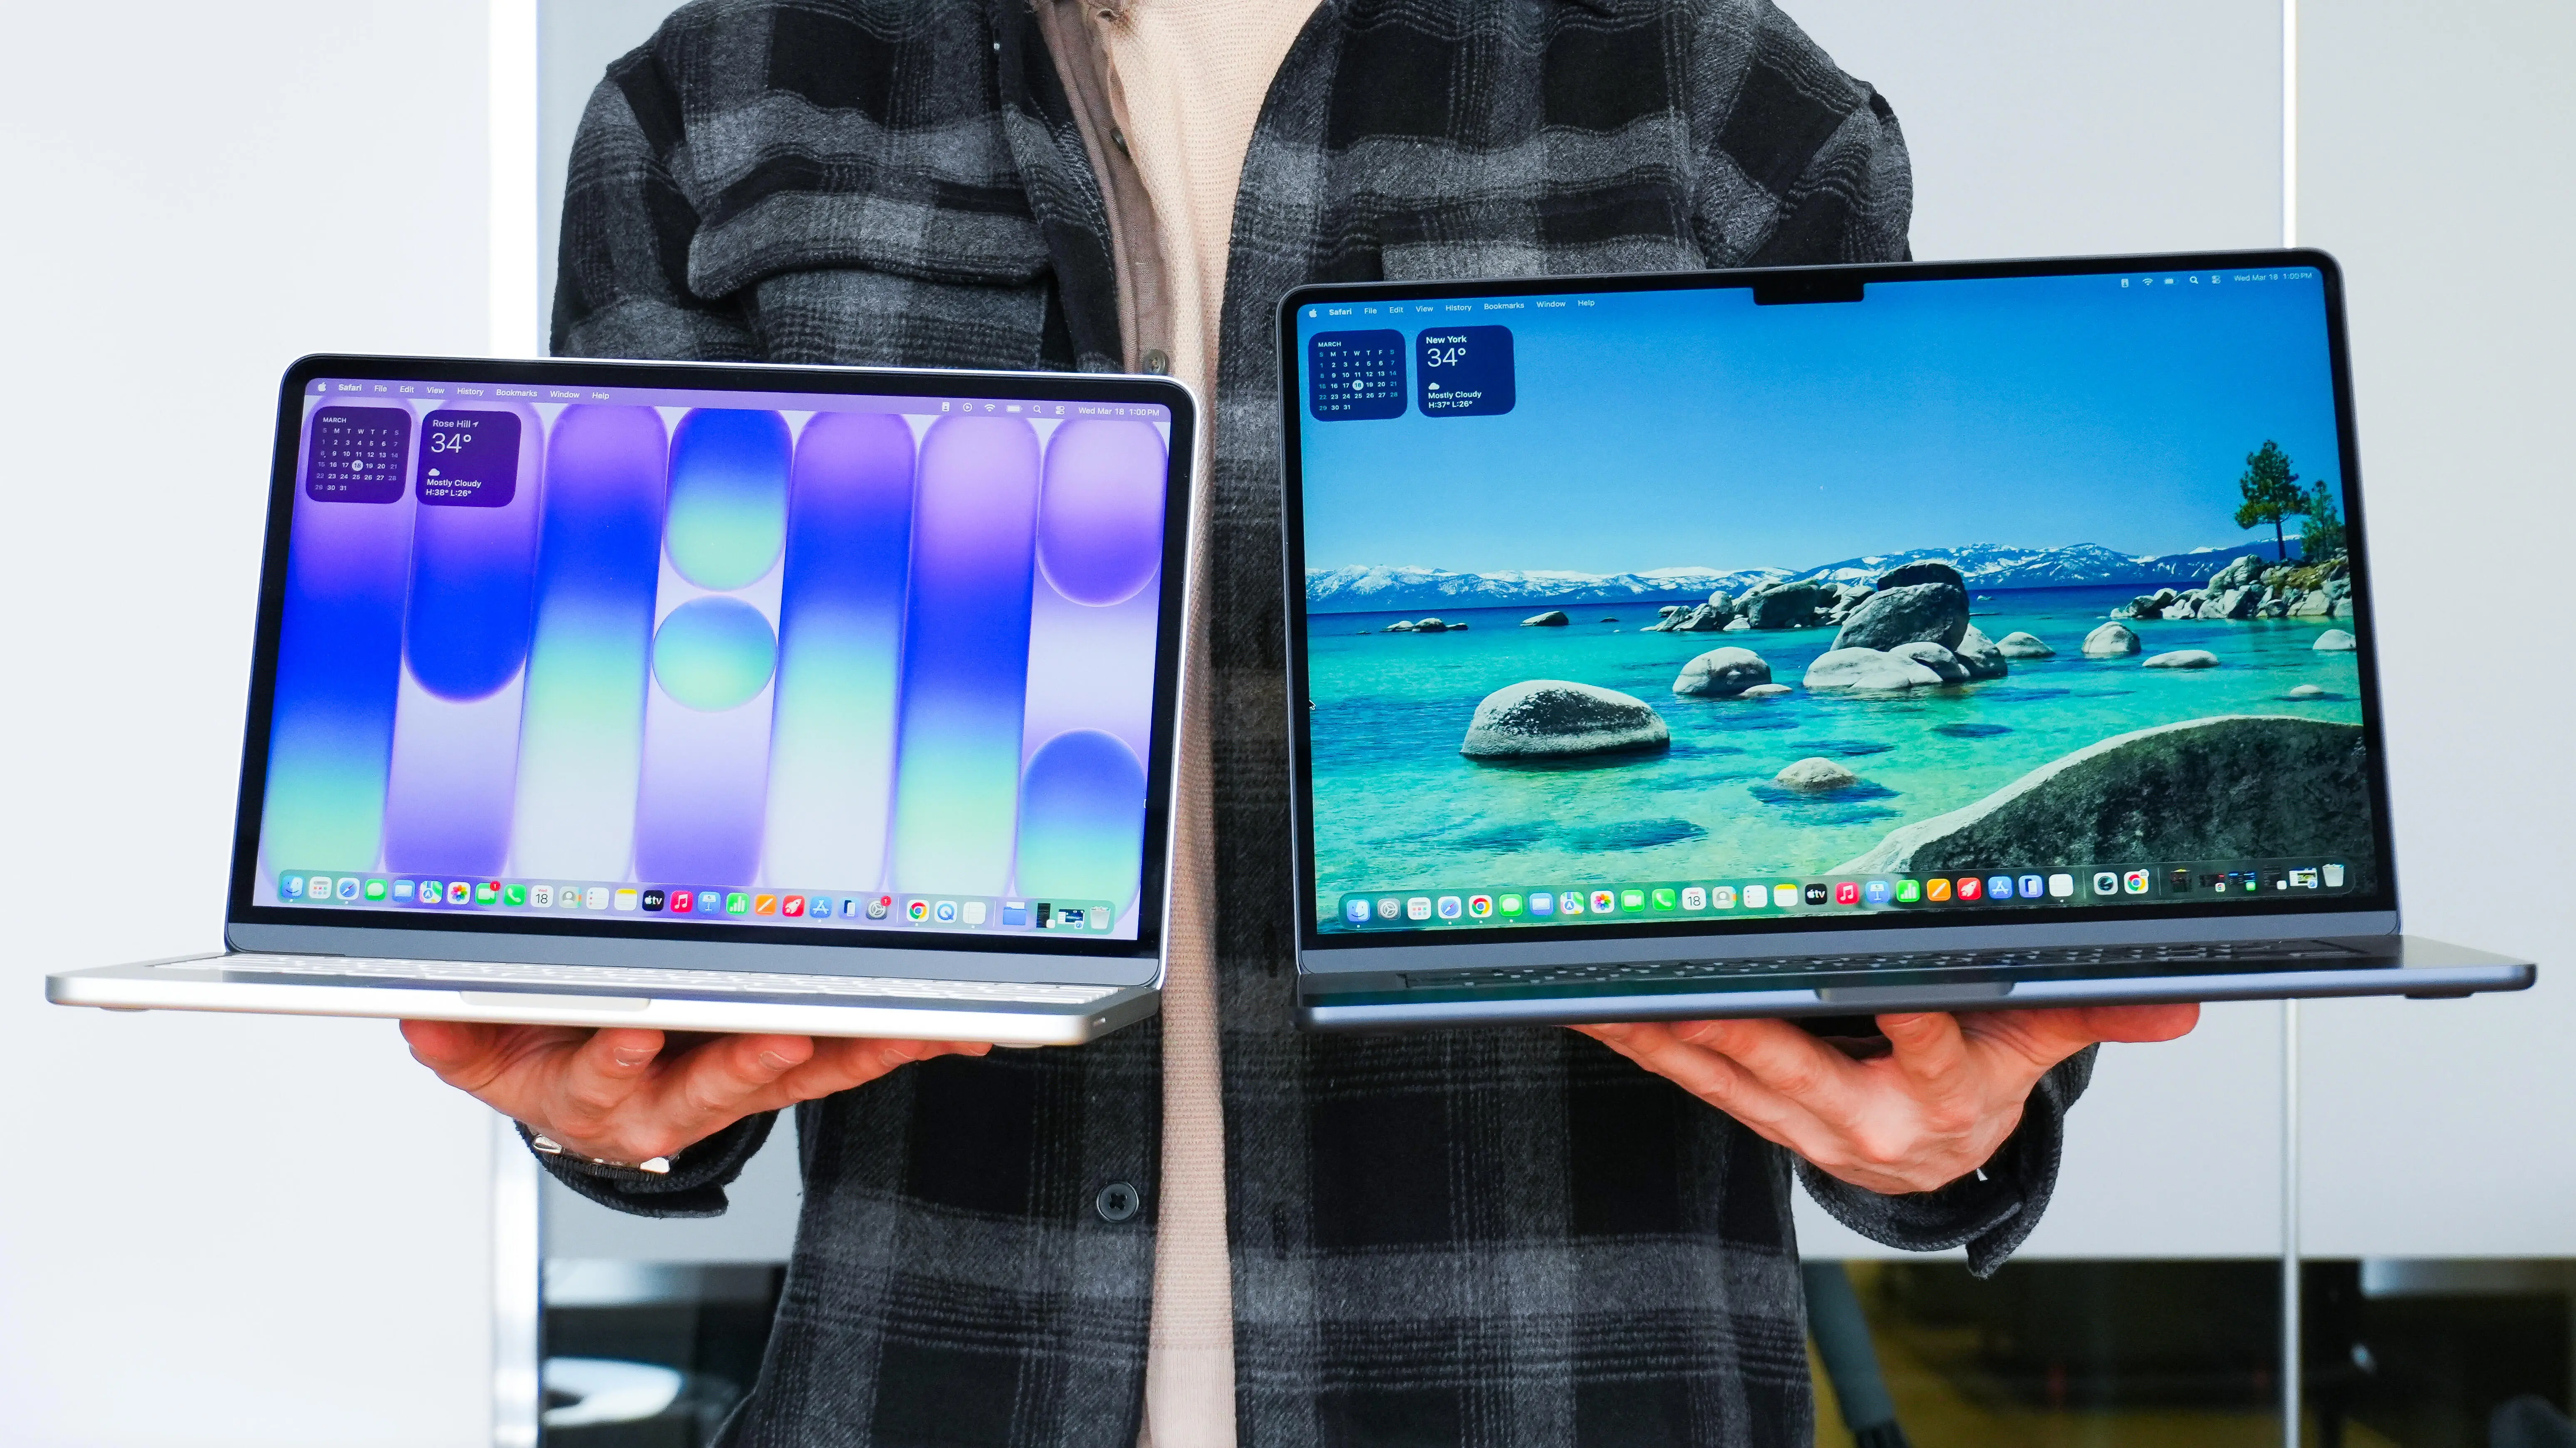
Apple’un ilk dokunmatik ekranlı MacBook’u günler kala – başka bir OLED sürpriziyle
other 62

Apple’un ilk dokunmatik ekranlı MacBook’u günler kala – başka bir OLED sürpriziyle

Apple'ın dokunmatik ekranlı MacBook ve OLED sürpriziyle ilgili lansman tarihi yaklaşmakta; bu, BT ve güvenlik ilgisi olan yeni cihaz teknolojilerini gündeme getiriyor.

15.10.2026 19:18 ZDNet Security US
X temizledi 13.000 hesap, Şüpheli Karıştırma iddiaları öncesinde ABD ara seçimleri için
other 62

X temizledi 13.000 hesap, Şüpheli Karıştırma iddiaları öncesinde ABD ara seçimleri için

X tarafından temizlik yapılan 13.000 hesap, yaklaşan ABD ara seçimleri öncesinde düşmanlık veya müdahale amaçlı etkileşimlere bağlandı; belirli devlet aktörleriyle ilişkilendirilse de delil kamuya açık değil.

15.10.2026 15:45 The Register Security GB
Güncelleme: onedump.py Sürümü 0.0.3
other 55

Güncelleme: onedump.py Sürümü 0.0.3

onedump.py 0.0.3 sürümü, .one dosyalarındaki gömülü içerikleri çıkarmak için jsonoutput seçeneğini ekledi; komut satırında kullanılabilir ve JSON belgeleri oluşturmaya olanak tanır.

12.10.2026 18:48 Didier Stevens BE
Singer or clanker? YouTube Music will tell you with new gen AI labeling.
other 45

Singer or clanker? YouTube Music will tell you with new gen AI labeling.

Yapay zeka tabanlı etiketleme, YouTube Music ve ileride YouTube için başlayan bir özelliktir; içerik sınıflandırması ve etiketleme süreçlerini geliştirmeyi hedefliyor.

15.10.2026 18:12 Ars Technica US
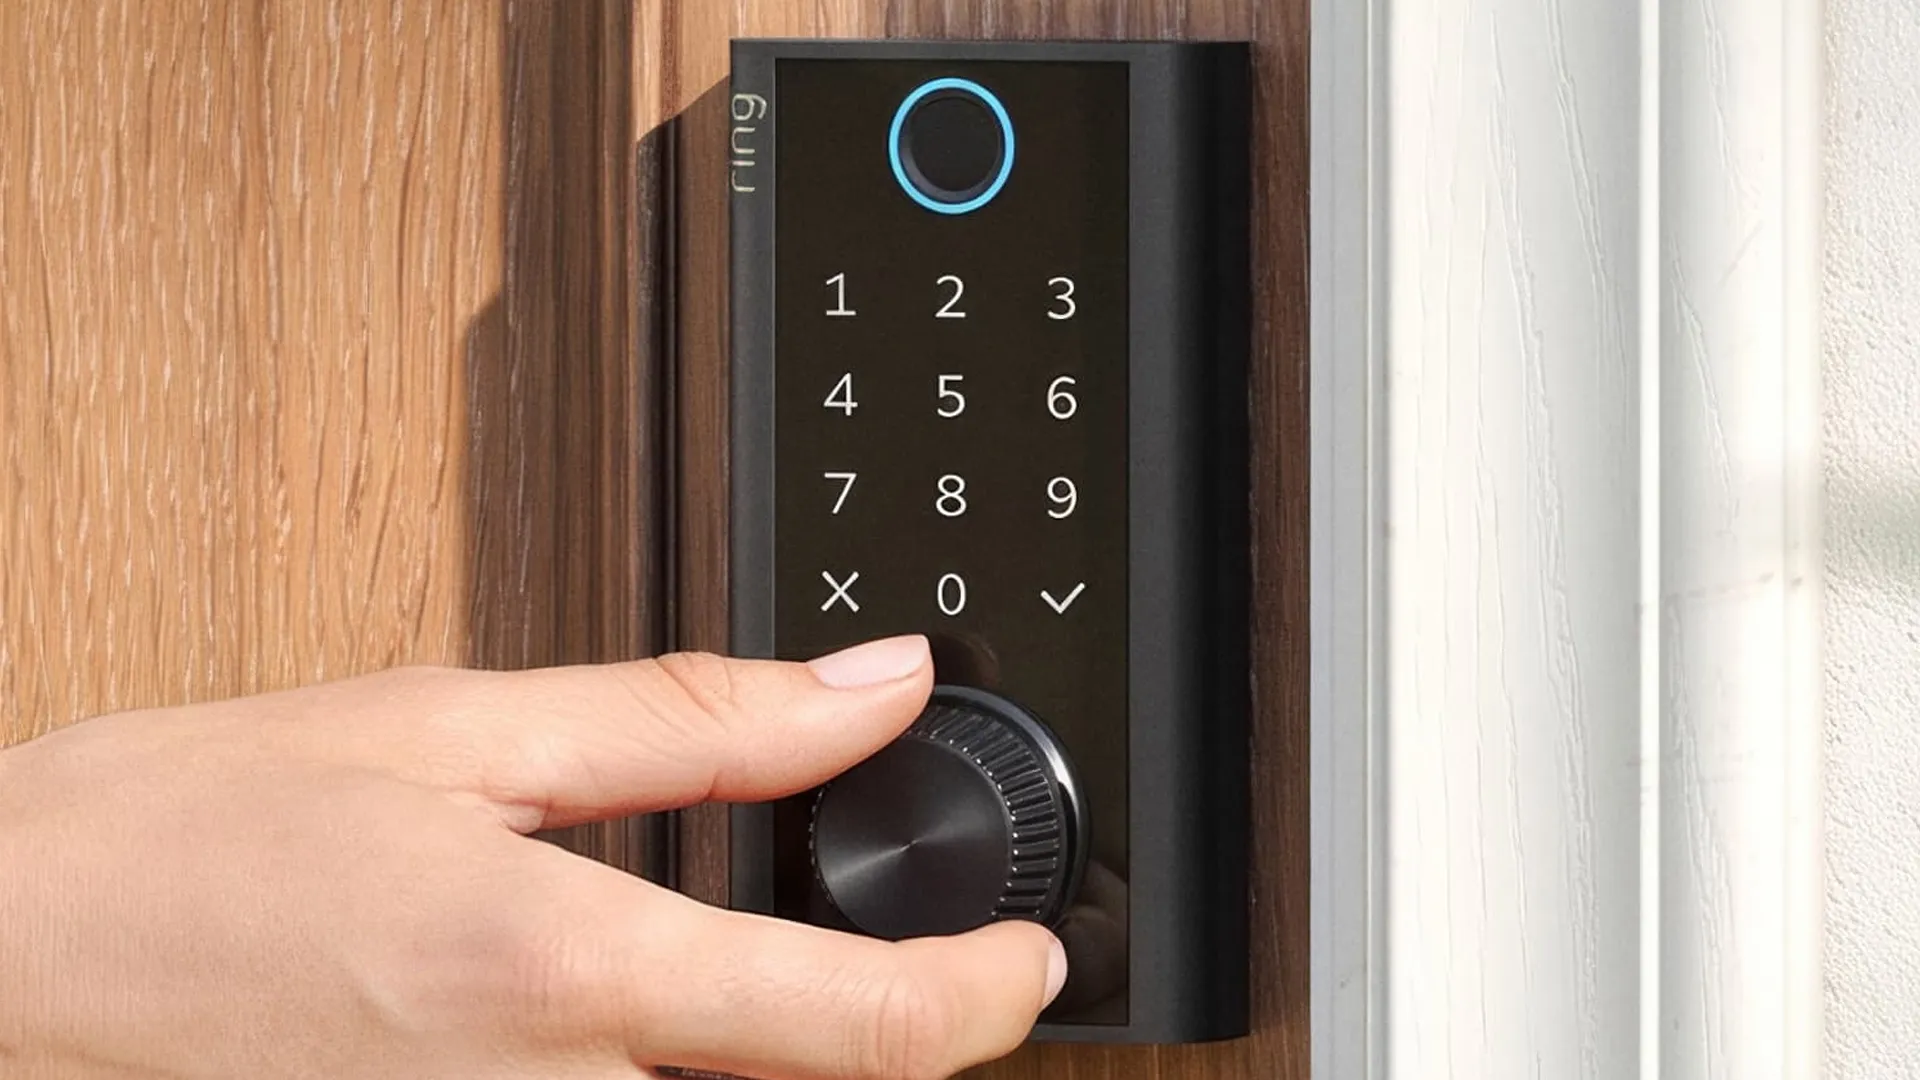
Ring'in yeni akıllı kilidi, sizi kilitleyemeyen manuel geri dönüşümlü güç mekanizmasına sahip – nasıl çalışıyor
other 45

Ring'in yeni akıllı kilidi, sizi kilitleyemeyen manuel geri dönüşümlü güç mekanizmasına sahip – nasıl çalışıyor

Ring'in akıllı kilidi, pil gücü bittiğinde manuel güç dial'iyle çalışmaya devam ediyor; bu özellik güvenlik ve erişim süreçlerini etkileyebilir.

10.10.2026 11:15 ZDNet Security US
FROST saldırısı: SSD erişim gecikmeleri kullanıcıların aktivitelerini ifşa ediyor
other 75

FROST saldırısı: SSD erişim gecikmeleri kullanıcıların aktivitelerini ifşa ediyor

FROST tekniği, SSD erişim gecikmelerini kullanarak kullanıcıların aktivitelerini ifşa eden bir saldırı yöntemidir. Bu durum, kullanıcıların özel bilgilerinin sızdırılmasına yol açabilir.

11.06.2026 18:51 Kaspersky Daily RU
other 75

Güvenlikte bir hafta (25 Mayıs - 31 Mayıs)

Malwarebytes, 25-31 Mayıs tarihleri arasında siber güvenlik konularında önemli gelişmeleri özetledi. Haftalık rapor, çeşitli tehditler ve güvenlik açıkları hakkında bilgi veriyor.

01.06.2026 10:01 Malwarebytes Labs US
siber güvenlik haftalık rapor tehditler
other 75

Yeni favori Windows uygulamam bilgisayarımı daha güvenli ve daha güvenilir hale getirdi - ve ücretsiz

UniGetUI, Windows kullanıcılarının güvenilir kaynaklardan uygulama indirmesine yardımcı olan bir araçtır. Bu uygulama, rastgele web sitelerinden executable dosyalar indirmenin yol açabileceği malware tehditlerini azaltmayı hedefliyor.

27.05.2026 18:36 ZDNet Security US
Windows güvenlik malware
other 75

Güvenlikte bir hafta (18 Mayıs - 24 Mayıs)

Malwarebytes Labs, 18-24 Mayıs tarihleri arasında siber güvenlik ile ilgili önemli konuları ele aldı. Bu dönemdeki gelişmeler, siber tehditler ve koruma yöntemleri üzerine odaklandı.

25.05.2026 10:02 Malwarebytes Labs US
siber güvenlik malware haftalık özet
other 75

Güvenlikte Bir Hafta (11 Mayıs - 17 Mayıs)

Bu hafta, siber güvenlik alanında önemli konular ve gelişmeler üzerine bir derleme yapıldı. Farklı tehditler ve güvenlik açıkları hakkında bilgi verildi.

18.05.2026 10:02 Malwarebytes Labs US
siber güvenlik malware güvenlik açıkları
Kendi Araçlarınızı İzlemenin 45 Günü Size Gerçek Saldırı Yüzeyiniz Hakkında Ne Söyler?

Kendi Araçlarınızı İzlemenin 45 Günü Size Gerçek Saldırı Yüzeyiniz Hakkında Ne Söyler?

15.05.2026 14:00 85
other 75

Güvenlikte Bir Hafta (4 Mayıs - 10 Mayıs)

Malwarebytes Labs, 4-10 Mayıs tarihleri arasında siber güvenlik ile ilgili önemli konuları derledi. Bu dönemdeki gelişmeler, kullanıcıların güvenliğini etkileyen çeşitli tehditleri içeriyor.

11.05.2026 10:04 Malwarebytes Labs US
siber güvenlik malware güvenlik gelişmeleri
other 85

CrowdStrike, Defender için Falcon OverWatch'u Başlattı

CrowdStrike, Defender kullanıcıları için Falcon OverWatch hizmetini başlattı. Bu yeni hizmet, siber güvenlik tehditlerini izlemek ve yönetmek için gelişmiş araçlar sunuyor.

05.05.2026 08:00 CrowdStrike US
siber güvenlik malware teknoloji
other 75

Güvenlikte bir hafta (27 Nisan - 3 Mayıs)

Malwarebytes, 27 Nisan - 3 Mayıs tarihleri arasında siber güvenlik ile ilgili önemli konuları ele aldı. Haftalık rapor, çeşitli tehditler ve güvenlik açıkları hakkında bilgi sunuyor.

04.05.2026 10:01 Malwarebytes Labs US
siber güvenlik malware haftalık rapor
other 75

Güvenlikte bir hafta (20 Nisan - 26 Nisan)

Malwarebytes Labs, 20-26 Nisan 2026 tarihleri arasında siber güvenlik alanında ele alınan konuları derledi. Haftanın önemli olayları ve tehditleri hakkında bilgi verildi.

27.04.2026 10:02 Malwarebytes Labs US
siber güvenlik malware güvenlik açıkları
other 75

Güvenlikte Bir Hafta (13 Nisan - 19 Nisan)

Malwarebytes Labs, 13-19 Nisan 2026 tarihleri arasında siber güvenlik konularını ele aldı. Haftalık raporda, güncel tehditler ve güvenlik açıkları hakkında bilgiler yer aldı.

20.04.2026 10:02 Malwarebytes Labs US
siber güvenlik haftalık rapor tehditler
other 75

Bu eski dolandırıcılık yöntemi hala işe yarıyor

Malwarebytes Labs, klasik bir Nijeryalı advance-fee dolandırıcılığını araştırdı. Bu eski dolandırıcılık yöntemi, günümüzde hala etkili bir şekilde çalışmaya devam ediyor.

17.04.2026 17:34 Malwarebytes Labs US
dolandırıcılık siber güvenlik advance-fee
1 ... 8 9 10 11 12 ... 14
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.