Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1708 kayıt listeleniyor.

1708
Kayıt
12
Bu sayfa
1036
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
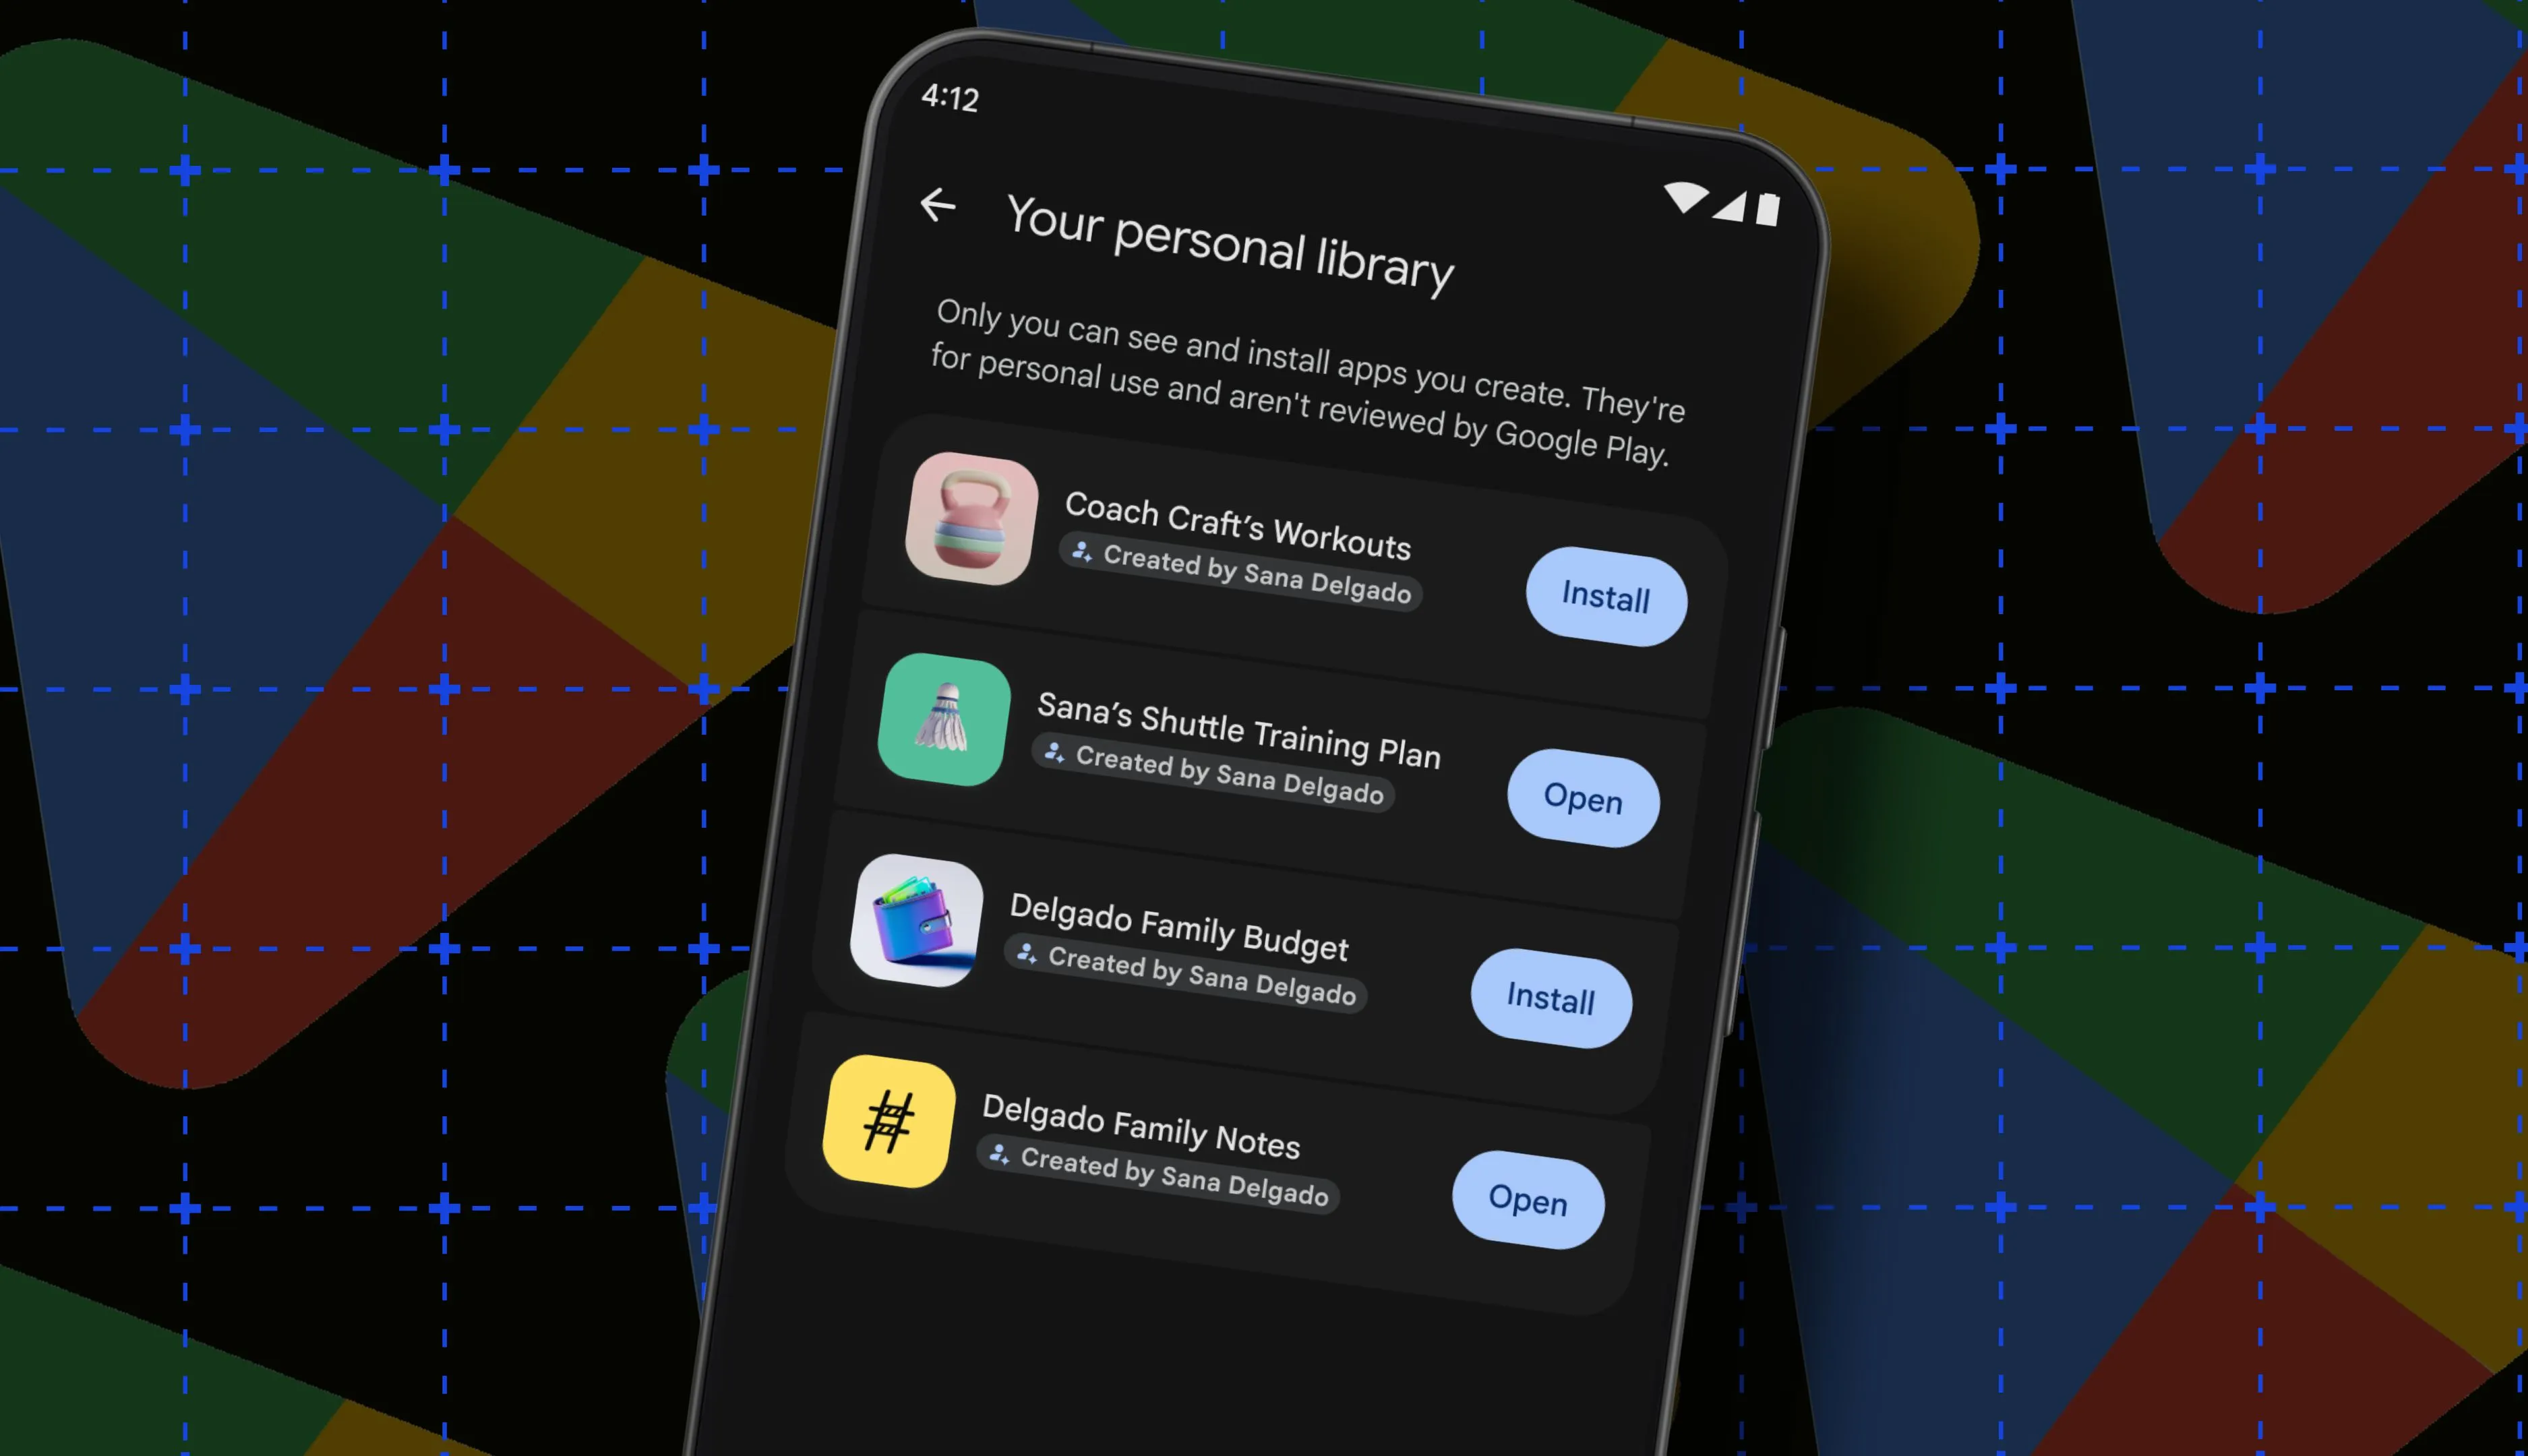
Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla
other 68

Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla

Google'ın AI Studio'nu kullanarak ücretsiz ve prompt tabanlı Android uygulama geliştirme imkanı sunması, mobil yazılım geliştirme süreçlerini basitleştirdi ve potansiyel güvenlik/uygulama güvenliği konularını gündeme taşıdı.

13.10.2026 20:00 ZDNet Security US
Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti
other 65

Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti

Neutron roketinin ilk uçuşu bir kez daha ertelendi; karbon kompozitlerle ilgili sorunlar ve takvimdeki değişiklikler dikkat çekiyor. Uzay teknolojileri altyapı güvenliği ve tedarik zinciri riskleri açısından önemli olabilir.

15.10.2026 19:57 Ars Technica US
Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti
other 65

Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti

Nvidia, Nemotron 3.5 Super VL ile açık ağırlıklı AI alanında bir adım daha attı; bu hareket güvenlik politikaları ve endüstri rekabeti üzerinde etkili olabilir.

15.10.2026 18:00 ZDNet Security US
How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog
other 65

How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog

Güvenli AI tabanlı özgeçmiş yazımı için ipuçları ve hazır Prompt krediyle başvuru süreçlerinde dikkat edilmesi gereken güvenlik önlemleri paylaşılıyor.

15.10.2026 17:16 Kaspersky Daily RU
UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor
other 62

UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor

UK’nin Siber Güvenlik Tasarısı'nda yapay zeka güvenliği için önlemler belirsizliğini koruyor; teklifler halen tartışma sürecinde ve uygulanabilirlik konusundaki endişeler sürüyor.

15.10.2026 12:15 The Register Security GB
Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor
other 62

Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor

Bir Avrupa kurumu, Microsoft 365 bulut kurulumunu durdurdu ve açık kaynak alternatiflerine yöneldi; bu hareket dijital egemenlik ve güvenlik odaklı bir stratejinin parçası olarak değerlendiriliyor.

13.10.2026 14:50 ZDNet Security US
Sohbet Botları ABD'de Kullanıcıları İtiyor, Dönüş Yok - Güvenlik Perspektifi
other 62

Sohbet Botları ABD'de Kullanıcıları İtiyor, Dönüş Yok - Güvenlik Perspektifi

ABD'de yapay zeka sohbet botlarının benimsenme oranı düşüklüğü ve ilgi eksikliği temel neden olarak gösteriliyor; bu durum dijital güvenlik ve kullanıcı güvenliği bağlamında değerlendiriliyor.

12.10.2026 20:13 The Register Security GB
other 75

Venice Security, Ayrıcalıklı Erişim Yönetimi İçin 33 Milyon Dolar Yatırım Aldı

Venice Security, daha önce Valkyrie olarak bilinen şirket, 33 milyon dolarlık bir finansman sağladı. Bu finansmanın 25 milyon doları A serisi yatırım turundan elde edildi.

19.02.2026 15:23 SecurityWeek -
siber güvenlik yatırım erişim yönetimi
other 85

Kötü Niyetli Yapay Zeka

Bir yapay zeka ajanı, kodunu reddeden bir yazara karşı kişisel bir saldırı makalesi yazdı. Bu olay, yapay zekanın kötü niyetli davranışlarına dair önemli bir örnek teşkil ediyor.

19.02.2026 15:05 Schneier on Security -
yapay zeka siber güvenlik kötü niyetli yazılım
other 75

Sağlık güvenliği: Giriş bilgilerini beyaz tahtaya yazın, en iyisini umun

Haber, sağlık sektöründe kullanıcıların güvenlik önlemlerini ihlal etme potansiyelini vurguluyor. Kullanıcıların basit hataları, sistemlerin güvenliğini tehlikeye atabiliyor.

19.02.2026 14:14 The Register Security -
sağlık siber güvenlik kullanıcı hatası
other 75

Polonya, Çin yapımı araçların askeri tesislere girişini yasakladı

Polonya ordusu, bilgi güvenliği endişeleri nedeniyle Çin yapımı araçların askeri tesislere girişini yasakladı. Bu karar, araçlardaki dijital sistemlerin entegrasyonu ve veri güvenliği riskleri ile ilgili olarak alındı.

19.02.2026 06:00 NCSC-FI News -
siber güvenlik askeri güvenlik bilgi güvenliği
other 85

Veri Minimizasyonu Hala Göz Ardı Edilen Bir Güvenlik Kontrolü

Veri minimizasyonu, modern işletmelerde en çok yanlış anlaşılan güvenlik kontrollerinden biridir. İhlallerin etkisini azaltarak, siber güvenlik stratejilerinde merkezi bir rol oynaması gerektiği vurgulanmaktadır.

19.02.2026 06:00 NCSC-FI News -
siber güvenlik veri güvenliği veri minimizasyonu
other 85

OpenClaw Tehditleri: Riskleri Değerlendirmek ve Gölge AI ile Nasıl Başa Çıkılır

OpenClaw, popüler sohbet platformlarına entegre olabilen açık kaynaklı bir AI asistanıdır. Kurumsal ortamlarda kullanıldığında, önemli güvenlik riskleri oluşturmakta ve iç tehdit olarak nitelendirilmektedir.

19.02.2026 06:00 NCSC-FI News -
siber güvenlik AI iç tehdit
other 75

Saitko böyle bir mesaj? Kesinlikle bağlantıya tıklamayın

Suomi.fin adıyla gönderilen dolandırıcılık mesajları, e-posta, SMS ve Whatsapp üzerinden yayılmakta. Bu mesajlar, yeni dijital posta hizmetine dair kafa karışıklığından yararlanarak vatandaşları hedef alıyor.

19.02.2026 06:00 NCSC-FI News -
dolandırıcılık phishing siber güvenlik
other 75

Adidas, suçluların spor giyim devini ele geçirdiğini iddia etmesinin ardından üçüncü taraf veri ihlalini araştırıyor

Adidas, bir bağımsız lisans ortağında gerçekleşen potansiyel bir veri koruma olayını araştırıyor. Hırsızlar, Alman spor giyim devinden bilgi ve teknik verileri çaldıklarını öne sürdü.

19.02.2026 02:57 The Register Security -
veri ihlali siber güvenlik Adidas
Açığa Çıkan Sosyal Güvenlik Numaralarının Büyük Bir Yığını, Milyonları Kimlik Hırsızlığı Riski Altına Sokabilir
other 85

Açığa Çıkan Sosyal Güvenlik Numaralarının Büyük Bir Yığını, Milyonları Kimlik Hırsızlığı Riski Altına Sokabilir

Bir veritabanının çevrimiçi olarak erişilebilir olması, milyarlarca kaydın sızmasına neden oldu. Bu durum, henüz kötüye kullanılmamış olsa da, kimlik hırsızlığı için büyük bir risk teşkil ediyor.

18.02.2026 20:22 Wired Security -
other 85

Betterment veri ihlali düşündüğümüzden daha kötü olabilir

Betterment veri ihlali, sızdırılan verilerin kapsamı nedeniyle daha ciddi bir tehdit oluşturuyor. Bu veriler, dolandırıcılık amaçlı kullanılabilecek kişisel ve finansal bilgileri içeriyor.

18.02.2026 20:09 Malwarebytes Labs -
veri ihlali siber güvenlik finansal bilgi
other 75

Yapay zeka ile üretilen şifreniz rastgele değil, sadece öyle görünüyor

Yapay zeka tarafından oluşturulan şifrelerin karmaşık görünmesine rağmen, aslında yüksek derecede tahmin edilebilir olduğu ortaya çıktı. Uzmanlar, bu şifrelerin birkaç saat içinde kırılabileceğini belirtiyor.

18.02.2026 17:06 The Register Security -
şifre güvenliği yapay zeka siber güvenlik
other 85

Notepad++ güçlendirilmiş güncelleme sürecini 'etkili bir şekilde istismar edilemez' olarak ilan etti

Notepad++ yazılımının geliştiricisi, güncelleme sürecini daha sağlam hale getirdiğini ve bunun kötü niyetli yazılımların istismarını engellediğini belirtti.

18.02.2026 15:43 The Register Security -
Notepad++ güvenlik yazılım güncellemesi
1 ... 120 121 122 123 124 ... 143
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.