Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1903 kayıt listeleniyor.

1903
Kayıt
12
Bu sayfa
1044
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security security AI CVE cybercrime privacy
Öne çıkan haberler
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti
other 65

Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti

Nvidia, Nemotron 3.5 Super VL ile açık ağırlıklı AI alanında bir adım daha attı; bu hareket güvenlik politikaları ve endüstri rekabeti üzerinde etkili olabilir.

15.10.2026 18:00 ZDNet Security US
How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog
other 65

How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog

Güvenli AI tabanlı özgeçmiş yazımı için ipuçları ve hazır Prompt krediyle başvuru süreçlerinde dikkat edilmesi gereken güvenlik önlemleri paylaşılıyor.

15.10.2026 17:16 Kaspersky Daily RU
X temizledi 13.000 hesap, Şüpheli Karıştırma iddiaları öncesinde ABD ara seçimleri için
other 62

X temizledi 13.000 hesap, Şüpheli Karıştırma iddiaları öncesinde ABD ara seçimleri için

X tarafından temizlik yapılan 13.000 hesap, yaklaşan ABD ara seçimleri öncesinde düşmanlık veya müdahale amaçlı etkileşimlere bağlandı; belirli devlet aktörleriyle ilişkilendirilse de delil kamuya açık değil.

15.10.2026 15:45 The Register Security GB
Hindistan 1 Kasım'dan İtibaren 4G ve Daha Yeni Ağlarda Kayıtlı Arayan Adını Gösterimini Zorunlu Kılacak
other 62

Hindistan 1 Kasım'dan İtibaren 4G ve Daha Yeni Ağlarda Kayıtlı Arayan Adını Gösterimini Zorunlu Kılacak

Hindistan hükümeti, 1 Kasım 2026 itibarıyla gelen aramalarda arayanın kayıtlı adını da gösterilmesini zorunlu kılıyor; bu, telekomünikasyon güvenliği ve sahte arama önleme açısından önemli bir adım.

15.10.2026 13:42 The Hacker News US
UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor
other 62

UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor

UK’nin Siber Güvenlik Tasarısı'nda yapay zeka güvenliği için önlemler belirsizliğini koruyor; teklifler halen tartışma sürecinde ve uygulanabilirlik konusundaki endişeler sürüyor.

15.10.2026 12:15 The Register Security GB
Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor
other 62

Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor

Bir Avrupa kurumu, Microsoft 365 bulut kurulumunu durdurdu ve açık kaynak alternatiflerine yöneldi; bu hareket dijital egemenlik ve güvenlik odaklı bir stratejinin parçası olarak değerlendiriliyor.

13.10.2026 14:50 ZDNet Security US
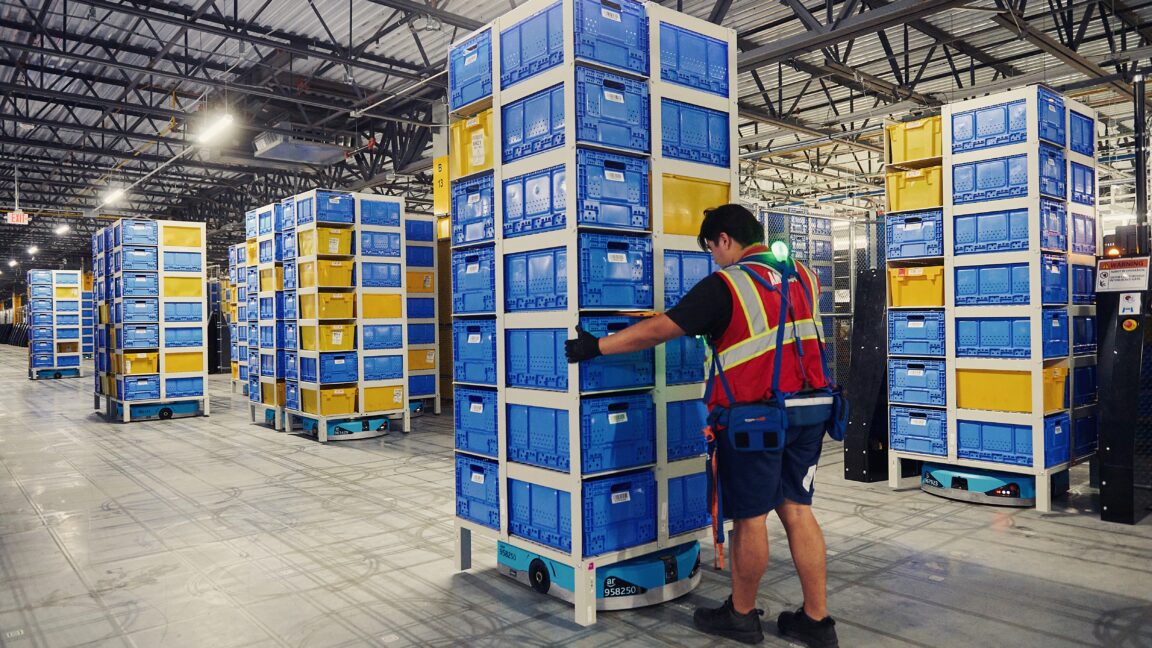
Amazon’un 1 milyondan fazla robot işçisi var. İnsan çalışanlar için bir sonraki adım nedir?
other 62

Amazon’un 1 milyondan fazla robot işçisi var. İnsan çalışanlar için bir sonraki adım nedir?

Amazon'un 100万'u aşkın(robot) çalışanı hedefleyen stratejisi, iş gücü otomasyonu ve bağlı güvenlik risklerini gündeme getiriyor; bu durum siber güvenlik ve ağ yönetimi perspektifinde önem kazanıyor.

12.10.2026 15:43 Ars Technica US
Yüksek Etkili Bir Tier 1 Oluşturma: CISO'ların İzlemesi Gereken 3 Adım
other 75

Yüksek Etkili Bir Tier 1 Oluşturma: CISO'ların İzlemesi Gereken 3 Adım

CISO'lar, güvenlik operasyon merkezlerinin etkinliğini artırmak için üç adım izlemelidir. Tier 1 analistleri, tehditleri tespit etme konusunda kritik bir rol oynamalarına rağmen, deneyim eksikliği nedeniyle zorluklarla karşı karşıyadır.

03.03.2026 17:30 The Hacker News -
other 75

Fig Security, değişimle başa çıkmak için 38 milyon dolarla gizlilikten çıkıyor

Fig Security, siber güvenlik ekiplerinin veri akışlarını izlemelerine ve değişikliklerin algılama veya yanıt yeteneklerini etkilediğinde uyarı göndermelerine yardımcı olacak bir teknoloji geliştirdi. Şirket, bu amaçla 38 milyon dolarlık bir yatırım aldı.

03.03.2026 17:00 TechCrunch Security -
siber güvenlik yatırım teknoloji
other 85

Hawaii Üniversitesi Kanser Merkezi Veri İhlalinden 1.2 Milyon Etkilendi

Hawaii Üniversitesi Kanser Merkezi'nde gerçekleşen veri ihlali sonucunda 1.2 milyon kişinin kişisel bilgileri çalındı. Çalınan bilgiler arasında isimler, Sosyal Güvenlik numaraları ve sağlıkla ilgili bilgiler yer alıyor.

03.03.2026 16:34 SecurityWeek -
veri ihlali siber güvenlik kişisel bilgiler
LLM'ler, takma adlı kullanıcıları büyük ölçekte şaşırtıcı bir doğrulukla açığa çıkarabilir

LLM'ler, takma adlı kullanıcıları büyük ölçekte şaşırtıcı bir doğrulukla açığa çıkarabilir

03.03.2026 15:30 85
other 75

İran Siber Cephesi: Hacktivist Faaliyetler Artıyor, Ancak Devlet Destekli Saldırılar Düşük Kalıyor

İran'daki hacktivist grupların etkinlikleri artarken, devlet destekli siber saldırıların sayısının düşük kaldığı belirtiliyor. Siber güvenlik uzmanları, bu grupların iddialarını doğrulamakta zorluk çekiyor.

03.03.2026 15:25 SecurityWeek -
hacktivizm siber güvenlik İran
other 75

Star Citizen oyun geliştiricisi, kullanıcı verilerini etkileyen bir ihlali açıkladı

Cloud Imperium Games, Star Citizen ve Squadron 42 oyunlarının geliştiricisi, Ocak ayında kullanıcı verilerini etkileyen bir ihlal yaşandığını duyurdu. Saldırganlar, bazı kullanıcıların kişisel bilgilerine erişim sağladı.

03.03.2026 13:50 BleepingComputer -
siber güvenlik veri ihlali oyun
Oops: Güney Koreli polis, cüzdan şifresini sızdırdıktan sonra 5 milyon dolarlık kripto para kaybetti

Oops: Güney Koreli polis, cüzdan şifresini sızdırdıktan sonra 5 milyon dolarlık kripto para kaybetti

03.03.2026 01:27 75
other 85

Yapay Zeka Uygulaması? İşletmenizin Yanlış Yapmaması Gereken 5 Güvenlik Taktikleri - ve Neden

Uzmanlar, yapay zeka hizmetlerini benimserken veri güvenliğini sağlamak için beş temel güvenlik taktiği öneriyor. Bu taktikler, organizasyonların güçlü süreçler ve politikalar geliştirmesine yardımcı oluyor.

02.03.2026 22:29 ZDNet Security -
siber güvenlik yapay zeka veri güvenliği
other 75

Kurumsal yapay zeka ajanları neden nihai iç tehdit haline gelebilir?

Generatif yapay zeka, chatbotlardan otonom aktörlere geçiş yapıyor. Bu aktörler diğer aktörleri başlatabilir, para harcayabilir ve sistemleri değiştirebilir, bu da iç tehditler açısından risk oluşturuyor.

02.03.2026 22:29 ZDNet Security -
yapay zeka siber güvenlik iç tehdit
other 75

Yapay Zeka siber güvenliği gereksiz hale getirecek mi yoksa Silicon Valley yine mi abartıyor?

Yapay zekanın siber güvenlik alanında devrim yaratıp yaratmayacağı sorgulanıyor. Bazı uzmanlar, güvenlik araçlarını geliştirenlerin güvenilirliğini sorguluyor.

02.03.2026 22:28 ZDNet Security -
yapay zeka siber güvenlik Silicon Valley
Google, Chrome'da Kuantum Dirençli HTTPS Sağlamak İçin Merkle Ağaç Sertifikaları Geliştiriyor
other 85

Google, Chrome'da Kuantum Dirençli HTTPS Sağlamak İçin Merkle Ağaç Sertifikaları Geliştiriyor

Google, Chrome tarayıcısında kuantum bilgisayarlarının tehditlerine karşı güvenli HTTPS sertifikaları sunmak için yeni bir program başlattı. Bu, siber güvenlik alanında önemli bir adım olarak görülüyor.

02.03.2026 19:52 The Hacker News -
siber güvenlik HTTPS kuantum bilgisayar
Claude Kod Güvenliği ve Yapay Zeka Pazar Tepkisi: Güvenlik Liderlerinin Gerçekten Üzerinde Durması Gerekenler
other 85

Claude Kod Güvenliği ve Yapay Zeka Pazar Tepkisi: Güvenlik Liderlerinin Gerçekten Üzerinde Durması Gerekenler

Claude Code Security, yapay zeka destekli statik kod analizi ile potansiyel güvenlik açıklarını tespit ediyor. Ancak, bu gelişme, siber güvenlik alanındaki tüm riskleri ortadan kaldırmıyor ve geniş bir güvenlik yelpazesinin hala gerekli olduğunu gösteriyor.

02.03.2026 18:00 Rapid7 -
yapay zeka güvenlik kod analizi
1 ... 126 127 128 129 130 ... 159
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.