Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 274 kayıt listeleniyor.

274
Kayıt
12
Bu sayfa
1035
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security cybercrime ai CVE security phishing
Öne çıkan haberler
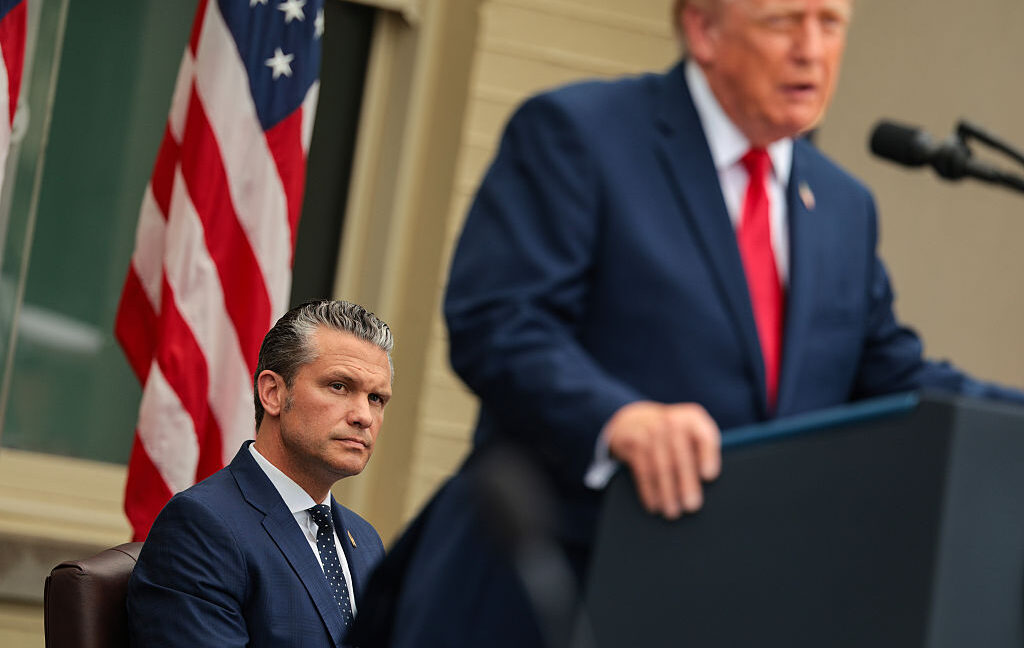
Trump Pentagon'un infaz planlarını canlı yayınlama fikrini iptal etti
other 48

Trump Pentagon'un infaz planlarını canlı yayınlama fikrini iptal etti

Trump, Pentagon'un canlı yayınlı infaz planlarını iptal etti. Haber güvenlik politikaları ve dijital iletişim üzerinden güvenlik tartışmalarını tetikliyor.

15.10.2026 21:16 Ars Technica US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi
other 85

Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi

Rapid7, Q2 2026'da ürün geliştirmeleri ve müşteri odaklı yenilikler ile güvenlik ekiplerinin işlerini kolaylaştırmayı hedefliyor. Microsoft Defender ile entegrasyon ve ransomware önleme gibi yeni özellikler tanıtıldı.

22.07.2026 16:28 Rapid7 US
Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var
other 85

Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var

Siber güvenlik alanında, saldırganlar artık geleneksel savunma yöntemlerini aşarak daha sofistike yöntemler kullanıyor. CrowdStrike raporuna göre, saldırıların %79'u zararlı yazılım içermiyor.

22.07.2026 14:25 The Hacker News US
Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.
other 85

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu. Şirket, Gemini 4 üzerinde de çalışmalarına devam ediyor.

21.07.2026 19:58 Ars Technica US
Yapay Zeka, Otomasyon ve Saldırılar: Unit 42 2026 Küresel Olay Müdahale Raporu'nu İncelemek
other 85

Yapay Zeka, Otomasyon ve Saldırılar: Unit 42 2026 Küresel Olay Müdahale Raporu'nu İncelemek

Unit 42, 2026 Olay Müdahale Raporu'nda yapay zeka ve otomasyonun siber güvenlikteki rolünü değerlendiriyor. Rapor, siber saldırılara karşı alınacak önlemler ve stratejiler hakkında güncel bilgiler sunuyor.

17.07.2026 02:00 Unit 42 US
Rapid7 ve Mindware, Orta Doğu'da Siber Dayanıklılığı Hızlandırmak İçin Ortaklık Kurdu
other 85

Rapid7 ve Mindware, Orta Doğu'da Siber Dayanıklılığı Hızlandırmak İçin Ortaklık Kurdu

Rapid7, Mindware ile Orta Doğu'da siber güvenlik operasyonlarını modernize etmek için yeni bir ortaklık kurdu. Bu işbirliği, siber güvenlik alanında yenilikçi çözümler sunarak, yerel ortakların yetkinliklerini artırmayı amaçlıyor.

14.07.2026 11:00 Rapid7 US
Corelight için Yeni Bir Kitap Yazdım
other 85

Corelight için Yeni Bir Kitap Yazdım

Corelight için yazılan NDR Essentials kitabı, ağ güvenliği izleme verilerinin etkin kullanımını ve siber güvenlikteki risk yönetimi stratejilerini ele alıyor. Kitap, güvenlik ekiplerinin saldırganları tespit etme ve müdahale etme yeteneklerini artırmayı amaçlıyor.

09.07.2026 17:33 TaoSecurity US
Katmanlı savunma stratejisi ile prompt injection saldırılarını azaltmak
other 85

Katmanlı savunma stratejisi ile prompt injection saldırılarını azaltmak

Google, yapay zeka sistemlerine yönelik dolaylı prompt injection saldırılarına karşı çok katmanlı bir savunma stratejisi uygulamaktadır. Bu strateji, kullanıcı verilerini korumak için çeşitli güvenlik önlemleri içermektedir.

02.04.2026 22:45 Google Security Blog US
other 75

Siber Güvenlik M&A Özeti: Mart 2026'da 38 Anlaşma Duyuruldu

Airbus, Cellebrite, Databricks, Quantum eMotion, Rapid7 ve OpenAI gibi şirketlerin önemli siber güvenlik birleşme ve satın alma anlaşmaları duyuruldu. Toplamda 38 anlaşma kaydedildi.

02.04.2026 17:30 SecurityWeek US
siber güvenlik birleşme ve satın alma yatırım
other 85

Anthropic, Claude Kodunu Kazara İfşa Etti

Anthropic, Claude Code'un npm paketinde yer alan bir harita dosyası aracılığıyla kaynak kodunu yanlışlıkla ifşa etti. Güvenlik araştırmacısı Chaofan Shou, bu durumu fark ederek topluma duyurdu ve kaynak kodu hızla GitHub'da yayıldı.

01.04.2026 05:00 NCSC-FI News FI
siber güvenlik kaynak kodu sızıntı
other 75

Belçika Siber Güvenlik Mücadelesi 1.000'den Fazla Genç Siber Güvenlik Yeteneğini Ağırladı

Bu yılki Siber Güvenlik Mücadelesi, 1.000'den fazla öğrenci ve genç yeteneği bir araya getirerek siber güvenliğe olan ilginin hızla arttığını vurguladı. Etkinlik, gençlerin siber güvenlik alanındaki yeteneklerini geliştirmelerine olanak tanıdı.

31.03.2026 11:14 CCB Belgium News BE
siber güvenlik genç yetenekler etkinlik
other 75

ABD'nin yabancı router yasağı, 'siber güvenlik kılıfı altında sanayi politikası' olarak eleştirildi

ABD'nin yabancı yapım SOHO routerlarına yönelik yasağı, güvenlikten çok sanayi politikası olarak eleştiriliyor. Profesör Mueller, bu yasağın mantıksız olduğunu ve dijital ekonominin küresel doğasını göz ardı ettiğini belirtiyor.

31.03.2026 05:00 NCSC-FI News FI
siber güvenlik router endüstriyel politika
other 75

Acalvio ShadowPlex İncelemesi: Aldatma Temelli Proaktif Siber Güvenlik

Acalvio ShadowPlex, IT, bulut ve OT alanlarında saldırganların ilerlemesini durdurmak için tasarlanmış bir aldatma platformudur. İnceleme, bu platformun özelliklerini ve etkinliğini ele alıyor.

26.03.2026 16:42 HackRead GB
siber güvenlik aldatma platform
Talos'ın Görüşleri: Talos ve Splunk'tan 2025 İçgörüleri

Talos'ın Görüşleri: Talos ve Splunk'tan 2025 İçgörüleri

26.03.2026 15:48 85
other 75

Jen Easterly, siber güvenliğin 'sürekli iyimser' ismi, federal hükümetin gelecek yıl RSAC'a geri dönmesini umuyor

Eski CISA yöneticisi Jen Easterly, RSAC 2026 etkinliğine katılımın önemine vurgu yaptı. Ayrıca, yapay zeka ve güvenlik konularında endişe edilmemesi gerektiğini ifade etti.

25.03.2026 22:39 The Register Security GB
siber güvenlik RSAC yapay zeka
other 85

ABD, Ulusal Güvenlik Korkuları Nedeniyle Yeni Yabancı Yapım Ev Yönlendiricilerini Yasakladı

FCC, yabancı yapım tüketici yönlendiricilerini siber güvenlik riskleri nedeniyle kısıtlı listeye ekledi. Bu, kullanıcıların mevcut cihazları için önemli sonuçlar doğurabilir.

25.03.2026 20:33 HackRead GB
siber güvenlik yönlendirici yasa
other 75

2026 Siber Güvenlik Mükemmellik Ödülleri RSA Konferansı'nda Açıklandı ve AI Güvenliği Dominant Oldu

2026 Siber Güvenlik Mükemmellik Ödülleri, RSA Konferansı sırasında duyuruldu. Yapay zeka güvenliği, bu yılın en önemli konularından biri olarak dikkat çekti.

25.03.2026 15:00 HackRead GB
siber güvenlik yapay zeka ödüller
other 85

FCC, artan siber güvenlik endişeleri nedeniyle yabancı router ithalatını hedef alıyor

FCC, siber güvenlik riskleri nedeniyle yeni yabancı yapımı routerların ithalatını yasakladı. Bu karar, DHS veya savunma otoriteleri tarafından onaylanmadıkça geçerli olacak.

25.03.2026 14:22 Security Affairs IT
siber güvenlik router ithalat
other 85

HackerOne Çalışan Verileri Büyük Navia İhlalinde Açığa Çıktı

HackerOne, Navia'ya yönelik bir siber saldırıda yüzlerce çalışanın kişisel bilgilerinin çalındığını bildirdi. Bu olay, siber güvenlik tehditlerinin ciddiyetini bir kez daha gözler önüne seriyor.

25.03.2026 10:57 SecurityWeek US
siber güvenlik veri ihlali HackerOne
1 ... 15 16 17 18 19 ... 23
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.