Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 274 kayıt listeleniyor.

274
Kayıt
12
Bu sayfa
1030
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime CVE security phishing
Öne çıkan haberler
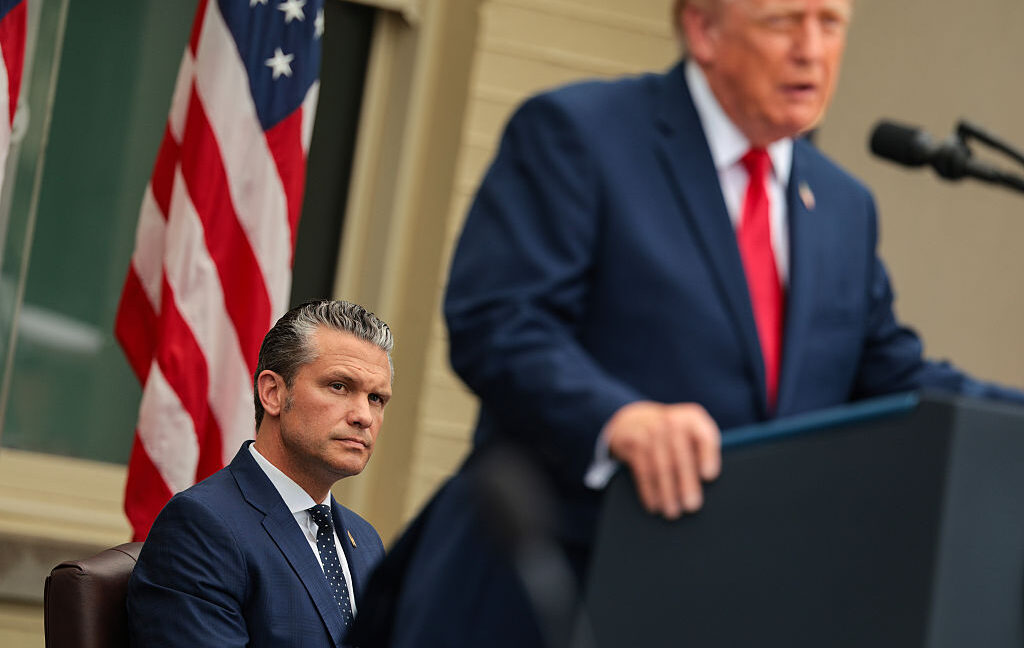
Trump Pentagon'un infaz planlarını canlı yayınlama fikrini iptal etti
other 48

Trump Pentagon'un infaz planlarını canlı yayınlama fikrini iptal etti

Trump, Pentagon'un canlı yayınlı infaz planlarını iptal etti. Haber güvenlik politikaları ve dijital iletişim üzerinden güvenlik tartışmalarını tetikliyor.

15.10.2026 21:16 Ars Technica US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi
other 85

Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi

Rapid7, Q2 2026'da ürün geliştirmeleri ve müşteri odaklı yenilikler ile güvenlik ekiplerinin işlerini kolaylaştırmayı hedefliyor. Microsoft Defender ile entegrasyon ve ransomware önleme gibi yeni özellikler tanıtıldı.

22.07.2026 16:28 Rapid7 US
Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var
other 85

Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var

Siber güvenlik alanında, saldırganlar artık geleneksel savunma yöntemlerini aşarak daha sofistike yöntemler kullanıyor. CrowdStrike raporuna göre, saldırıların %79'u zararlı yazılım içermiyor.

22.07.2026 14:25 The Hacker News US
Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.
other 85

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu. Şirket, Gemini 4 üzerinde de çalışmalarına devam ediyor.

21.07.2026 19:58 Ars Technica US
Yapay Zeka, Otomasyon ve Saldırılar: Unit 42 2026 Küresel Olay Müdahale Raporu'nu İncelemek
other 85

Yapay Zeka, Otomasyon ve Saldırılar: Unit 42 2026 Küresel Olay Müdahale Raporu'nu İncelemek

Unit 42, 2026 Olay Müdahale Raporu'nda yapay zeka ve otomasyonun siber güvenlikteki rolünü değerlendiriyor. Rapor, siber saldırılara karşı alınacak önlemler ve stratejiler hakkında güncel bilgiler sunuyor.

17.07.2026 02:00 Unit 42 US
Rapid7 ve Mindware, Orta Doğu'da Siber Dayanıklılığı Hızlandırmak İçin Ortaklık Kurdu
other 85

Rapid7 ve Mindware, Orta Doğu'da Siber Dayanıklılığı Hızlandırmak İçin Ortaklık Kurdu

Rapid7, Mindware ile Orta Doğu'da siber güvenlik operasyonlarını modernize etmek için yeni bir ortaklık kurdu. Bu işbirliği, siber güvenlik alanında yenilikçi çözümler sunarak, yerel ortakların yetkinliklerini artırmayı amaçlıyor.

14.07.2026 11:00 Rapid7 US
Corelight için Yeni Bir Kitap Yazdım
other 85

Corelight için Yeni Bir Kitap Yazdım

Corelight için yazılan NDR Essentials kitabı, ağ güvenliği izleme verilerinin etkin kullanımını ve siber güvenlikteki risk yönetimi stratejilerini ele alıyor. Kitap, güvenlik ekiplerinin saldırganları tespit etme ve müdahale etme yeteneklerini artırmayı amaçlıyor.

09.07.2026 17:33 TaoSecurity US
Bulut Güvenliğinin Geleceğini İnşa Etmek: Rapid7, Bulut Yerel Uygulama Koruma Alanında Lider Olarak Tanındı, Q1 2026
other 85

Bulut Güvenliğinin Geleceğini İnşa Etmek: Rapid7, Bulut Yerel Uygulama Koruma Alanında Lider Olarak Tanındı, Q1 2026

Rapid7, bulut güvenliği alanında önemli bir başarı elde ederek, Forrester Wave™ raporunda lider olarak tanındı. Şirket, bulut ortamlarındaki tehditleri daha etkili bir şekilde yönetmek için entegre çözümler sunuyor.

17.02.2026 19:00 Rapid7 -
other 75

Siber Güvenlik Mükemmeliyet Ödülleri, AI Hype'dan Yönetişim Uygulamalarına Geçişi Ortaya Koyuyor

Cybersecurity Excellence Awards, yapay zeka hype'ından yönetişim uygulamalarına geçişi ortaya koyuyor. Bu durum, siber güvenlikte daha etkili yönetim ve uygulama süreçlerinin önemini vurguluyor.

17.02.2026 17:00 HackRead -
siber güvenlik yönetişim ödüller
other 75

Hassas PDF'leri Güvenli Bir Şekilde Düzenleme ve Redakte Etme: Bir Siber Güvenlik Kılavuzu

Hassas PDF dosyalarının güvenli bir şekilde düzenlenmesi ve redaksiyonu üzerine bir kılavuz, metadata riskleri ve uyum standartları hakkında bilgi veriyor. Şifre korumalı dosyaların güvenli düzenlenmesi, veri sızıntılarını önlemek için kritik öneme sahip.

17.02.2026 14:12 HackRead -
PDF güvenliği veri sızıntısı siber güvenlik
other 85

Nükleer Reaktörler için Yeni NCSC Liderliğindeki OT Güvenlik Kılavuzu

Birleşik Krallık Ulusal Siber Güvenlik Merkezi, operasyonel teknoloji için güvenli bağlantı ilkelerini içeren yeni bir kılavuz yayınladı. Kılavuz, siber tehditlere karşı korunmak için sekiz temel güvenlik ilkesini vurguluyor.

15.02.2026 06:00 NCSC-FI News -
siber güvenlik operasyonel teknoloji nükleer güvenlik
other 75

Check Point, 2025 Güçlü Kazanç Raporu Arasında Üç Satın Alma Duyurdu

Check Point, Cyata, Cyclops ve Rotate isimli üç İsrailli siber güvenlik şirketini satın aldığını duyurdu. Bu satın alımlar, şirketin siber güvenlik alanındaki pozisyonunu güçlendirmeyi hedefliyor.

13.02.2026 15:35 SecurityWeek -
siber güvenlik satın alma Check Point
other 75

Epstein ile bağlantılı hacker, Black Hat siber konferansı web sitesinden çıkarıldı

Adalet Bakanlığı tarafından yayımlanan e-postalar, siber güvenlik uzmanı Vincenzo Iozzo'nun 2014-2018 yılları arasında Jeffrey Epstein ile birden fazla kez iletişim kurduğunu ortaya koydu. Bu durum, Black Hat konferansından çıkarılmasına neden oldu.

12.02.2026 22:15 TechCrunch Security -
siber güvenlik hacker Black Hat
other 75

Kötü Amaçlı Yazılım Ekosisteminde WSL

WSL, Microsoft Windows ekosisteminde kullanıcıların gerçek bir Linux ortamını çalıştırmalarına olanak tanır. WSL2, daha iyi uyumluluk ve performans için hafif sanallaştırılmış bir Linux çekirdeği ile çalışır.

11.02.2026 16:28 SANS ISC Diary -
WSL Windows Linux
Model Bağlam Protokolü: Güvenlik Riskleri ve Azaltma Yöntemleri

Model Bağlam Protokolü: Güvenlik Riskleri ve Azaltma Yöntemleri

11.02.2026 14:54 85
other 85

Vega, işletmelerin siber tehditleri nasıl tespit ettiğini yeniden düşünmek için 120 milyon dolarlık Seri B yatırımı aldı

Vega Security, siber güvenlik tehditlerinin tespiti üzerine odaklanarak 120 milyon dolarlık bir Seri B yatırım turu gerçekleştirdi. Yatırım, Accel tarafından yönetildi ve şirketin değerlemesini 700 milyon dolara yükseltti.

10.02.2026 19:00 TechCrunch Security -
siber güvenlik yatırım tehdit tespiti
Yönetiminizin Yanlış Anlayabileceği Siber Güvenlik Terimleri

Yönetiminizin Yanlış Anlayabileceği Siber Güvenlik Terimleri

09.02.2026 20:48 75
other 75

Outtake, Yapay Zeka Kaynaklı Tehditlere Karşı Dijital Güveni Artırmak İçin 40 Milyon Dolar Topladı

Outtake, yapay zeka tehditlerine karşı dijital güveni artırmak için 40 milyon dolarlık bir yatırım aldı. Toplamda 60 milyon dolara ulaşan bu finansman, siber güvenlik alanındaki girişimlerin önemini vurguluyor.

09.02.2026 16:56 SecurityWeek -
siber güvenlik yatırım yapay zeka
other 75

Siber Güvenlik M&A Özeti: Ocak 2026'da 34 Anlaşma Duyuruldu

CrowdStrike, Infoblox, JumpCloud, LevelBlue, OneSpan ve Radware gibi şirketler tarafından önemli siber güvenlik birleşme ve satın alma anlaşmaları duyuruldu. Bu anlaşmalar, siber güvenlik pazarındaki hareketliliği artırmaktadır.

09.02.2026 16:23 SecurityWeek -
siber güvenlik birleşme ve satın alma yatırım
1 ... 19 20 21 22 23
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.