Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1903 kayıt listeleniyor.

1903
Kayıt
12
Bu sayfa
1036
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti
other 65

Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti

Nvidia, Nemotron 3.5 Super VL ile açık ağırlıklı AI alanında bir adım daha attı; bu hareket güvenlik politikaları ve endüstri rekabeti üzerinde etkili olabilir.

15.10.2026 18:00 ZDNet Security US
How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog
other 65

How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog

Güvenli AI tabanlı özgeçmiş yazımı için ipuçları ve hazır Prompt krediyle başvuru süreçlerinde dikkat edilmesi gereken güvenlik önlemleri paylaşılıyor.

15.10.2026 17:16 Kaspersky Daily RU
X temizledi 13.000 hesap, Şüpheli Karıştırma iddiaları öncesinde ABD ara seçimleri için
other 62

X temizledi 13.000 hesap, Şüpheli Karıştırma iddiaları öncesinde ABD ara seçimleri için

X tarafından temizlik yapılan 13.000 hesap, yaklaşan ABD ara seçimleri öncesinde düşmanlık veya müdahale amaçlı etkileşimlere bağlandı; belirli devlet aktörleriyle ilişkilendirilse de delil kamuya açık değil.

15.10.2026 15:45 The Register Security GB
Hindistan 1 Kasım'dan İtibaren 4G ve Daha Yeni Ağlarda Kayıtlı Arayan Adını Gösterimini Zorunlu Kılacak
other 62

Hindistan 1 Kasım'dan İtibaren 4G ve Daha Yeni Ağlarda Kayıtlı Arayan Adını Gösterimini Zorunlu Kılacak

Hindistan hükümeti, 1 Kasım 2026 itibarıyla gelen aramalarda arayanın kayıtlı adını da gösterilmesini zorunlu kılıyor; bu, telekomünikasyon güvenliği ve sahte arama önleme açısından önemli bir adım.

15.10.2026 13:42 The Hacker News US
UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor
other 62

UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor

UK’nin Siber Güvenlik Tasarısı'nda yapay zeka güvenliği için önlemler belirsizliğini koruyor; teklifler halen tartışma sürecinde ve uygulanabilirlik konusundaki endişeler sürüyor.

15.10.2026 12:15 The Register Security GB
Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor
other 62

Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor

Bir Avrupa kurumu, Microsoft 365 bulut kurulumunu durdurdu ve açık kaynak alternatiflerine yöneldi; bu hareket dijital egemenlik ve güvenlik odaklı bir stratejinin parçası olarak değerlendiriliyor.

13.10.2026 14:50 ZDNet Security US
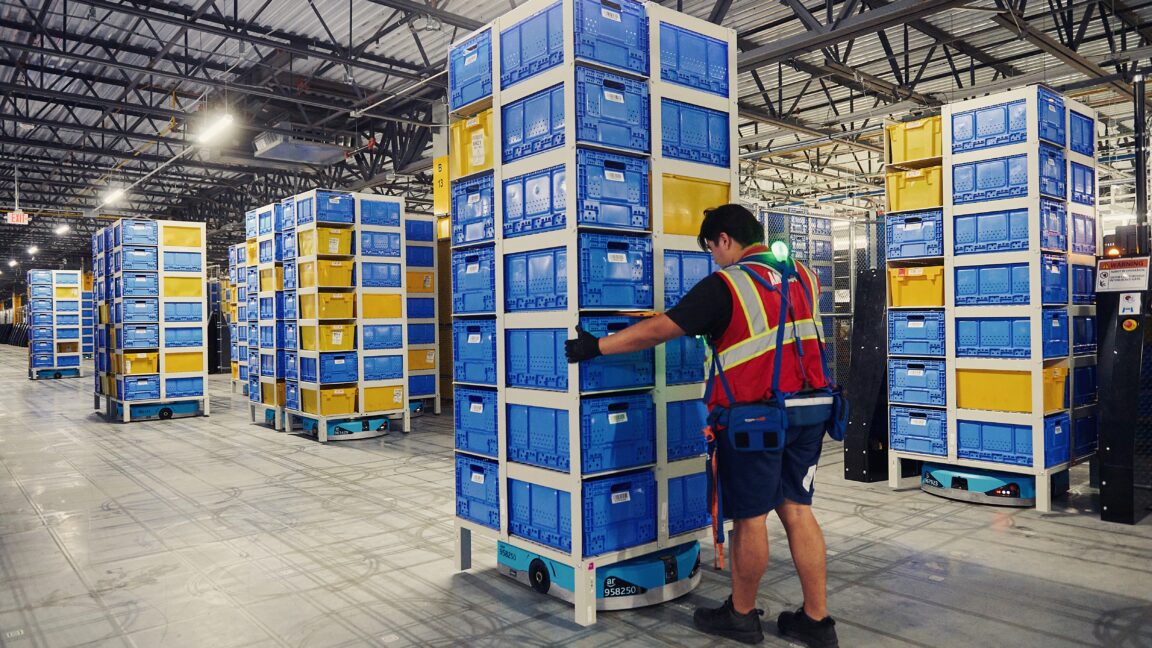
Amazon’un 1 milyondan fazla robot işçisi var. İnsan çalışanlar için bir sonraki adım nedir?
other 62

Amazon’un 1 milyondan fazla robot işçisi var. İnsan çalışanlar için bir sonraki adım nedir?

Amazon'un 100万'u aşkın(robot) çalışanı hedefleyen stratejisi, iş gücü otomasyonu ve bağlı güvenlik risklerini gündeme getiriyor; bu durum siber güvenlik ve ağ yönetimi perspektifinde önem kazanıyor.

12.10.2026 15:43 Ars Technica US
other 75

Falcon Bulut Güvenliği Temmuz 2026 Sürümü: Güvenlik Ekiplerinin Bulutta Daha Hızlı Hareket Etmesine Yardımcı Oluyor

Falcon Cloud Security'nin Temmuz 2026 sürümü, güvenlik ekiplerinin bulut ortamlarında daha etkili bir şekilde çalışmasına yardımcı olacak yeni özellikler içeriyor. Bu güncellemeler, siber tehditlere karşı daha hızlı yanıt verme yeteneğini artırmayı hedefliyor.

29.07.2026 08:00 CrowdStrike US
bulut güvenliği siber güvenlik CrowdStrike
other 85

CISA, siber saldırılar sırasında hayati sistemlerin izole edilmesi konusunda tavsiyeler paylaşıyor

ABD ve Avustralya hükümetleri, kritik altyapı organizasyonlarının siber saldırılar veya büyük kesintiler durumunda hayati operasyonel teknoloji sistemlerini izole etmeleri için hazırlanmalarını önerdi.

28.07.2026 21:41 BleepingComputer US
siber güvenlik kritik altyapı CISA
other 75

SSO'nuz Modern Kimlik Saldırılarına Karşı Korunuyor Mu?

Bu makalede, SSO sistemlerinin güvenliği ele alınmakta ve saldırganların bu sistemleri nasıl hedef alabileceği açıklanmaktadır. Güçlü parolalar ve phishing'e dayanıklı MFA gibi önlemler önerilmektedir.

28.07.2026 17:00 BleepingComputer US
SSO kimlik yönetimi siber güvenlik
Amca Sam, Pekin'in önce gelmemesi için 6G liderliği ve güvenliği için savaşmanıza ihtiyaç duyuyor
other 75

Amca Sam, Pekin'in önce gelmemesi için 6G liderliği ve güvenliği için savaşmanıza ihtiyaç duyuyor

ABD, 6G teknolojisinin güvenliği ve liderliği için müttefiklerini bir araya getiriyor. Bu çabalar, siber güvenlik alanında stratejik bir adım olarak öne çıkıyor.

28.07.2026 15:49 The Register Security GB
Siber saldırılar olduğunda: organizasyonların iyileşmesine yardımcı olmak

Siber saldırılar olduğunda: organizasyonların iyileşmesine yardımcı olmak

28.07.2026 15:00 75
other 75

Google Yeni Tehdit Aktörü Adlandırma Sistemini Benimsiyor

Google, tehdit aktörlerini daha iyi tanımlamak için yeni bir isimlendirme sistemi geliştirmiştir. Bu sistem, siber güvenlik raporlamasında daha etkili bir iletişim sağlamayı amaçlamaktadır.

28.07.2026 11:42 SecurityWeek US
siber güvenlik tehdit aktörleri Google
Aktivist, sınır ajanına telefonunu silen 'zorla kod' verdiği için suçlandı

Aktivist, sınır ajanına telefonunu silen 'zorla kod' verdiği için suçlandı

27.07.2026 18:58 75
other 75

Beelzebub, Hacker Tuzağı Platformu İçin 3.4 Milyon Dolar Topladı

Beelzebub, hackerları yakalamak için geliştirdiği platform için 3.4 milyon dolarlık bir yatırım aldı. Şirket, bu fonla araştırma ekibini büyütmeyi ve yeni ofisler açmayı hedefliyor.

27.07.2026 14:06 SecurityWeek US
siber güvenlik hacker tuzağı yatırım
other 75

Cognyte, Mobil Hücre Gözetim Vanı Satıyor

Cognyte, Texas eyaletine mobil hücre gözetim vanı satışı yaparak, çevredeki telefonları izleme yeteneği sunan bir teknoloji geliştirdi. Bu teknoloji, gizli görevlerde kullanılmak üzere tasarlanmış.

27.07.2026 14:04 Schneier on Security US
gözetim siber güvenlik mobil teknoloji
Google, yeni bir siber suç grubu taksonomisi ile yalnız yola çıkıyor
other 75

Google, yeni bir siber suç grubu taksonomisi ile yalnız yola çıkıyor

Google, siber suç gruplarını sınıflandırmak için yeni bir taksonomi oluşturdu. Bu adım, Microsoft ve CrowdStrike gibi diğer şirketlerin ortak isimlendirme çabalarına karşı bir yanıt niteliği taşıyor.

27.07.2026 10:31 The Register Security GB
siber güvenlik AI güvenliği taksonomi
other 75

Güvenlikte Bir Hafta (20 Temmuz - 26 Temmuz)

Malwarebytes Labs, 20-26 Temmuz 2026 tarihleri arasında siber güvenlik alanında yaşanan olayları ve gelişmeleri derledi. Yapay zeka güvenliği ile ilgili konular da bu haftanın önemli başlıkları arasında yer aldı.

27.07.2026 10:01 Malwarebytes Labs US
siber güvenlik yapay zeka haftalık özet
other 75

GitHub, PyPI tedarik zinciri saldırılarına karşı zaman tabanlı savunmalar ekliyor

GitHub ve PyPI, tedarik zinciri saldırılarına karşı koruma sağlamak amacıyla zaman tabanlı bir mekanizma ekledi. Bu, bağımlılık yönetim aracı Dependabot ile entegre edilmiştir.

26.07.2026 17:13 BleepingComputer US
supply chain siber güvenlik GitHub
1 ... 19 20 21 22 23 ... 159
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.