Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1708 kayıt listeleniyor.

1708
Kayıt
12
Bu sayfa
1038
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
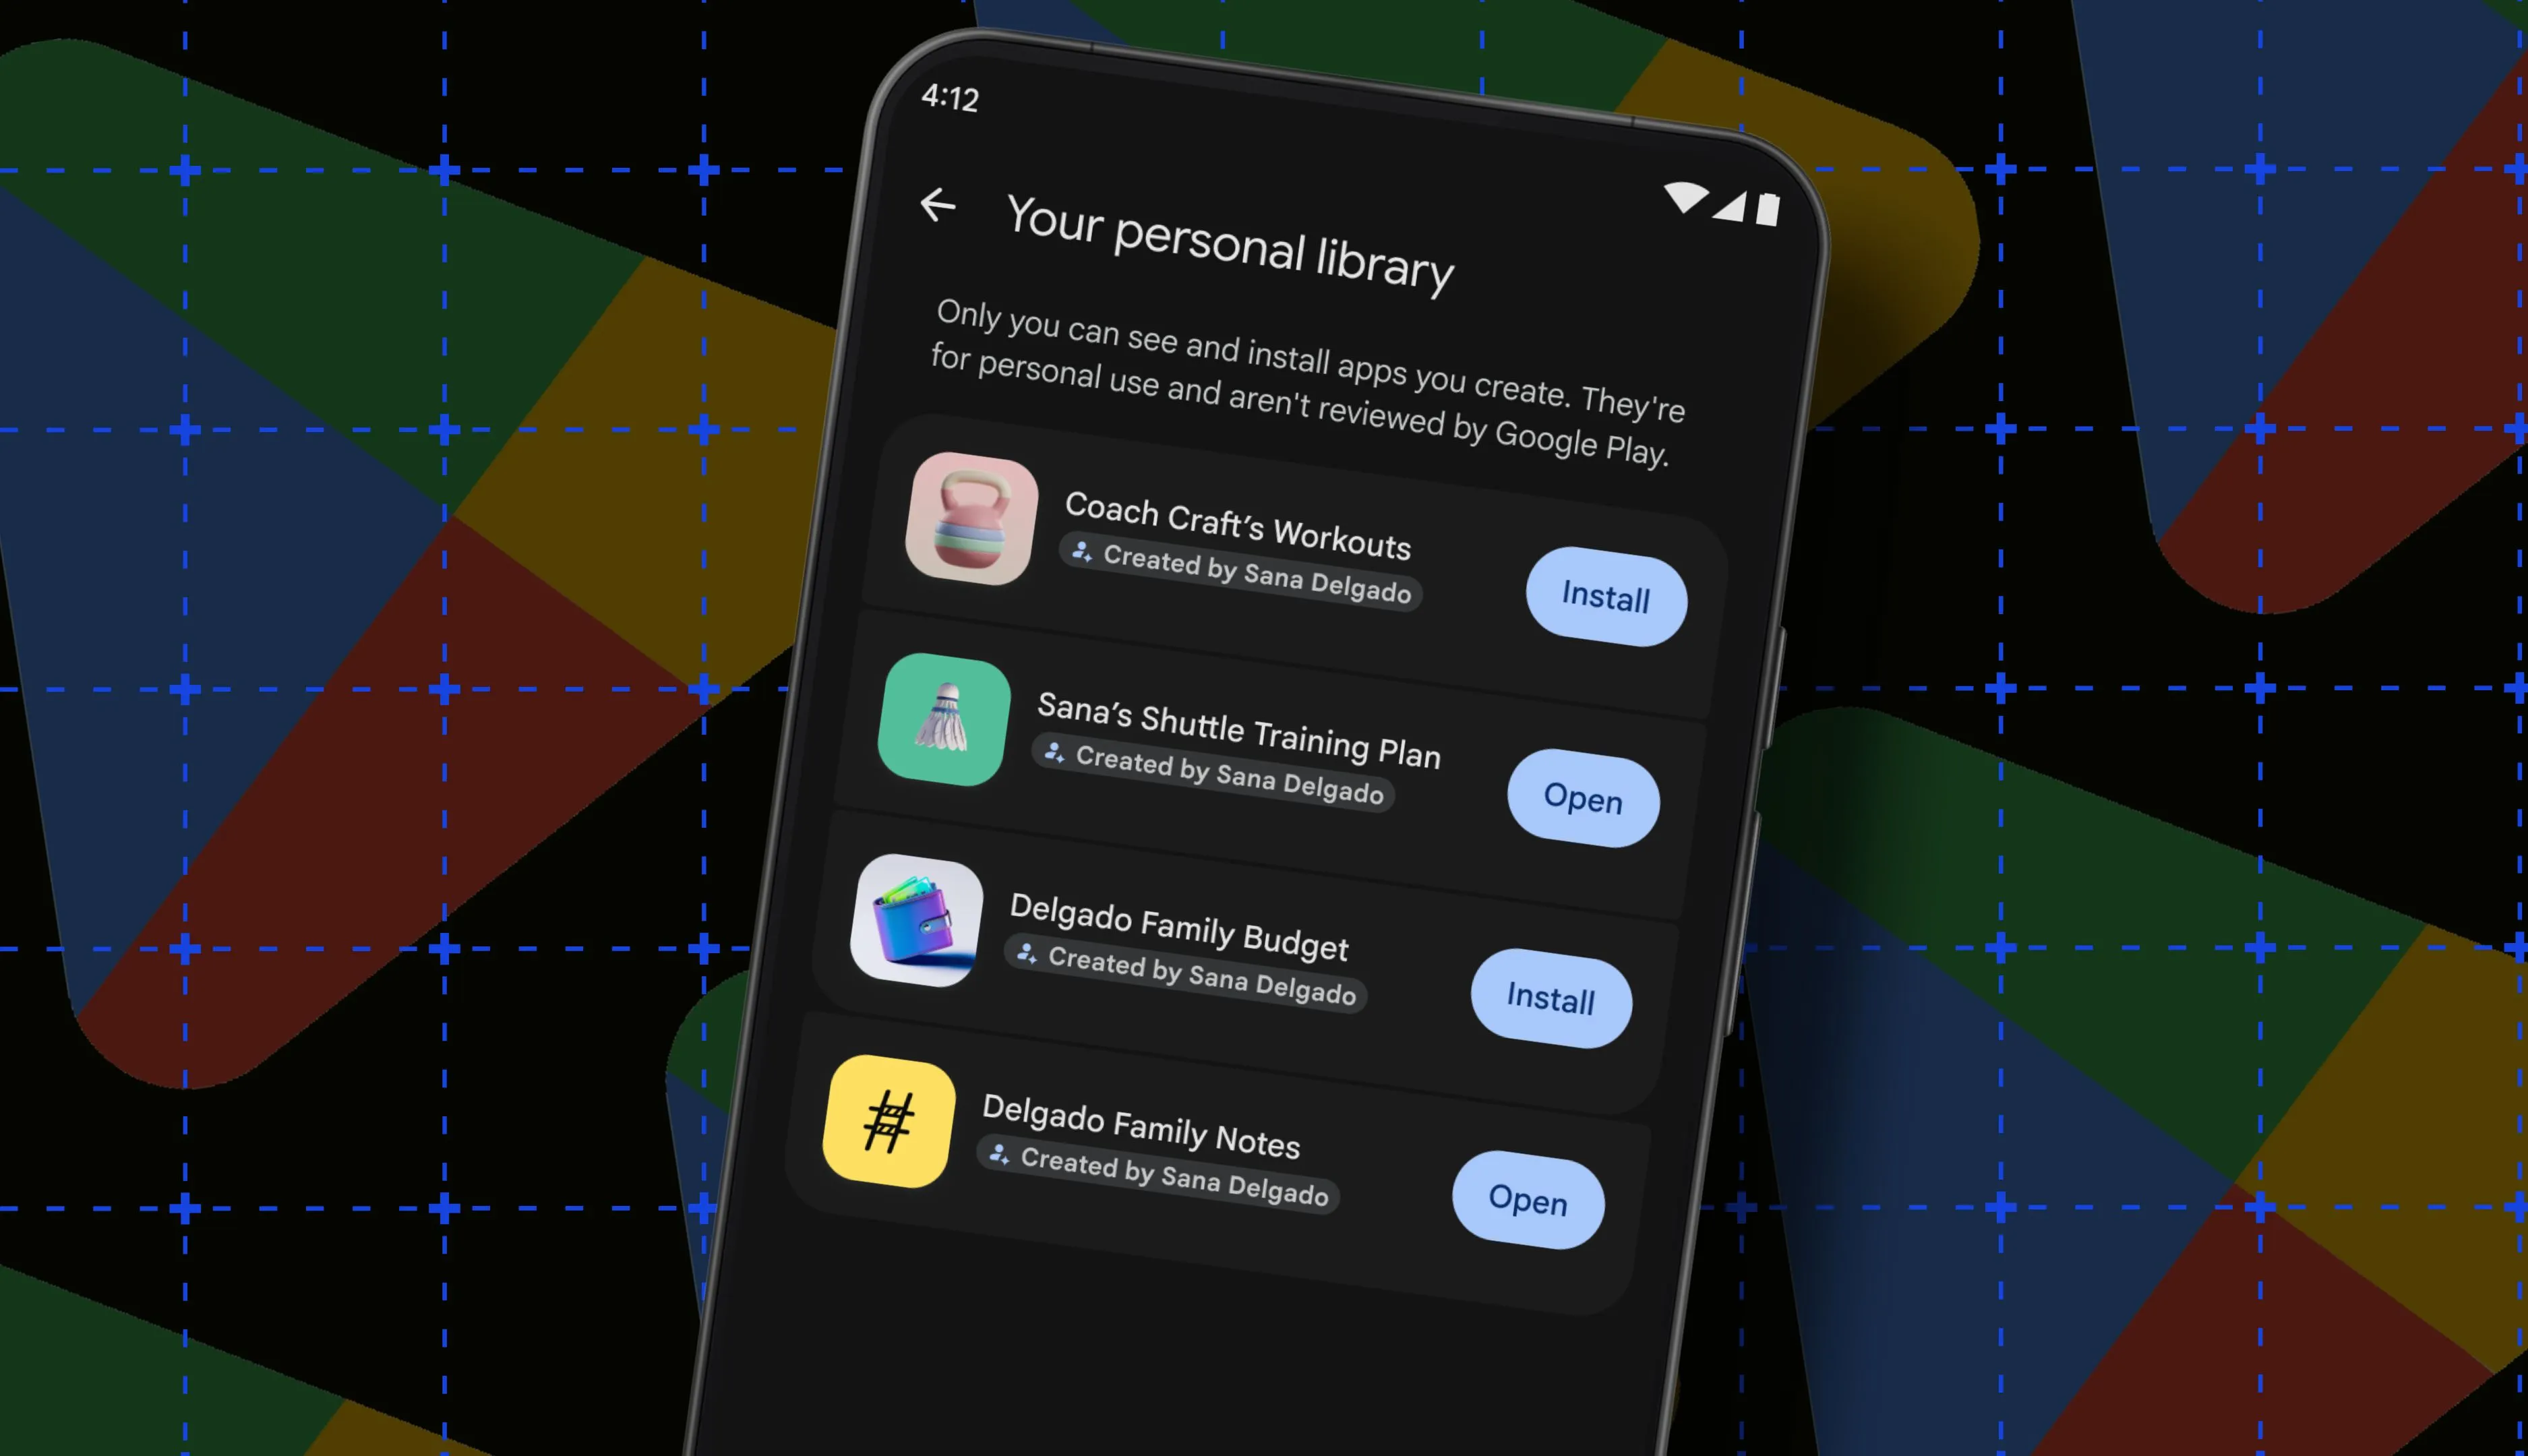
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla
other 68

Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla

Google'ın AI Studio'nu kullanarak ücretsiz ve prompt tabanlı Android uygulama geliştirme imkanı sunması, mobil yazılım geliştirme süreçlerini basitleştirdi ve potansiyel güvenlik/uygulama güvenliği konularını gündeme taşıdı.

13.10.2026 20:00 ZDNet Security US
Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti
other 65

Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti

Neutron roketinin ilk uçuşu bir kez daha ertelendi; karbon kompozitlerle ilgili sorunlar ve takvimdeki değişiklikler dikkat çekiyor. Uzay teknolojileri altyapı güvenliği ve tedarik zinciri riskleri açısından önemli olabilir.

15.10.2026 19:57 Ars Technica US
Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti
other 65

Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti

Nvidia, Nemotron 3.5 Super VL ile açık ağırlıklı AI alanında bir adım daha attı; bu hareket güvenlik politikaları ve endüstri rekabeti üzerinde etkili olabilir.

15.10.2026 18:00 ZDNet Security US
How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog
other 65

How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog

Güvenli AI tabanlı özgeçmiş yazımı için ipuçları ve hazır Prompt krediyle başvuru süreçlerinde dikkat edilmesi gereken güvenlik önlemleri paylaşılıyor.

15.10.2026 17:16 Kaspersky Daily RU
UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor
other 62

UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor

UK’nin Siber Güvenlik Tasarısı'nda yapay zeka güvenliği için önlemler belirsizliğini koruyor; teklifler halen tartışma sürecinde ve uygulanabilirlik konusundaki endişeler sürüyor.

15.10.2026 12:15 The Register Security GB
Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor
other 62

Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor

Bir Avrupa kurumu, Microsoft 365 bulut kurulumunu durdurdu ve açık kaynak alternatiflerine yöneldi; bu hareket dijital egemenlik ve güvenlik odaklı bir stratejinin parçası olarak değerlendiriliyor.

13.10.2026 14:50 ZDNet Security US
Sohbet Botları ABD'de Kullanıcıları İtiyor, Dönüş Yok - Güvenlik Perspektifi
other 62

Sohbet Botları ABD'de Kullanıcıları İtiyor, Dönüş Yok - Güvenlik Perspektifi

ABD'de yapay zeka sohbet botlarının benimsenme oranı düşüklüğü ve ilgi eksikliği temel neden olarak gösteriliyor; bu durum dijital güvenlik ve kullanıcı güvenliği bağlamında değerlendiriliyor.

12.10.2026 20:13 The Register Security GB
ByteDance, Büyük AI Modeli Geliştirdi
other 80

ByteDance, Büyük AI Modeli Geliştirdi

ByteDance, 10 trilyon parametreye sahip büyük bir AI modeli geliştirdi ve Anthropic'i rakip olarak gördü.

07.08.2026 16:29 Ars Technica US
Asimov doğruydu' dedi eski ABD Siber Direktörü

Asimov doğruydu' dedi eski ABD Siber Direktörü

07.08.2026 13:03 80
other 80

AI Deepfakes Kullanılarak OnlyFans Yaratıcılarına Benzer Sahte Kimlikler Oluşturuluyor

Scammers, AI deepfakes kullanarak OnlyFans yaratıcılarını taklit ediyor ve hayranlarını para göndermeye ikna ediyor. Daha sonra ödeme alındıktan sonra kayboluyorlar.

07.08.2026 09:55 Security Affairs IT
AI deepfakes scam
other 80

Bilgi

Elisan nimissä lähetettävät huijausviestit uhkaavat palvelun keskeytymisellä. Vastaanottajalle kerrotaan automaattisen kuukausimaksun epäonnistuneen.

07.08.2026 05:00 NCSC-FI News FI
huijaus siber güvenlik
other 50

ISC Stormcast For Friday, August 7th, 2026 https://isc.sans.edu/podcastdetail/10042, (Fri, Aug 7th)

ISC Stormcast For Friday, August 7th, 2026'da yeni siber güvenlik gelişmeleri ve olayları hakkında bilgi veriliyor.

07.08.2026 05:00 SANS ISC Diary US
siber güvenlik ISC Stormcast
USENIX Güvenlik Konferansı, AI çağındaki makalelerin akışını yönetiyor.

USENIX Güvenlik Konferansı, AI çağındaki makalelerin akışını yönetiyor.

07.08.2026 02:40 60
other 80

OpenAI, ChatGPT Geliştirme ve Kullanıcılarına Yeni Sürümler Sunuyor

OpenAI, ChatGPT GPT-5.6 Sol için Plus ve Pro kullanıcılarına daha güvenilir bir sürüm sunarken, Free kullanıcılarına sınırsız metin sohbeti sunuyor.

07.08.2026 01:48 BleepingComputer US
OpenAI ChatGPT Geliştirme
Suno, AI-generated müzikte siber güvenlik önlemleri almak için su izleri ve indirme limitleri planlıyor.
other 50

Suno, AI-generated müzikte siber güvenlik önlemleri almak için su izleri ve indirme limitleri planlıyor.

Suno, AI-generated müzikte siber güvenlik önlemleri almak için su izleri ve indirme limitleri planlıyor.

06.08.2026 23:17 Ars Technica US
AI-generated müzik siber güvenlik su izleri
Anthropic Kendi Donanımını Tasarlayacak
other 80

Anthropic Kendi Donanımını Tasarlayacak

Anthropic, kendi donanımını tasarlamak için planlarını açıkladı ve Nvidia'ya bağımlılığını azaltma hedefini paylaştı.

06.08.2026 23:03 Ars Technica US
Anthropic OpenAI Nvidia
Büyük genom modelleri yeni virüslerin tasarlanmasına yardımcı oluyor
other 80

Büyük genom modelleri yeni virüslerin tasarlanmasına yardımcı oluyor

Yapay zeka sistemleri, genetik olarak uzak olan yeni virüslerin tasarlanmasına yardımcı oluyor. Bu, genetik mühendisliği ve virüs tasarımı alanındaki önemli bir gelişme olarak görülmektedir.

06.08.2026 22:04 Ars Technica US
yapay zeka genetik mühendislik virüs tasarımı
Neden Metafor, Güvenlik Stratejinizi Belirler?
other 80

Neden Metafor, Güvenlik Stratejinizi Belirler?

Bu haber, AI ve siber güvenlik arasındaki bağlantıyı incelemektedir. Metaphorlar, güvenlik stratejimizi nasıl etkiler?

06.08.2026 21:00 Cisco Talos Intelligence Group US
AI siber güvenlik metaphor
İnsanların AI Kodlama Ajansları İstemlerini Kontrol Etmelerinde Başarısız Olma Oranı %30
other 80

İnsanların AI Kodlama Ajansları İstemlerini Kontrol Etmelerinde Başarısız Olma Oranı %30

İnsanların AI kodlama ajanları için yapılan istekleri kontrol etmede başarısız olduğu ortaya çıktı. Bu durum, tehlikeli AI kodlama ajanları isteklerinin %30'unda kaçırılmasına neden oldu.

06.08.2026 19:44 The Register Security GB
AI siber güvenlik kodlama ajanları
1 ... 23 24 25 26 27 ... 143
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.