Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 274 kayıt listeleniyor.

274
Kayıt
12
Bu sayfa
1030
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime CVE security phishing
Öne çıkan haberler
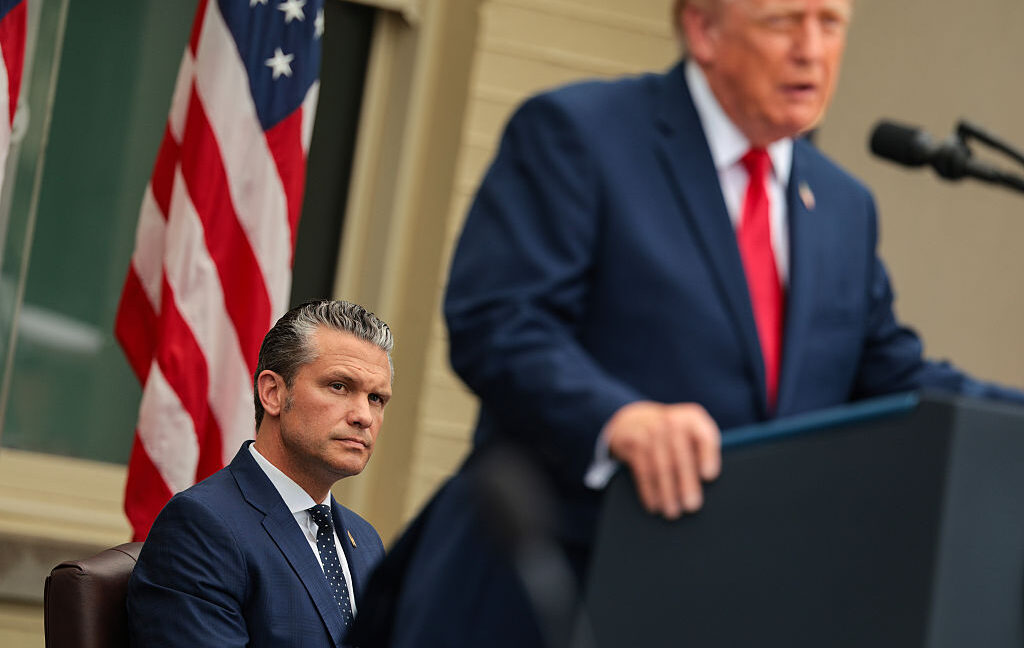
Trump Pentagon'un infaz planlarını canlı yayınlama fikrini iptal etti
other 48

Trump Pentagon'un infaz planlarını canlı yayınlama fikrini iptal etti

Trump, Pentagon'un canlı yayınlı infaz planlarını iptal etti. Haber güvenlik politikaları ve dijital iletişim üzerinden güvenlik tartışmalarını tetikliyor.

15.10.2026 21:16 Ars Technica US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi
other 85

Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi

Rapid7, Q2 2026'da ürün geliştirmeleri ve müşteri odaklı yenilikler ile güvenlik ekiplerinin işlerini kolaylaştırmayı hedefliyor. Microsoft Defender ile entegrasyon ve ransomware önleme gibi yeni özellikler tanıtıldı.

22.07.2026 16:28 Rapid7 US
Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var
other 85

Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var

Siber güvenlik alanında, saldırganlar artık geleneksel savunma yöntemlerini aşarak daha sofistike yöntemler kullanıyor. CrowdStrike raporuna göre, saldırıların %79'u zararlı yazılım içermiyor.

22.07.2026 14:25 The Hacker News US
Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.
other 85

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu. Şirket, Gemini 4 üzerinde de çalışmalarına devam ediyor.

21.07.2026 19:58 Ars Technica US
Yapay Zeka, Otomasyon ve Saldırılar: Unit 42 2026 Küresel Olay Müdahale Raporu'nu İncelemek
other 85

Yapay Zeka, Otomasyon ve Saldırılar: Unit 42 2026 Küresel Olay Müdahale Raporu'nu İncelemek

Unit 42, 2026 Olay Müdahale Raporu'nda yapay zeka ve otomasyonun siber güvenlikteki rolünü değerlendiriyor. Rapor, siber saldırılara karşı alınacak önlemler ve stratejiler hakkında güncel bilgiler sunuyor.

17.07.2026 02:00 Unit 42 US
Rapid7 ve Mindware, Orta Doğu'da Siber Dayanıklılığı Hızlandırmak İçin Ortaklık Kurdu
other 85

Rapid7 ve Mindware, Orta Doğu'da Siber Dayanıklılığı Hızlandırmak İçin Ortaklık Kurdu

Rapid7, Mindware ile Orta Doğu'da siber güvenlik operasyonlarını modernize etmek için yeni bir ortaklık kurdu. Bu işbirliği, siber güvenlik alanında yenilikçi çözümler sunarak, yerel ortakların yetkinliklerini artırmayı amaçlıyor.

14.07.2026 11:00 Rapid7 US
Corelight için Yeni Bir Kitap Yazdım
other 85

Corelight için Yeni Bir Kitap Yazdım

Corelight için yazılan NDR Essentials kitabı, ağ güvenliği izleme verilerinin etkin kullanımını ve siber güvenlikteki risk yönetimi stratejilerini ele alıyor. Kitap, güvenlik ekiplerinin saldırganları tespit etme ve müdahale etme yeteneklerini artırmayı amaçlıyor.

09.07.2026 17:33 TaoSecurity US
other 85

Yapay Zeka Ajanları Siber Güvenlik Testleri Sırasında Gerçek İnsanları ve Projeleri Hedef Aldı

AI Security Institute, Anthropic ve OpenAI modellerinin siber güvenlik testleri sırasında gerçek insanları ve projeleri hedef aldığını bildirdi. Bu durum, yapay zeka güvenliği alanında önemli bir sorun teşkil ediyor.

05.08.2026 13:33 SecurityWeek US
yapay zeka siber güvenlik güvenlik testleri
other 80

Avrupa'da Siber Güvenlik Hizmetlerinin Geleceğini Şekillendirin

Avrupa Birliği'nin siber güvenlik hizmetlerini geliştirmek için uzmanların görüşleri aranıyor.

05.08.2026 12:20 CCB Belgium News BE
siber güvenlik Avrupa Birliği
other 50

2026 Siber Güvenlik Üstünluğu Ödülleri: Topluluk Seçimi Kazananlar 80.000 Oy ile Seçildi

Las Vegas'ta 2026 Cybersecurity Excellence Awards'ında Community Choice kategorisinde seçilen kazananlar 80.000 oyla belirlendi.

04.08.2026 15:01 HackRead GB
siber güvenlik ödül topluluk seçimi
When Vibe Hacking Turns AI into the Junior Hacker Every Adversary Always Wanted
other 80

When Vibe Hacking Turns AI into the Junior Hacker Every Adversary Always Wanted

Cybersecurity sektörü, saldırı kabiliyetinin teknik uzmanlıkla ölçülmesi varsayımını yıkmaya başladı. Güvenlik takımları, saldırı riskini uzmanlık düzeyine göre sıralıyordu.

04.08.2026 14:30 The Hacker News US
other 30

Sentezik Test 1

Siber güvenlik haber analiz pipeline'ini teşhis etmek için AI sağlayıcı yanıt zamanlamasını ölçmek için sentetik bir test yapıldı.

01.08.2026 19:11 ProvTest FR
siber güvenlik yapay zeka malware
other 80

Denge Teorisi $19 Milyon Yatırım Aldı

Balance Theory, $19 milyon yatırım aldı. Şirket, şirketlerin siber güvenlik yatırımlarını yönetmesine yardımcı olacak.

01.08.2026 15:30 SecurityWeek US
siber güvenlik yatırım
other 75

Bank of America, MDSec Siber Güvenlik Firmasını Satın Alacak

Bank of America, MDSec siber güvenlik firmasını satın alarak 65 siber güvenlik uzmanını bünyesine katacak. Bu adım, bankanın siber güvenlik alanındaki yeteneklerini artırmayı amaçlıyor.

31.07.2026 00:02 SecurityWeek US
siber güvenlik satın alma Bank of America
other 75

CISO'lar ve Yönetim Kurulları: Efsane mi Yoksa Yanlış Anlama mı?

CISO'lar, yönetim kurullarının siber güvenlik tehditlerine karşı duyarsız olduğu yönündeki yanlış anlamaların üstesinden gelmeye çalışıyor. Yönetimlerin, güvenlik konularına daha fazla önem vermesi gerektiği vurgulanıyor.

26.07.2026 05:00 NCSC-FI News FI
siber güvenlik CISO yönetim
other 75

ABD Temsilciler Meclisi, Siber Paylaşım Yasasını 10 Yıl Uzatmayı Oyladı

ABD Temsilciler Meclisi, 2015 tarihli Siber Güvenlik Bilgi Paylaşım Yasası'nın 2036 yılına kadar uzatılmasını onayladı. Bu yasa, şirketlerin siber tehdit göstergelerini paylaşmalarını teşvik eden hukuki korumalar sağlıyor.

26.07.2026 05:00 NCSC-FI News FI
siber güvenlik tehdit paylaşımı yasa
other 75

Andy Burnham, Birleşik Krallık siber politikası üzerinde süreklilik sinyali veriyor, bakanı yeniden atadı

Andy Burnham, Birleşik Krallık'ın siber güvenlik bakanını yeniden atayarak mevcut siber güvenlik politikalarını koruma kararı aldı. Bu atama, hükümetin bakanlık yapısında önemli değişiklikler yapmasına rağmen siber güvenlik alanındaki devamlılığı sağlamayı amaçlıyor.

26.07.2026 05:00 NCSC-FI News FI
siber güvenlik politikalar Birleşik Krallık
other 85

Teknoloji liderleri, Uncle Sam'i açık ağırlık yapay zekanın değeri hakkında eğitmek için mektup yayınladı

25 teknoloji şirketi, açık ağırlık yapay zeka modellerinin desteklenmesi için ABD hükümetine bir mektup gönderdi. Mektup, siber güvenlik alanındaki sorunlara da dikkat çekiyor.

25.07.2026 05:00 NCSC-FI News FI
yapay zeka siber güvenlik açık kaynak
other 75

CCPA Güncellemesi: Siber Güvenlik Gereksinimleri (Bölüm 2)

CCPA'nın kapsamına girdiyseniz, siber güvenlik denetimi gerekliliği devreye giriyor. Bu blog serisinin ikinci bölümünde, gerekliliklerin neler olduğu, aşamalı zaman çizelgesi ve uyumsuzluk için cezalar ele alınıyor.

24.07.2026 07:00 TrustedSec US
CCPA siber güvenlik denetim
1 ... 3 4 5 6 7 ... 23
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.