Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 274 kayıt listeleniyor.

274
Kayıt
12
Bu sayfa
1030
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime CVE security phishing
Öne çıkan haberler
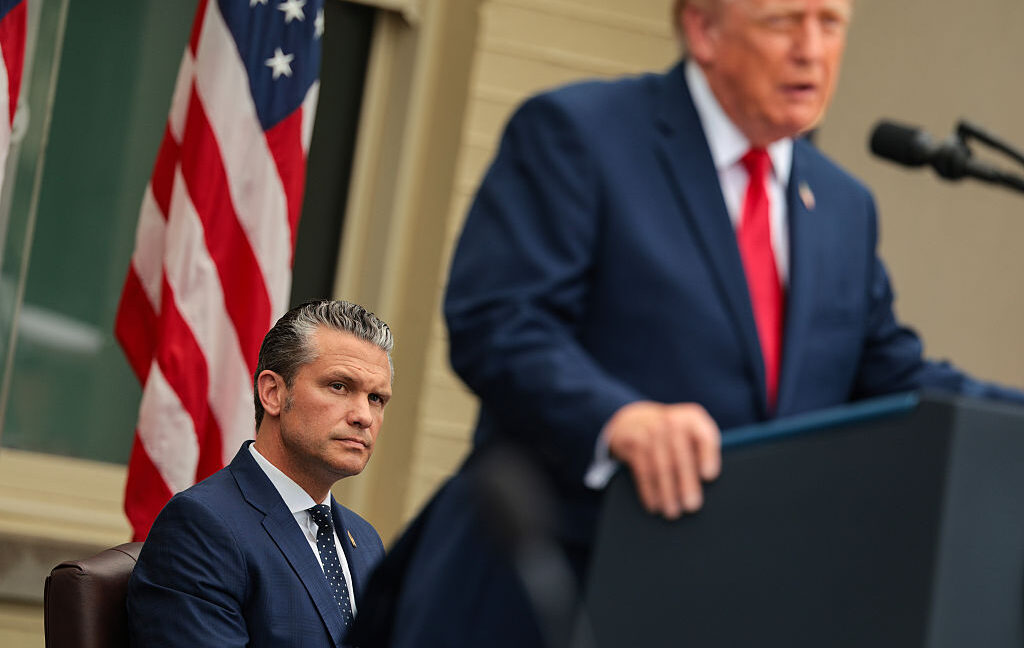
Trump Pentagon'un infaz planlarını canlı yayınlama fikrini iptal etti
other 48

Trump Pentagon'un infaz planlarını canlı yayınlama fikrini iptal etti

Trump, Pentagon'un canlı yayınlı infaz planlarını iptal etti. Haber güvenlik politikaları ve dijital iletişim üzerinden güvenlik tartışmalarını tetikliyor.

15.10.2026 21:16 Ars Technica US
Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor
other 85

Poison Claude, Operatörünün Her Müşteri İsteğini Gördüğü İndirimli Claude Erişimi Satıyor

Siber güvenlik araştırmacıları, yeraltı forumlarda yapay zeka modellerine yasadışı erişim sağlayan hizmetlerin reklamlarını buldu. Poison Claude, Anthropic'in LLM'lerine erişim sunduğunu iddia ediyor.

05.08.2026 18:36 The Hacker News US
Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi
other 85

Rapid7 Ürün ve Hizmetlerinde Yenilikler: 2026 İkinci Çeyrek Değerlendirmesi

Rapid7, Q2 2026'da ürün geliştirmeleri ve müşteri odaklı yenilikler ile güvenlik ekiplerinin işlerini kolaylaştırmayı hedefliyor. Microsoft Defender ile entegrasyon ve ransomware önleme gibi yeni özellikler tanıtıldı.

22.07.2026 16:28 Rapid7 US
Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var
other 85

Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var

Siber güvenlik alanında, saldırganlar artık geleneksel savunma yöntemlerini aşarak daha sofistike yöntemler kullanıyor. CrowdStrike raporuna göre, saldırıların %79'u zararlı yazılım içermiyor.

22.07.2026 14:25 The Hacker News US
Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.
other 85

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu, 3.5 Pro ve Gemini 4 hakkında ipuçları verdi.

Google, Gemini 3.6 Flash ve siber güvenlik yapay zekasını duyurdu. Şirket, Gemini 4 üzerinde de çalışmalarına devam ediyor.

21.07.2026 19:58 Ars Technica US
Yapay Zeka, Otomasyon ve Saldırılar: Unit 42 2026 Küresel Olay Müdahale Raporu'nu İncelemek
other 85

Yapay Zeka, Otomasyon ve Saldırılar: Unit 42 2026 Küresel Olay Müdahale Raporu'nu İncelemek

Unit 42, 2026 Olay Müdahale Raporu'nda yapay zeka ve otomasyonun siber güvenlikteki rolünü değerlendiriyor. Rapor, siber saldırılara karşı alınacak önlemler ve stratejiler hakkında güncel bilgiler sunuyor.

17.07.2026 02:00 Unit 42 US
Rapid7 ve Mindware, Orta Doğu'da Siber Dayanıklılığı Hızlandırmak İçin Ortaklık Kurdu
other 85

Rapid7 ve Mindware, Orta Doğu'da Siber Dayanıklılığı Hızlandırmak İçin Ortaklık Kurdu

Rapid7, Mindware ile Orta Doğu'da siber güvenlik operasyonlarını modernize etmek için yeni bir ortaklık kurdu. Bu işbirliği, siber güvenlik alanında yenilikçi çözümler sunarak, yerel ortakların yetkinliklerini artırmayı amaçlıyor.

14.07.2026 11:00 Rapid7 US
Corelight için Yeni Bir Kitap Yazdım
other 85

Corelight için Yeni Bir Kitap Yazdım

Corelight için yazılan NDR Essentials kitabı, ağ güvenliği izleme verilerinin etkin kullanımını ve siber güvenlikteki risk yönetimi stratejilerini ele alıyor. Kitap, güvenlik ekiplerinin saldırganları tespit etme ve müdahale etme yeteneklerini artırmayı amaçlıyor.

09.07.2026 17:33 TaoSecurity US
other 85

Pentagon, Müteahhit Siber Güvenlik Kurallarını Yeniden Düşünürken CMMC Aşama 2'yi Askıya Aldı

Pentagon, müteahhitlerin siber güvenlik kurallarını yeniden düşünmek amacıyla CMMC Phase 2'yi askıya aldı. Yeni bir inceleme ve reform görev gücü, programın kapsamlı bir değerlendirmesini yapacak.

14.07.2026 09:37 SecurityWeek US
siber güvenlik CMMC Pentagon
other 85

CISA'nın Son GitHub Sızıntısından Çıkarılan Dersler

CISA, bir yüklenicinin AWS Govcloud anahtarları da dahil olmak üzere iç kimlik bilgilerini altı ay boyunca halka açık bir GitHub deposunda yayınlaması sonrası bir değerlendirme yaptı. Bu olay, güvenlik ekiplerinin öğrenmesi gereken önemli dersler içeriyor.

13.07.2026 18:03 Krebs on Security US
CISA veri sızıntısı güvenlik
other 75

Hacker Sohbetleri: Jesse McGraw (GhostExodus), Kara Şapkalı Hackerdan Kurtuluşa

Jesse McGraw, geçmişteki kara şapkalı hacker kimliğinden siber güvenlik savunuculuğuna geçişini paylaşıyor. Bu hikaye, siber güvenlik alanında farkındalık yaratma çabalarını vurguluyor.

13.07.2026 17:30 SecurityWeek US
siber güvenlik hack dönüşüm
other 75

Siber Güvenlik M&A Özeti: Haziran 2026'da 37 Anlaşma Duyuruldu

Haziran 2026'da 37 siber güvenlik birleşme ve satın alma anlaşması duyuruldu. Bu anlaşmalar, sektördeki önemli oyuncuların stratejik hamlelerini yansıtıyor.

13.07.2026 15:20 SecurityWeek US
siber güvenlik birleşme ve satın alma teknoloji
other 85

ABD siber güvenlik ajansı CISA, olay sırasında olay yönetim kılavuzunu oluşturmak zorunda kaldı

CISA, bir olay sırasında olay yönetim kılavuzunu oluşturmak zorunda kaldığını duyurdu. Bu durum, siber güvenlik alanında hazırlık eksikliklerini ortaya koyuyor.

11.07.2026 04:01 TechCrunch Security US
siber güvenlik CISA olay yönetimi
Corelight için Yeni Bir Kitap Yazdım
other 85

Corelight için Yeni Bir Kitap Yazdım

Corelight için yazılan NDR Essentials kitabı, ağ güvenliği izleme verilerinin etkin kullanımını ve siber güvenlikteki risk yönetimi stratejilerini ele alıyor. Kitap, güvenlik ekiplerinin saldırganları tespit etme ve müdahale etme yeteneklerini artırmayı amaçlıyor.

09.07.2026 17:33 TaoSecurity US
other 85

Birleşik Krallık Hükümeti, Endüstri Taahhüdü ile Birlikte Agentic AI Savunma Planını Uygulamaya Koydu

Birleşik Krallık hükümeti, siber güvenliği geliştirmek için yeni bir yapay zeka savunma planı açıkladı. Bu plan, endüstri ile işbirliği içinde uygulanacak.

09.07.2026 17:19 SecurityWeek US
siber güvenlik yapay zeka hükümet
other 75

Norton Antivirüs'ü altı hafta test ettim - ve en büyük gücü beklediğim gibi değildi

Norton Antivirüs, güçlü güvenlik araçları ile dikkat çekiyor. Yapılan altı haftalık testler, yazılımın beklenmedik güçlü yönlerini ortaya koydu.

09.07.2026 14:30 ZDNet Security US
antivirüs siber güvenlik Norton
other 85

AB, yabancı yapay zeka sistemlerine bağımlılığı azaltmak için siber planı açıkladı

Avrupa Komisyonu, siber güvenlik ve yapay zeka alanında dokuz önlem içeren bir eylem planı açıkladı. Plan, mevcut kuralların uygulanmasına odaklanacak ve yeni bir yasama süreci içermeyecek.

09.07.2026 05:00 NCSC-FI News FI
siber güvenlik yapay zeka Avrupa Birliği
other 75

Suçlular, Dolandırıcılar Saldırgan Siber Güvenlik Girişimini Satıyor

Bir siber güvenlik girişimi, popüler yazılımlardaki sıfır gün güvenlik açıklarını satın almak için büyük miktarda para teklif ediyor. Ancak, bu girişim, dolandırıcılık geçmişi olan kişiler tarafından yönetiliyor.

08.07.2026 15:31 Krebs on Security US
siber güvenlik sıfır gün dolandırıcılık
other 75

CISO Görüşmeleri: Tarah Wheeler, Siber Güvenlik Lideri, Düşünce Lideri ve Orijinal Düşünür

Tarah Wheeler, TPO Group'un CISO'su olarak siber güvenlik alanındaki deneyimlerini paylaşıyor. Geleneksel kariyer yollarının dışında bir yol izleyerek sektördeki önemli bir figür haline geldi.

07.07.2026 15:00 SecurityWeek US
siber güvenlik liderlik danışmanlık
Catan ve Fare

Catan ve Fare

02.07.2026 21:00 75
1 ... 5 6 7 8 9 ... 23
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.