Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1903 kayıt listeleniyor.

1903
Kayıt
12
Bu sayfa
1052
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cve privacy iot
Öne çıkan haberler
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti
other 65

Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti

Nvidia, Nemotron 3.5 Super VL ile açık ağırlıklı AI alanında bir adım daha attı; bu hareket güvenlik politikaları ve endüstri rekabeti üzerinde etkili olabilir.

15.10.2026 18:00 ZDNet Security US
How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog
other 65

How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog

Güvenli AI tabanlı özgeçmiş yazımı için ipuçları ve hazır Prompt krediyle başvuru süreçlerinde dikkat edilmesi gereken güvenlik önlemleri paylaşılıyor.

15.10.2026 17:16 Kaspersky Daily RU
X temizledi 13.000 hesap, Şüpheli Karıştırma iddiaları öncesinde ABD ara seçimleri için
other 62

X temizledi 13.000 hesap, Şüpheli Karıştırma iddiaları öncesinde ABD ara seçimleri için

X tarafından temizlik yapılan 13.000 hesap, yaklaşan ABD ara seçimleri öncesinde düşmanlık veya müdahale amaçlı etkileşimlere bağlandı; belirli devlet aktörleriyle ilişkilendirilse de delil kamuya açık değil.

15.10.2026 15:45 The Register Security GB
Hindistan 1 Kasım'dan İtibaren 4G ve Daha Yeni Ağlarda Kayıtlı Arayan Adını Gösterimini Zorunlu Kılacak
other 62

Hindistan 1 Kasım'dan İtibaren 4G ve Daha Yeni Ağlarda Kayıtlı Arayan Adını Gösterimini Zorunlu Kılacak

Hindistan hükümeti, 1 Kasım 2026 itibarıyla gelen aramalarda arayanın kayıtlı adını da gösterilmesini zorunlu kılıyor; bu, telekomünikasyon güvenliği ve sahte arama önleme açısından önemli bir adım.

15.10.2026 13:42 The Hacker News US
UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor
other 62

UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor

UK’nin Siber Güvenlik Tasarısı'nda yapay zeka güvenliği için önlemler belirsizliğini koruyor; teklifler halen tartışma sürecinde ve uygulanabilirlik konusundaki endişeler sürüyor.

15.10.2026 12:15 The Register Security GB
Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor
other 62

Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor

Bir Avrupa kurumu, Microsoft 365 bulut kurulumunu durdurdu ve açık kaynak alternatiflerine yöneldi; bu hareket dijital egemenlik ve güvenlik odaklı bir stratejinin parçası olarak değerlendiriliyor.

13.10.2026 14:50 ZDNet Security US
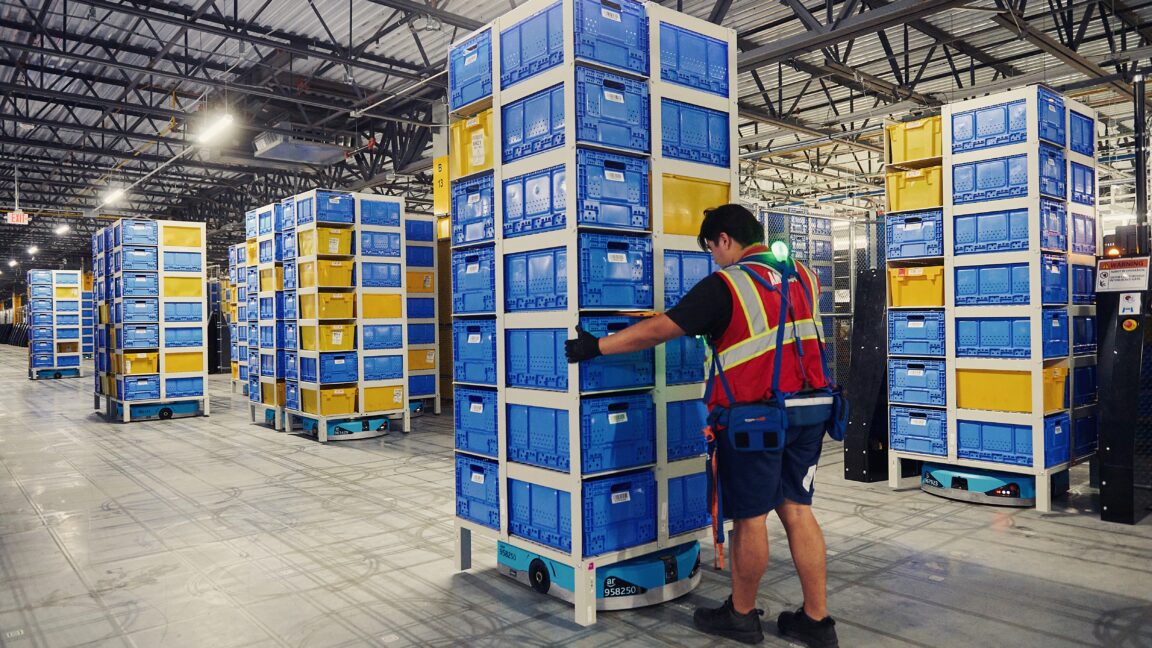
Amazon’un 1 milyondan fazla robot işçisi var. İnsan çalışanlar için bir sonraki adım nedir?
other 62

Amazon’un 1 milyondan fazla robot işçisi var. İnsan çalışanlar için bir sonraki adım nedir?

Amazon'un 100万'u aşkın(robot) çalışanı hedefleyen stratejisi, iş gücü otomasyonu ve bağlı güvenlik risklerini gündeme getiriyor; bu durum siber güvenlik ve ağ yönetimi perspektifinde önem kazanıyor.

12.10.2026 15:43 Ars Technica US
other 85

İhlal için 73 Saniye, Yamanın Yapılması için 24 Saat: Otonom Doğrulama İçin Gerekçe

Saldırganların sistemleri hızla ele geçirebildiği, ancak yamalama ve yanıt süreçlerinin uzun sürdüğü belirtiliyor. Picus Security, modern savunma stratejileri için otonom doğrulamanın önemini açıklıyor.

13.05.2026 15:30 BleepingComputer US
siber güvenlik otonom doğrulama savunma stratejileri
Webinar: Modern Saldırı Yolları Kod, Boru Hatları ve Bulut Üzerinden Nasıl Geçiyor
other 75

Webinar: Modern Saldırı Yolları Kod, Boru Hatları ve Bulut Üzerinden Nasıl Geçiyor

Webinar, güvenlik araçlarının nasıl etkili kullanılmadığını ve hackerların küçük açıkları nasıl büyük tehditlere dönüştürdüğünü ele alıyor. Katılımcılar, bu tehditleri nasıl önleyebileceklerini öğrenme fırsatı bulacak.

13.05.2026 14:52 The Hacker News US
Webinar: Uygulama Güvenliği Araçlarınız Neden 'Öldürücü Yol'u Kaçırıyor (ve Bunu Nasıl Düzeltirsiniz)

Webinar: Uygulama Güvenliği Araçlarınız Neden 'Öldürücü Yol'u Kaçırıyor (ve Bunu Nasıl Düzeltirsiniz)

13.05.2026 14:52 75
other 75

RIA ID-tarkvara versiyonunu güncelledi, Windows 10 desteği sonbaharda sona erecek

RIA, ID-tarkvara yazılımının 26.4 versiyonunu yayınladı ve Windows 10 desteğinin bu yıl sonbaharda sona ereceğini açıkladı. Kullanıcıların güvenlik ve performans için yazılımlarını güncellemeleri önemlidir.

13.05.2026 14:29 CERT-EE EE
yazılım güncellemesi siber güvenlik Windows 10
other 85

OpenLoop Sağlık Verileri İhlali 716,000 Kişiyi Etkiledi

OpenLoop tele sağlık platformu, Ocak ayında siber saldırıya uğradı ve 716,000 kullanıcının kişisel bilgileri sistemlerinden çalındı. Bu durum, sağlık verilerinin korunması konusundaki endişeleri artırıyor.

13.05.2026 14:18 SecurityWeek US
siber güvenlik veri ihlali tele sağlık
other 85

İngiltere’de Şirket Giriş Bilgileri Satışı Alarm Veriyor: Her 8 Çalışandan 1’i Giriş Bilgilerini Satmış

Cifas'ın raporuna göre, İngiltere'deki her 8 çalışandan 1'i son bir yıl içinde şirket giriş bilgilerini satmış. Bu durum, kurumsal güvenlik için alarm verici bir durum olarak değerlendiriliyor.

13.05.2026 13:22 Siber Bülten TR
siber güvenlik kurumsal güvenlik dolandırıcılık
Android, Gelişmiş Casus Yazılım Adli Analizi için İhlal Kaydı Ekliyor

Android, Gelişmiş Casus Yazılım Adli Analizi için İhlal Kaydı Ekliyor

13.05.2026 09:55 85
other 75

Misafir Günlüğü: Web Sitesi Dolandırıcılığını Parçalamak

Joshua Nikolson tarafından yazılan bu misafir günlüğü, web sitesi dolandırıcılığının işleyişini incelemektedir. Bu tür dolandırıcılıklar, siber güvenlik uzmanları için önemli bir analiz konusudur.

13.05.2026 09:29 SANS ISC Diary US
siber güvenlik dolandırıcılık web analizi
other 85

Falcon AIDR, Kubernetes AI Uygulamalarında Tehditleri Tespit Ediyor

CrowdStrike, Falcon AIDR'nin Kubernetes AI uygulamalarında tehditleri tespit etme yeteneğini geliştirdiğini açıkladı. Bu teknoloji, siber güvenlik tehditlerine karşı daha etkili bir savunma sağlamak amacıyla tasarlandı.

13.05.2026 08:00 CrowdStrike US
siber güvenlik Kubernetes yapay zeka
Vietnam, hükümet iş yükleri için riskli yurtdışı operatörlerden kurtulmak amacıyla yerel bulut geliştirecek
other 75

Vietnam, hükümet iş yükleri için riskli yurtdışı operatörlerden kurtulmak amacıyla yerel bulut geliştirecek

Vietnam, 2035 yılına kadar gerçek zamanlı bilgilere dayalı kişiselleştirilmiş veri odaklı karar verme sistemleri geliştirmeyi hedefliyor. Bu bağlamda, yurtdışı bulut hizmetlerinden bağımsız bir altyapı oluşturma çabası içinde.

13.05.2026 06:44 The Register Security GB
bulut siber güvenlik veri yönetimi
other 75

Proxylenemeyenleri Proxylemek: EXE Trafiğini Bir Proxyye Göndermek

Bu makalede, 'unproxyable' olarak tanımlanan EXE trafiğinin bir proxy aracılığıyla nasıl yönlendirileceği tartışılmaktadır. Bu, siber güvenlik alanında önemli bir konu olarak öne çıkmaktadır.

13.05.2026 04:20 SANS ISC Diary US
siber güvenlik proxy EXE trafiği
LLMjacking: Bu saldırılar nedir ve AI sunucularını nasıl koruyabiliriz
other 75

LLMjacking: Bu saldırılar nedir ve AI sunucularını nasıl koruyabiliriz

LLMjacking, yapay zeka sunucularına yönelik bir saldırı türüdür. Bu saldırılara karşı koruma yöntemleri ve öneriler sunulmaktadır.

12.05.2026 23:35 Kaspersky Daily RU
siber güvenlik yapay zeka saldırı
1 ... 70 71 72 73 74 ... 159
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki