Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1711 kayıt listeleniyor.

1711
Kayıt
12
Bu sayfa
1052
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cve privacy iot
Öne çıkan haberler
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
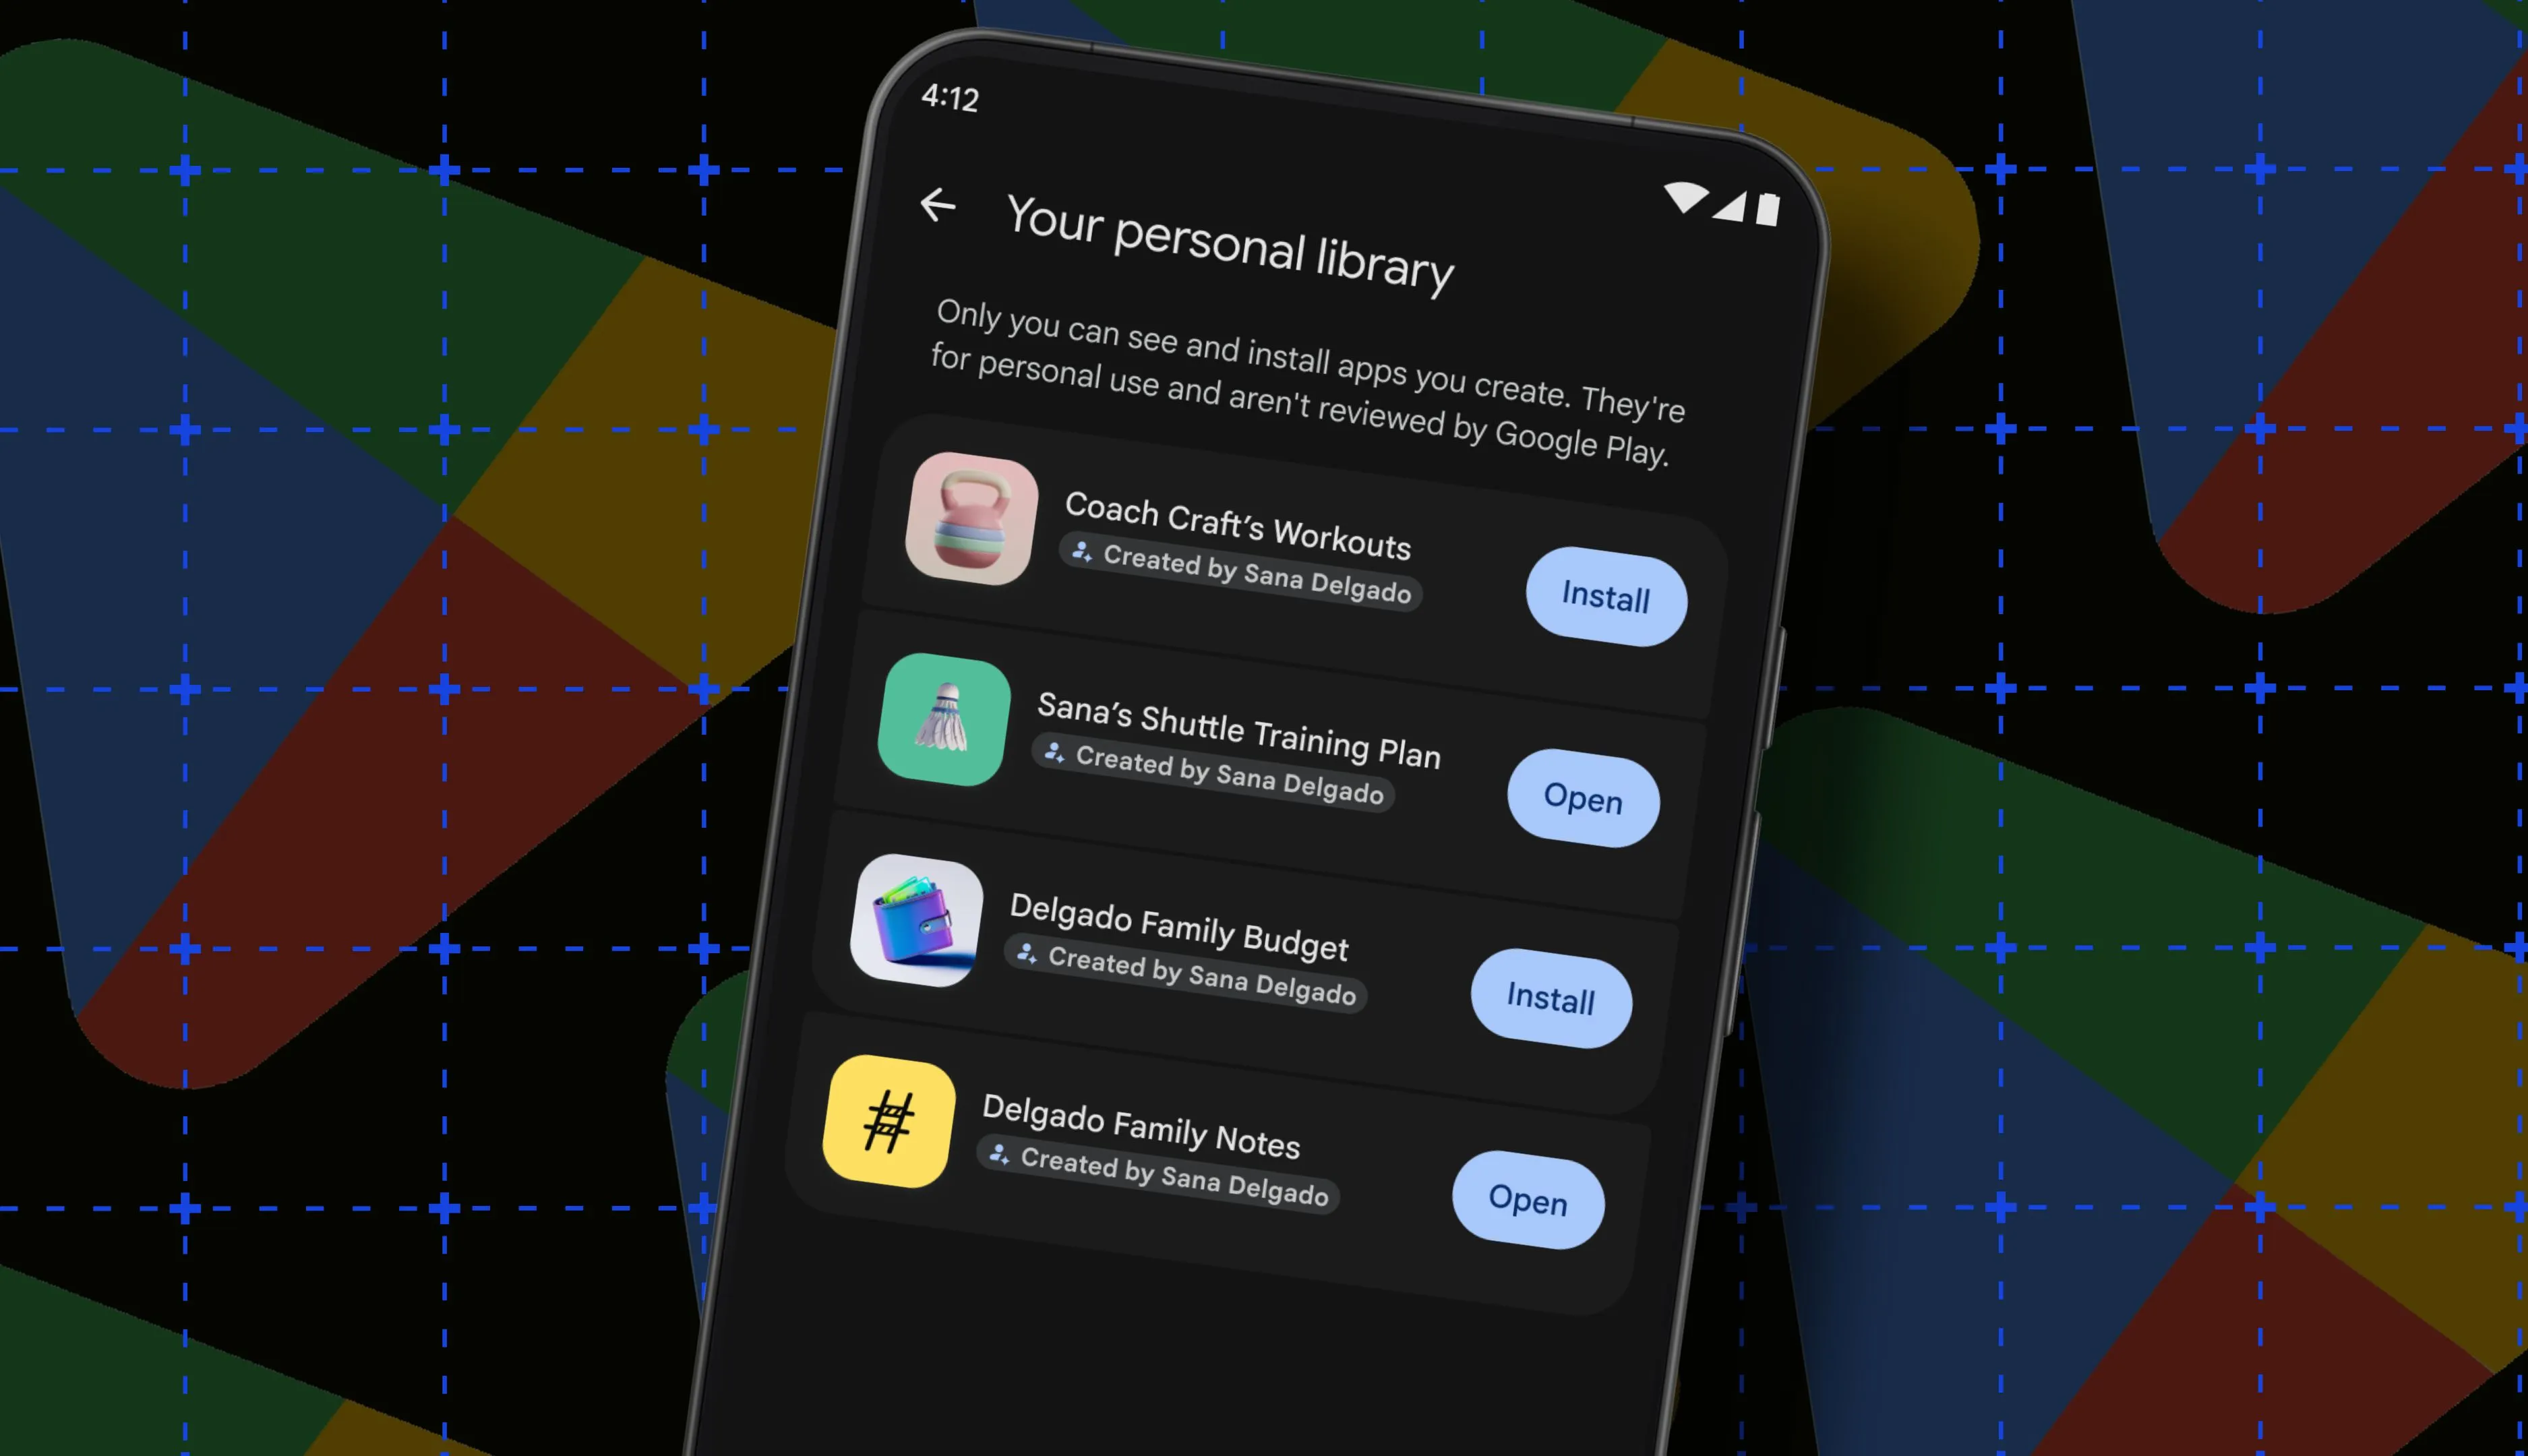
Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla
other 68

Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla

Google'ın AI Studio'nu kullanarak ücretsiz ve prompt tabanlı Android uygulama geliştirme imkanı sunması, mobil yazılım geliştirme süreçlerini basitleştirdi ve potansiyel güvenlik/uygulama güvenliği konularını gündeme taşıdı.

13.10.2026 20:00 ZDNet Security US
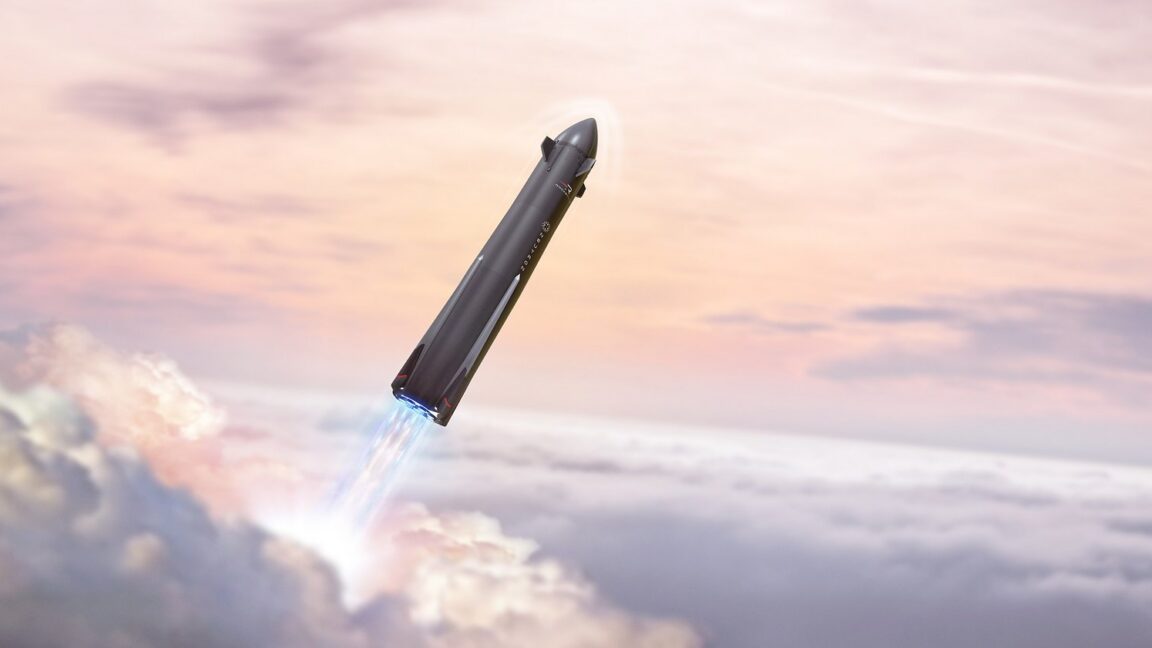
Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti
other 65

Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti

Neutron roketinin ilk uçuşu bir kez daha ertelendi; karbon kompozitlerle ilgili sorunlar ve takvimdeki değişiklikler dikkat çekiyor. Uzay teknolojileri altyapı güvenliği ve tedarik zinciri riskleri açısından önemli olabilir.

15.10.2026 19:57 Ars Technica US
Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti
other 65

Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti

Nvidia, Nemotron 3.5 Super VL ile açık ağırlıklı AI alanında bir adım daha attı; bu hareket güvenlik politikaları ve endüstri rekabeti üzerinde etkili olabilir.

15.10.2026 18:00 ZDNet Security US
How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog
other 65

How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog

Güvenli AI tabanlı özgeçmiş yazımı için ipuçları ve hazır Prompt krediyle başvuru süreçlerinde dikkat edilmesi gereken güvenlik önlemleri paylaşılıyor.

15.10.2026 17:16 Kaspersky Daily RU
UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor
other 62

UK yapay zeka güvenlik önlemlerini Siber Güvenlik Kanunu için belirsizliğe bırakıyor

UK’nin Siber Güvenlik Tasarısı'nda yapay zeka güvenliği için önlemler belirsizliğini koruyor; teklifler halen tartışma sürecinde ve uygulanabilirlik konusundaki endişeler sürüyor.

15.10.2026 12:15 The Register Security GB
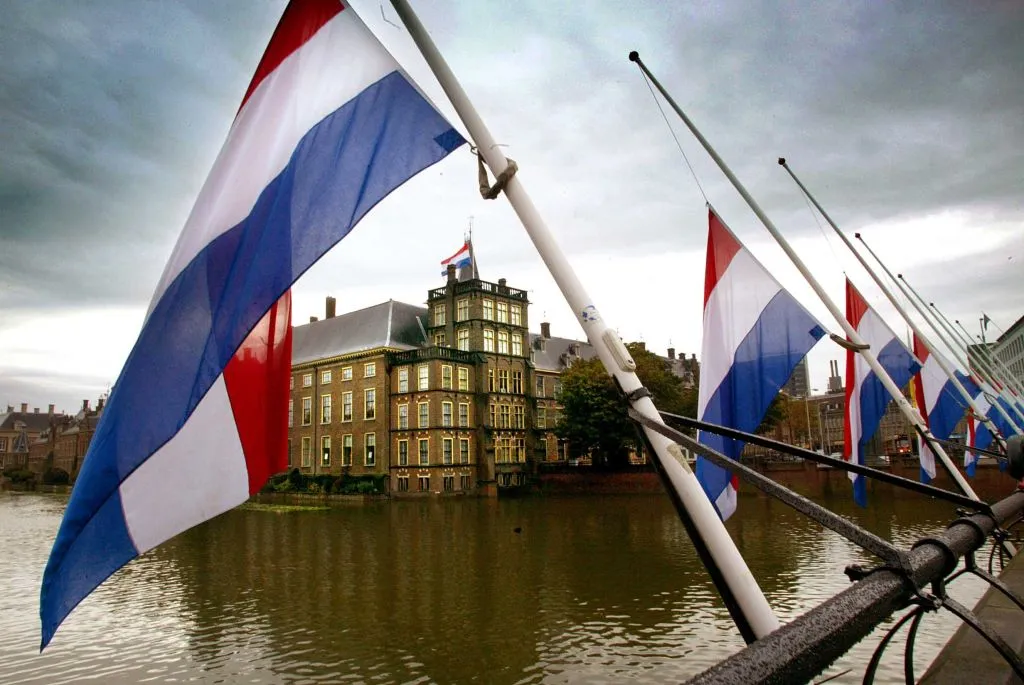
Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor
other 62

Hollanda Vergi Dairesi Microsoft 365 Bulut Dağıtımını İptal Ediyor – Açık Kaynağa Yöneliyor

Bir Avrupa kurumu, Microsoft 365 bulut kurulumunu durdurdu ve açık kaynak alternatiflerine yöneldi; bu hareket dijital egemenlik ve güvenlik odaklı bir stratejinin parçası olarak değerlendiriliyor.

13.10.2026 14:50 ZDNet Security US
Sohbet Botları ABD'de Kullanıcıları İtiyor, Dönüş Yok - Güvenlik Perspektifi
other 62

Sohbet Botları ABD'de Kullanıcıları İtiyor, Dönüş Yok - Güvenlik Perspektifi

ABD'de yapay zeka sohbet botlarının benimsenme oranı düşüklüğü ve ilgi eksikliği temel neden olarak gösteriliyor; bu durum dijital güvenlik ve kullanıcı güvenliği bağlamında değerlendiriliyor.

12.10.2026 20:13 The Register Security GB
other 85

Signal, sosyal mühendislik ve phishing saldırıları için güvenlik uyarıları ekliyor

Signal, uygulama içinde kullanıcıları phishing ve sosyal mühendislik saldırılarına karşı uyarmak için yeni onay ve uyarı mesajları ekledi. Bu, dolandırıcılık girişimlerine karşı ek bir güvenlik katmanı sağlıyor.

12.05.2026 22:40 BleepingComputer US
sosyal mühendislik phishing güvenlik
other 75

Exaforce, Agentic SOC Platformu için 125 Milyon Dolar Yatırım Aldı

Exaforce, toplamda 200 milyon dolarlık bir yatırım alarak Agentic SOC platformunu geliştirmeyi planlıyor. Yeni yatırım, ürün geliştirme ve uluslararası genişleme için kullanılacak.

12.05.2026 20:23 SecurityWeek US
siber güvenlik yatırım SOC platformu
other 85

Google, casus yazılım saldırılarını ortaya çıkarmaya yardımcı olacak yeni Android güvenlik özelliğini tanıttı

Google, Android'in Gelişmiş Koruma Modu'na yeni bir özellik ekleyerek, kullanıcıların casus yazılım saldırılarını tespit etmelerine yardımcı olmayı hedefliyor. Bu özellik, özellikle insan hakları aktivistleri ve gazeteciler için önemli bir koruma aracı olacak.

12.05.2026 20:00 TechCrunch Security US
Android güvenlik casus yazılım
other 85

Exaforce, siber saldırıları yakalamak ve durdurmak için yapay zeka geliştirmek üzere 125 milyon dolarlık Seri B yatırımı aldı

Exaforce, siber saldırıları anında yakalamak ve durdurmak için yapay zeka geliştirmek üzere 125 milyon dolarlık bir Seri B yatırım turu gerçekleştirdi. Şirket, üç yıllık geçmişiyle 725 milyon dolarlık bir değerlemeye ulaştı.

12.05.2026 18:07 TechCrunch Security US
siber güvenlik yapay zeka yatırım
Siber GRC Nedir? Rapid7, uyumu güvenlik operasyonlarına nasıl yaklaştırıyor
other 85

Siber GRC Nedir? Rapid7, uyumu güvenlik operasyonlarına nasıl yaklaştırıyor

Rapid7, siber güvenlik ve uyum süreçlerini birleştiren Cyber GRC'yi tanıttı. Bu sistem, güvenlik verilerini gerçek zamanlı olarak kullanarak, organizasyonların risklerini daha etkili bir şekilde yönetmelerine yardımcı olmayı hedefliyor.

12.05.2026 16:00 Rapid7 US
Webinar: En Riskli SOC Uyarıları Neden Yanıtsız Kalıyor - ve Radiant Security Nasıl Yardımcı Olabilir

Webinar: En Riskli SOC Uyarıları Neden Yanıtsız Kalıyor - ve Radiant Security Nasıl Yardımcı Olabilir

12.05.2026 14:58 75
other 75

SOC Artık Geçersiz mi, Yoksa Henüz Kabul Etmedik mi?

Yapay zeka odaklı işletmeler, siber güvenlikte yeni mimarilere geçiş yaparken, SOC'un güncelliği ve etkinliği tartışma konusu oluyor.

12.05.2026 14:00 SecurityWeek US
siber güvenlik SOC yapay zeka
Neden Agentic AI Güvenliğin Bir Sonraki Görmezden Gelinen Noktasıdır

Neden Agentic AI Güvenliğin Bir Sonraki Görmezden Gelinen Noktasıdır

12.05.2026 13:30 75
Bangladeş Hükümeti'ni Have I Been Pwned'a Karşılamak
other 75

Bangladeş Hükümeti'ni Have I Been Pwned'a Karşılamak

Bangladeş, Have I Been Pwned'ın ücretsiz hizmetine katılan 43. hükümet oldu. BGD e-GOV CIRT departmanı, tüm hükümet alanlarını sorgulamak ve gelecekteki ihlallere karşı izlemek için API erişimine sahip.

12.05.2026 01:27 Troy Hunt's Blog AU
siber güvenlik hükümet API
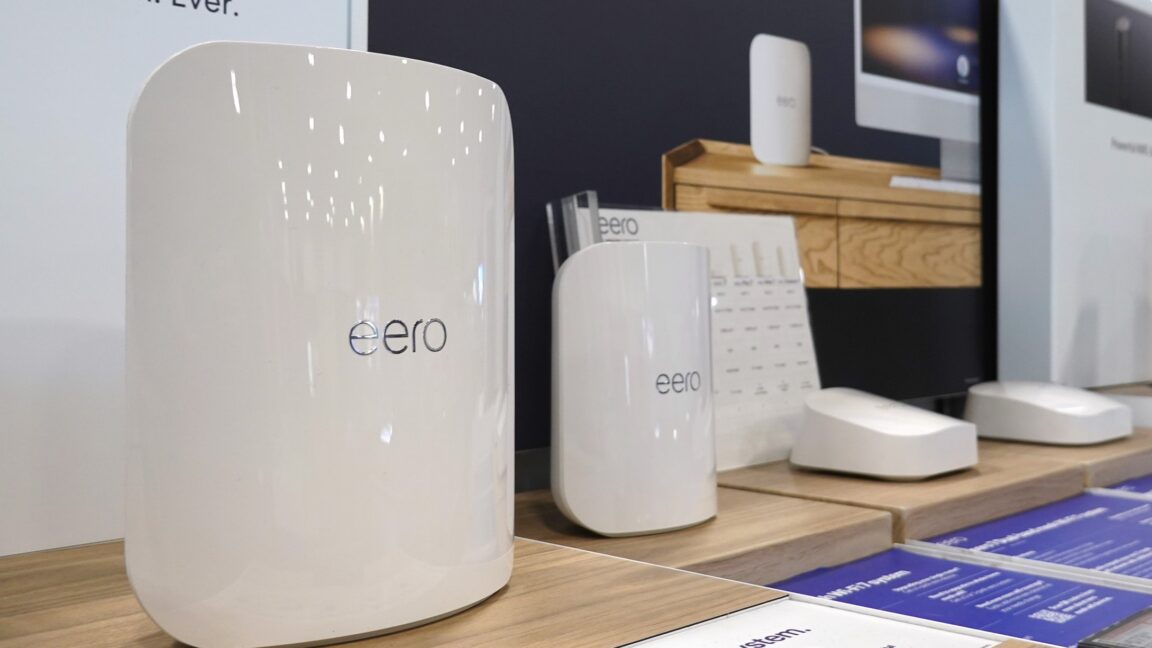
Yabancı yönlendiricileri yasakladıktan sonra, FCC mevcut olanların 2029'a kadar güncellemeler alabileceğini söylüyor
other 75

Yabancı yönlendiricileri yasakladıktan sonra, FCC mevcut olanların 2029'a kadar güncellemeler alabileceğini söylüyor

FCC, yabancı yönlendiricilerin yazılım güncellemeleri almasına izin veren muafiyeti iki yıl daha uzattı. Bu, mevcut yönlendiricilerin 2029'a kadar güncellemeler alabileceği anlamına geliyor.

11.05.2026 23:48 Ars Technica US
siber güvenlik yönlendirici güncelleme
other 75

Frame Security, Farkındalık ve Eğitim Platformu İçin 50 Milyon Dolarla Gizlilikten Çıkıyor

Frame Security, siber güvenlik farkındalığı ve eğitim platformu için 50 milyon dolarlık yatırım aldı. Bu yatırım, siber güvenlik alanında eğitim ve farkındalığı artırmayı hedefliyor.

11.05.2026 20:17 SecurityWeek US
siber güvenlik eğitim farkındalık
other 85

Uygulama Güvenlik Duvarları, Gelecek Tedarik Zinciri Saldırısını Durdurmayı Amaçlıyor

Uygulama güvenlik duvarları, yazılım geliştirme sürecinde tedarik zinciri saldırılarını önlemek için geliştirilmiştir. Bu sistemler, yalnızca kodu taramakla kalmayıp, yazılımın çalışma zamanındaki davranışlarını da incelemektedir.

11.05.2026 17:06 SecurityWeek US
siber güvenlik uygulama güvenliği tedarik zinciri
1 ... 72 73 74 75 76 ... 143
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki