Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 99 kayıt listeleniyor.

99
Kayıt
12
Bu sayfa
1037
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability network-security ai cybercrime security cve phishing
Öne çıkan haberler
Post-kuantum kriptografi (PQC) geçiş atölyesi raporu
other 85

Post-kuantum kriptografi (PQC) geçiş atölyesi raporu

İlk PQC geçiş atölyesi, organizasyonların bu süreçte karşılaşabileceği zorlukları ve çözümleri ele aldı. Katılımcılar, geçiş sürecinde işbirliğinin önemini vurguladılar.

22.07.2026 15:00 UK NCSC GB
Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var
other 85

Modern SOC'ların Çok Katmanlı Tespitlere İhtiyacı Var

Siber güvenlik alanında, saldırganlar artık geleneksel savunma yöntemlerini aşarak daha sofistike yöntemler kullanıyor. CrowdStrike raporuna göre, saldırıların %79'u zararlı yazılım içermiyor.

22.07.2026 14:25 The Hacker News US
Yapay Zeka, Otomasyon ve Saldırılar: Unit 42 2026 Küresel Olay Müdahale Raporu'nu İncelemek
other 85

Yapay Zeka, Otomasyon ve Saldırılar: Unit 42 2026 Küresel Olay Müdahale Raporu'nu İncelemek

Unit 42, 2026 Olay Müdahale Raporu'nda yapay zeka ve otomasyonun siber güvenlikteki rolünü değerlendiriyor. Rapor, siber saldırılara karşı alınacak önlemler ve stratejiler hakkında güncel bilgiler sunuyor.

17.07.2026 02:00 Unit 42 US
Endüstriyel otomasyon sistemleri için tehdit manzarası. 2026 Q1
other 85

Endüstriyel otomasyon sistemleri için tehdit manzarası. 2026 Q1

Kaspersky'nin raporu, endüstriyel otomasyon sistemlerine yönelik tehditlerin dağılımını ve istatistiklerini sunuyor. Bu veriler, siber güvenlik stratejilerinin geliştirilmesine yardımcı olabilir.

07.07.2026 13:00 Kaspersky Securelist RU
IOC'ların Ötesinde: Yapay Zeka Destekli Tehdit İstihbaratı
other 85

IOC'ların Ötesinde: Yapay Zeka Destekli Tehdit İstihbaratı

Bu haftaki bülten, yapay zekanın tehdit istihbaratını nasıl dönüştürebileceğini inceliyor. AI, istihbarat raporlarını daha erişilebilir hale getirerek siber güvenlik alanında önemli bir rol oynayacak.

25.06.2026 21:00 Cisco Talos Intelligence Group US
NIS2 standartları yükseltiyor. Hazırlığı nasıl dayanıklılığa dönüştürebiliriz?
other 85

NIS2 standartları yükseltiyor. Hazırlığı nasıl dayanıklılığa dönüştürebiliriz?

NIS2 direktifi, risk yönetimi, yönetişim ve olay raporlama süreçlerini güçlendirerek organizasyonların siber güvenlik hazırlığını artırmayı hedefliyor. Bu direktifin uygulanması, organizasyonların güvenlik süreçlerini daha etkili hale getirmelerini zorunlu kılıyor.

15.06.2026 20:29 Rapid7 US
Endüstriyel otomasyon sistemleri için tehdit manzarası Q4 2025
other 85

Endüstriyel otomasyon sistemleri için tehdit manzarası Q4 2025

Kaspersky'nin raporu, endüstriyel otomasyon sistemlerine yönelik tehditleri ve enfeksiyon vektörlerini detaylandırıyor. Ayrıca, bölgesel ve sektörel istatistikler de içeriyor.

15.04.2026 15:30 Kaspersky Securelist RU
Talos'ın Görüşleri: Talos ve Splunk'tan 2025 İçgörüleri
other 85

Talos'ın Görüşleri: Talos ve Splunk'tan 2025 İçgörüleri

Talos Takes programında, 2025 yılına dair incelemeler ve Splunk'ın en büyük 50 siber güvenlik tehdidi raporu ele alındı. Bu bilgiler, siber güvenlik alanındaki tehditleri ve trendleri anlamak için önemli bir kaynak oluşturuyor.

26.03.2026 15:48 Cisco Talos Intelligence Group US
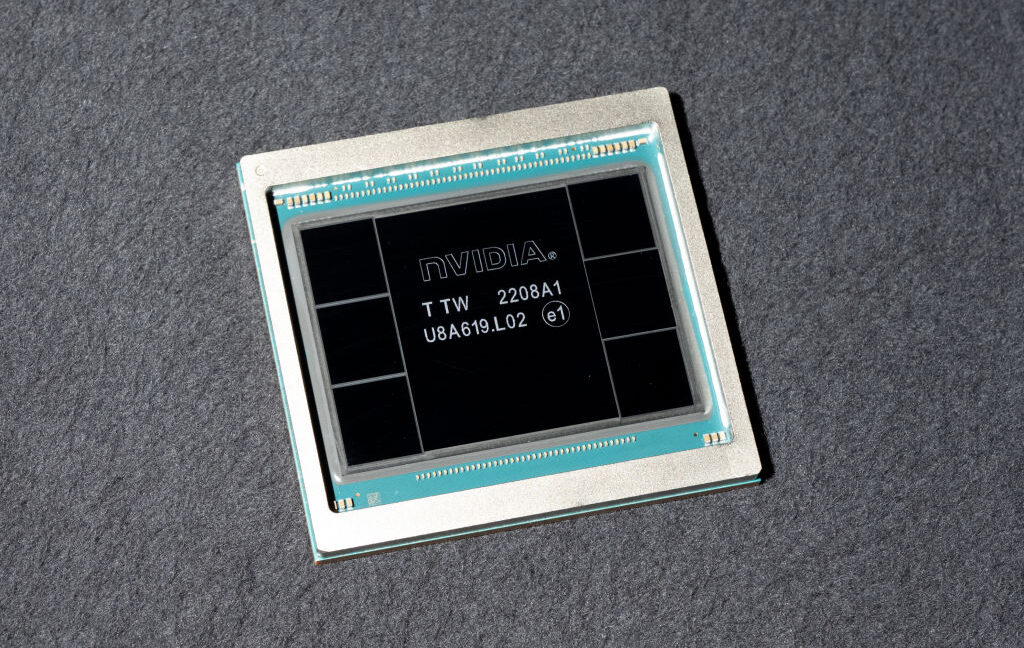
ABD, Çin'e yasa dışı Nvidia çipleri sevk etmekle suçlanan teknoloji CEO’sunu tutukladı
other 72

ABD, Çin'e yasa dışı Nvidia çipleri sevk etmekle suçlanan teknoloji CEO’sunu tutukladı

ABD'de bir teknoloji şirketi yöneticisinin Nvidia çiplerini Çin'e yasa dışı olarak sevk ettiği iddiasıyla tutuklandığı rapor ediliyor; bu durum siber güvenlik ve teknolojik ihraç kontrolleri açısından endişe yaratıyor.

02.10.2026 21:39 Ars Technica US
CISO'lar Yönetim Kurulunun Üç Zor Sorusuna Nasıl Cevap Vereceklerini ve Raporu Nasıl Düzeltileceklerini Nasıl Buluyorlar

CISO'lar Yönetim Kurulunun Üç Zor Sorusuna Nasıl Cevap Vereceklerini ve Raporu Nasıl Düzeltileceklerini Nasıl Buluyorlar

02.10.2026 14:30 62
other 68

ABD Siyasi Kampanyaları AI’yi Nasıl Kullanıyor ve Araçlar İçin Ne Kadar Harcıyorlar

AI tabanlı araçların siyasi kampanyalarda kullanımı artıyor ve harcamalar raporlarla gün yüzüne çıkıyor; bu gelişme dijital altyapı ve bilgi güvenliği açısından kritik bir konu olarak değerlendiriliyor.

02.10.2026 14:02 Schneier on Security US
siber güvenlik yapay zeka siyasi kampanyalar
Apple Watch Series-12 ve Ultra-4'te Rastgele Yeniden Başlatmalar mı Yaşanıyor? İşte Düzeltme

Apple Watch Series-12 ve Ultra-4'te Rastgele Yeniden Başlatmalar mı Yaşanıyor? İşte Düzeltme

24.09.2026 16:42 48
Yaklaşık %70 çalışan şimdi düzenli olarak AI kullanıyor — ancak çoğu yetkinlikleri geliştirmek için zaman bulamıyor
other 72

Yaklaşık %70 çalışan şimdi düzenli olarak AI kullanıyor — ancak çoğu yetkinlikleri geliştirmek için zaman bulamıyor

Workera raporuna göre çalışanların ciddi bir kısmı AI kullanıyor ancak upskilling için zaman sınırlı. Organizasyonlar için yetkinlik yönetimi ve güvenlik operasyonları açısından riskler doğuyor.

23.09.2026 16:06 ZDNet Security US
AI upskilling workforce
Rapor: Çin Raptor 3 motorunu istiyor; SpaceX büyük Starship testine hazır
other 45

Rapor: Çin Raptor 3 motorunu istiyor; SpaceX büyük Starship testine hazır

SpaceX'in Starship geliştirme yolculuğu ve Çin'in Raptor 3 motoru çalışmaları, uzay programlarının dijital altyapı güvenliği ve iletişim güvenliği üzerinde etkili olabilir; makale bu ilerlemelere odaklanıyor.

18.09.2026 14:00 Ars Technica US
space security telecommunications
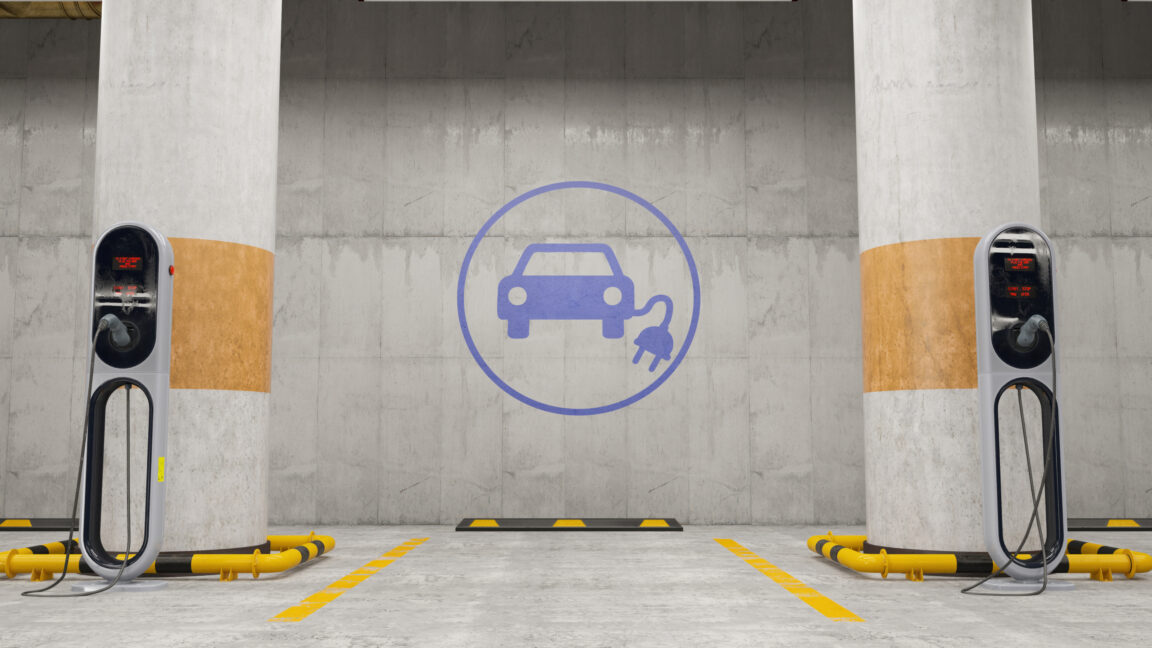
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
electric vehicles infrastructure security
other 62

Gemini Notebook can analyze your Google Play books now: 3 ways I use this feature

Gemini Notebook, Google Play kitaplarını kaynak olarak kullanarak raporlar ve diğer içerik üretimini otomatikleştiriyor; yapay zeka tabanlı analiz ve içerik üretimi ön plana çıkıyor.

31.08.2026 20:58 ZDNet Security US
AI malware? siber güvenlik
other 62

Üreticiler – Siber Dayanıklılık Yasası kapsamında güvenlik açığı ve olay bildirimleri için önceden hazırlanın

Cyber Resilience Act kapsamında bildirimleri önceden hazırlamak için üreticilere yönelik bir kontrol listesi ve rehberlik yayımlandı; ilk rapor için sorumluluklar ve prosedürler önceden belirlenmeli.

28.08.2026 11:51 NCSC-FI News FI
siber güvenlik teknoloji yönetimi standartlar
other 60

LinkedIn'in yeni 'AI çöplüğü gibi görünüyor' butonu

LinkedIn, kullanıcılarına yeni bir buton sunuyor: 'Seems like AI slop'. Bu buton, AI'nin dijital topluluklara sızmasını rapor etmek için tasarlandı.

31.07.2026 19:42 ZDNet Security US
LinkedIn AI dijital topluluklar
other 75

Kyberkestävyyssäädöksen Vaatimukset Selkiytyvät - EU-Komissio Yayınladı Yeni Uygulama Kılavuzu

Avrupa Komisyonu, Cyber Resilience Act'in uygulanmasına yönelik yeni bir kılavuz yayımladı. Kılavuz, şirketlere siber güvenlik gereksinimlerini karşılama konusunda somut öneriler sunuyor.

30.07.2026 05:00 NCSC-FI News FI
siber güvenlik yapay zeka düzenleme
other 75

Google Yeni Tehdit Aktörü Adlandırma Sistemini Benimsiyor

Google, tehdit aktörlerini daha iyi tanımlamak için yeni bir isimlendirme sistemi geliştirmiştir. Bu sistem, siber güvenlik raporlamasında daha etkili bir iletişim sağlamayı amaçlamaktadır.

28.07.2026 11:42 SecurityWeek US
siber güvenlik tehdit aktörleri Google
1 2 3 ... 9
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.