Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 53 kayıt listeleniyor.

53
Kayıt
12
Bu sayfa
1035
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
1,000 Veri İhlali Sonrası, Açıklama Gecikmesi Her Zamankinden Kötü
vulnerability 85

1,000 Veri İhlali Sonrası, Açıklama Gecikmesi Her Zamankinden Kötü

1,000. veri ihlali, siber güvenlik alanında önemli bir dönüm noktası olarak değerlendiriliyor. Gizlilik düzenlemelerinin ortaya çıkmasına rağmen, veri ihlallerinin hala devam etmesi endişe verici.

01.06.2026 11:22 Troy Hunt's Blog AU
Koddan Çalışma Zamanına: Uygulama Güvenliğinde DAST'ın Kritik Rolü
vulnerability 85

Koddan Çalışma Zamanına: Uygulama Güvenliğinde DAST'ın Kritik Rolü

Dinamik uygulama güvenlik testleri (DAST), uygulama güvenliğinde kritik bir rol oynamaktadır. DAST, canlı uygulamalardaki zayıflıkları tespit ederek, uyumluluk gereksinimlerini karşılamaya yardımcı olur ve potansiyel veri ihlallerini önler.

05.03.2026 17:26 Rapid7 -
Agentic Tarayıcıları Kontrol Altına Alma: Chrome'daki Güvenlik Açığı Uzantıların Yeni Gemini Panelini Ele Geçirmesine İzin Verdi
vulnerability 85

Agentic Tarayıcıları Kontrol Altına Alma: Chrome'daki Güvenlik Açığı Uzantıların Yeni Gemini Panelini Ele Geçirmesine İzin Verdi

Chrome'daki CVE-2026-0628 güvenlik açığı, yerel dosya erişimi ve gizlilik ihlali sağladı. Google, bu açığı hızlı bir şekilde düzeltti.

02.03.2026 14:00 Unit 42 -
Yeni Rapor: Birçok Yöneticinin Dijital Ayak İzleri Şirketlerini Ciddi Şekilde Tehlikeye Atabilir
vulnerability 85

Yeni Rapor: Birçok Yöneticinin Dijital Ayak İzleri Şirketlerini Ciddi Şekilde Tehlikeye Atabilir

Rapid7'in yeni raporu, yöneticilerin dijital ayak izlerinin sadece bir gizlilik meselesi değil, aynı zamanda bir iş riski olduğunu ortaya koyuyor. Yüzey web verileri ve sızdırılmış kimlik bilgileri, tehdit aktörleri tarafından kullanılabilecek ayrıntılı profiller oluşturuyor.

24.02.2026 17:00 Rapid7 -
JetBrains Hub Güvenlik Bildirimi
vulnerability 85

JetBrains Hub Güvenlik Bildirimi

JetBrains Hub ürününde güvenlik zafiyeti tespit edilmiştir. Bu zafiyet, sistemlerin siber saldırganlar tarafından ele geçirilmesine veya tahribata uğratılmasına yol açabilir.

09.02.2026 12:54 USOM Incidents (API) -
Kiralayanların gizliliğini neden feda etmesi gerekiyor?
vulnerability 85

Kiralayanların gizliliğini neden feda etmesi gerekiyor?

Kiralama teknolojileri, kiracıların büyük miktarda kişisel bilgi vermesine yol açıyor ve bu süreçte ciddi güvenlik açıkları ortaya çıkıyor. Yedi popüler kiralama platformunun, kiracıların kişisel bilgilerini açığa çıkaran güvenlik açıkları tespit edildi.

02.02.2026 07:29 Guardian (Data & Computer Security) -
Apple iCloud Private Relay'de Güvenlik Açığı
vulnerability 80

Apple iCloud Private Relay'de Güvenlik Açığı

Apple'ın iCloud Private Relay aracındaki güvenlik açığı, kullanıcının gerçek IP adresini ortaya çıkarabilir. Güvenlik açığı, WebKit Proxy Bypasses adı verilen bir yöntemle ortaya çıkarılmaktadır.

06.08.2026 14:33 The Hacker News US
ABD'de TP-Link sorunları FCC yasağı ve dört eyalet davası nedeniyle büyüyor
vulnerability 78

ABD'de TP-Link sorunları FCC yasağı ve dört eyalet davası nedeniyle büyüyor

TP-Link'in ABD'deki en yeni yönlendiricileri FCC yasağı nedeniyle satış dışı kalıyor; şirketin yasağdan muafiyet elde etmesi gerekiyor. Haberde güvenlik endişeleri ve Çin bağlantısı iddiaları da vurgulanıyor.

07.10.2026 22:53 Ars Technica US
vulnerability 72

ShinyHunters korsanları Florida DMV veritabanını ihlal ettiğini iddia ediyor

ShinyHunters, Florida DMV veritabanına yönelik bir ihlal iddiasında bulundu; 200k'dan fazla sürücü kaydının çalındığı öne sürülüyor. Olay siber güvenlik açısından kritik olarak değerlendiriliyor.

08.09.2026 19:35 BleepingComputer US
siber güvenlik data breach malware
vulnerability 82

Vietnam Bağlantılı APIS Veritabanı Pasaport ve Uçuş Verilerini Ortaya Çıkarıyor

Vietnam ile bağlantılı bir APIS veritabanı açığı, geniş kapsamlı kişisel ve uçuş verilerini açığa çıkardı; siber güvenlik açısından hassas bilgiler içeriyor ve olası kötüye kullanılma riski yüksek.

08.09.2026 14:01 Security Affairs IT
data_breach malware datasecurity
LG TV açıklıkları saldırganların dinleme yapmasına olanak verebilir, hatta bekleme modunda bile
vulnerability 72

LG TV açıklıkları saldırganların dinleme yapmasına olanak verebilir, hatta bekleme modunda bile

LG akıllı TV'lerde güvenlik zafiyetleri ve ağ keşfi bulguları doğrulandı; cihazların yerel ağ üzerindeki cihazları tespit etmesi ve ACR ile veri toplaması endişe yaratıyor.

08.09.2026 05:00 NCSC-FI News FI
vulnerability 72

Bir Oy Verme Sistemindeki Güvenlik Açığı

Güvenlik açığı, oy kullananların sırasını yeniden belirleme imkanı sunuyor; AI araçlarıyla yeniden keşfedilebilmiş ve belirli veri kaynakları kullanılarak analiz edilebilmiştir. Kasım 2026 öncesi bağlamda kamuya açık CVR ve erken oy kullanma listeleriyle ilişkilendirilebilir.

04.09.2026 14:09 Schneier on Security US
siber güvenlik malware cybersecurity
vulnerability 78

Casdoor kimlik doğrulama sunucusu yetkilendirme bypass’una duyarlı

Casdoor Open Source IAM platformunda çok kiracılı ortamlarda yetkisiz yönetim eylemlerine yol açan bir yetkilendirme bypass açığı tespit edildi (CVE-2026-15630). SAP/patch bulunmamakta, geçici mitigations ve MFA tavsiyeleri mevcut.

04.09.2026 05:00 NCSC-FI Vulns FI
security authentication vulnerability
Kiralık bir araç kullanırken saatler içinde sürücü belgem satışa çıktı

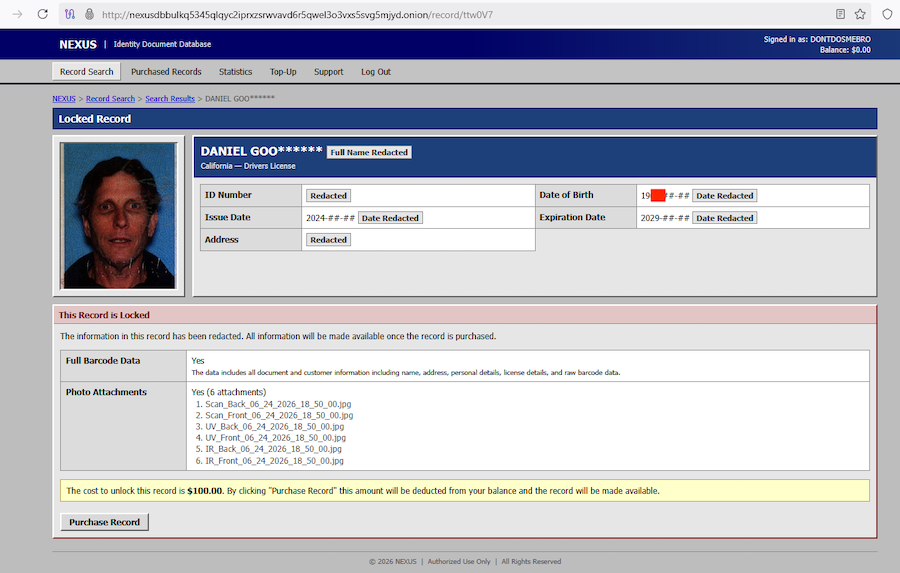
Kiralık bir araç kullanırken saatler içinde sürücü belgem satışa çıktı

02.09.2026 23:32 78
AI kız arkadaş inceleme sitesinin sırları üç hafta süreyle dünyaya açığa çıktı

AI kız arkadaş inceleme sitesinin sırları üç hafta süreyle dünyaya açığa çıktı

27.08.2026 22:10 68
Carhartt veri ihlali 12.9 milyon kişi etkiledi; ShinyHunters'ın iddialarının yarısı doğru çıktı
vulnerability 62

Carhartt veri ihlali 12.9 milyon kişi etkiledi; ShinyHunters'ın iddialarının yarısı doğru çıktı

Bir güvenlik incelemesi, Carhartt veri ihlalinin etkilerini yeniden değerlendiriyor ve ShinyHunters iddialarının yaklaşık yarısının doğru olabileceğini belirtiyor; olayın ayrıntıları ve kapsamı netleşiyor.

26.08.2026 18:13 The Register Security GB
data_breach malware cybersecurity
vulnerability 80

Uber'a 825 Milyon Euro Cezası

Uber, sürücülere otomatik olarak kısıtlama uygulaması nedeniyle 825 milyon euro cezaya uğradı. Bu karar, AI kararlarının çalışanları etkileyeceği risklerini vurguluyor.

25.08.2026 20:02 Security Affairs IT
GDPR AI Uber
vulnerability 80

TikTok 400 Milyon Dolarlık Cezaya Çarptırıldı

TikTok, ByteDance ve bağlı şirketler, Çocukların Çevrimiçi Gizlilik Koruma Kanunu'na (COPPA) aykırı hareket ettikleri iddiası üzerine 400 milyon dolarlık bir anlaşmaya varmıştır.

24.08.2026 20:56 BleepingComputer US
TikTok COPPA siber güvenlik
vulnerability 80

LLMs ve Kontekstel İyilik

Büyük Dil Modelleri (LLMs) artan bir şekilde geçmiş etkileşimlerden gelen kalıcı belleği kullanıyor. Ancak bu bellek hassas bilgilerinin yanlış kontekstte açığa çıkması riskini de beraberinde getiriyor.

18.08.2026 13:40 Schneier on Security US
AI Integrity LLMs
vulnerability 80

MISP cti-transmute Güvenlik Açıkları

MISP cti-transmute'unun güvenlik açıkları açıklanmıştır. Bu açıklarla ilgili CVE numaraları listelenmiştir.

12.08.2026 05:00 NCSC-FI Vulns FI
siber güvenlik MISP cti-transmute
1 2 3 4 5
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.