Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7126 kayıt listeleniyor.

7126
Kayıt
12
Bu sayfa
1035
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security cybercrime ai CVE security phishing
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor
vulnerability 92

Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor

CVE-2026-97229, GitLab'da kritik bir RCE açığıdır. Zayıf konfigürasyonlar veya etkilenmiş sürümler, uzaktan kimlik doğrulaması olmadan zararlı kod çalıştırılmasına yol açabilir; acil güvenlik güncellemeleri yayınlandı.

13.10.2026 11:58 SOC Prime US
Saldırganlar CVSS 10.0 Bricksforge WordPress Hatasını Kullanıyor: Yetkisiz RCE
vulnerability 88

Saldırganlar CVSS 10.0 Bricksforge WordPress Hatasını Kullanıyor: Yetkisiz RCE

Kritik Bricksforge eklentisi CVE-2026-85097 ile uzaktan kod yürütmeye gebe; WordPress siteleri hedef alınıyor. Patchstack'a göre şu anda aktif istismar mevcut.

12.10.2026 12:02 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı
vulnerability 85

GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı

GitLab'in yüksek şiddette bir güvenlik açığını yamalaması bildirildi. Açık, kimlik doğrulaması olmadan sunucu üzerinde kod çalıştırmaya imkan verebilecek türde ve CVSS 10.0 olarak derecelendirildi.

13.10.2026 11:43 The Hacker News US
Citrix, NetScaler yöneticilerine yamayı zorunlu kılacak bir gerekçe daha sunuyor
vulnerability 85

Citrix, NetScaler yöneticilerine yamayı zorunlu kılacak bir gerekçe daha sunuyor

Citrix NetScaler yönetim bileşenlerinde kritik bir güvenlik açığı bulunduğu ve yamaların uygulanmasının hayati olduğu belirtiliyor; exploitatıı durumunun bulunup bulunmadığı net değil fakat zaman sıkışıklığı vurgulanıyor.

09.10.2026 14:43 The Register Security GB
malware 62

Fransa'daki Bağlantılı Buzdolaplarına Yönelik Siber Saldırı

IoT tabanlı bir siber saldırı Fransa'daki buzdolaplarını etkiledi; yazılım güvenliği güncellenemeyen eski modeller, hacklerin sıcaklığı artırmasına ve bazı cihazları 50°C'ye kadar yükseltmesine olanak sağladı.

14.10.2026 17:10 Schneier on Security US
iot malware france
cyberwar/other 62

Harmonic Security, İş Gücü Yapay Zeka Koruması İçin 50 Milyon Dolar Yatırım Aldı

Harmonic Security, workforce AI protection için 50 milyon dolar yatırım elde ettiğini açıkladı; ABD ve UK odaklı büyüme planlarıyla güvenlik teknolojileri pazarına güç katıyor.

14.10.2026 17:09 SecurityWeek US
siber güvenlik malware/AI güvenliği yatırım
vulnerability 88

Microsoft Patch Tuesday, Ekim 2026 Güncellemeleriyle 1.415 CVE ile Rekor Kırdı

Microsoft, Ekim 2026 için Patch Tuesday'de 1.415 CVE kaydıyla rekor kırdı. Güvenlik ekipleri, istismar edilme potansiyeli yüksek açıkları ve özellikle zero-day'leri önceliklendiriyor.

14.10.2026 17:01 Security Affairs IT
malware vulnerability patch-tuesday
penetration-testing 65

Ajanik Pentesting'in Kör Noktaları ve Bunları Nasıl Kapatılır

AI odaklı pentest yaklaşımlarının güvenlik açıklarını ortaya çıkarabileceği ancak güvenlik sınırlamaları nedeniyle bazı varlıkların atlanabildiği ifade ediliyor. Boşlukları kapatmak için ajan temelli pentest, maruz bırakma doğrulama ve ihlal simülasyonu kombinasyonu öneriliyor.

14.10.2026 17:00 BleepingComputer US
siber güvenlik pentesting AI
Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil
vulnerability 78

Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil

Windows için ek güvenlik yamaları; 2 sıfır gün dahil 1.400 güvenlik hatası düzeltildi. Windows 11 26H2 için ilk resmi güncelleme ve 24H2 için destek sonu bilgisi mevcut.

14.10.2026 17:00 ZDNet Security US
cyberwar/other 65

Sıfır Güven Stratejileri Zirvesi Bugün Çevrimiçi

SecurityWeek tarafından duyurulan Zero Trust Strategies Summit, Zero Trust ve Identity güvenliği odaklı bir sanal konferans ve fuar. Katılımcılar için uygulanabilir stratejiler ve doğrulama süreçleri tartışılacak.

14.10.2026 16:56 SecurityWeek US
siber güvenlik zero trust kimlik güvenliği
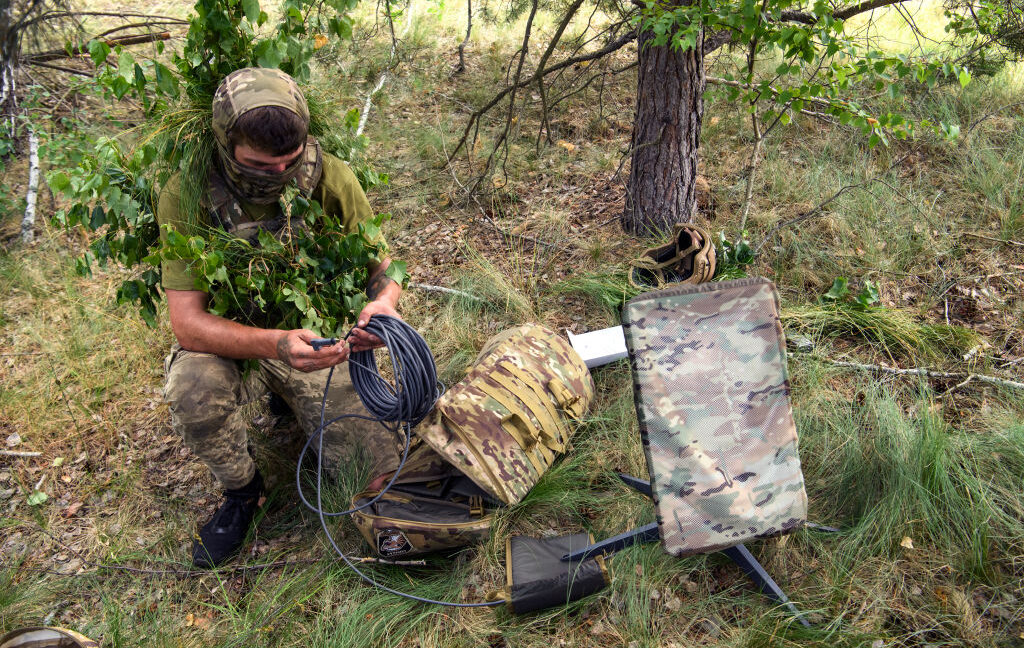
Starlink kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna şaşırdı

Starlink kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna şaşırdı

14.10.2026 16:56 65
malware 78

Microsoft Disrupts Chinese-Language Phishing Market Behind 1B+ Messages

Microsoft ve Health-ISAC, Çince dilinde phishing operasyonlarını destekleyen alan adlarını durdurdu; bu adımlar geniş ölçekli zararlı mesaj trafiğini kesmeyi hedefliyor.

14.10.2026 16:00 SecurityWeek US
phishing domain takedown threat intelligence
Çok iyi, kelimenin tam anlamıyla özdeşler – AIyle polisajlı özgeçmişler işe alım uzmanlarının yeni stres kaynağı

Çok iyi, kelimenin tam anlamıyla özdeşler – AIyle polisajlı özgeçmişler işe alım uzmanlarının yeni stres kaynağı

14.10.2026 15:58 62
vulnerability 78

CISA yöneticileri hemen düzeltmeye çağırıyor: Ivanti açığı zero-day olarak istismar ediliyor

Ivanti Connect Secure bileşenindeki zero-day güvenlik açığı için CISA uyarıda bulundu ve güvenlik ekiplerinden hemen yamaları uygulamaları istendi.

14.10.2026 15:58 BleepingComputer US
siber güvenlik malware network security
CISA Ivanti Connect Secure Güncellemelerini Hemen Yapma Çağrısı Yapıyor; Honeypots 105 Exploit Denemesi Kaydedildi
vulnerability 78

CISA Ivanti Connect Secure Güncellemelerini Hemen Yapma Çağrısı Yapıyor; Honeypots 105 Exploit Denemesi Kaydedildi

CISA, Ivanti Connect Secure için acil güncelleme çağrısı yaptı; CVE-2026-104935 kimlik doğrulama atlatma açığı aktif olarak istismar ediliyor ve ICS cihazlarında ciddi güvenlik riski oluşturuyor.

14.10.2026 15:30 The Hacker News US
siber güvenlik malware network
cybersecurity/other 65

NIST ile Siber Güvenlik Kariyer Haftasına Başlıyoruz!

NIST'in NICE Programı tarafından yönetilen Cybersecurity Career Week, siber güvenlik alanında kariyer olmak isteyenlere yol gösteriyor; etkinlikler, eğitimler ve ağ oluşturma olanakları sunacak.

14.10.2026 15:00 NIST Cybersecurity Insights US
cybersecurity career NIST
1 ... 8 9 10 11 12 ... 594
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.