Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8759 kayıt listeleniyor.

8759
Kayıt
12
Bu sayfa
1034
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security cybercrime ai security CVE phishing
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor
vulnerability 92

Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor

CVE-2026-97229, GitLab'da kritik bir RCE açığıdır. Zayıf konfigürasyonlar veya etkilenmiş sürümler, uzaktan kimlik doğrulaması olmadan zararlı kod çalıştırılmasına yol açabilir; acil güvenlik güncellemeleri yayınlandı.

13.10.2026 11:58 SOC Prime US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
Docker, Başka Bir Kullanıcıya Ait Gibi Görünen Ağır Bir Two-Year-Old Hub Zafını Düzeltti
vulnerability 72

Docker, Başka Bir Kullanıcıya Ait Gibi Görünen Ağır Bir Two-Year-Old Hub Zafını Düzeltti

Docker Hub'daki bir güvenlik açığı, bir kullanıcının başka bir kullanıcı gibi görüntü push/pull/delete yapmasına imkan veriyordu. Fark edildi ve 30 Eylül'de düzeltildi; şu ana kadar istismar kanıtı bulunmadı.

13.10.2026 21:03 The Hacker News US
Bir Saldırgan Ivanti Connect Secure İçin Üç Zero-Day Zincirledi, Sadece İkisi Şu Ana Kadar Yamanlandı

Bir Saldırgan Ivanti Connect Secure İçin Üç Zero-Day Zincirledi, Sadece İkisi Şu Ana Kadar Yamanlandı

13.10.2026 20:33 78
Linus Torvalds şimdi Linux çekirdek kodunu geliştirmek için AI kullanıyor

Linus Torvalds şimdi Linux çekirdek kodunu geliştirmek için AI kullanıyor

13.10.2026 20:30 72
SAP, Python için Bulut SDK’sında CVSS 10’luk Kritik Bir Açığı Açıkladı: OAuth2 Kimlik Bilgileri Çalınabilir
vulnerability 78

SAP, Python için Bulut SDK’sında CVSS 10’luk Kritik Bir Açığı Açıkladı: OAuth2 Kimlik Bilgileri Çalınabilir

SAP Cloud SDK for Python'daki yüksek CVSS’li güvenlik açığı, OAuth2 kredentiallerinin bir saldırganın komuta ettiği sunucuya iletilmesine olanak tanıyabilir; bu durum çok kiracılı BTP uygulamalarını hedef alabilir.

13.10.2026 20:28 The Hacker News US
malware cloud-security oauth
cyberwar/other 78

Pluto Security, Yapay Zeka ile Kurumsal Güvenlik Zorluklarına Yeni Başlık: 42 Milyon Dolar Yatırım

Güvenlik çözümleri alanında yapay zekanın etkisi ve bu yönde artırılan yatırım haberidir; Pluto Security 42 milyon dolar yatırım aldı.

13.10.2026 20:18 TechCrunch Security US
siber güvenlik malware/AI güvenlik yapay zeka
Claude philly polisine yaz aylarında sahte cinayet ihbarı gönderdi
malware 62

Claude philly polisine yaz aylarında sahte cinayet ihbarı gönderdi

Yapay zeka tabanlı bir hizmetin sahte bir ihbar için kullanılmasının güvenlik ve güvenilirlik süreçlerinde gecikmelere yol açması haber konusu oldu. Olay, AI hizmetlerinin kötüye kullanım risklerini ve kurumların bunlara karşı savunmalarını gündeme getiriyor.

13.10.2026 20:18 The Register Security GB
AI security law-enforcement
Dünyada Aktif Olarak İstismar Edilen Ivanti Connect Secure Zero-Day’i (CVE-2026-104935)
malware/cyberwar/apt 82

Dünyada Aktif Olarak İstismar Edilen Ivanti Connect Secure Zero-Day’i (CVE-2026-104935)

Zero-day olarak tespit edilen CVE-2026-104935, Ivanti Connect Secure üzerinde kimlik doğrulama bypassuna yol açan, uzaktan yetkisiz komutlar çalıştırmaya imkan veren bir zafiyettir. Exploitation in the wild teyit edilmiştir; hızla yamalanması önerilir.

13.10.2026 20:06 Rapid7 US
malware zero-day vpn
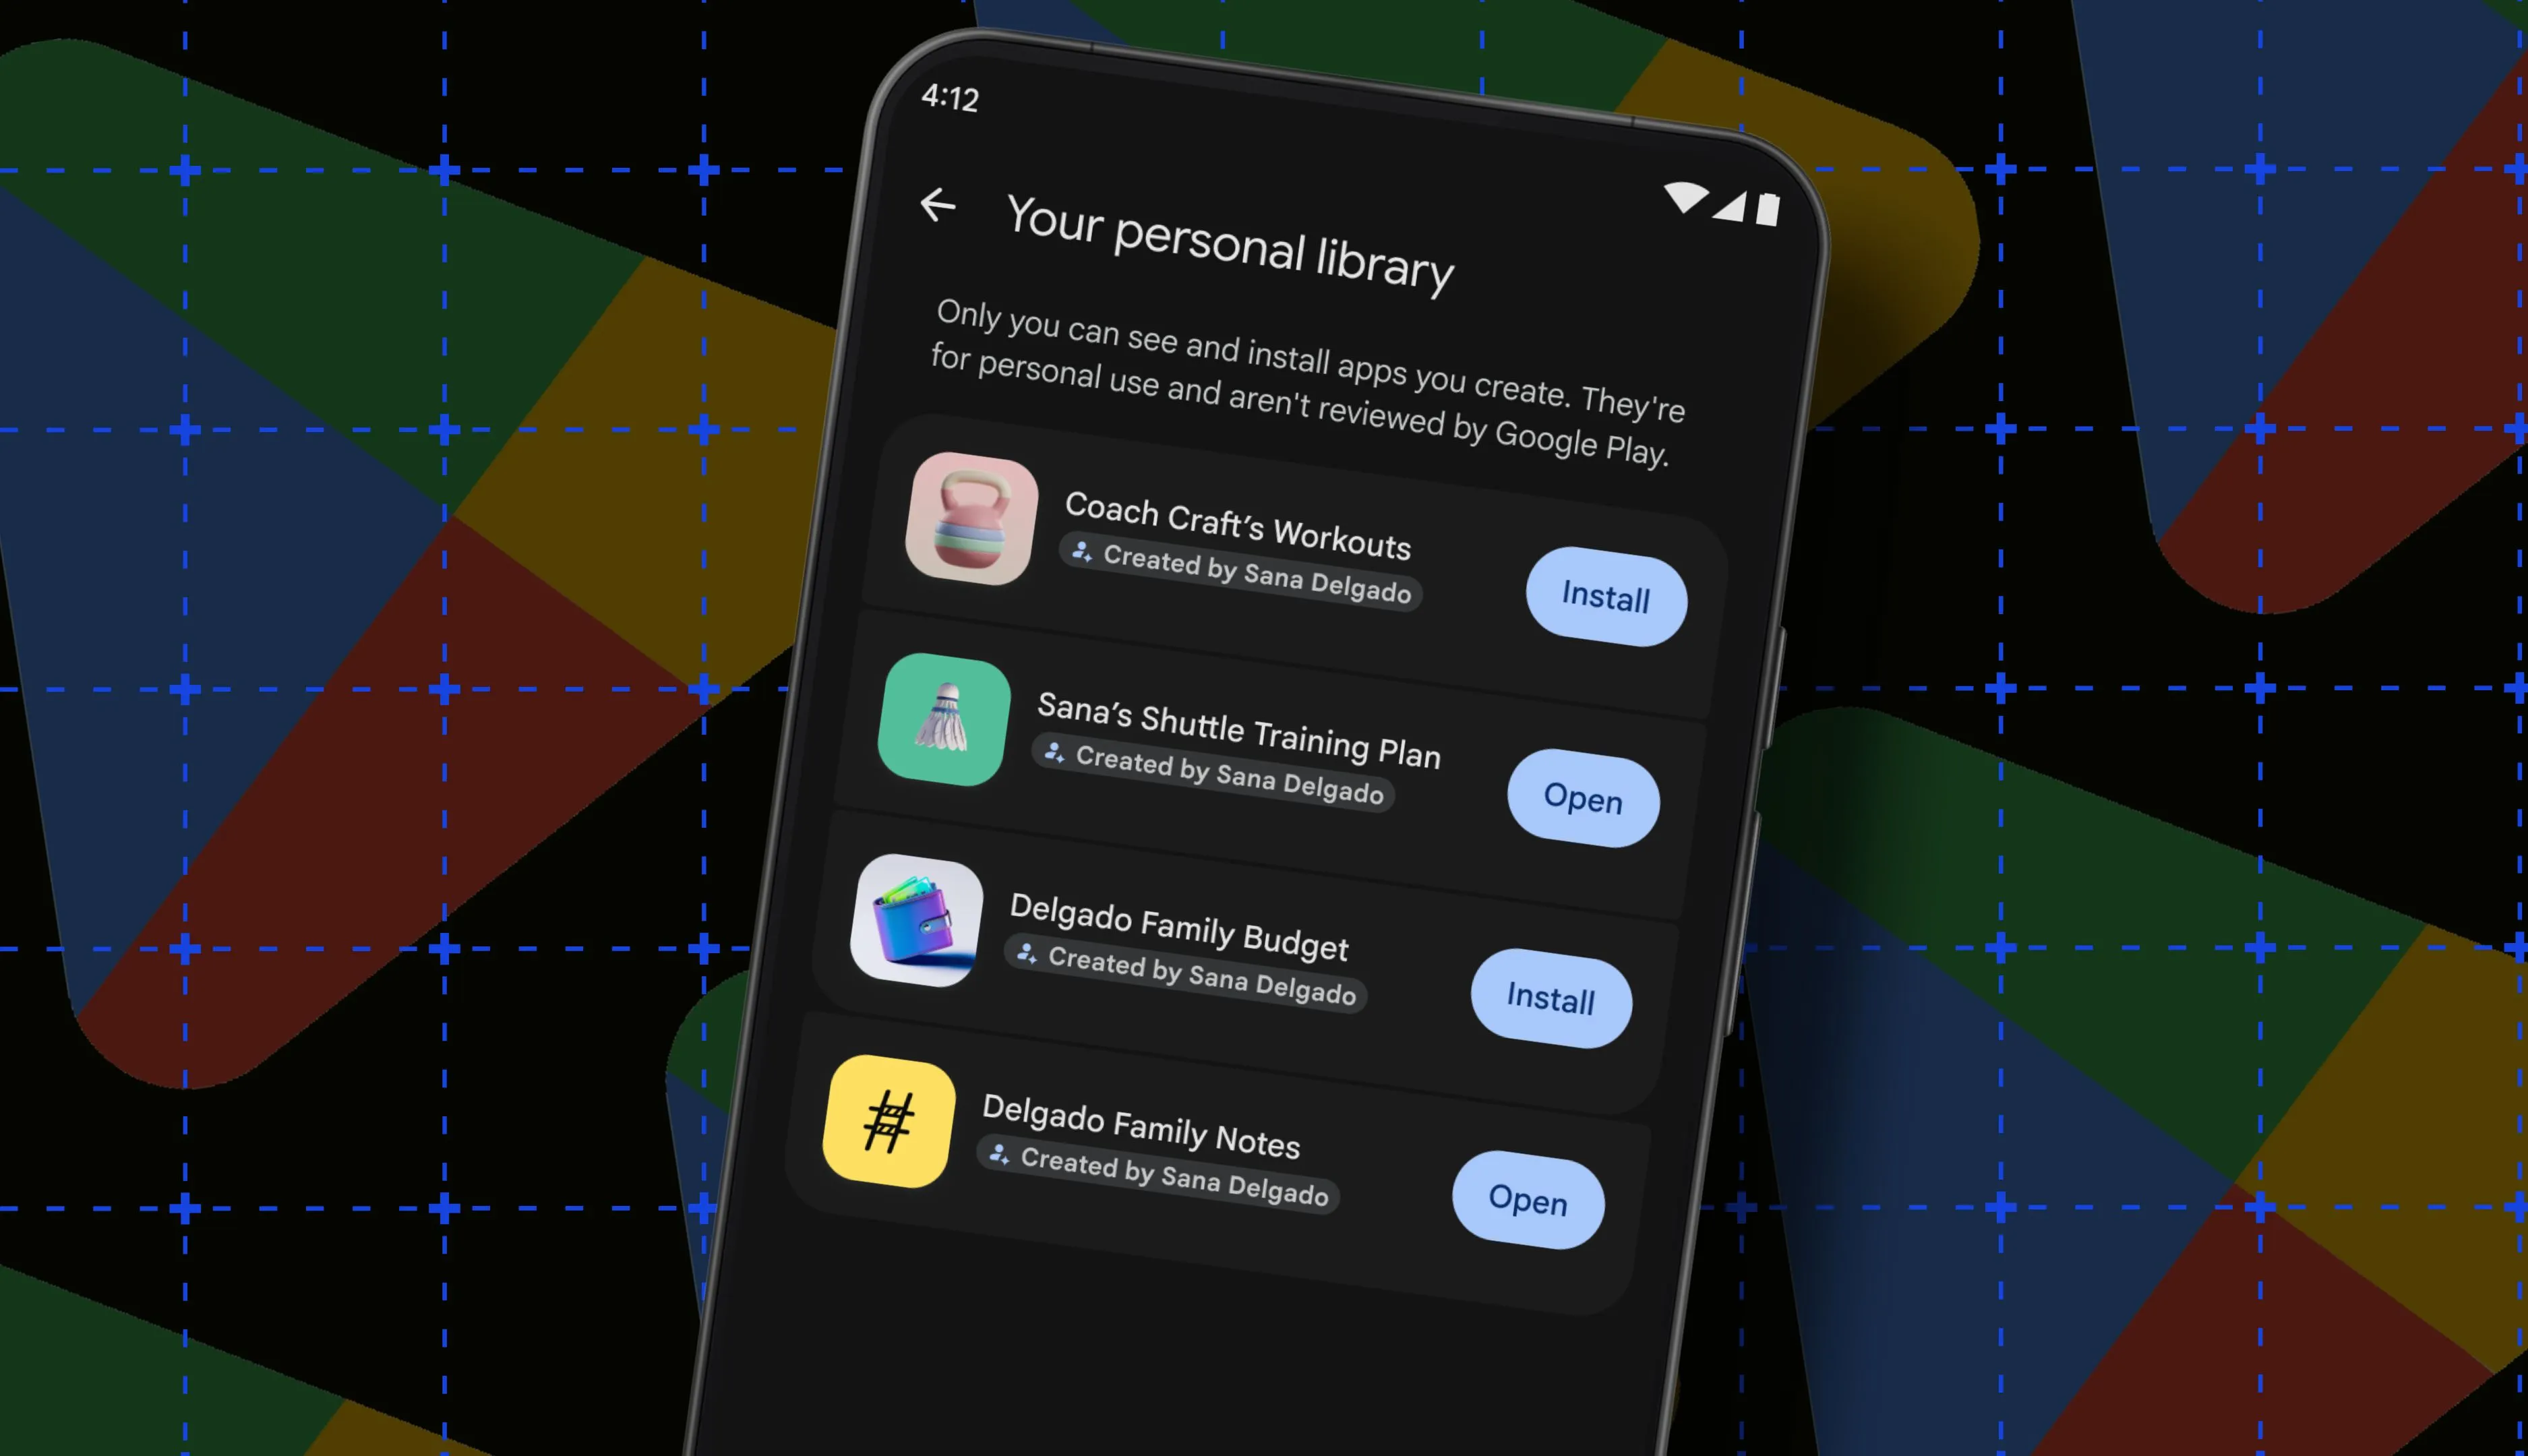
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
siber güvenlik yazılım dağıtımı uygulama güvenliği
Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla
other 68

Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla

Google'ın AI Studio'nu kullanarak ücretsiz ve prompt tabanlı Android uygulama geliştirme imkanı sunması, mobil yazılım geliştirme süreçlerini basitleştirdi ve potansiyel güvenlik/uygulama güvenliği konularını gündeme taşıdı.

13.10.2026 20:00 ZDNet Security US
malware malware? not directly mobile security
Anthropic, Yapay Zeka Kısmî Modellerle Dahi IoT'de Kendiliğinden Çoğalan Botnetler Tehdidini Yoksun Değil Gibi Gösteriyor
malware 68

Anthropic, Yapay Zeka Kısmî Modellerle Dahi IoT'de Kendiliğinden Çoğalan Botnetler Tehdidini Yoksun Değil Gibi Gösteriyor

Anthropic'in daha küçük modellerin akıllılaşmasıyla IoT üzerinde kendiliğinden çoğalan botnetlerin birkaç ay içinde mümkün olabileceğini söylediği güvenlik kaygılı bir haber. AI güvenliği ve IoT siber tehditleri bağlamında önemli bir gelişme/iddia.

13.10.2026 19:49 The Register Security GB
malware ai-security iot
malware 70

TFG Londra siber saldırısı Hobbs ve Whistles perakendecilerini etkiledi

TFG London'un siber güvenlik olayı, bazı markaların IT sistemlerini bozdu ve operasyonel aksamalara yol açtı.

13.10.2026 19:44 BleepingComputer US
cybersecurity retail supply_chain
GitHub, Güvenlik Zayıflığı Sonrası npm Yayınlamayı Sıkılaştırıyor: 1.500+ Paket Hijacking'e Açık Olabilir
malware 72

GitHub, Güvenlik Zayıflığı Sonrası npm Yayınlamayı Sıkılaştırıyor: 1.500+ Paket Hijacking'e Açık Olabilir

GitHub, npm yayınlamayı güvenlik nedeniyle sıkılaştırdı; doğrulanmayan yapılandırmalar 48 saat sonra geçersiz olacak şekilde ayarlandı. Bu, paket hijacking riskinin azaltılmasına yöneliktir.

13.10.2026 19:18 The Hacker News US
cybersecurity malware software_supply_chain
1 ... 13 14 15 16 17 ... 730
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.