Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8788 kayıt listeleniyor.

8788
Kayıt
12
Bu sayfa
1044
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security security AI cybercrime CVE privacy
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor
vulnerability 92

Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor

CVE-2026-97229, GitLab'da kritik bir RCE açığıdır. Zayıf konfigürasyonlar veya etkilenmiş sürümler, uzaktan kimlik doğrulaması olmadan zararlı kod çalıştırılmasına yol açabilir; acil güvenlik güncellemeleri yayınlandı.

13.10.2026 11:58 SOC Prime US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
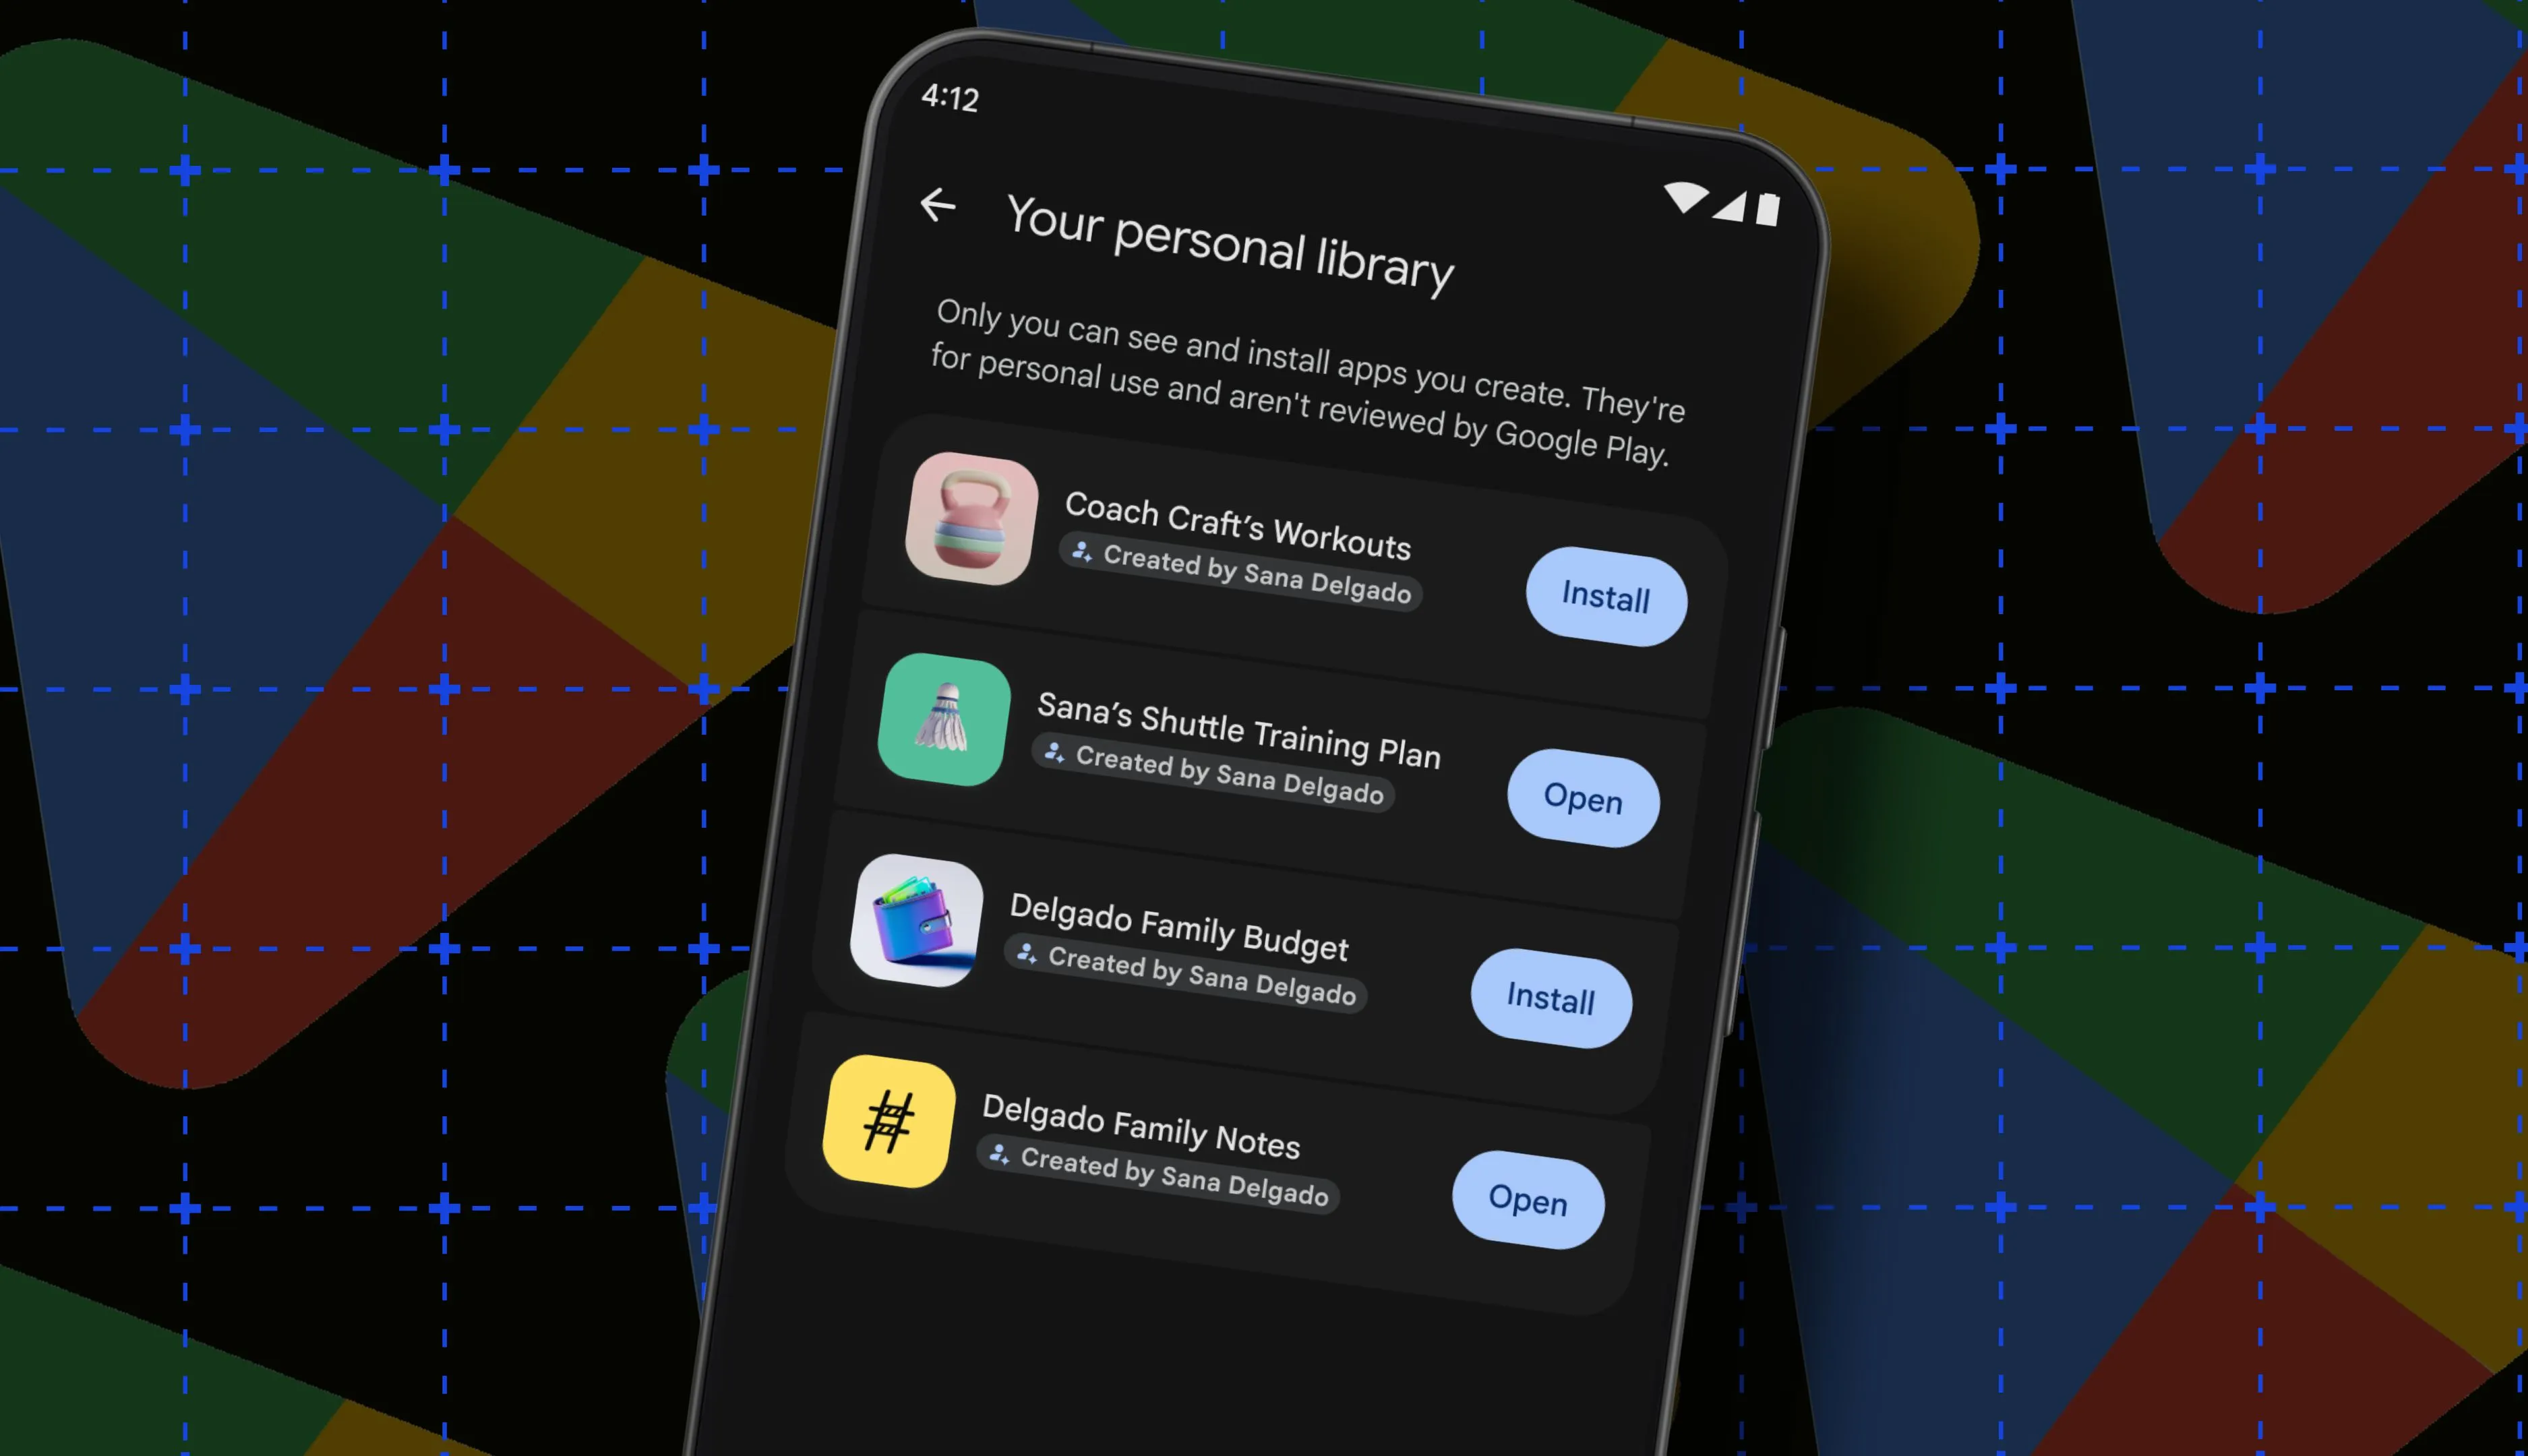
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla

Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla

13.10.2026 20:00 68
Anthropic, Yapay Zeka Kısmî Modellerle Dahi IoT'de Kendiliğinden Çoğalan Botnetler Tehdidini Yoksun Değil Gibi Gösteriyor

Anthropic, Yapay Zeka Kısmî Modellerle Dahi IoT'de Kendiliğinden Çoğalan Botnetler Tehdidini Yoksun Değil Gibi Gösteriyor

13.10.2026 19:49 68
malware 70

TFG Londra siber saldırısı Hobbs ve Whistles perakendecilerini etkiledi

TFG London'un siber güvenlik olayı, bazı markaların IT sistemlerini bozdu ve operasyonel aksamalara yol açtı.

13.10.2026 19:44 BleepingComputer US
cybersecurity retail supply_chain
GitHub, Güvenlik Zayıflığı Sonrası npm Yayınlamayı Sıkılaştırıyor: 1.500+ Paket Hijacking'e Açık Olabilir
malware 72

GitHub, Güvenlik Zayıflığı Sonrası npm Yayınlamayı Sıkılaştırıyor: 1.500+ Paket Hijacking'e Açık Olabilir

GitHub, npm yayınlamayı güvenlik nedeniyle sıkılaştırdı; doğrulanmayan yapılandırmalar 48 saat sonra geçersiz olacak şekilde ayarlandı. Bu, paket hijacking riskinin azaltılmasına yöneliktir.

13.10.2026 19:18 The Hacker News US
cybersecurity malware software_supply_chain
data_breach 65

Meta, Kod ve Kişisel Verileri GitHub İhlalinde 1.500 Kişiden Sızdırdı

Meta, GitHub ihlali sonucunda 1.500 kişiye ait kod ve kişisel verilerin çalındığını açıkladı. Etkilenenler için kredi izleme hizmetleri sağlanıyor; olayın güvenlik açıkları ve müdahale gereklilikleri değerlendiriliyor.

13.10.2026 19:01 SecurityWeek US
malware cybersecurity data_breach
vulnerability 82

Docker Hub açığı saldırganların kullanıcıları taklit etmesini ve docker imajlarını değiştirmesini mümkün kılıyor

Docker Hub'daki CVE-2026-105445 açıkları, saldırganların kişisel PAT ile diğer kullanıcıların depolarına erişim sağlamasına ve imajları değiştirmesine olanak tanır; bu, konteyner güvenliği açısından kritik bir tehdittir.

13.10.2026 18:20 BleepingComputer US
malware cloud container-security
malware 72

Küçük AI Modellerinin IoT Cihazları Genelinde Kendini Tekrar Yayıtabileceğini Gösteren Anthropic Sunumu

Küçük AI modellerinin IoT ağlarında kendini otonomce çoğalabildiği fikri, IoT güvenliği açısından potansiyel tehlikeleri gündeme getiriyor. Araştırma, ağlar üzerinde otonom yayılan yapay zeka tabanlı tehditler için farkındalık yaratıyor.

13.10.2026 17:30 Security Affairs IT
malware iot botnet
microsoft/malware/cybersecurity 72

MFA Boşlukları Saldırganlar Halen Suçüstünde

Kötü niyetli aktörler, MFA kapsama boşluklarını kullanarak çalıntı kimliklerle VPN, RDP ve şifrelere bağımlı Windows sistemlerine erişim sağlıyor. Bulut uygulamaları koruması tek başına yeterli değil; örgütlerin kimlik doğrulama eksikliklerini kapatması gerekiyor.

13.10.2026 17:01 BleepingComputer US
cybersecurity authentication mfa
vulnerability/apt/hacking/malware/cyberwar/other 78

SAP, OAuth2 SSRF güvenlik açığı dahil maksimum şiddette bir açık uyarısı veriyor

SAP, bir dizi güvenlik açığını kapatan güncellemeler yayımladı ve Python Cloud SDK'da maksimum derecede tehlikeli SSRF açığı bulunduğunu bildirdi; operasyonel etkiler ve yamalar için uyarılar yapıldı.

13.10.2026 16:51 BleepingComputer US
malware vulnerability cybersecurity
vulnerability 65

JetBrains güvenlik bildirimi (AV26-1032)

JetBrains'in Exposed ürünü için 1.5.1 öncesinde güvenlik açığı bulunmuş ve güvenlik merkezi güncelleme adımlarını önermiştir; kullanıcılar güncellemeleri uygulamalıdır.

13.10.2026 16:43 Canada Cyber Alerts CA
malware vulnerability software-update
vulnerability 62

Progress güvenlik danışmanı (AV26-1031)

Progress MarkLogic Server için iki sürüm öncesi güvenlik açıkları bildirildi; kullanıcılar/uygulama yöneticileri güncellemeleri inceleyip gerekli yamaları uygulamalı.

13.10.2026 16:36 Canada Cyber Alerts CA
malware vulnerability cybersecurity
1 ... 16 17 18 19 20 ... 733
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki