Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7392 kayıt listeleniyor.

7392
Kayıt
12
Bu sayfa
1044
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security privacy ai network cve phishing
Öne çıkan haberler
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
Bir Tehdit Aktörü Yapay Zeka ile Çoklu Siber Suç Faaliyetlerini Planlayıp Yürütmeye Nasıl Yardım Etti
malware 78

Bir Tehdit Aktörü Yapay Zeka ile Çoklu Siber Suç Faaliyetlerini Planlayıp Yürütmeye Nasıl Yardım Etti

Bir tehdit aktörü, güvenlik önlemlerini aşmak için AI kullandı ve kimlik bilgisi hırsı, VoIP dolandırıcılığı ve veritabanı dışarı çıkarma gibi birden çok siber suç türünü planlayıp gerçekleştirme sürecini yönlendirdi.

21.10.2026 17:00 Unit 42 US
Güvenilir Altyapının Saldırganlar İçin Teslimat Boru Hatlarına Dönüştürülmesi
cyberwar/other 78

Güvenilir Altyapının Saldırganlar İçin Teslimat Boru Hatlarına Dönüştürülmesi

Güvenilir altyapı araçları kötü niyetli dağıtım kanalı olarak kullanılıyor; meşru platformlar saldırganlar tarafından istismar edilerek zararlı faaliyetlere yol açıyor.

21.10.2026 13:00 Cisco Talos Intelligence Group US
PHP2Shell: İki Yama Açığıyla Kritik PHP RCE Güvenlik Uyarısı
malware 78

PHP2Shell: İki Yama Açığıyla Kritik PHP RCE Güvenlik Uyarısı

The Hacker News tarafından bildirilen iki kritik PHP RCE açığı için PHP, 8.2–8.5 sürümleri için özel bir güvenlik güncellemesi yayımlayacak. Açıklar uzaktan kod çalıştırmaya yol açabiliyor; şu ana kadar istila bildirilmedi.

21.10.2026 07:57 The Hacker News US
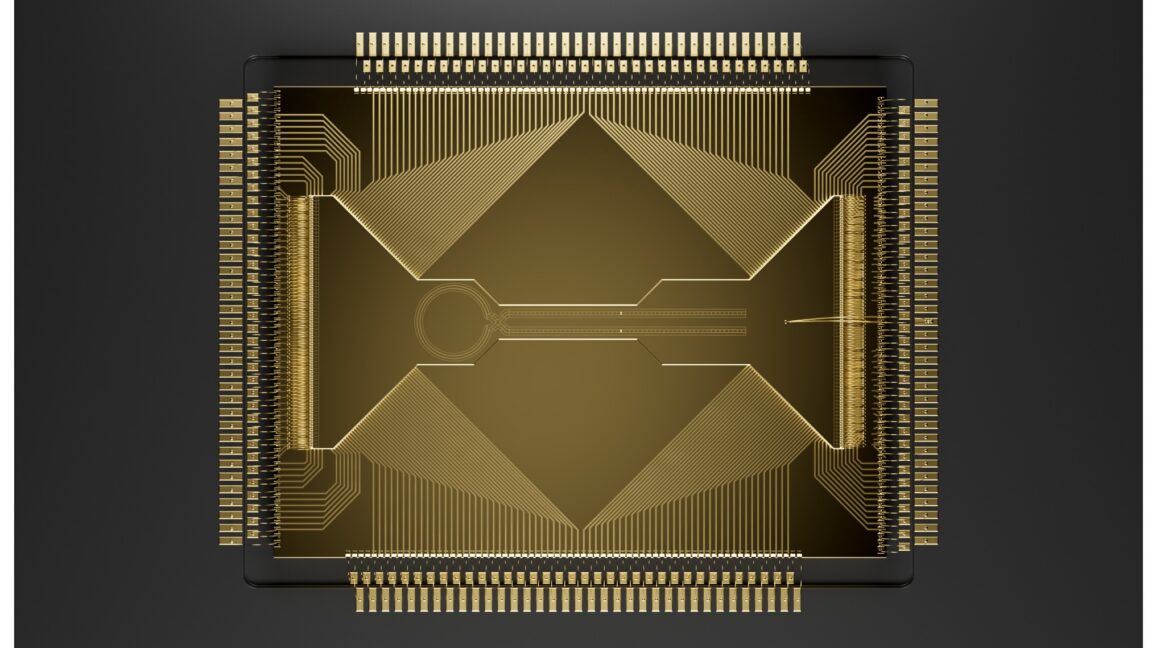
Kuantum hata düzeltmesi kırılma noktasını aşıyor
cybersecurity/other 78

Kuantum hata düzeltmesi kırılma noktasını aşıyor

Gelişmiş kuantum hata düzeltme teknikleri, hata oranlarını önemli ölçüde azaltıyor ve ölçeklenebilir kuantum hesaplama yolunu güçlendiriyor. Bu, siber güvenlik ve kriptografi alanında uzun vadeli etkiler doğurabilir.

20.10.2026 21:08 Ars Technica US
malware 85

GÜVENLİK İŞLERİ MALWARE BÜLTENİ 104. TUR

Security Affairs Malware bülteni, malware ile ilgili en güncel makaleleri ve araştırmaları bir araya getiriyor. Bülten, npm paketlerinin ele geçirilmesi ve yeni saldırı yöntemleri gibi konuları ele alıyor.

05.07.2026 20:37 Security Affairs IT
malware siber güvenlik tehdit
MFA opsiyonel bankalar, hırsızların yağmalaması için güvenli kapıları (ve hesapları) geniş açık bırakıyor
vulnerability 85

MFA opsiyonel bankalar, hırsızların yağmalaması için güvenli kapıları (ve hesapları) geniş açık bırakıyor

MFA opsiyonel olan bankalar, hırsızların hesaplara erişimini kolaylaştırıyor. Kullanıcıların güvenliği, bu uygulama nedeniyle ciddi şekilde tehlikeye giriyor.

05.07.2026 18:01 The Register Security GB
cyberwar 85

ABD Hükümet Ajansı, Veri Fidye Grubu Kairos'a 1 Milyon Dolar Ödedi

ABD hükümet ajansı, veri hırsızlığı ve extorsiyon odaklı Kairos grubuna 1 milyon dolar ödedi. Ransom-ISAC, bu olayı detaylandıran bir vaka çalışması yayınladı.

04.07.2026 19:53 Security Affairs IT
siber güvenlik fidye veri hırsızlığı
other 75

Alibaba, çalışanlarının Claude Code kullanmasını yasakladı

Alibaba, Claude Code'u yüksek riskli yazılım olarak sınıflandırdı ve çalışanlarının bu yazılımı kullanmasını yasakladı. Bu karar, şirketin siber güvenlik önlemlerini artırma çabalarının bir parçası.

04.07.2026 19:32 TechCrunch Security US
siber güvenlik yazılım risk yönetimi
malware 85

JadePuffer fidye yazılımı, tüm saldırıyı otomatikleştirmek için yapay zeka ajanı kullandı

Araştırmacılar, JadePuffer fidye yazılımı operasyonunun tamamen büyük bir dil modeli (LLM) ajanı tarafından gerçekleştirildiğini belgelediklerini açıkladılar. Bu, siber güvenlik alanında önemli bir gelişme olarak değerlendiriliyor.

04.07.2026 17:16 BleepingComputer US
fidye yazılımı yapay zeka siber güvenlik
ABD Hükümeti, Veri Hırsızlığı Fidye Davasında Kairos'a 1 Milyon Dolar Ödedi

ABD Hükümeti, Veri Hırsızlığı Fidye Davasında Kairos'a 1 Milyon Dolar Ödedi

04.07.2026 15:47 85
Güvenlik Özeti: Apple'ın E-postayı Gizle Hizmeti E-postanızı Gizlemiyor

Güvenlik Özeti: Apple'ın E-postayı Gizle Hizmeti E-postanızı Gizlemiyor

04.07.2026 13:30 75
Gizli hesaplamanın temel güven mekanizması kırıldı. Çözüm olmayabilir.
vulnerability 85

Gizli hesaplamanın temel güven mekanizması kırıldı. Çözüm olmayabilir.

Gizli hesaplama sistemlerinde kullanılan temel güven mekanizmasının bozulduğu ve bu sorunun çözümünün mevcut olmayabileceği ifade edildi. Bu durum, siber güvenlik alanında önemli bir tehdit oluşturuyor.

04.07.2026 13:03 The Register Security GB
gizli hesaplama siber güvenlik güvenlik açığı
malware 85

FBI: TeamPCP, Bulut Kimlik Bilgilerini Çalmak İçin Geliştirici Araçlarını Ele Geçirdi

FBI, TeamPCP grubunun yaygın olarak kullanılan geliştirici ve güvenlik araçlarını ele geçirerek bulut kimlik bilgilerini çaldığını ve malware yaydığını bildirdi. 2 Temmuz 2026'da yayınlanan FLASH uyarısı, bu grubun faaliyetlerini detaylandırıyor.

04.07.2026 10:55 Security Affairs IT
siber güvenlik malware bulut
hacking 85

Kuzey Kore'nin Hackerları Kripto Parayı Yüzlerce Milyonla Çaldı

Pohjois Kore'ye bağlı hacker grupları, 2026'nın ilk yarısında dünya genelinde 643 milyon dolar değerinde kripto para çaldı. Bu durum, siber suçların artışını ve kripto para güvenliğini tehdit eden faktörleri ortaya koyuyor.

04.07.2026 05:00 NCSC-FI News FI
siber güvenlik kryptovaluutta hacker
Haftalık Metasploit Güncellemesi: SMB'den Meterpreter'a, Peyara Uzaktan Fare RCE açığı ve daha fazlası
hacking 85

Haftalık Metasploit Güncellemesi: SMB'den Meterpreter'a, Peyara Uzaktan Fare RCE açığı ve daha fazlası

Metasploit, SMB'den Meterpreter'a oturum yükseltme modülü ve Peyara Remote Mouse için uzaktan kod yürütme açığı ekledi. Kullanıcılar, bu yeni modüllerle güvenlik testlerini daha etkili bir şekilde gerçekleştirebilecekler.

04.07.2026 01:11 Rapid7 US
Metasploit siber güvenlik exploit
Yamanmamış Açıklar, Milyonlarca Gömülü Cihazda Bulunan Dosya Sisteminde Açıklandı
vulnerability 85

Yamanmamış Açıklar, Milyonlarca Gömülü Cihazda Bulunan Dosya Sisteminde Açıklandı

runZero, USB sürücüleri ve SD kartlarda kullanılan FAT ve exFAT formatlarını okuma ve yazma yeteneğine sahip FatFs dosya sisteminde yedi güvenlik açığı açıkladı. Bu açıklar, güvenlik kameraları, dronlar ve diğer birçok cihazda bulunuyor.

03.07.2026 23:19 The Hacker News US
güvenlik açığı FatFs gömülü cihazlar
1 ... 238 239 240 241 242 ... 616
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-21
Son 24 saatte açıklandığı üzere çok sayıda CVE barındıran Chrome güncellemesi geniş çapta dağıtımla yayınlandı ve kritik düzeyde güvenlik düzeltmeleri içeriyor. FortiSIEM için kamuya açık PoC’nin yayımlanması uzaktan kod çalıştırma riskini artırdı. OVHcloud CLI’daki backdoor ile geliştirici bilgileri hedef alınıyor ve tedarik zinciri güvenliği için uyarılar yapılıyor. Lazarus grubunun Operation FlashHole adlı çok bileşenli saldırısı dikkat çekiyor. PHP’nin iki kritik açığı için acil yamalar duyuruldu ve bilgi sızıntısı nedeniyle yöneticilerin hızlı hareket etmesi bekleniyor. Genel olarak malware, zafiyetler ve siber casusluk odaklı olaylar üst sıralarda yer alıyor ve Kuzey Amerika ile Avrupa bölgelerinde belirgin yoğunluk gözlemleniyor.
Toplam Haber: 90
Yüksek Önem: 3
IOC/CVE: 16
Öne Çıkanlar
• Chrome güncellemesiyle 353 güvenlik düzeltmesi yayımlandı ve bir dizi CVE kaydı belirtildi.
• FortiSIEM için kamuya açık PoC, kimlik doğrulama gerektirmeyen uzaktan kod çalıştırma riskini ortaya koydu.
• OVHcloud CLI’ya yönelik backdoor, geliştirici bilgilerinin çalınmasına yol açtı.
• Operation FlashHole, Lazarus tarafından yürütülen çok bileşenli bir watering-hole saldırısı olarak raporlendi.
• PHP iki kritik RCE açığı için acil yamaların duyurulmasına hazırlanıyor; bilgiler kısıtlı tutuluyor.
• Çok sayıda malware ve zorlanabilir zafiyetler kümesi ve stok hedef ülkeler arasında US öncelikli konumda.
CVE ve Açıklamaları
CVE-2026-113341
kısa etki
CVE-2026-113279
kısa etki
CVE-2026-113072
kısa etki
CVE-2026-113280
kısa etki
CVE-2026-113271
kısa etki
CVE-2026-113303
kısa etki
CVE ve Açıklamaları
CVE-2026-113101
kısa etki
CVE-2026-113097
kısa etki
CVE-2026-113098
kısa etki
CVE-2026-113242
kısa etki
CVE-2026-113058
kısa etki
CVE-2026-113082
kısa etki
CVE ve Açıklamaları
CVE-2026-113119
kısa etki
CVE-2026-113092
kısa etki
CVE-2026-113134
kısa etki
CVE-2026-113339
kısa etki
CVE-2026-113317
kısa etki
CVE-2026-113193
kısa etki
CVE ve Açıklamaları
CVE-2026-113117
kısa etki
CVE-2026-113188
kısa etki