Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7397 kayıt listeleniyor.

7397
Kayıt
12
Bu sayfa
1038
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security privacy AI php phishing network
Öne çıkan haberler
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
Bir Tehdit Aktörü Yapay Zeka ile Çoklu Siber Suç Faaliyetlerini Planlayıp Yürütmeye Nasıl Yardım Etti
malware 78

Bir Tehdit Aktörü Yapay Zeka ile Çoklu Siber Suç Faaliyetlerini Planlayıp Yürütmeye Nasıl Yardım Etti

Bir tehdit aktörü, güvenlik önlemlerini aşmak için AI kullandı ve kimlik bilgisi hırsı, VoIP dolandırıcılığı ve veritabanı dışarı çıkarma gibi birden çok siber suç türünü planlayıp gerçekleştirme sürecini yönlendirdi.

21.10.2026 17:00 Unit 42 US
Güvenilir Altyapının Saldırganlar İçin Teslimat Boru Hatlarına Dönüştürülmesi
cyberwar/other 78

Güvenilir Altyapının Saldırganlar İçin Teslimat Boru Hatlarına Dönüştürülmesi

Güvenilir altyapı araçları kötü niyetli dağıtım kanalı olarak kullanılıyor; meşru platformlar saldırganlar tarafından istismar edilerek zararlı faaliyetlere yol açıyor.

21.10.2026 13:00 Cisco Talos Intelligence Group US
PHP2Shell: İki Yama Açığıyla Kritik PHP RCE Güvenlik Uyarısı
malware 78

PHP2Shell: İki Yama Açığıyla Kritik PHP RCE Güvenlik Uyarısı

The Hacker News tarafından bildirilen iki kritik PHP RCE açığı için PHP, 8.2–8.5 sürümleri için özel bir güvenlik güncellemesi yayımlayacak. Açıklar uzaktan kod çalıştırmaya yol açabiliyor; şu ana kadar istila bildirilmedi.

21.10.2026 07:57 The Hacker News US
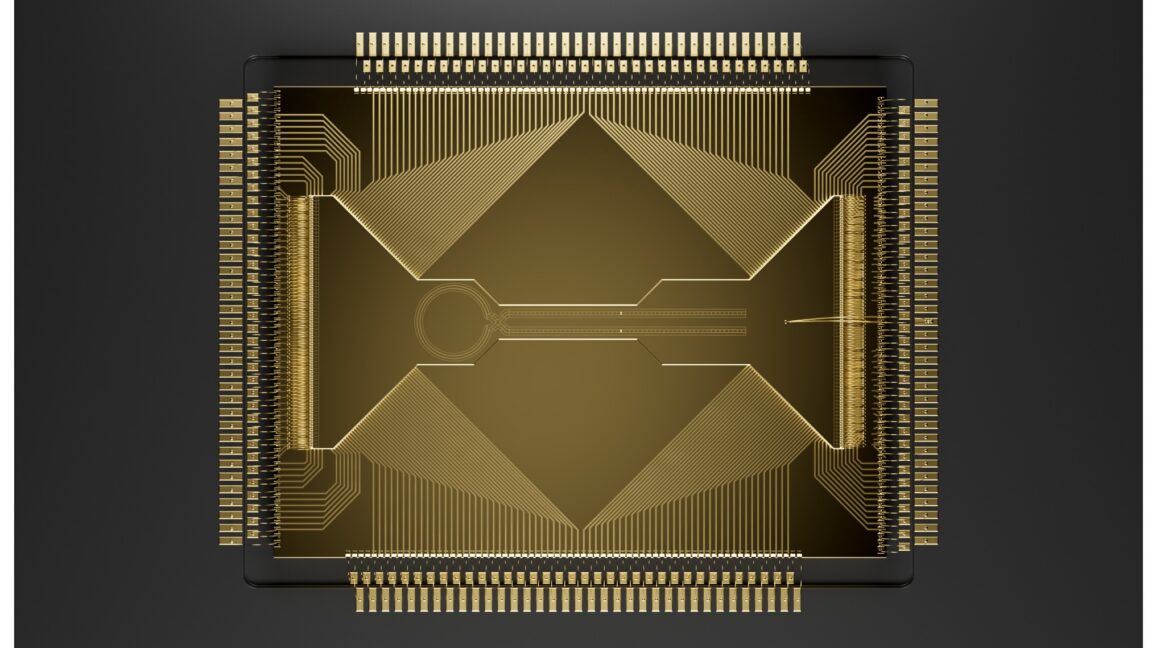
Kuantum hata düzeltmesi kırılma noktasını aşıyor
cybersecurity/other 78

Kuantum hata düzeltmesi kırılma noktasını aşıyor

Gelişmiş kuantum hata düzeltme teknikleri, hata oranlarını önemli ölçüde azaltıyor ve ölçeklenebilir kuantum hesaplama yolunu güçlendiriyor. Bu, siber güvenlik ve kriptografi alanında uzun vadeli etkiler doğurabilir.

20.10.2026 21:08 Ars Technica US
malware 85

Temiz GitHub deposu, AI kodlama ajanlarını kötü amaçlı yazılım çalıştırmaya yönlendiriyor

Bir AI kodlama aracı, görünüşte zararsız bir GitHub deposunu klonlayarak kötü amaçlı bir yükü çalıştırabiliyor. Bu durum, siber güvenlik açısından ciddi bir risk teşkil ediyor.

27.06.2026 17:22 BleepingComputer US
malware GitHub AI
OpenAI, Sınırlı Erişim ve Güçlü Siber Güvenlik Önlemleri ile GPT-5.6 Sol'u Tanıttı
other 75

OpenAI, Sınırlı Erişim ve Güçlü Siber Güvenlik Önlemleri ile GPT-5.6 Sol'u Tanıttı

OpenAI, GPT-5.6'nın Sol, Terra ve Luna adında üç versiyonunu sınırlı bir önizleme olarak tanıttı. Bu modeller, özellikle siber güvenlik önlemleri ile birlikte geliyor.

27.06.2026 15:19 The Hacker News US
Bu Haftaki Güvenlik Haberleri: LastPass Kullanıcılarının Verileri Tekrar Çalındı

Bu Haftaki Güvenlik Haberleri: LastPass Kullanıcılarının Verileri Tekrar Çalındı

27.06.2026 13:30 85
Güvenlik ekipleri için sıcak ve karmaşık bir yaz görünüyor, çünkü yapay zeka sayısız daha önce gizli kalmış açığı buluyor

Güvenlik ekipleri için sıcak ve karmaşık bir yaz görünüyor, çünkü yapay zeka sayısız daha önce gizli kalmış açığı buluyor

27.06.2026 09:59 85
vulnerability 85

İhlal Özeti: Hackerlar Cisco SD-WAN Açığını Nasıl Kullandı

Mandiant, Cisco SD-WAN hackini ve diğer siber güvenlik tehditlerini raporladı. Ayrıca, çeşitli açıklar ve ihlaller hakkında bilgiler paylaşıldı.

27.06.2026 05:00 NCSC-FI News FI
siber güvenlik Cisco açıklar
hacking 85

Ukrayna, Rusya'nın önde gelen mesajlaşma hesaplarını ele geçirmek için sosyal mühendislik kullandığını söylüyor

Ukrayna'nın güvenlik ajansı, Rusya'nın hükümet yetkilileri ve aktivistlerin mesajlaşma hesaplarını hedef alan uzun süreli bir kampanya yürüttüğünü bildirdi. Saldırganlar, mesajlaşma uygulamalarındaki zayıflıkları kullanmak yerine sosyal mühendislik teknikleriyle saldırdı.

27.06.2026 05:00 NCSC-FI News FI
siber güvenlik sosyal mühendislik Rusya
hacking 85

Siber güvenlik firmalarına sahte OpenAI organizasyon davetleriyle saldırı

Saldırganlar, meşru şirketleri taklit eden OpenAI kiracıları oluşturarak çalışanları davet ediyor. Bu davetler, çalışanların iş e-posta adreslerini kullanarak hedef alındığını gösteriyor ve normal phishing kampanyalarından farklı olarak, platformun kendi altyapısından geliyor.

27.06.2026 05:00 NCSC-FI News FI
siber güvenlik dolandırıcılık OpenAI
malware 85

Chrome'un Sandbox'ından Çıkmak: İtalya'da Gözlemlenen Yerel Mesajlaşma Arka Kapısı

İtalya'da, fatura gibi görünen bir phishing e-postası aracılığıyla dağıtılan kötü amaçlı yazılım, bir Chrome uzantısı ve Native Messaging Host kullanarak sistemde uzaktan komut çalıştırma yeteneği kazandı. Bu durum, Chrome'un güvenlik sınırlarını aşarak ciddi bir tehdit oluşturuyor.

27.06.2026 05:00 NCSC-FI News FI
kötü amaçlı yazılım Chrome uzantısı phishing
malware 85

CI/CD'den Bulut Verisine: Shai Hulud Sürekliliği Redshift İhlaline Nasıl Yol Açtı

Shai Hulud, CI/CD süreçlerini hedef alan bir yazılım solucanı olarak, npm ve PyPI paketlerine kötü amaçlı yazılımlar enjekte ediyor. Bu saldırılar, bulut altyapısına erişim sağlamak için kimlik bilgilerini topluyor ve veri ihlallerine yol açıyor.

27.06.2026 05:00 NCSC-FI News FI
siber güvenlik kötü amaçlı yazılım bulut
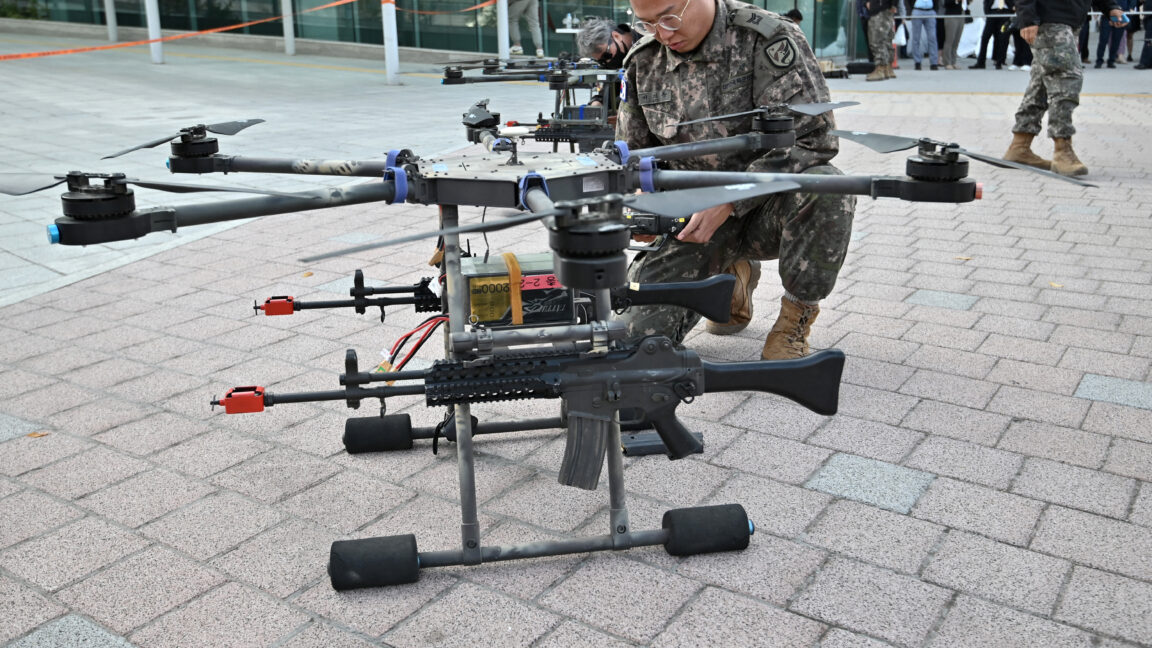
Güney Kore, tüm ordusunu 'dron savaşçıları' olarak eğitmeyi planlıyor
other 75

Güney Kore, tüm ordusunu 'dron savaşçıları' olarak eğitmeyi planlıyor

Güney Kore, yarım milyon kişilik ordusunu dronları evrensel bir savaş aracı olarak kullanmak üzere eğitmeye hazırlanıyor. Bu gelişme, askeri teknolojinin ve siber güvenliğin önemini artırıyor.

27.06.2026 01:19 Ars Technica US
drone askeri teknoloji siber güvenlik
hacking 85

FBI: Rus hackerlar artık Signal yedek kurtarma anahtarlarını hedef alıyor

FBI ve CISA, Rusya'ya bağlı hackerların Signal kullanıcılarını hedef alan bir phishing kampanyası başlattığını ve bu kampanyanın Signal Yedek Kurtarma Anahtarlarını çalmayı amaçladığını açıkladı. Bu anahtarların çalınması, saldırganların kullanıcıların geçmiş mesajlarına erişim sağlamasına yol açıyor.

27.06.2026 01:06 BleepingComputer US
siber güvenlik phishing Signal
Gizli Servis bile şirket tarafından verilen telefonları kullanmayacak
vulnerability 75

Gizli Servis bile şirket tarafından verilen telefonları kullanmayacak

Gizli Servis, koruma görevlerinde kişisel cep telefonlarını tercih ediyor. Hükümet tarafından verilen cihazlarda tehdit algılama eksikliği olduğu belirtiliyor.

27.06.2026 00:50 The Register Security GB
siber güvenlik hükümet telefon güvenliği
1 ... 253 254 255 256 257 ... 617
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-21
Son 24 saatte açıklandığı üzere çok sayıda CVE barındıran Chrome güncellemesi geniş çapta dağıtımla yayınlandı ve kritik düzeyde güvenlik düzeltmeleri içeriyor. FortiSIEM için kamuya açık PoC’nin yayımlanması uzaktan kod çalıştırma riskini artırdı. OVHcloud CLI’daki backdoor ile geliştirici bilgileri hedef alınıyor ve tedarik zinciri güvenliği için uyarılar yapılıyor. Lazarus grubunun Operation FlashHole adlı çok bileşenli saldırısı dikkat çekiyor. PHP’nin iki kritik açığı için acil yamalar duyuruldu ve bilgi sızıntısı nedeniyle yöneticilerin hızlı hareket etmesi bekleniyor. Genel olarak malware, zafiyetler ve siber casusluk odaklı olaylar üst sıralarda yer alıyor ve Kuzey Amerika ile Avrupa bölgelerinde belirgin yoğunluk gözlemleniyor.
Toplam Haber: 90
Yüksek Önem: 3
IOC/CVE: 16
Öne Çıkanlar
• Chrome güncellemesiyle 353 güvenlik düzeltmesi yayımlandı ve bir dizi CVE kaydı belirtildi.
• FortiSIEM için kamuya açık PoC, kimlik doğrulama gerektirmeyen uzaktan kod çalıştırma riskini ortaya koydu.
• OVHcloud CLI’ya yönelik backdoor, geliştirici bilgilerinin çalınmasına yol açtı.
• Operation FlashHole, Lazarus tarafından yürütülen çok bileşenli bir watering-hole saldırısı olarak raporlendi.
• PHP iki kritik RCE açığı için acil yamaların duyurulmasına hazırlanıyor; bilgiler kısıtlı tutuluyor.
• Çok sayıda malware ve zorlanabilir zafiyetler kümesi ve stok hedef ülkeler arasında US öncelikli konumda.
CVE ve Açıklamaları
CVE-2026-113341
kısa etki
CVE-2026-113279
kısa etki
CVE-2026-113072
kısa etki
CVE-2026-113280
kısa etki
CVE-2026-113271
kısa etki
CVE-2026-113303
kısa etki
CVE ve Açıklamaları
CVE-2026-113101
kısa etki
CVE-2026-113097
kısa etki
CVE-2026-113098
kısa etki
CVE-2026-113242
kısa etki
CVE-2026-113058
kısa etki
CVE-2026-113082
kısa etki
CVE ve Açıklamaları
CVE-2026-113119
kısa etki
CVE-2026-113092
kısa etki
CVE-2026-113134
kısa etki
CVE-2026-113339
kısa etki
CVE-2026-113317
kısa etki
CVE-2026-113193
kısa etki
CVE ve Açıklamaları
CVE-2026-113117
kısa etki
CVE-2026-113188
kısa etki