Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7398 kayıt listeleniyor.

7398
Kayıt
12
Bu sayfa
1042
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security privacy AI php phishing network
Öne çıkan haberler
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
Bir Tehdit Aktörü Yapay Zeka ile Çoklu Siber Suç Faaliyetlerini Planlayıp Yürütmeye Nasıl Yardım Etti
malware 78

Bir Tehdit Aktörü Yapay Zeka ile Çoklu Siber Suç Faaliyetlerini Planlayıp Yürütmeye Nasıl Yardım Etti

Bir tehdit aktörü, güvenlik önlemlerini aşmak için AI kullandı ve kimlik bilgisi hırsı, VoIP dolandırıcılığı ve veritabanı dışarı çıkarma gibi birden çok siber suç türünü planlayıp gerçekleştirme sürecini yönlendirdi.

21.10.2026 17:00 Unit 42 US
Güvenilir Altyapının Saldırganlar İçin Teslimat Boru Hatlarına Dönüştürülmesi
cyberwar/other 78

Güvenilir Altyapının Saldırganlar İçin Teslimat Boru Hatlarına Dönüştürülmesi

Güvenilir altyapı araçları kötü niyetli dağıtım kanalı olarak kullanılıyor; meşru platformlar saldırganlar tarafından istismar edilerek zararlı faaliyetlere yol açıyor.

21.10.2026 13:00 Cisco Talos Intelligence Group US
PHP2Shell: İki Yama Açığıyla Kritik PHP RCE Güvenlik Uyarısı
malware 78

PHP2Shell: İki Yama Açığıyla Kritik PHP RCE Güvenlik Uyarısı

The Hacker News tarafından bildirilen iki kritik PHP RCE açığı için PHP, 8.2–8.5 sürümleri için özel bir güvenlik güncellemesi yayımlayacak. Açıklar uzaktan kod çalıştırmaya yol açabiliyor; şu ana kadar istila bildirilmedi.

21.10.2026 07:57 The Hacker News US
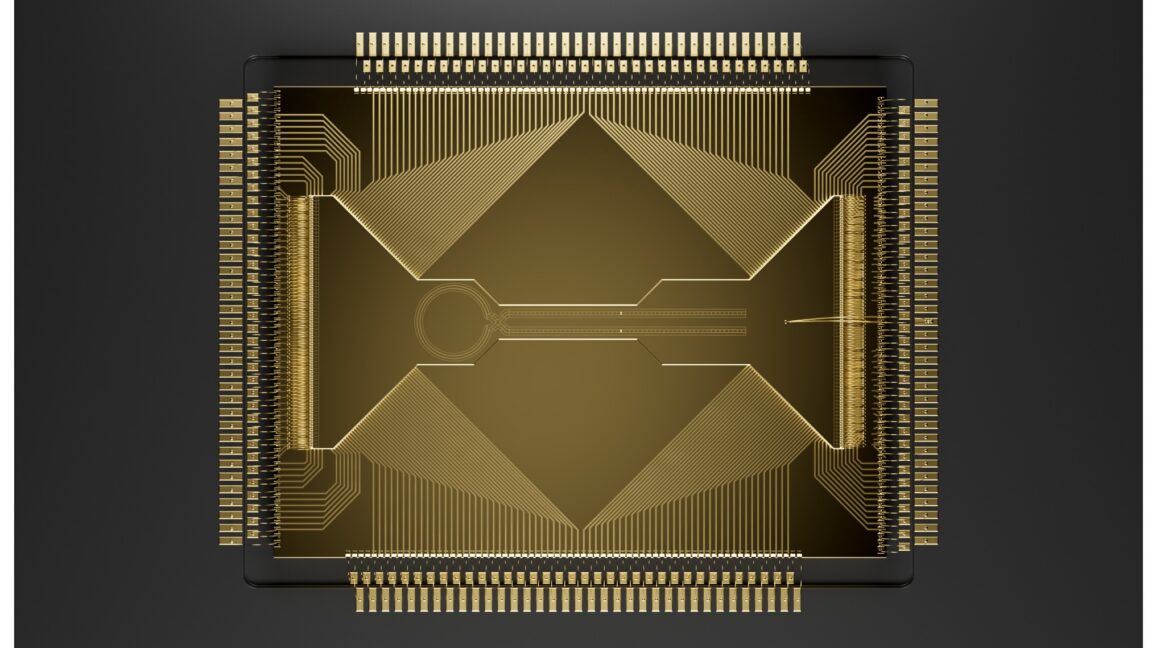
Kuantum hata düzeltmesi kırılma noktasını aşıyor
cybersecurity/other 78

Kuantum hata düzeltmesi kırılma noktasını aşıyor

Gelişmiş kuantum hata düzeltme teknikleri, hata oranlarını önemli ölçüde azaltıyor ve ölçeklenebilir kuantum hesaplama yolunu güçlendiriyor. Bu, siber güvenlik ve kriptografi alanında uzun vadeli etkiler doğurabilir.

20.10.2026 21:08 Ars Technica US
malware 85

Yeni ‘Mistic’ RAT, Birçok Fidye Yazılımı Ailesine Kapı Açıyor

Mistic, Woodgnat tarafından kullanılan bir uzaktan erişim aracı (RAT) olup, Qilin, Interlock, Rhysida, Akira, 8Base ve Black Basta gibi fidye yazılımı aileleriyle iş birliği yapıyor.

24.06.2026 14:42 SecurityWeek US
RAT fidye yazılımı siber güvenlik
Apex Agentic Düşmanının Şafağı
other 85

Apex Agentic Düşmanının Şafağı

Siber güvenlikte insan hızında tehditlerin sona erdiği ve otomatik tehditlerin yükselişe geçtiği ifade ediliyor. Bu yeni tehditler, organizasyonların güvenlik önlemlerini güncellemelerini zorunlu kılıyor.

24.06.2026 14:30 The Hacker News US
hacking 75

BeyondTrust ve LastPass, Klue-Salesforce Olayından Etkilendi

Klue müşterilerinin Salesforce hesaplarından veri çalındığı bildirildi. BeyondTrust ve LastPass bu olaydan etkilendi.

24.06.2026 13:03 SecurityWeek US
siber güvenlik veri ihlali Salesforce
vulnerability 85

ABD CISA, Ubiquiti UniFi OS ve Lantronix EDS5000 eklenti zafiyetlerini Bilinen İstismar Edilen Zafiyetler kataloğuna ekledi

CISA, Ubiquiti UniFi OS ve Lantronix EDS5000 plugin zafiyetlerini bilinen istismar edilen zafiyetler kataloğuna ekledi. Bu zafiyetler, siber güvenlik tehditlerine karşı dikkat edilmesi gereken unsurlar arasında yer alıyor.

24.06.2026 13:00 Security Affairs IT
siber güvenlik zafiyet CISA
vulnerability 85

FortiBleed: 73,000 Firewall'ı Ürün Kataloğuna Dönüştüren Broker

FortiBleed, 73,932 Fortinet firewall'ına ait geçerli uzaktan erişim kimlik bilgilerini açığa çıkardı. Araştırmacı Volodymyr Diachenko, bu veri sızıntısını tespit etti.

24.06.2026 12:35 Security Affairs IT
siber güvenlik veri sızıntısı Fortinet
vulnerability 85

NCSC-2026-0210 [1.01] [M/H] libssh2'deki güvenlik açıkları giderildi

libssh2 kütüphanesi, pre-authentication denial of service ve out-of-bounds write gibi iki önemli güvenlik açığını kapattı. Bu açıklar, saldırganlar tarafından kötüye kullanılabilir.

24.06.2026 12:01 NCSC NL Advisories NL
güvenlik açığı libssh2 siber güvenlik
DoJ, Siber Dolandırıcılık Para Aklama ile İlgili Huione Bulut Hesabını Ele Geçirdi

DoJ, Siber Dolandırıcılık Para Aklama ile İlgili Huione Bulut Hesabını Ele Geçirdi

24.06.2026 11:55 75
other 75

Bir Demiryolu Radyo Kesintisi Almanya'da Trenleri Durdurdu ve Kimse Nedenini Bilmiyordu

Almanya genelinde yaşanan GSM-R arızası, tren seferlerinin durmasına neden oldu. Bu olay, iletişim altyapısının güvenliğinin önemini vurguluyor.

24.06.2026 11:29 Security Affairs IT
GSM-R demiryolu iletişim
malware 85

Linux Süreç İsimlerinin Maskelemesi

Linux sistemlerinde kötü amaçlı yazılımların isimlerini maskelemek için kullanılan teknikler ele alındı. Saldırganlar, bu yöntemle kötü niyetli süreçleri gizleyerek güvenlik analistlerinin dikkatini dağıtmayı hedefliyor.

24.06.2026 09:29 SANS ISC Diary US
malware Linux siber güvenlik
vulnerability 85

Anthropic'in Mythos Modeli, Sınıflandırılmış ABD Hükümet Sistemlerinde Güvenlik Açıkları Buldu, Yetkili Söyledi

Anthropic'in Mythos modeli, sınıflandırılmış ABD hükümet sistemlerinde güvenlik açıkları tespit etti. Yetkililer, bu açıkların bulunmasının hızlı gerçekleştiğini ancak modelin bu açıkları istismar edemediğini belirtti.

24.06.2026 06:29 SecurityWeek US
güvenlik açığı siber güvenlik hükümet
cyberwar 75

Tata Electronics, çevrimiçi ortaya çıkan Apple ve Tesla belgeleri sonrası siber saldırıyı doğruladı

Tata Electronics, siber güvenlik olayını doğruladı ve bazı sistemlerinin etkilendiğini bildirdi. Şirket, operasyonlarının etkilenmediğini ve durumu düzeltmek için önlemler aldığını açıkladı.

24.06.2026 05:00 NCSC-FI News FI
siber güvenlik veri ihlali Tata Electronics
vulnerability 90

Hoppscotch: Onboarding Uç Noktası Üzerinden Kitle Ataması, Kimlik Doğrulaması Olmadan JWT_SECRET'in Üzerine Yazılmasına İzin Veriyor

Hoppscotch uygulamasındaki POST /v1/onboarding/config uç noktası, kimlik doğrulaması yapılmamış bir saldırganın JWT_SECRET ve SESSION_SECRET anahtarlarını veritabanına enjekte etmesine izin veriyor. Bu durum, sunucunun tamamen ele geçirilmesine yol açıyor.

24.06.2026 05:00 NCSC-FI Vulns FI
siber güvenlik açık JWT
1 ... 262 263 264 265 266 ... 617
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-22
Son 24 saatte yoğun şekilde PHP temelli açıklara ve GitLab RCE vakalarına odaklanan bir güvenlik haberi akışı izlendi. PHP’nin çekirdek motorundaki bellek güvenliği açıkları ve doğrulanmamış uzak kod yürütme saldırıları dünya çapında geniş etkiler yaratırken, GitLab’in kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak veren açığı da kritik seviyede raporlandı. Ayrıca Oracle ürünlerindeki çok sayıda CVE ve Oracle Analytics güvenlik yamaları da öne çıktı. Bu olaylar, web uygulama güvenliği, tedarik zinciri güvenliği ve yazılım güncellemelerinin önemini bir kez daha vurguluyor. Saldırı vektörleri arasında uzaktan istismar, oturum açmadan erişim, konteyner ve bulut altyapılarının etkilenmesi gibi unsurlar bulunuyor. Hızla yayılan exploitler ve sahada mevcut ataklar nedeniyle acil yamalar, güncelleme ve izleme süreçlerinin sıkılaştırılması kritik hale geliyor. Ülkeler arasında ABD öne çıkarken, Avrupa ve diğer bölgelerde de önemli sayıda vaka raporlandı. Bu dönemde güvenlik ekiplerinin hızlı müdahalesi ve önleyici güvenlik kültürünün güçlendirilmesi hayati önemde.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 25
Öne Çıkanlar
• PHP çekirdek motorundaki bellek güvenliği açıkları ve doğrulanmamış uzak kod yürütme, dünya çapında geniş etkilere sahip.
• GitLab’in kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak veren kritik RCE açığı, 2014’ten günümüze uzanan geniş bir sürüm yelpazesini etkileyebilir.
• NCSC-FI ve diğer güvenlik otoritelerinin uyarılarıyla PHP’de acil yamaların uygulanması gerektiği vurgulanıyor.
• Oracle ürünleri ve MySQL için geniş çaplı güvenlik açıkları ve güncellemelerin uygulanması gerektiği bildiriliyor.
• Oracle Analytics’te 33 güvenlik açığı kapatıldı; bazıları uzaktan istismar edilebiliyor ve yüksek risk taşımakta.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-110264
kısa etki
CVE-2026-15723
kısa etki
CVE-2026-112212
kısa etki
CVE-2026-12664
kısa etki
CVE-2026-16255
kısa etki
CVE ve Açıklamaları
CVE-2026-105777
kısa etki
CVE-2026-13319
kısa etki
CVE-2026-112378
kısa etki
CVE-2026-105711
kısa etki
CVE-2026-14288
kısa etki
CVE-2026-112326
kısa etki
CVE ve Açıklamaları
CVE-2026-103515
kısa etki
CVE-2026-97206
kısa etki
CVE-2026-50106
kısa etki
CVE-2026-96405
kısa etki
CVE-2026-109125
kısa etki
CVE-2026-35501
kısa etki
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-YYYY
kısa etki