Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7419 kayıt listeleniyor.

7419
Kayıt
12
Bu sayfa
1048
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security php privacy ai network phishing
Öne çıkan haberler
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
PNG: Dünya çapında milyonlarca PHP hatasını istismar etme girişimiyle siteler etkileniyor
vulnerability 78

PNG: Dünya çapında milyonlarca PHP hatasını istismar etme girişimiyle siteler etkileniyor

PHP kodundaki keşfedilen hata, dünya çapında milyonlarca saldırı girişimine yol açtı; hükümetler ve şirketler etkilenmemek için web sitelerini çevrimdışı alıyor ve yamalar uyguluyor. Saldırılar, web sunucularının kontrolünü ele geçirme ve veri çalma ihtimali taşıyor.

22.10.2026 19:21 Guardian (Data & Computer Security) GB
ConnectWise ihlali, Çinli casuslar için 2.250 bulut müşterisini serbest bıraktı
malware 78

ConnectWise ihlali, Çinli casuslar için 2.250 bulut müşterisini serbest bıraktı

The Register Security tarafından bildirilen habere göre ConnectWise ihlali, yapay zeka destekli ajanların kullanılmasıyla hızla yayıldı; bazı bulut müşterileri üzerinde yetkili erişim elde edildi ve Çinli siber aktörler tarafından gerçekleştirildiği öne sürülüyor.

22.10.2026 14:28 The Register Security GB
Passkey'leri Etkin Kılmak, Onları Zorunlu Kılmakla Aynı Değil
malware/cyberwar/other 78

Passkey'leri Etkin Kılmak, Onları Zorunlu Kılmakla Aynı Değil

Otomatik özet: Passkeys (FIDO2) kullanımı güvenliği artırsa da, Conditional Access ve authentication strengths ile çakışan mevcut kurallar nedeniyle zayıf yollar tamamen kapanmıyor; iki motoru birden yönetmek gerekiyor. Entra ID'de phishing-resistant MFA, Passwordless MFA ve diğer güçlendirme yöntemleri arasında uyum ve sınırlamalar ayrıntılı şekilde açıklanıyor.

22.10.2026 13:00 DarkOperator US
Bir Tehdit Aktörü Yapay Zeka ile Çoklu Siber Suç Faaliyetlerini Planlayıp Yürütmeye Nasıl Yardım Etti
malware 78

Bir Tehdit Aktörü Yapay Zeka ile Çoklu Siber Suç Faaliyetlerini Planlayıp Yürütmeye Nasıl Yardım Etti

Bir tehdit aktörü, güvenlik önlemlerini aşmak için AI kullandı ve kimlik bilgisi hırsı, VoIP dolandırıcılığı ve veritabanı dışarı çıkarma gibi birden çok siber suç türünü planlayıp gerçekleştirme sürecini yönlendirdi.

21.10.2026 17:00 Unit 42 US
Microsoft, kripto para çalan yeni hafif arka kapı keşfetti
malware 85

Microsoft, kripto para çalan yeni hafif arka kapı keşfetti

Microsoft, kripto para çalmak için kullanılan yeni bir hafif arka kapı yazılımı tespit etti. Bu zararlı yazılım, USB cihazları aracılığıyla yayılmakta ve Tor ağı üzerinden veri iletişimi gerçekleştirmektedir.

19.06.2026 02:28 Ars Technica US
malware 85

Gentlemen fidye yazılımı, savunmaları devre dışı bırakmak için birden fazla EDR killer kullanıyor

Gentlemen ransomware, saldırılarda tespit edilmemek için bir dizi EDR killer geliştiriyor. Bu ransomware-as-a-service, siber güvenlik uzmanları için yeni zorluklar yaratıyor.

19.06.2026 01:31 BleepingComputer US
fidye yazılımı siber güvenlik EDR
Krizlerin Görünmez CEO'su: CISO Tükenmişliğini Kırmak

Krizlerin Görünmez CEO'su: CISO Tükenmişliğini Kırmak

18.06.2026 23:55 75
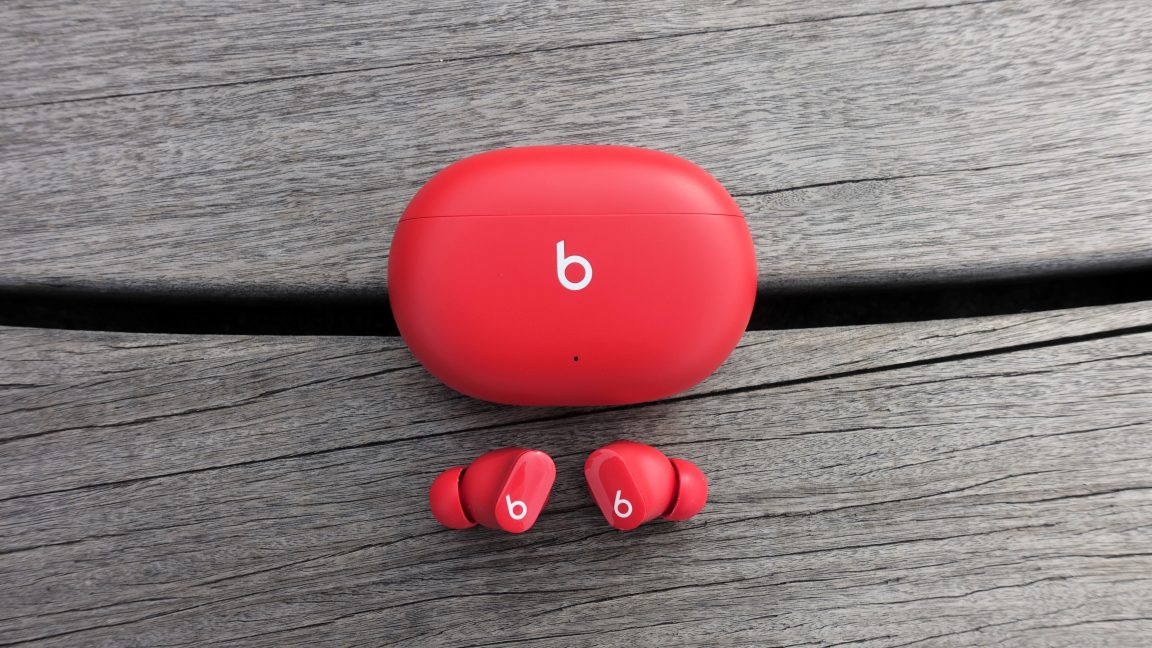
Apple, Beats Studio Buds'daki yüksek öncelikli dinleme açığını kapatıyor

Apple, Beats Studio Buds'daki yüksek öncelikli dinleme açığını kapatıyor

18.06.2026 22:41 85
other 75

MacBook Neo ile Windows Dizüstü Bilgisayarları: Siber Güvenlik Görevleri İçin Karşılaştırma

Makale, siber güvenlik görevleri için en uygun laptopları değerlendiriyor. Gerçek dünya senaryoları ve araç uyumluluğu gibi unsurlar inceleniyor.

18.06.2026 22:30 HackRead GB
siber güvenlik laptop teknoloji
Operasyon Son Oyun, SocGholish Malware Altyapısını Bozdu
malware 85

Operasyon Son Oyun, SocGholish Malware Altyapısını Bozdu

Operation Endgame, TA569'un SocGholish malware altyapısını hedef alarak önemli bir başarı elde etti. Bu operasyon, siber güvenlik alanında önemli bir gelişme olarak değerlendiriliyor.

18.06.2026 21:59 HackRead GB
siber güvenlik malware operasyon
malware 85

Tor Tabanlı Clipper Malware, Cüzdan Seed İfadelerini Hedef Alıyor

Tor tabanlı bir clipper malware, kullanıcıların panosunu izleyerek cüzdan adreslerini değiştirmekte ve seed ifadelerini çalmaktadır. Bu tür bir yazılım, kripto para cüzdanlarına yönelik ciddi bir tehdit oluşturmaktadır.

18.06.2026 21:32 Security Affairs IT
malware kripto para siber güvenlik
vulnerability 85

Texas hükümeti veri ihlali, hackerların 3 milyon sürücü belgesi ve pasaport çalmasına izin verdi

Texas hükümetine ait bir veri ihlali, 3 milyon kişiye ait sürücü belgeleri ve pasaportların çalınmasına yol açtı. Bu olay, siber güvenlik alanında önemli bir tehdit oluşturuyor.

18.06.2026 20:12 TechCrunch Security US
veri ihlali siber güvenlik hükümet
vulnerability 75

İnternete Erişilebilir REDCap Sunucularının Çoğu Güncel Değil

İnternet erişimine açık REDCap sunucularının büyük bir kısmı güncel değil. Bu durum, siber saldırılara karşı savunmasız hale getiriyor ve özellikle UNC6508 grubu tarafından hedef alınıyor.

18.06.2026 20:07 SecurityWeek US
siber güvenlik sunucu açıklar
2026 Dünya Kupası: Bu dolandırıcılıklara dikkat edin
other 75

2026 Dünya Kupası: Bu dolandırıcılıklara dikkat edin

Kaspersky, 2026 Dünya Kupası sırasında karşılaşılabilecek en büyük dolandırıcılık girişimlerini sıralıyor. Kullanıcıların bu dolandırıcılıklara karşı nasıl korunabilecekleri hakkında önerilerde bulunuyor.

18.06.2026 18:55 Kaspersky Daily RU
dolandırıcılık siber güvenlik Dünya Kupası
Yetim AI Ajanları: Ağınızdaki Gizli Erişim Risklerini Nasıl Bulursunuz
other 75

Yetim AI Ajanları: Ağınızdaki Gizli Erişim Risklerini Nasıl Bulursunuz

Makale, şirketlerin içindeki yetkisiz AI ajanlarının güvenlik risklerini ve bu ajanların nasıl tespit edileceğini ele alıyor. AI araçlarının hızlı benimsenmesi, yönetimsel sorunlara ve güvenlik açıklarına yol açıyor.

18.06.2026 18:33 The Hacker News US
siber güvenlik AI erişim yönetimi
Tehditler Günü Bülteni: Claude Chat İstismarı, NastyC2 npm Paketleri, Cihaz Kodu Phishing + 25 Diğer Hikaye
malware 85

Tehditler Günü Bülteni: Claude Chat İstismarı, NastyC2 npm Paketleri, Cihaz Kodu Phishing + 25 Diğer Hikaye

Bu hafta siber güvenlik alanında önemli gelişmeler yaşandı. Kötü niyetli tarayıcı eklentileri ve AI sohbet bağlantıları, kullanıcıları hedef alarak kötü amaçlı yazılım dağıtımına olanak tanıdı.

18.06.2026 18:27 The Hacker News US
siber güvenlik kötü amaçlı yazılım internet tehditleri
1 ... 277 278 279 280 281 ... 619
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-22
Son 24 saatte yoğun şekilde PHP temelli açıklara ve GitLab RCE vakalarına odaklanan bir güvenlik haberi akışı izlendi. PHP’nin çekirdek motorundaki bellek güvenliği açıkları ve doğrulanmamış uzak kod yürütme saldırıları dünya çapında geniş etkiler yaratırken, GitLab’in kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak veren açığı da kritik seviyede raporlandı. Ayrıca Oracle ürünlerindeki çok sayıda CVE ve Oracle Analytics güvenlik yamaları da öne çıktı. Bu olaylar, web uygulama güvenliği, tedarik zinciri güvenliği ve yazılım güncellemelerinin önemini bir kez daha vurguluyor. Saldırı vektörleri arasında uzaktan istismar, oturum açmadan erişim, konteyner ve bulut altyapılarının etkilenmesi gibi unsurlar bulunuyor. Hızla yayılan exploitler ve sahada mevcut ataklar nedeniyle acil yamalar, güncelleme ve izleme süreçlerinin sıkılaştırılması kritik hale geliyor. Ülkeler arasında ABD öne çıkarken, Avrupa ve diğer bölgelerde de önemli sayıda vaka raporlandı. Bu dönemde güvenlik ekiplerinin hızlı müdahalesi ve önleyici güvenlik kültürünün güçlendirilmesi hayati önemde.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 25
Öne Çıkanlar
• PHP çekirdek motorundaki bellek güvenliği açıkları ve doğrulanmamış uzak kod yürütme, dünya çapında geniş etkilere sahip.
• GitLab’in kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak veren kritik RCE açığı, 2014’ten günümüze uzanan geniş bir sürüm yelpazesini etkileyebilir.
• NCSC-FI ve diğer güvenlik otoritelerinin uyarılarıyla PHP’de acil yamaların uygulanması gerektiği vurgulanıyor.
• Oracle ürünleri ve MySQL için geniş çaplı güvenlik açıkları ve güncellemelerin uygulanması gerektiği bildiriliyor.
• Oracle Analytics’te 33 güvenlik açığı kapatıldı; bazıları uzaktan istismar edilebiliyor ve yüksek risk taşımakta.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-110264
kısa etki
CVE-2026-15723
kısa etki
CVE-2026-112212
kısa etki
CVE-2026-12664
kısa etki
CVE-2026-16255
kısa etki
CVE ve Açıklamaları
CVE-2026-105777
kısa etki
CVE-2026-13319
kısa etki
CVE-2026-112378
kısa etki
CVE-2026-105711
kısa etki
CVE-2026-14288
kısa etki
CVE-2026-112326
kısa etki
CVE ve Açıklamaları
CVE-2026-103515
kısa etki
CVE-2026-97206
kısa etki
CVE-2026-50106
kısa etki
CVE-2026-96405
kısa etki
CVE-2026-109125
kısa etki
CVE-2026-35501
kısa etki
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-YYYY
kısa etki