Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7457 kayıt listeleniyor.

7457
Kayıt
12
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach malware/cybersecurity cybersecurity/AI_security malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity php privacy network-security ai network RCE
Öne çıkan haberler
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
CISA, Collabora Online ve Arista VeloCloud’daki İki Aktif Olarak Sömürülen Kritik Hata için Bildirim Yaptı
vulnerability 78

CISA, Collabora Online ve Arista VeloCloud’daki İki Aktif Olarak Sömürülen Kritik Hata için Bildirim Yaptı

CISA, Collabora Online ve Arista VeloCloud’a ait iki güvenlik açığını KEV listesine ekledi; açıklar aktif olarak sömürülen kritik zafiyatlar olarak kaydedildi.

24.10.2026 09:25 The Hacker News US
Siber Saldırganlar Kurumsal Güvenlik Cihazlarını Ele Geçirerek 70.000'den Fazla Kimlik Bilgisini İfşa Etti
malware 78

Siber Saldırganlar Kurumsal Güvenlik Cihazlarını Ele Geçirerek 70.000'den Fazla Kimlik Bilgisini İfşa Etti

Büyük ölçekli bir campaign, Fortinet FortiGate ve Palo Alto GlobalProtect gibi uç ağ cihazlarını hedefleyerek açıklar üzerinden çok sayıda kimlik bilgisine ulaşmıştır. Operatörler dünya genelindeki kuruluşlara erişim elde etmiş ve bazılarını daha da derinleştirme çabası içinde olmuştur.

23.10.2026 16:50 The Hacker News US
İkinci İçin Planlarım Vardı
vulnerability 78

İkinci İçin Planlarım Vardı

Cisco Talos tarafından paylaşılan analizde PHP'deki kritik güvenlik açıkları ve güvenlik topluluklarının dikkat etmesi gereken konular ele alınıyor; leap second tartışmasıyla dijital altyapı güvenliğinin zorlukları vurgulanıyor.

22.10.2026 21:04 Cisco Talos Intelligence Group US
Max-seviyede bir GitLab hatası uzaktan kod yürütmeye izin veriyor: 12 yıl boyunca sürümler etkilenebilir
vulnerability 78

Max-seviyede bir GitLab hatası uzaktan kod yürütmeye izin veriyor: 12 yıl boyunca sürümler etkilenebilir

GitLab'da 12 yıllık sürümlerde uzaktan kod yürütmeye yol açan ciddi bir güvenlik açığı tespit edildi; güvenlik güncellemesi için acil yükseltme tavsiye ediliyor.

22.10.2026 20:36 The Register Security GB
İki CVSS 9.0 Linux KSMBD RCE Açığı Kamu Duyurulduktan Önce Çözüm Paketlerinde
vulnerability 78

İki CVSS 9.0 Linux KSMBD RCE Açığı Kamu Duyurulduktan Önce Çözüm Paketlerinde

KSMBD’nin iki yüksek riskli RCE açığı bulundu; ZDI 9.0 olarak derecelendirildi ve ana kernel üzerinde henüz düzeltme yok.

22.10.2026 20:01 The Hacker News US
PNG: Dünya çapında milyonlarca PHP hatasını istismar etme girişimiyle siteler etkileniyor
vulnerability 78

PNG: Dünya çapında milyonlarca PHP hatasını istismar etme girişimiyle siteler etkileniyor

PHP kodundaki keşfedilen hata, dünya çapında milyonlarca saldırı girişimine yol açtı; hükümetler ve şirketler etkilenmemek için web sitelerini çevrimdışı alıyor ve yamalar uyguluyor. Saldırılar, web sunucularının kontrolünü ele geçirme ve veri çalma ihtimali taşıyor.

22.10.2026 19:21 Guardian (Data & Computer Security) GB
vulnerability 85

GitHub, kötü niyetli VSCode uzantısı aracılığıyla 3,800 reposunun ihlalini doğruladı

GitHub, bir çalışanının kötü amaçlı bir VS Code uzantısı yüklemesi nedeniyle 3,800 iç reposunun ihlal edildiğini açıkladı. Bu olay, yazılım geliştirme ortamlarında güvenlik önlemlerinin artırılması gerektiğini gösteriyor.

20.05.2026 11:14 BleepingComputer US
siber güvenlik malware GitHub
vulnerability 85

Microsoft, YellowKey Windows sıfır gün açığı için önlemler paylaştı

Microsoft, Windows BitLocker'da keşfedilen YellowKey sıfır gün açığı için mitigasyonlar sundu. Bu güvenlik açığı, kullanıcıların korumalı verilerine yetkisiz erişim sağlanmasına olanak tanıyor.

20.05.2026 10:31 BleepingComputer US
siber güvenlik sıfır gün Windows
Grafana GitHub İhlali, TanStack npm Saldırısı ile Kaynak Kodunu İfşa Ediyor
other 75

Grafana GitHub İhlali, TanStack npm Saldırısı ile Kaynak Kodunu İfşa Ediyor

Grafana Labs, 19 Mayıs 2026'da yaşanan bir ihlalin ardından yaptığı incelemede, müşteri sistemlerinin etkilenmediğini ve olayın yalnızca GitHub ortamıyla sınırlı olduğunu duyurdu.

20.05.2026 08:12 The Hacker News US
hacking 85

GitHub, TeamPCP'nin iddia ettiği iç depo ihlalini araştırıyor

GitHub, TeamPCP hacker grubunun 4,000'den fazla özel kod içeren depolarına erişim sağladığını iddia etmesi üzerine bir ihlali araştırıyor. Bu olay, siber güvenlik alanında önemli bir gelişme olarak değerlendiriliyor.

20.05.2026 08:08 BleepingComputer US
siber güvenlik veri ihlali GitHub
malware 85

Kimlikleri ve Oturumları Bilgi Hırsızlarından Nasıl Koruyabiliriz

Infostealer'lar, kullanıcıların kimlik bilgilerini çalmak için kullanılan zararlı yazılımlardır. Bu yazıda, bu tür tehditlere karşı kimliklerin ve oturumların nasıl korunabileceği ele alınıyor.

20.05.2026 08:00 CrowdStrike US
siber güvenlik kimlik koruma infostealer
Qlik Talend Güvenlik Bildirimi

Qlik Talend Güvenlik Bildirimi

20.05.2026 07:29 85
GitHub, TeamPCP'nin Yaklaşık 4,000 İç Depoya Erişim İddiasını Araştırıyor

GitHub, TeamPCP'nin Yaklaşık 4,000 İç Depoya Erişim İddiasını Araştırıyor

20.05.2026 07:01 85
vulnerability 85

Verizon DBIR 2026: Zafiyet İstismarı, Kimlik Bilgisi Hırsızlığını Geride Bıraktı

Verizon'un 2026 DBIR raporu, zafiyet istismarının en yaygın ihlal vektörü haline geldiğini gösteriyor. AI'nın etkisi ve üçüncü tarafların tehlikeleri, siber saldırıları artırıyor.

20.05.2026 03:04 SecurityWeek US
siber güvenlik zafiyet AI
malware 85

Microsoft platformunu kötüye kullanarak kötü amaçlı yazılım imzalayan siber suç hizmeti durduruldu

Microsoft, Artifact Signing hizmetini kötüye kullanarak sahte kod imzalama sertifikaları üreten bir kötü amaçlı yazılım imzalama hizmetini durdurdu. Bu durum, siber suçluların fidye yazılımları için kullandığı bir yöntemdi.

20.05.2026 00:47 BleepingComputer US
siber güvenlik kötü amaçlı yazılım Microsoft
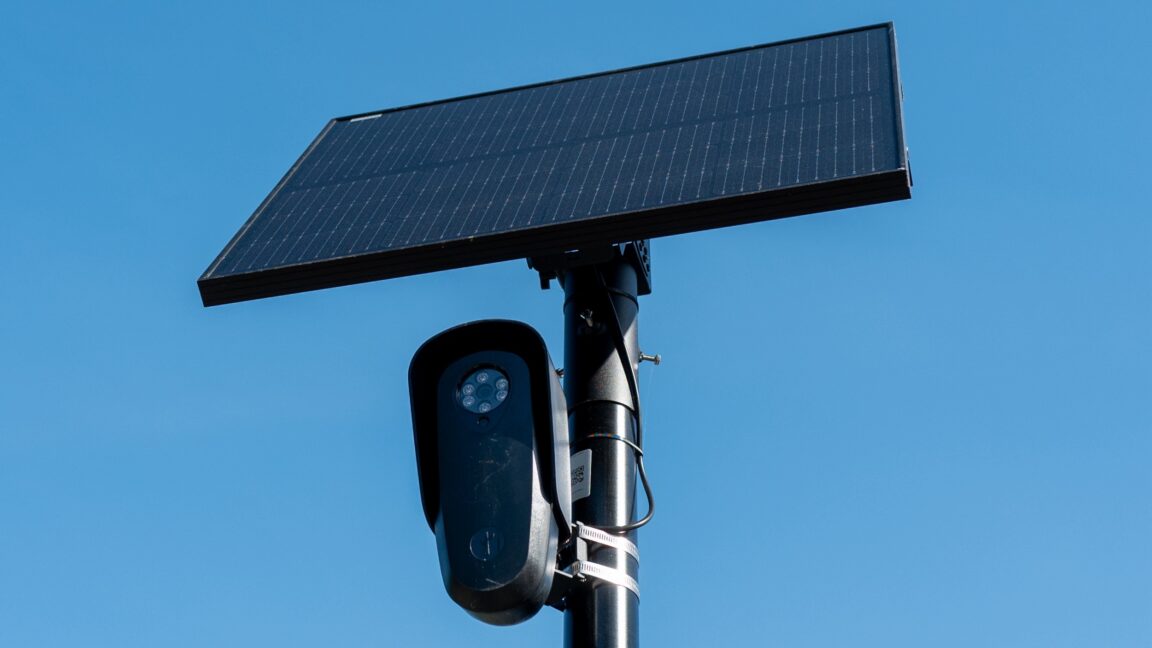
FBI, plaka kameralarına ABD genelinde erişim istiyor, 'verileri neredeyse gerçek zamanlı olarak' istiyor
other 75

FBI, plaka kameralarına ABD genelinde erişim istiyor, 'verileri neredeyse gerçek zamanlı olarak' istiyor

FBI, araçları izlemek ve aramak için ülke genelinde plaka kameralarına erişim sağlamak amacıyla satıcılara ödeme yapmayı planlıyor. Bu durum, veri toplama ve siber güvenlik konularında tartışmalara yol açabilir.

20.05.2026 00:29 Ars Technica US
siber güvenlik veri gizliliği izleme
other 75

Genç bir hacker'dan Iron Dome araştırmacısına, bu kurucu AI phishing ile savaşmak için 28 milyon dolar topladı

Ocean adlı e-posta güvenliği platformu, yapay zeka tabanlı phishing saldırılarına karşı mücadele etmek amacıyla 28 milyon dolar yatırım aldı. Bu yatırım, Lightspeed Venture Partners tarafından sağlandı.

20.05.2026 00:08 TechCrunch Security US
siber güvenlik yapay zeka phishing
other 85

Discord, ses ve video aramalarında uçtan uca şifreleme uygulamaya başladı

Discord, tüm ses ve video aramalarının artık varsayılan olarak uçtan uca şifreleme ile korunduğunu açıkladı. Bu özellik, kullanıcıların gizliliğini ve güvenliğini artırmak için önemli bir adım olarak değerlendiriliyor.

19.05.2026 23:37 BleepingComputer US
siber güvenlik şifreleme Discord
1 ... 338 339 340 341 342 ... 622
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-24
24 Ekim 2026 itibarıyla küresel tehdit ortamında ICS açıkları ve yazılım zafiyetleri baskın tema olarak öne çıkıyor. CISA’nın ICS bildirileriyle kritik ICS bileşenlerinde yamalar yayımlandı; Pillow kütüphanesindeki EPS işleme açığı kod yürütme riski doğuruyor. Arista VCO on-prem sıfır gününün istismarına karşı güncellemeler yayınladı ve Time4Popcorn updater açığı uzaktan kod yürütme olasılığını artırdı. Ayrıca UEFI bootkit BlackX ve geniş çaplı saldırılar, güvenlik uç noktalarında korunmanın önemini vurguluyor. Genel olarak zafiyet yönetimi, güncelleme disiplini ve uç kullanıcı eğitimleri kritik eşiğe ulaştı. Sektöre dair tehditler arasında malware, vulnerability ve cyberwar temaları belirginleşiyor. Bu durum, tedarik zinciri güvenliği ve OT/ICS güvenlik yönetiminin sürdürülmesi gerektiğini gösteriyor.
Toplam Haber: 72
Yüksek Önem: 3
IOC/CVE: 15
Öne Çıkanlar
• CISA’nın ICS bildirileriyle 20 farklı ICS bileşeni için önemli güvenlik yamaları yayımlandı ve kritik CVEs listelendi.
• Pillow kütüphanesindeki EPS işleme açığı, zararlı dosya ile kod yürütme potansiyeli nedeniyle ciddi etki yaratıyor.
• Arista VCO On-Prem için sıfır gün depremi karşısında güvenlik güncellemeleri yayınlandı; temel yetkilendirme kaçakları SQL enjeksiyonu ile mümkün olabiliyor.
• Time4Popcorn updater açığı uzaktan kod yürütme riski taşırken güncel yamalama ile kapatıldı.
• BlackX UEFI bootkit, Secure Boot atlatılabilirliği ve revocation eksikleriyle hedefli diplomatik kurumları tehdit ediyor.
CVE ve Açıklamaları
CVE-2026-114625
yüksek
CVE-2026-115560
orta
CVE-2026-112900
yüksek
CVE-2026-111497
orta
CVE-2026-XXXX
bilinmiyor
CVE-YYYY-ZZZZ
bilinmiyor
CVE ve Açıklamaları
CVE-2026-114570
orta
CVE-2026-96293
orta
CVE-2026-115253
orta
CVE-2026-110264
orta
CVE-2023-52927
orta
CVE-2023-53292
orta
CVE ve Açıklamaları
CVE-2023-54271
orta
CVE-2024-26982
orta
CVE-2024-36922
orta
CVE-2024-40945
orta
CVE-2024-47809
orta
CVE-2024-49998
orta
CVE ve Açıklamaları
CVE-2024-53166
orta
CVE-2024-56647
orta