Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 9118 kayıt listeleniyor.

9118
Kayıt
12
Bu sayfa
1074
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach malware/cybersecurity cybersecurity/AI_security malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity php privacy network-security ai RCE network
Öne çıkan haberler
Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor
vulnerability 85

Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor

İki önemli PHP açığı, milyonlarca web sitesini savunmasız bırakabilir ve hızlı yamalama gerektirir; güvenlik topluluğu acil önlem çağrısı yapıyor.

21.10.2026 17:26 Wired Security US
Arista, Kritik VeloCloud SQL Enjeksiyonu Zero-Day'ini Saldırılarda Kullanılıyor Olarak Uyardı
vulnerability 82

Arista, Kritik VeloCloud SQL Enjeksiyonu Zero-Day'ini Saldırılarda Kullanılıyor Olarak Uyardı

Arista VeloCloud Orchestrator'daki kritik zero-day SQL enjeksiyonu, kimliği doğrulanmış kullanıcıların bile yetki yükseltmesi elde etmesini sağlıyor ve SD-WAN ağlarında ciddi güvenlik riskleri doğuruyor.

22.10.2026 22:05 The Hacker News US
BlackX UEFI Önyükleyici Korumasını Aşan Yama Kapalı Sistemlerde Secure Boot’u Atlatıyor
malware 78

BlackX UEFI Önyükleyici Korumasını Aşan Yama Kapalı Sistemlerde Secure Boot’u Atlatıyor

BlackX adlı UEFI bootkit, yamalı Windows sistemlerinde Secure Boot’u atlatabiliyor ve revocation eksikliği olan makinelerde etkili olabiliyor. APT41 olarak bilinen Çin bağlantılı bir grubun bu operasyonları yönettiği düşünülüyor; diplomatik kurumlar hedef alınmış durumda.

23.10.2026 21:50 The Hacker News US
Siber Saldırganlar Kurumsal Güvenlik Cihazlarını Ele Geçirerek 70.000'den Fazla Kimlik Bilgisini İfşa Etti
malware 78

Siber Saldırganlar Kurumsal Güvenlik Cihazlarını Ele Geçirerek 70.000'den Fazla Kimlik Bilgisini İfşa Etti

Büyük ölçekli bir campaign, Fortinet FortiGate ve Palo Alto GlobalProtect gibi uç ağ cihazlarını hedefleyerek açıklar üzerinden çok sayıda kimlik bilgisine ulaşmıştır. Operatörler dünya genelindeki kuruluşlara erişim elde etmiş ve bazılarını daha da derinleştirme çabası içinde olmuştur.

23.10.2026 16:50 The Hacker News US
Kritik x402 SDK Açığı Kötü Niyetli API’lerin AI Ajanlarının Token Bakiyelerini Boşaltmasına Neden Olabilir
vulnerability 78

Kritik x402 SDK Açığı Kötü Niyetli API’lerin AI Ajanlarının Token Bakiyelerini Boşaltmasına Neden Olabilir

x402 SDK'larındaki varsayılan ödeme limiti olmaması nedeniyle kötü niyetli bir API’nin AI ajanlarının ödeme balancerını boşaltması potansiyeli tespit edildi. Ağ ve uygulama güvenliği açısından önemli bir zayıflık.

23.10.2026 11:35 The Hacker News US
TehditGünü: AI Sırları Sızdırıldı, PingCAP Kaynak Çalındı, Signal Çıkış Sorunu, Laravel Kimlik Doğrulama Aşımı + 21 Ek Olay
vulnerability/apt/hacking/malware/cyberwar/other 78

TehditGünü: AI Sırları Sızdırıldı, PingCAP Kaynak Çalındı, Signal Çıkış Sorunu, Laravel Kimlik Doğrulama Aşımı + 21 Ek Olay

Gün içinde PHP/GitLab RCE, Linux güvenlik açıkları, sertifika ihlalleri ve Node.js RCE gibi kritik kusurlar ile çok sayıda Tor yönlendirme düğümü ele geçirildi; kimlik ve parolaların sızması da endişe verici gelişmeler arasında.

22.10.2026 20:45 The Hacker News US
Internetin kalbindeki dev PHP açığını düzeltme yarışı
vulnerability 78

Internetin kalbindeki dev PHP açığını düzeltme yarışı

PHP'deki devasa bir güvenlik açığı, küresel ölçekte web sitelerini etkiliyor; siber tehdit aktörleri tarafından istismar edilme endişesi ve saldırı girişimlerinde yoğun artış kaydedildi.

22.10.2026 20:12 Guardian (Data & Computer Security) GB
İki CVSS 9.0 Linux KSMBD RCE Açığı Kamu Duyurulduktan Önce Çözüm Paketlerinde
vulnerability 78

İki CVSS 9.0 Linux KSMBD RCE Açığı Kamu Duyurulduktan Önce Çözüm Paketlerinde

KSMBD’nin iki yüksek riskli RCE açığı bulundu; ZDI 9.0 olarak derecelendirildi ve ana kernel üzerinde henüz düzeltme yok.

22.10.2026 20:01 The Hacker News US
other 85

Neden daha iyi post-kuantum imza algoritmalarını bekleyemeyiz

NIST, gelecekteki standartlaşma için dokuz yeni post-kuantum imza algoritmasını geliştiriyor. Ancak, mevcut en iyi seçenek olarak ML-DSA'nın kullanılması gerektiği savunuluyor.

09.07.2026 17:00 Cloudflare Security Blog US
siber güvenlik post-kuantum imza algoritmaları
Avrupalı Yasa Koyucuların Çoğunluğu Büyük Teknolojinin Mesajlarımızı Okumasına Karşı Oy Verdi. Yine de Okuyacaklar.
other 75

Avrupalı Yasa Koyucuların Çoğunluğu Büyük Teknolojinin Mesajlarımızı Okumasına Karşı Oy Verdi. Yine de Okuyacaklar.

Avrupa'daki çoğu yasa koyucu, büyük teknoloji şirketlerinin kişisel mesajları taramasına karşı oy kullandı. Ancak, çocuk istismarı materyallerini bulmak amacıyla bu tarama işlemi yapılacak.

09.07.2026 16:55 Wired Security US
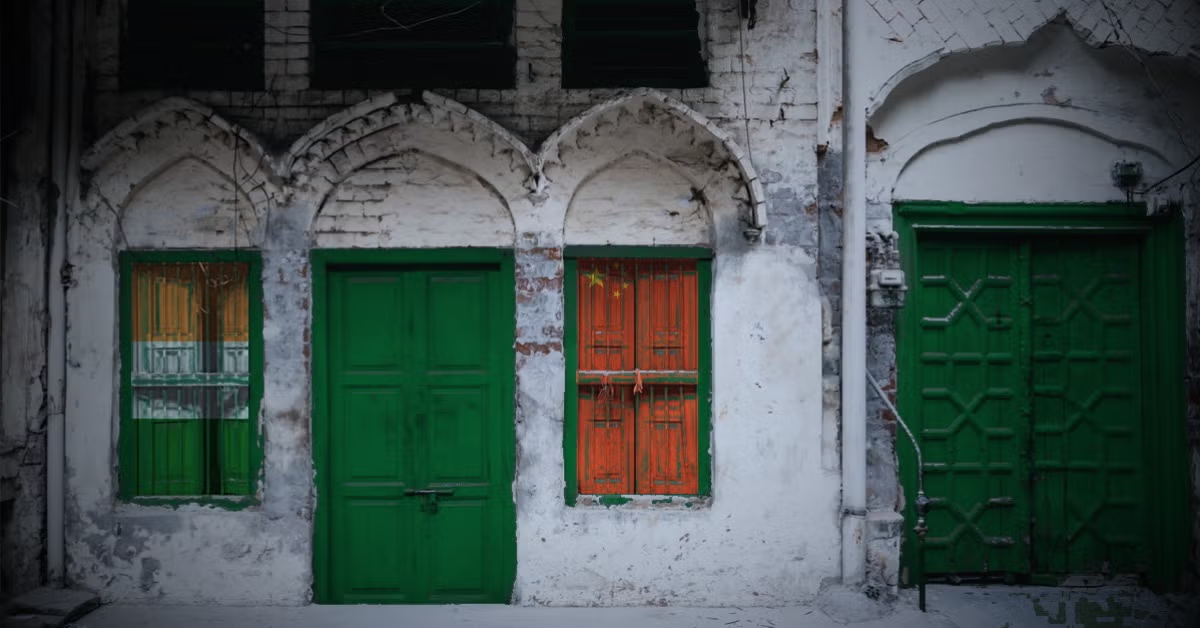
Bir Hedef, İki Bayrak | Rakip Casusluk Aktörleri Pakistan Hukuk Uygulayıcılarına Yöneliyor

Bir Hedef, İki Bayrak | Rakip Casusluk Aktörleri Pakistan Hukuk Uygulayıcılarına Yöneliyor

09.07.2026 15:55 75
Yapay Zeka Saldırıları Dakikalar İçinde Gerçekleşiyor. Bu Savunmayı Oluşturma Webinarına Katılın

Yapay Zeka Saldırıları Dakikalar İçinde Gerçekleşiyor. Bu Savunmayı Oluşturma Webinarına Katılın

09.07.2026 15:26 85
vulnerability 85

Japon Telekom Şirketi KDDI'de Veri İhlali: 12 Milyon Etkilendi

KDDI'de yaşanan veri ihlali, 12 milyon kullanıcının bilgilerini tehlikeye attı. Saldırganlar, bir sıfırıncı gün açığı aracılığıyla sisteme sızdı.

09.07.2026 15:18 SecurityWeek US
veri ihlali siber saldırı telekom
vulnerability 85

15 Yıllık Linux Zafiyeti 'GhostLock', Araştırmacılara Google'dan 92 Bin Dolar Kazandırdı

2011'den bu yana tüm büyük dağıtımları etkileyen Linux çekirdek zafiyeti, saldırganların kök erişimi kazanmasına olanak tanıyor. Araştırmacılar bu zafiyetin keşfi için önemli bir ödül aldı.

09.07.2026 14:52 SecurityWeek US
Linux zafiyet siber güvenlik
vulnerability 85

GhostApproval Açıkları, Üst Düzey AI Kodlama Araçlarının Çalışma Alanlarının Dışında Yazmasına İzin Veriyor

Wiz, büyük yapay zeka kodlama asistanlarında GhostApproval symlink açıkları buldu. Bu açıklar, onay kontrollerini atlayarak sistem erişimi sağlıyor.

09.07.2026 14:37 HackRead GB
siber güvenlik yapay zeka kodlama araçları
other 75

Norton Antivirüs'ü altı hafta test ettim - ve en büyük gücü beklediğim gibi değildi

Norton Antivirüs, güçlü güvenlik araçları ile dikkat çekiyor. Yapılan altı haftalık testler, yazılımın beklenmedik güçlü yönlerini ortaya koydu.

09.07.2026 14:30 ZDNet Security US
antivirüs siber güvenlik Norton
cyberwar 85

Haziran 2026 Siber Saldırı İstatistikleri

Haziran 2026'da siber saldırılarla ilgili 176 onaylı olay kaydedildi. Siber suçlar, saldırıların büyük bir kısmını oluştururken, malware en yaygın kullanılan araç olarak öne çıktı.

09.07.2026 13:51 HACKMAGEDDON IT
siber saldırı malware istatistik
malware 85

Mount Royal Üniversitesi Fidye Yazılımı Saldırısında Verilerin Çalındığını Doğruladı

Mount Royal Üniversitesi, bir fidye yazılımı saldırısı sonucunda çalışan, öğrenci ve üniversite verilerinin çalındığını açıkladı. Saldırganlar, iki sürücüyü silerek önemli verilere erişim sağladı.

09.07.2026 13:06 SecurityWeek US
fidye yazılımı veri hırsızlığı siber saldırı
other 75

Birisi sizin AI görüntülerinizi üretmeden önce bu Meta ayarını kapatın

Meta'nın Muse Image aracı, kullanıcıların Instagram profillerinden AI görüntüleri oluşturmasına izin veriyor. Bu durum, kişisel verilerin korunması açısından endişelere yol açıyor.

09.07.2026 12:30 Malwarebytes Labs US
AI görüntü işleme veri güvenliği
hacking 85

Yapay Zeka Kodlama Araçları, Yıllardır Kullanılan Bir Teknikle Geliştirici Makinesine Sızdırıldı

Wiz, GhostApproval adını verdiği yeni bir yapay zeka kodlama asistanı saldırı yöntemini açıkladı. Bu yöntem, eski bir teknik kullanılarak geliştirici makinelerine sızmayı hedefliyor.

09.07.2026 11:52 SecurityWeek US
siber güvenlik yapay zeka saldırı
1 ... 378 379 380 381 382 ... 760
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-24
24 Ekim 2026 itibarıyla küresel tehdit ortamında ICS açıkları ve yazılım zafiyetleri baskın tema olarak öne çıkıyor. CISA’nın ICS bildirileriyle kritik ICS bileşenlerinde yamalar yayımlandı; Pillow kütüphanesindeki EPS işleme açığı kod yürütme riski doğuruyor. Arista VCO on-prem sıfır gününün istismarına karşı güncellemeler yayınladı ve Time4Popcorn updater açığı uzaktan kod yürütme olasılığını artırdı. Ayrıca UEFI bootkit BlackX ve geniş çaplı saldırılar, güvenlik uç noktalarında korunmanın önemini vurguluyor. Genel olarak zafiyet yönetimi, güncelleme disiplini ve uç kullanıcı eğitimleri kritik eşiğe ulaştı. Sektöre dair tehditler arasında malware, vulnerability ve cyberwar temaları belirginleşiyor. Bu durum, tedarik zinciri güvenliği ve OT/ICS güvenlik yönetiminin sürdürülmesi gerektiğini gösteriyor.
Toplam Haber: 72
Yüksek Önem: 3
IOC/CVE: 15
Öne Çıkanlar
• CISA’nın ICS bildirileriyle 20 farklı ICS bileşeni için önemli güvenlik yamaları yayımlandı ve kritik CVEs listelendi.
• Pillow kütüphanesindeki EPS işleme açığı, zararlı dosya ile kod yürütme potansiyeli nedeniyle ciddi etki yaratıyor.
• Arista VCO On-Prem için sıfır gün depremi karşısında güvenlik güncellemeleri yayınlandı; temel yetkilendirme kaçakları SQL enjeksiyonu ile mümkün olabiliyor.
• Time4Popcorn updater açığı uzaktan kod yürütme riski taşırken güncel yamalama ile kapatıldı.
• BlackX UEFI bootkit, Secure Boot atlatılabilirliği ve revocation eksikleriyle hedefli diplomatik kurumları tehdit ediyor.
CVE ve Açıklamaları
CVE-2026-114625
yüksek
CVE-2026-115560
orta
CVE-2026-112900
yüksek
CVE-2026-111497
orta
CVE-2026-XXXX
bilinmiyor
CVE-YYYY-ZZZZ
bilinmiyor
CVE ve Açıklamaları
CVE-2026-114570
orta
CVE-2026-96293
orta
CVE-2026-115253
orta
CVE-2026-110264
orta
CVE-2023-52927
orta
CVE-2023-53292
orta
CVE ve Açıklamaları
CVE-2023-54271
orta
CVE-2024-26982
orta
CVE-2024-36922
orta
CVE-2024-40945
orta
CVE-2024-47809
orta
CVE-2024-49998
orta
CVE ve Açıklamaları
CVE-2024-53166
orta
CVE-2024-56647
orta