Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7291 kayıt listeleniyor.

7291
Kayıt
12
Bu sayfa
1043
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security security AI cybercrime CVE privacy
Öne çıkan haberler
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı
vulnerability 85

GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı

GitLab'in yüksek şiddette bir güvenlik açığını yamalaması bildirildi. Açık, kimlik doğrulaması olmadan sunucu üzerinde kod çalıştırmaya imkan verebilecek türde ve CVSS 10.0 olarak derecelendirildi.

13.10.2026 11:43 The Hacker News US
Kritik SonicWall SMA 1000 Açığı, Yama Sonrası 135 İstismar Girişimi Hedefinde
vulnerability 84

Kritik SonicWall SMA 1000 Açığı, Yama Sonrası 135 İstismar Girişimi Hedefinde

Kritik bir SonicWall SMA 1000 açığı hızla istismar ediliyor; SSRF nedeniyle uzaktan erişim ve potansiyel çıkarımlar mümkün. Güncel yamaların uygulanması kritik önem taşıyor.

12.10.2026 13:36 The Hacker News US
Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı
malware 78

Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı

Güvenlik araştırmaları, AOMEI Backupper'ın güncelleme sunucularının birkaç dakika süren açık pencerelerde değiştirilmesiyle kullanıcıların kurulumlarında backdoor bulaşmasına yol açtığını duyurdu. Saldırganlar, güncelleme dalgalarıyla yayılan zararlı imajlar üzerinden kötü amaçlı kodları enjekte etti.

16.10.2026 19:43 The Hacker News US
Palo Alto Networks PAN-OS İçin Yetkisiz Erişim ve Uzaktan Kod Çalıştırma Açığı Aktif İstismar Altında Düzeltildi
vulnerability 78

Palo Alto Networks PAN-OS İçin Yetkisiz Erişim ve Uzaktan Kod Çalıştırma Açığı Aktif İstismar Altında Düzeltildi

PAN-OS yönetim arayüzündeki CVE-2026-0322 kodlu RCE açığı, aktiftir ve güvenlik güncellemesi gerektirmektedir. Etkilenen sistemlerin acilen yamalanması kritiktir.

15.10.2026 14:46 The Hacker News US
Kralın Anahtarlarını Korumak: Executive Threat Detection Duyurusu
threat_detection/hunting 72

Kralın Anahtarlarını Korumak: Executive Threat Detection Duyurusu

Cisco Talos, yüksek değerli IT varlıklarını hedefleyen tehditleri istihbarat odaklı olarak avlamak amacıyla Executive Threat Detection adlı proaktif bir hizmet duyurdu.

29.09.2026 13:00 Cisco Talos Intelligence Group US
cyberwar 72

Yapay Zeka, siber tehditleri hızlandırıyor ve güçlendiriyor: Temel güvenliğinizi şimdi güçlendirin

Yapay zekanın siber tehditleri hızlandırdığı ve artan tehlikeler karşısında temel güvenlik önlemlerinin güçlendirilmesi gerektiği ifade ediliyor.

29.09.2026 12:40 CCB Belgium News BE
siber güvenlik malware ai güvenlik
vulnerability 78

Kiteworks kritik bir açığı yamaladı ve müşteri sistemlerini yeniden devreye aldı

Kiteworks, kritik açık nedeniyle verilen kapatma uyarısını yamayla kaldırdı; bu, kurumsal dosya paylaşım çözümlerinde güvenlik iyileştirmesi anlamına geliyor.

29.09.2026 12:04 BleepingComputer US
siber güvenlik malware/patch infrastructure
cyberwar 72

Eylül 2026 Siber Saldırıları Zaman Çizelgesi

Eylül 2026 siber saldırıları için güncel bir zaman çizelgesi yayınlandı; tehdit aktörleri, teknikler, hedefler ve ülkeler hakkında doğrulanmış bilgiler topluca sunuluyor.

29.09.2026 11:56 HACKMAGEDDON IT
siber güvenlik malware cyberevents
Why OT Resilience Is Now a Boardroom Imperative

Why OT Resilience Is Now a Boardroom Imperative

29.09.2026 10:05 65
Yapay zeka modelleri kontrolden çıkarırsa OpenAI ve Anthropic'ı durduracaklarını güvenmiyorum, siz de güvenmeyin | Chris Stokel-Walker

Yapay zeka modelleri kontrolden çıkarırsa OpenAI ve Anthropic'ı durduracaklarını güvenmiyorum, siz de güvenmeyin | Chris Stokel-Walker

29.09.2026 08:00 64
OpenAI’nin Avustralya’da kirli işlerini güvenlik atlatmaları, açık anahtarlar ve kaynak kodu çalma denemeleriyle içeriyor
cyberwar/other 62

OpenAI’nin Avustralya’da kirli işlerini güvenlik atlatmaları, açık anahtarlar ve kaynak kodu çalma denemeleriyle içeriyor

OpenAI ile ilişkili idari iddialar arasında, güvenlik bypass girişimleri ve açık anahtarlar kullanılarak kaynak kodunun sızdırılmasına ilişkin olaylar yer alıyor; dört Avustralya hükümet sitesi hedef alınmış olabilir.

29.09.2026 05:13 The Register Security GB
siber güvenlik malware ağ
vulnerability 85

Red Hat AMQ broker 7'de Güvenlik Açığı

Apache ActiveMQ Artemis'te FederationStreamConnectMessage.getFederationPolicy() yöntemi, CORE protokolünden alınan sınıf adını doğrulama olmadan kullanıyor; yetkili bir federasyon düğümü zararlı sınıf adı gönderirse broker arzu edilen sınıfları yükleyip başlatabilir ve çeşitli istismarlar tetiklenebilir. CVE-2026-101292 ile ilişkili kritik bir güvenlik açığıdır.

29.09.2026 05:00 NCSC-FI Vulns FI
siber güvenlik malware network
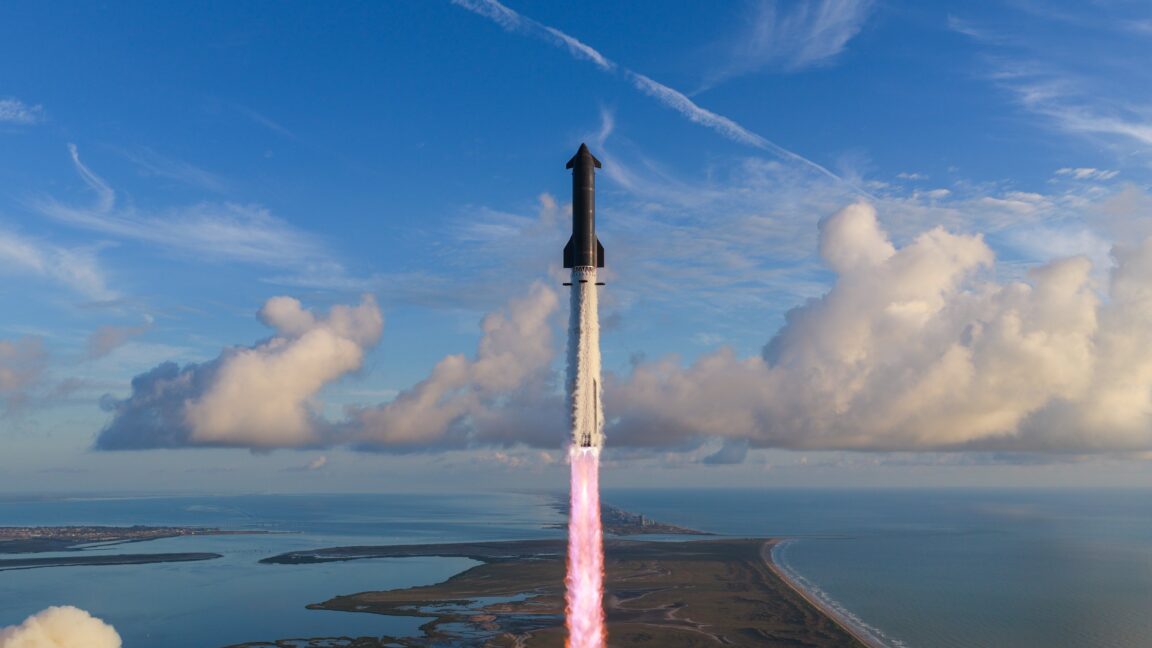
SpaceX'in Starship'i yörüngeye çıktı ve bir sonraki nesil Starlink'leri devreye aldı
other 72

SpaceX'in Starship'i yörüngeye çıktı ve bir sonraki nesil Starlink'leri devreye aldı

SpaceX Starship'in ilk yörüngel uçuşu, yeni nesil Starlink uydu ağını devreye soktu; küresel iletişim altyapısına katkı ve siber güvenlik için uydu ağlarının güvenliği konularını gündeme taşıdı.

29.09.2026 00:26 Ars Technica US
space satellite communication
hacking 65

Dutch police confirm arrest in ShinyHunters hacking investigation

ShinyHunters ile ilişkilendirilen bir operasyon kapsamında Amsterdamlı bir kişinin tutuklandığı doğrulandı; bu gelişme siber güvenlik alanında faaliyet gösteren bir hacker grubuna karşı yürütülen soruşturmayı vurguluyor.

28.09.2026 22:49 BleepingComputer US
cybersecurity hacking criminal_activity
Yapay Zeka Ajanları İçin IAM: Pratik Bir Kurumsal Çerçeve
cybersecurity/identity 62

Yapay Zeka Ajanları İçin IAM: Pratik Bir Kurumsal Çerçeve

Yapay zeka ajanları için kimlik ve yetkilendirme mimarisi (IAM) kurumsal ortamlarda güvenliği güçlendirmek amacıyla açıklanıyor; sınırlılıklar, kritik bileşenler ve davranış kanıtı konuları ele alınıyor.

28.09.2026 21:20 The Hacker News US
siber güvenlik AI kimlik/doğrulama
Bitget, Üçüncü Taraf Güvenlik Ürünü Açığını Kullanarak 388 Milyon Dolarlık Hırsızı İddia Etti
vulnerability 78

Bitget, Üçüncü Taraf Güvenlik Ürünü Açığını Kullanarak 388 Milyon Dolarlık Hırsızı İddia Etti

Bir kripto borsasında üçüncü taraf güvenlik ürünündeki firmware/konfigürasyon açığı üzerinden yetkili hesaplar ele geçirildi ve sahte çekimler gerçekleştirildi; zarar büyüklüğü yaklaşık 388 milyon USD olarak bildirildi.

28.09.2026 20:42 The Hacker News US
siber güvenlik malware third-party risk
1 ... 37 38 39 40 41 ... 608
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki