Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7486 kayıt listeleniyor.

7486
Kayıt
12
Bu sayfa
1072
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime cybersecurity/AI_security breach malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity php AI network-security privacy rce network
Öne çıkan haberler
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
Haftanın Özeti: This2Shell, That2Shell, Her Şey RCE mi? Korsan Yapay Zeka, Tedarik Zinciri Kaosu ve Daha Fazlası
malware 78

Haftanın Özeti: This2Shell, That2Shell, Her Şey RCE mi? Korsan Yapay Zeka, Tedarik Zinciri Kaosu ve Daha Fazlası

Güvenlik topluluğu, kritik RCE açıklarının artışını ve bunların çeşitli ortamlarda kullanılabilirliğini raporluyor; tedarik zinciri güvenliği ve acil yamaların önemi vurgulanıyor.

26.10.2026 17:06 The Hacker News US
CISA, Collabora Online ve Arista VeloCloud’daki İki Aktif Olarak Sömürülen Kritik Hata için Bildirim Yaptı
vulnerability 78

CISA, Collabora Online ve Arista VeloCloud’daki İki Aktif Olarak Sömürülen Kritik Hata için Bildirim Yaptı

CISA, Collabora Online ve Arista VeloCloud’a ait iki güvenlik açığını KEV listesine ekledi; açıklar aktif olarak sömürülen kritik zafiyatlar olarak kaydedildi.

24.10.2026 09:25 The Hacker News US
Siber Saldırganlar Kurumsal Güvenlik Cihazlarını Ele Geçirerek 70.000'den Fazla Kimlik Bilgisini İfşa Etti
malware 78

Siber Saldırganlar Kurumsal Güvenlik Cihazlarını Ele Geçirerek 70.000'den Fazla Kimlik Bilgisini İfşa Etti

Büyük ölçekli bir campaign, Fortinet FortiGate ve Palo Alto GlobalProtect gibi uç ağ cihazlarını hedefleyerek açıklar üzerinden çok sayıda kimlik bilgisine ulaşmıştır. Operatörler dünya genelindeki kuruluşlara erişim elde etmiş ve bazılarını daha da derinleştirme çabası içinde olmuştur.

23.10.2026 16:50 The Hacker News US
İkinci İçin Planlarım Vardı
vulnerability 78

İkinci İçin Planlarım Vardı

Cisco Talos tarafından paylaşılan analizde PHP'deki kritik güvenlik açıkları ve güvenlik topluluklarının dikkat etmesi gereken konular ele alınıyor; leap second tartışmasıyla dijital altyapı güvenliğinin zorlukları vurgulanıyor.

22.10.2026 21:04 Cisco Talos Intelligence Group US
Max-seviyede bir GitLab hatası uzaktan kod yürütmeye izin veriyor: 12 yıl boyunca sürümler etkilenebilir
vulnerability 78

Max-seviyede bir GitLab hatası uzaktan kod yürütmeye izin veriyor: 12 yıl boyunca sürümler etkilenebilir

GitLab'da 12 yıllık sürümlerde uzaktan kod yürütmeye yol açan ciddi bir güvenlik açığı tespit edildi; güvenlik güncellemesi için acil yükseltme tavsiye ediliyor.

22.10.2026 20:36 The Register Security GB
İki CVSS 9.0 Linux KSMBD RCE Açığı Kamu Duyurulduktan Önce Çözüm Paketlerinde
vulnerability 78

İki CVSS 9.0 Linux KSMBD RCE Açığı Kamu Duyurulduktan Önce Çözüm Paketlerinde

KSMBD’nin iki yüksek riskli RCE açığı bulundu; ZDI 9.0 olarak derecelendirildi ve ana kernel üzerinde henüz düzeltme yok.

22.10.2026 20:01 The Hacker News US
hacking 85

Kuzey Koreli IT çalışanlarının 'laptop farm' dolandırıcılığına yardım eden ABD vatandaşları hapse girdi

ABD'de iki kişi, Kuzey Koreli IT çalışanlarının sahte kimliklerle işe girmelerine yardımcı oldukları için hapse mahkum edildi. Bu olay, siber güvenlik alanında ciddi bir tehdit oluşturan dolandırıcılık faaliyetlerini ortaya koyuyor.

16.04.2026 11:32 BleepingComputer US
siber güvenlik dolandırıcılık Kuzey Kore
other 85

Booking.com İhlali Dolandırıcılara Misafirleri Hedef Alma İmkanı Sağlıyor

Booking.com'dan çalınan misafir rezervasyon verileri, dolandırıcılar tarafından otelleri taklit etmek için kullanılabilir. Bu, ödeme ve kişisel bilgilerin çalınmasına yol açabilir.

16.04.2026 11:02 Malwarebytes Labs US
siber güvenlik veri ihlali dolandırıcılık
other 75

Sunucu odası kilidi sadece bir aldatmacaydı

Haber, sunucu odalarının fiziksel güvenliğinin siber güvenlik açısından ne kadar kritik olduğunu anlatıyor. Fiziksel güvenlik zayıflıkları, siber saldırılara karşı ciddi tehditler oluşturabilir.

16.04.2026 11:00 The Register Security GB
siber güvenlik fiziksel güvenlik sunucu
other 85

Savunucular için Sınır AI: CrowdStrike ve OpenAI TAC

CrowdStrike, OpenAI ile birlikte siber güvenlik alanında yapay zeka tabanlı çözümler geliştirmek için bir iş birliği başlattı. Bu girişim, siber tehditlere karşı daha güçlü bir savunma mekanizması oluşturmayı amaçlıyor.

16.04.2026 08:00 CrowdStrike US
siber güvenlik yapay zeka iş birliği
vulnerability 75

Misafir Günlüğü: Tehdit Altındaki DVR'ler ve Onların Tespiti

DVR'lerin güvenlik açıkları ve bu cihazların nasıl tespit edileceği üzerine bir analiz yapıldı. Bu tür cihazların siber saldırılara karşı savunmasız olduğu vurgulandı.

16.04.2026 02:59 SANS ISC Diary US
siber güvenlik DVR güvenlik açığı
other 75

Ağ Trafiğini Anonimleştirme: SOCKS5 ve Veri Şifrelemesine Derin Bir Bakış

SOCKS5 protokolü, ağ trafiğini anonimleştirerek güvenliği artırmakta ve veri şifrelemesi ile iş kullanımı için güvenilir veri toplama sağlamaktadır.

16.04.2026 02:28 HackRead GB
siber güvenlik ağ şifreleme
other 85

Uzaktan Sunucu Erişimini Güvence Altına Alma: VPN'lerin Yöneticiler İçin Önemi

VPN'ler, uzaktan sunucu erişimini güvence altına almak için trafiği şifreleyerek, yalnızca yetkilendirilmiş kullanıcıların girişine izin vererek ve kritik sistemlerin internet üzerindeki maruziyetini azaltarak önemli bir rol oynamaktadır.

16.04.2026 01:39 HackRead GB
VPN siber güvenlik uzaktan erişim
vulnerability 75

Anthropic'in Project Glasswing CVE sayısı hala belirsiz

Anthropic, Mythos modelinin güvenlik açıklarını bulma yeteneği ile dikkat çekti. Project Glasswing adı altında, birçok şirket bu modelle kendi ürünlerindeki güvenlik açıklarını test ediyor, ancak keşfedilen açıkların sayısı henüz bilinmiyor.

16.04.2026 00:33 The Register Security GB
siber güvenlik güvenlik açıkları test
malware 85

Sahte Claude AI Yükleyicisi, Windows Kullanıcılarını PlugX Kötü Amaçlı Yazılımıyla Hedef Alıyor

Sahte Claude AI yükleyicisi, Windows kullanıcılarına PlugX kötü amaçlı yazılımını yaymak için DLL sideloading tekniğini kullanarak enfekte sistemlere kalıcı uzaktan erişim sağlıyor.

15.04.2026 23:59 HackRead GB
kötü amaçlı yazılım siber güvenlik Windows
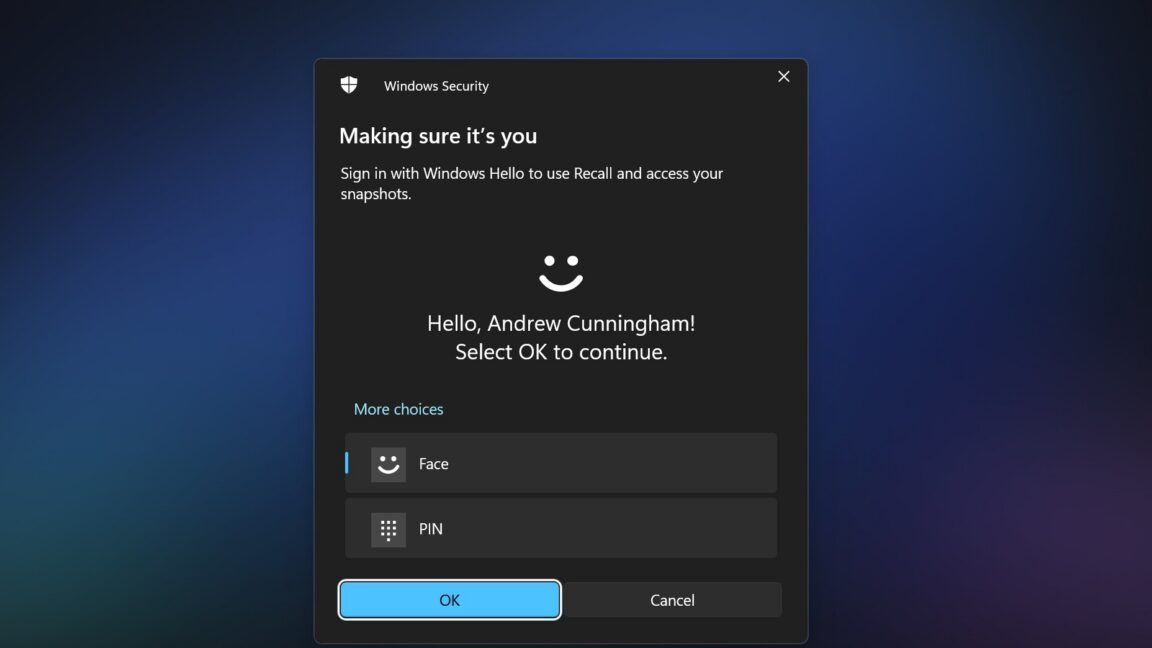
TotalRecall Reloaded aracı, Windows 11'in Recall veri tabanına yan bir kapı buldu
vulnerability 85

TotalRecall Reloaded aracı, Windows 11'in Recall veri tabanına yan bir kapı buldu

TotalRecall Reloaded aracı, Windows 11'in Recall veri tabanına erişim sağlayan bir yan kapı tespit etti. Bu durum, siber güvenlik açısından önemli bir risk oluşturuyor.

15.04.2026 23:36 Ars Technica US
malware 85

WordPress eklenti paketi, binlerce siteye malware yaymak için hacklendi

EssentialPlugin paketindeki 30'dan fazla WordPress eklentisi, yetkisiz erişim sağlamak için kötü amaçlı kodla tehlikeye atıldı. Bu durum, bu eklentileri kullanan binlerce web sitesini etkileyebilir.

15.04.2026 23:33 BleepingComputer US
WordPress malware siber güvenlik
malware 85

İmzalı yazılım, antivirüsleri devre dışı bırakmak için kötüye kullanıldı

Dijital olarak imzalanmış bir adware aracı, sistem ayrıcalıklarıyla çalışan yükler dağıtarak binlerce uç noktada antivirüs korumalarını devre dışı bıraktı. Bu durum, çeşitli sektörlerde büyük bir güvenlik açığına yol açtı.

15.04.2026 20:59 BleepingComputer US
kötü amaçlı yazılım antivirüs siber güvenlik
1 ... 412 413 414 415 416 ... 624
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-26
Son 24 saatte gelişen olaylar, Oracle ürünlerinde kritik CVE-2026-114820 için güncelleme ihtiyacını ön plana çıkarırken, yapay zeka ajanlarıyla ilişkili güvenlik açıkları ve Tailscale konfigürasyonundan kaynaklanan ağ içi riskler öne çıktı. AI kodlama ajanlarının kötü niyetli yönlendirmelerle entegrasyon güvenliğini tehdit ettiği, zararlı AGENTS.md dosyalarının OAuth token güvenliğini riske attığı ve port yönlendirme içeren Tailscale SSH hatalarının ağ kapsama alanında kök erişim riskine yol açtığı görülüyor. Ayrıca Mave gibi yeni yatırım hafifliğinde başlayan çözümlerin saldırı yüzeyini genişletebileceği değerlendiriliyor. Tüm veriler, sırasıyla yazılım güncellemeleri, kök sertifika yönetimi ve güvenlik politikalarının sıkılaştırılması gerektiğini gösteriyor. Toplam 13 olay içinde Malware ve Vulnerability temaları belirgin şekilde öne çıkarken, US, FI ve IT gibi ülkeler en çok etkilenmiş görüldü.
Toplam Haber: 13
Yüksek Önem: 1
IOC/CVE: 3
Öne Çıkanlar
• Oracle CVE-2026-114820 için önemli güvenlik güncellemesi ve kök CA sertifikalarının temizlenmesi gerektiği bildiriliyor.
• AI kodlama ajanlarını hedefleyen AGENTS.md dosyası, OAuth tokenlarına yönelik aktarımları ve zararlı paket kurulmasını tetikleyebiliyor.
• Tailscale SSH konfigürasyonundaki açıklar, ele geçirilen cihaz üzerinden ağ içindeki diğer sunuculara kök erişim riskini doğurabilir.
• Mave gibi yeni yatırım alanı olan Agentic SecOps çözümleri, tehdit haritalarını değiştirebilecek yenilikler sunuyor.
• Kritik güvenlik güncellemelerinin uygulanması ve güvenlik politikalarının sıkılaştırılması için kapsamlı adımlar öneriliyor.
CVE ve Açıklamaları
CVE-2026-114820
kısa etki
CVE-2024-XXXXX
kısa etki