Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7153 kayıt listeleniyor.

7153
Kayıt
12
Bu sayfa
1044
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor
vulnerability 92

Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor

CVE-2026-97229, GitLab'da kritik bir RCE açığıdır. Zayıf konfigürasyonlar veya etkilenmiş sürümler, uzaktan kimlik doğrulaması olmadan zararlı kod çalıştırılmasına yol açabilir; acil güvenlik güncellemeleri yayınlandı.

13.10.2026 11:58 SOC Prime US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Saldırganlar CVSS 10.0 Bricksforge WordPress Hatasını Kullanıyor: Yetkisiz RCE
vulnerability 88

Saldırganlar CVSS 10.0 Bricksforge WordPress Hatasını Kullanıyor: Yetkisiz RCE

Kritik Bricksforge eklentisi CVE-2026-85097 ile uzaktan kod yürütmeye gebe; WordPress siteleri hedef alınıyor. Patchstack'a göre şu anda aktif istismar mevcut.

12.10.2026 12:02 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı
vulnerability 85

GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı

GitLab'in yüksek şiddette bir güvenlik açığını yamalaması bildirildi. Açık, kimlik doğrulaması olmadan sunucu üzerinde kod çalıştırmaya imkan verebilecek türde ve CVSS 10.0 olarak derecelendirildi.

13.10.2026 11:43 The Hacker News US
vulnerability 78

Dell güvenlik açıklarını giderdi: Container Storage Modules

CSM 1.18.0 ve üzeri sürümlerde bulunan güvenlik açıkları giderildi. Açıklar, kimlik doğrulama/ yetkilendirme atlamaları, yetki yükseltme ve bilgi sızıntısı riskleri sunuyor; bazı durumlarda tam kontrol ve veriye erişim mümkün olabilir.

05.10.2026 16:51 NCSC NL Advisories NL
cybersecurity malware network
AI gözlükleri ilk büyük hükümet baskısıyla karşı karşıya
other 62

AI gözlükleri ilk büyük hükümet baskısıyla karşı karşıya

AI gözlüklerinin kayıt yapabilirlik özelliği ve hükümetin bu cihazlara yönelik kalıcı kurallar üzerinde çalışması güvenlik ve mahremiyet tartışmalarını tetikledi.

05.10.2026 16:39 Ars Technica US
cybersecurity/other 42

Tenfold CE: Ücretsiz Kimlik Yönetim Aracı 2 Yeni Özellik Edindi

Tenfold CE ücretsiz sürümü iki yeni güvenlik özelliği kazandı: paylaşılan içerik yönetişimi ve gerçek zamanlı olay denetimi; 150 kullanıcı altı organizasyonlar için uygun ve Microsoft 365 paylaşımını ve kimlik aktivitelerini izlemeye yönelik iyileştirmeler sunuyor.

05.10.2026 16:33 BleepingComputer US
identity governance security tools cloud security
vulnerability 72

IBM Güvenlik Bildirimi (AV26-997)

IBM ürünlerinde birden çok güvenlik açığı ve yanlış izin ataması bulunuyor; ilgili güncellemelerin uygulanması öneriliyor.

05.10.2026 16:11 Canada Cyber Alerts CA
malware vulnerability hardware-software-security
malware 78

Linux Backdoor STUN Protokolünü İstismar Ediyor, Dozens of Flaws Exploited

ClingSTUN adlı Linux backdoor, STUN protokolünü istismar ederek kendini dağıtıp kalıcılık sağlıyor ve çok sayıda güvenlik açığını kullanarak self-propagation gerçekleştiriyor.

05.10.2026 16:00 SecurityWeek US
malware backdoor linux
malware 72

New Jersey ve Texas Sağlık Firmalarındaki Veri İhlalleri 250.000 Kişiyi Etkiledi

SecurityWeek tarafından bildirilen haberde Clover Health Investments ve AngMar Management Services firmalarındaki veri ihlali sonucu yaklaşık 250.000 hasta bilgilerinin çalındığı duyuruldu. Olay ağ güvenliği ve veri koruma açısından önemli bir örnek olarak öne çıkıyor.

05.10.2026 15:35 SecurityWeek US
data_breach healthcare privacy
cybersecurity 72

Küçük İşletmeler İçin Yeni Siber Güvenlik Destek Programı Bulucu Tanıtıldı

NIST tarafından küçük işletmelere yönelik siber güvenlik destek programı bulucusu tanıtıldı; kar amacı gütmeyen kuruluşlar ve yerel topluluklar aracılığıyla güvenlik hizmetlerine erişim genişletiliyor.

05.10.2026 15:00 NIST Cybersecurity Insights US
cybersecurity small business risk management
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

05.10.2026 15:00 78
Yetkilendirme Katmanı Güvenlik Ekibi Olarak Görülenden Daha Hızlı Büyüyor

Yetkilendirme Katmanı Güvenlik Ekibi Olarak Görülenden Daha Hızlı Büyüyor

05.10.2026 14:55 72
Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor
malware 72

Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor

Realtek Jungle SDK açıklarını istismar eden aktörler, Cling adlı botnet'i devreye almayı hedefledi. STUN davranışının kötüye kullanılmasıyla C2 iletişimi kurulduğu belirtildi.

05.10.2026 14:46 The Hacker News US
malware botnet realtek
cyberwar 72

Yapay Zeka İle Tarihi Bir Şifre Daha Aştı

Yapay zekanın eski bir şifreyi çözdüğü belirtiliyor; bu gelişme kriptografi ve güvenlik açısından önemli bir dönüm noktası olarak değerlendiriliyor. Napoleon'un yeğeni tarafından yazılan bu 1809 tarihli şifreye yapay zeka sayesinde erişim sağlandı.

05.10.2026 14:04 Schneier on Security US
siber güvenlik malware cryptography
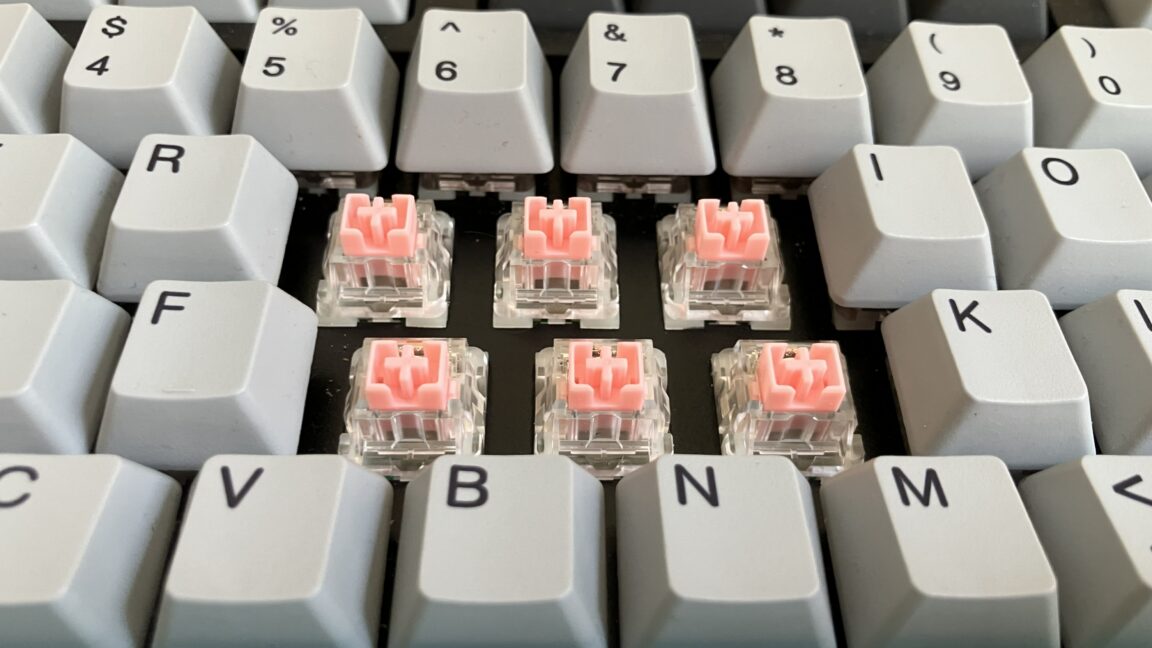
Hall-effect, TMR ve diğer yeni tipte 'mekanik olmayan' anahtarlar hakkında açıklama
other 42

Hall-effect, TMR ve diğer yeni tipte 'mekanik olmayan' anahtarlar hakkında açıklama

Non-mechanical anahtarlar ve Hall etkisi temelli sensörler üzerine bir rehber; güvenlik ve donanım tasarımında yeni yaklaşım ve potansiyel riskler ele alınıyor.

05.10.2026 14:00 Ars Technica US
hardware-security keyboard sensor-technology
1 ... 45 46 47 48 49 ... 597
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki