Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7156 kayıt listeleniyor.

7156
Kayıt
12
Bu sayfa
1056
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cve cybercrime iot
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor
vulnerability 92

Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor

CVE-2026-97229, GitLab'da kritik bir RCE açığıdır. Zayıf konfigürasyonlar veya etkilenmiş sürümler, uzaktan kimlik doğrulaması olmadan zararlı kod çalıştırılmasına yol açabilir; acil güvenlik güncellemeleri yayınlandı.

13.10.2026 11:58 SOC Prime US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Saldırganlar CVSS 10.0 Bricksforge WordPress Hatasını Kullanıyor: Yetkisiz RCE
vulnerability 88

Saldırganlar CVSS 10.0 Bricksforge WordPress Hatasını Kullanıyor: Yetkisiz RCE

Kritik Bricksforge eklentisi CVE-2026-85097 ile uzaktan kod yürütmeye gebe; WordPress siteleri hedef alınıyor. Patchstack'a göre şu anda aktif istismar mevcut.

12.10.2026 12:02 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı
vulnerability 85

GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı

GitLab'in yüksek şiddette bir güvenlik açığını yamalaması bildirildi. Açık, kimlik doğrulaması olmadan sunucu üzerinde kod çalıştırmaya imkan verebilecek türde ve CVSS 10.0 olarak derecelendirildi.

13.10.2026 11:43 The Hacker News US
Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor
malware 72

Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor

Realtek Jungle SDK açıklarını istismar eden aktörler, Cling adlı botnet'i devreye almayı hedefledi. STUN davranışının kötüye kullanılmasıyla C2 iletişimi kurulduğu belirtildi.

05.10.2026 14:46 The Hacker News US
cyberwar 72

Yapay Zeka İle Tarihi Bir Şifre Daha Aştı

Yapay zekanın eski bir şifreyi çözdüğü belirtiliyor; bu gelişme kriptografi ve güvenlik açısından önemli bir dönüm noktası olarak değerlendiriliyor. Napoleon'un yeğeni tarafından yazılan bu 1809 tarihli şifreye yapay zeka sayesinde erişim sağlandı.

05.10.2026 14:04 Schneier on Security US
siber güvenlik malware cryptography
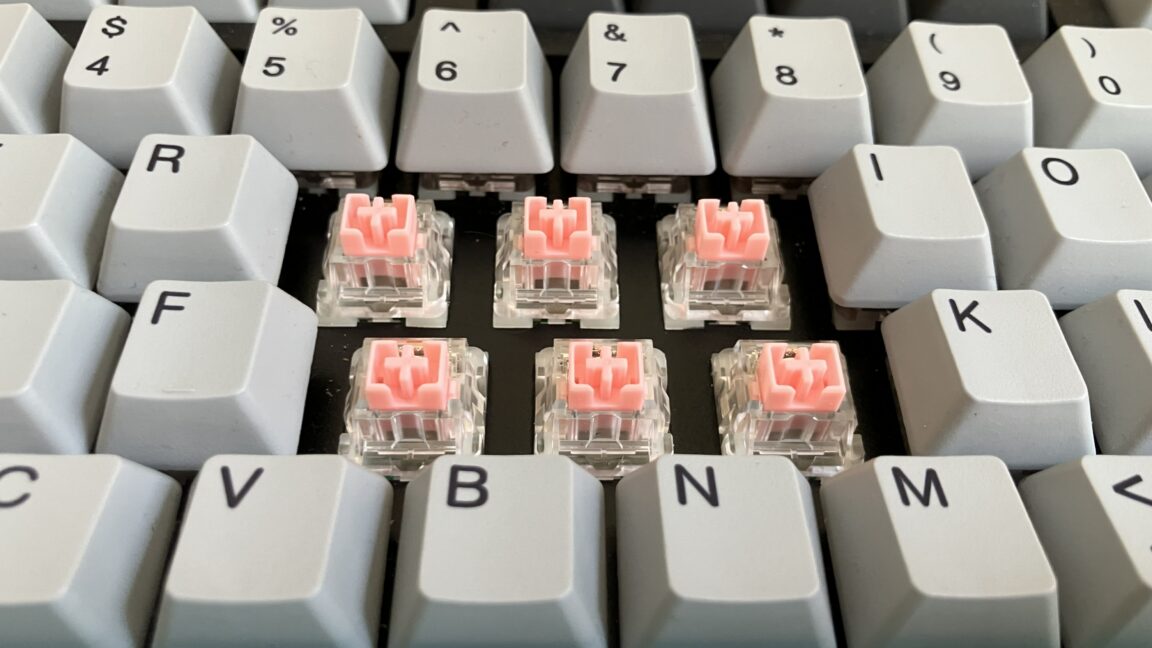
Hall-effect, TMR ve diğer yeni tipte 'mekanik olmayan' anahtarlar hakkında açıklama

Hall-effect, TMR ve diğer yeni tipte 'mekanik olmayan' anahtarlar hakkında açıklama

05.10.2026 14:00 42
policy/cybersecurity 78

Sağlık Hizmetleri İçin Siber Güvenliği Güçlendirmeyi Amaçlayan Anayasa Dışı Yasa Tasarısı Geçti

Sağlık sektörünün siber güvenliğini artırmayı amaçlayan iki parti arasında uzlaşıyla yasa tasarısı geçildi; 2024-2025 yıllarında yaşanan geniş çaplı siber ihlaller ve maliyetler ön planda.

05.10.2026 13:42 SecurityWeek US
cybersecurity healthcare policy
Apple macOS Full Disk Access Kontrollerini AI Veri Erişimine Göre Sıkılaştırıyor

Apple macOS Full Disk Access Kontrollerini AI Veri Erişimine Göre Sıkılaştırıyor

05.10.2026 13:38 62
vulnerability 58

Microsoft: Windows KB5124010 güncellemesi bazı oyunları ve uygulamaları çökertiyor

Windows 11 KB5124010 güncellemesi bazı AC-3 ses decoding kullanan oyun ve uygulamalarda çökme sorunlarına yol açıyor; Microsoft konuyu doğruladı ve muhtemel çözümler üzerinde çalışılıyor.

05.10.2026 12:37 BleepingComputer US
windows update malware? not malware
malware 72

İranlı hacker, üniversite posta kutularından 31TB veri çalındığı iddiasıyla ABD'ye iadesiyle yüzleşiyor

İran kökenli bir bilgisayar korsanının üniversite e-posta kutularından 31TB veri çaldığı iddiasıyla ABD entegrasyonuna yönelik iade süreci sürüyor; olay siber güvenlik ve veri ihlali açısından önemli bir uluslararası vaka.

05.10.2026 11:33 Security Affairs IT
cybercrime data_breach international_extradition
Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı
vulnerability 78

Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı

Rejetto HTTP File Server'daki CVE-2026-61500, zayıf RNG nedeniyle öngörülebilir anahtarlar üretiyor ve bu durum oturum sahteciliği ile RCE riskine yol açabilir; aktif saldırı denemeleri tespit edildi.

05.10.2026 11:09 The Hacker News US
siber güvenlik malware vulnerability
cyberwar/other 65

Ürdün'de Şüpheli ShinyHunters Lideri Tutuklandı

ShinyHunters liderinin Ürdün'de tutuklandığı iddia ediliyor; zanlının FBI ile iş birliği içinde olduğu ve grubun diğer üyelerini tespit etmeye yardımcı olduğu belirtildi.

05.10.2026 10:16 SecurityWeek US
ransomware law_enforcement cybercrime
other 65

Bir güvenlik haftası (29 Eylül – 4 Ekim)

Bu haber, 2026 yılının son çeyreğinde meydana gelen güvenlik olayları ve tehdit aktörleri hakkında kısa bir haftalık özet sunuyor; malware analizleri, güvenlik yamaları ve endüstri trendleri derlenmiş.

05.10.2026 10:01 Malwarebytes Labs US
malware security-weekly threat-intelligence
NetScaler Sıfır Gün Açığı Hedefli Saldırılarda Kullanılıyor ve SAML Dağıtımlarını Çökmeye Neden Olabilir
vulnerability 78

NetScaler Sıfır Gün Açığı Hedefli Saldırılarda Kullanılıyor ve SAML Dağıtımlarını Çökmeye Neden Olabilir

NetScaler ürünlerinde CVE-2026-88779 kodlu bellek taşması açığı hedefli saldırılarda kullanılıyor; bu durum SAML dağıtımlarını çevrimdışı bırakabilir. Güncelleme ve yamalar yayımlandı.

05.10.2026 09:40 The Hacker News US
malware network-security vulnerability
cyberwar/other 72

Falcon Cloud Security: Üçüncü Taraf Uygulama İçgörüleri ve AI Destekli İyileştirme

Falcon Cloud Security, üçüncü parti uygulama içgörüleri ve AI ile güçlendirilmiş iyileştirme süreçleri sunan yeni özellikleri duyurdu; bulut güvenliğinde görünürlük ve otomatik müdahale kapasitesi artıyor.

05.10.2026 08:00 CrowdStrike US
siber güvenlik bulut güvenliği ai
1 ... 46 47 48 49 50 ... 597
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki