Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7581 kayıt listeleniyor.

7581
Kayıt
12
Bu sayfa
1099
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity privacy ai php security network-security network
Öne çıkan haberler
UEFI firmware'daki kod yürütme kusuru çoğu sunucuyu tehdit ediyor
vulnerability 86

UEFI firmware'daki kod yürütme kusuru çoğu sunucuyu tehdit ediyor

EDK2 tabanlı UEFI firmware'deki kritik bir hata, saldırganların önyükleme sırasında kod çalıştırmasına izin vererek geniş kapsamlı sunucu etkilerine yol açabilir. Güvenlik yamaları ve BIOS/UEFI güncellemeleri önem kazanıyor.

27.10.2026 23:25 Ars Technica US
Dünyadaki Çoğu Sunucu Bu Firmware Kod-Çalıştırma Açığına Karşı Savunmasız
vulnerability 85

Dünyadaki Çoğu Sunucu Bu Firmware Kod-Çalıştırma Açığına Karşı Savunmasız

Kritik bir UEFI firmware açığı, önyükleme sürecinin erken aşamalarında kod yürütülmesini mümkün kılar ve çoğu sunucu için potansiyel güvenlik riski oluşturur.

28.10.2026 23:30 Wired Security US
Google'ın Gemini 4 Carbonu, Açık Bulma, Sömürme ve Yama Depolama Benchmarklarında Öne Çıkıyor
vulnerability 78

Google'ın Gemini 4 Carbonu, Açık Bulma, Sömürme ve Yama Depolama Benchmarklarında Öne Çıkıyor

Gemini 4 Carbon, siber güvenlik operasyonlarını güçlendirmek için gelişmiş açık bulma ve tamir yetenekleri sergileyerek güvenlik değerlendirmelerinde liderlik iddia ediyor.

29.10.2026 16:42 The Hacker News US
Atağı Denemesi: Alpine Linux’in GitLab’ı CVSS 10.0 Açığıyla Zamanında Saldırıldı
vulnerability 78

Atağı Denemesi: Alpine Linux’in GitLab’ı CVSS 10.0 Açığıyla Zamanında Saldırıldı

Kritik CVSS 10.0 güvenlik açığı (CVE-2026-97229) nedeniyle Alpine Linux’un GitLab sunucusu hedef alındı; saldırı girişimi tespit edildi ancak işe yaramadığı değerlendirildi. Açıktan etkilenebilecek sistemlerde CI yapılandırmasına yönelik istismar potansiyeli bulundu.

29.10.2026 12:05 The Hacker News US
Kritik 16 Yıllık UEFI Açığı Ağ Üzerinden Başlatılan Sunucularda Kod Çalıştırabilir
vulnerability 78

Kritik 16 Yıllık UEFI Açığı Ağ Üzerinden Başlatılan Sunucularda Kod Çalıştırabilir

EDK II tabanlı UEFI firmware'inde 16 yıllık kritik bir zafiyet, ağ üzerinden başlatma sırasında makine üzerinde işletim sistemi başlamadan önce kod çalıştırmaya imkan tanıyor; bu durum güvenlik açısından ciddi tehdit oluşturuyor.

28.10.2026 14:50 The Hacker News US
Eski iPhone ve iPad’ler için CoreGraphics Açığını Geri Taşıyarak Düzeltme
vulnerability 78

Eski iPhone ve iPad’ler için CoreGraphics Açığını Geri Taşıyarak Düzeltme

CoreGraphics’teki yüksek riskli güvenlik açığı, eski cihazlarda uzaktan kod yürütmeye yol açabiliyordu. Apple, bu zafıyı geri taşımayla kapatarak etkilenen cihazları koruma altına aldı ve savunmayı güçlendirdi.

27.10.2026 16:59 The Hacker News US
Palo Alto Networks, Privileged Access Management İçin 2026 Gartner Magic Quadrant’ta Lider Oldu
malware 78

Palo Alto Networks, Privileged Access Management İçin 2026 Gartner Magic Quadrant’ta Lider Oldu

Palo Alto Networks, 2026 Gartner Magic Quadrant'ta Privileged Access Management alanında lider olarak tekrar konumlandı. Şirket, Completeness ve diğer kriterlerde en ileri konumda bulunduğunu vurguluyor.

26.10.2026 18:07 Palo Alto Networks Blog US
Haftanın Özeti: This2Shell, That2Shell, Her Şey RCE mi? Korsan Yapay Zeka, Tedarik Zinciri Kaosu ve Daha Fazlası
malware 78

Haftanın Özeti: This2Shell, That2Shell, Her Şey RCE mi? Korsan Yapay Zeka, Tedarik Zinciri Kaosu ve Daha Fazlası

Güvenlik topluluğu, kritik RCE açıklarının artışını ve bunların çeşitli ortamlarda kullanılabilirliğini raporluyor; tedarik zinciri güvenliği ve acil yamaların önemi vurgulanıyor.

26.10.2026 17:06 The Hacker News US
other 85

Gölge Yapay Zeka her yerde. Onu bulmanın ve güvence altına almanın yolları.

Yapay zeka araçları, organizasyonlarda yaygın olarak kullanılmakta ve bu durum IT ve güvenlik ekiplerinin güvenlik yönetimini zorlaştırmaktadır. Nudge Security, bu yeni riskleri yönetmek için sürekli keşif ve izleme sunan bir sistem geliştirmiştir.

17.03.2026 06:00 NCSC-FI News FI
yapay zeka siber güvenlik güvenlik yönetimi
Haftalık Güncelleme 495
other 75

Haftalık Güncelleme 495

Troy Hunt'ın blogunda, 150M+ e-posta adresinin yönetimi ve yeni veri saklama yöntemleri üzerine bir güncelleme yapıldı. Sunucusuz fonksiyonlar ve veri sorgulama mekanizmaları hakkında bilgiler sunuldu.

17.03.2026 05:55 Troy Hunt's Blog AU
other 85

Bankası, satıcıların yeni tehditlerle başa çıkamadığı için kendi tehdit avlama aracını geliştirdi

Commonwealth Bank, AI destekli tehdit avlama araçları geliştirerek, haftalık tehdit sinyal sayısını 80 milyondan 400 milyara çıkardı ve yanıt süresini iki günden 30 dakikaya düşürdü.

17.03.2026 05:37 The Register Security GB
siber güvenlik AI tehdit avlama
Güncelleme: oledump.py Versiyonu 0.0.85

Güncelleme: oledump.py Versiyonu 0.0.85

17.03.2026 03:00 70
Boggy Serpens Tehdit Değerlendirmesi

Boggy Serpens Tehdit Değerlendirmesi

17.03.2026 01:00 85
Elon Musk'ın xAI'si, üç kızın gerçek fotoğraflarını AI CSAM'a dönüştürdüğü için dava edildi
other 75

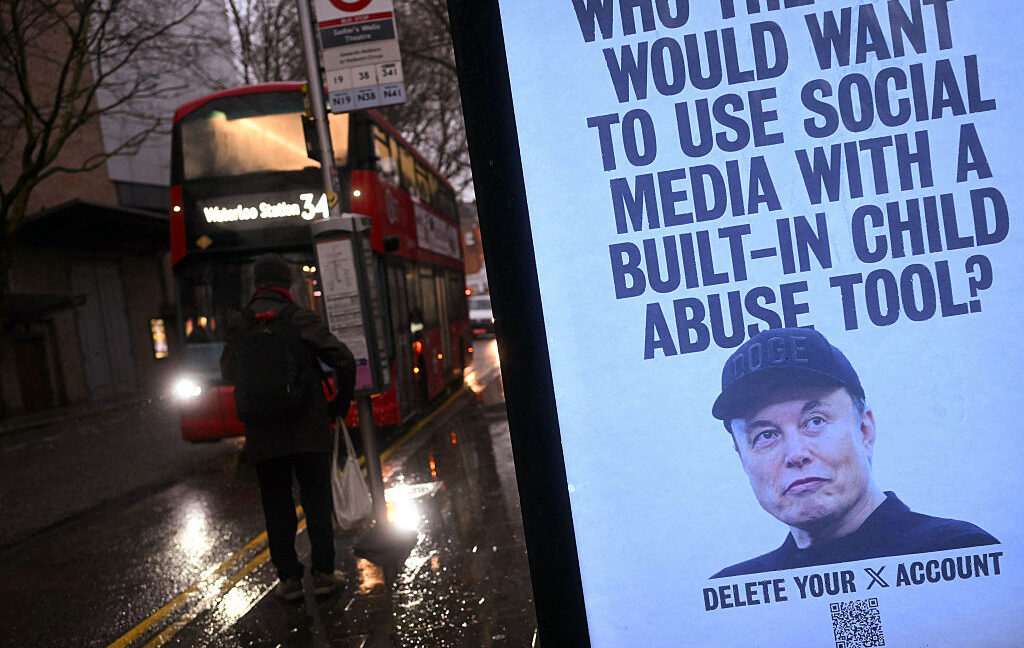
Elon Musk'ın xAI'si, üç kızın gerçek fotoğraflarını AI CSAM'a dönüştürdüğü için dava edildi

Elon Musk'ın xAI şirketi, üç kızın gerçek fotoğraflarını yapay zeka ile cinsel istismar materyaline dönüştürdüğü iddiasıyla mahkemeye verildi. Bu durum, yapay zeka ve siber güvenlik alanında ciddi etik sorunlar doğuruyor.

17.03.2026 00:51 Ars Technica US
yapay zeka siber güvenlik etik sorunlar
hacking 75

Robotik cerrahi firması Intuitive, phishing saldırısını açıkladı

Robotics-assisted cerrahi teknolojisi geliştiren Intuitive, bir phishing saldırısı sonucunda bazı iç IT uygulamalarına yetkisiz erişim sağlandığını duyurdu. Saldırının operasyonel ağları etkilemediği belirtildi.

16.03.2026 23:04 The Register Security GB
phishing siber güvenlik IT uygulamaları
GlassWorm Saldırısı, Çalınan GitHub Token'larını Kullanarak Python Reposlarına Malware Enjekte Ediyor
malware 85

GlassWorm Saldırısı, Çalınan GitHub Token'larını Kullanarak Python Reposlarına Malware Enjekte Ediyor

GlassWorm saldırısı, çalınan GitHub token'ları aracılığıyla yüzlerce Python reposuna kötü amaçlı yazılım enjekte ediyor. Saldırı, Python projelerine obfuscate edilmiş kod ekleyerek gerçekleştiriliyor.

16.03.2026 22:37 The Hacker News US
malware GitHub Python
İran Siber Tehdit Evrimi: MBR Silicilerden Kimlik Silahlandırmaya
apt 85

İran Siber Tehdit Evrimi: MBR Silicilerden Kimlik Silahlandırmaya

İran siber tehditlerinin evrimi, özel silici kötü amaçlı yazılımlardan kimlik silahlandırmaya kadar uzanıyor. Meşru yönetici araçlarının kötüye kullanımı, siber güvenlik açısından yeni zorluklar getiriyor.

16.03.2026 22:15 Unit 42 US
siber güvenlik kötü amaçlı yazılım İran
cyberwar 85

Siber suçlar İran savaşının başlangıcından bu yana %245 arttı

Akamai'nin raporuna göre, İran savaşının başlangıcından bu yana siber suçlarda büyük bir artış yaşanmıştır. Hacktivistler, Rusya ve Çin'den proxy hizmetleri kullanarak birçok bağlantı girişiminde bulunmaktadır.

16.03.2026 21:40 The Register Security GB
siber suç hacktivizm siber güvenlik
hacking 85

Canlı Sohbeti Kullanarak Amazon ve PayPal Gibi Davranan Yeni Phishing Dolandırıcılığı

Cofense araştırmacıları, LiveChat aracılığıyla Amazon ve PayPal temsilcisi gibi davranarak kredi kartı ve MFA kodlarını çalmaya çalışan bir phishing dolandırıcılığına dikkat çekti.

16.03.2026 21:30 HackRead GB
phishing dolandırıcılık siber güvenlik
vulnerability 85

CISA, Wing FTP Sunucu açığını aktif olarak istismar edildiğini belirtti

CISA, ABD hükümetine ait kuruluşların Wing FTP Server'larını güvence altına almaları gerektiğini belirtti. Açığın aktif olarak istismar edildiği ve uzaktan kod yürütme saldırılarına neden olabileceği ifade edildi.

16.03.2026 21:00 BleepingComputer US
siber güvenlik açık uzaktan kod yürütme
1 ... 493 494 495 496 497 ... 632
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-28
Son 24 saatteki haberler, kritik güvenlik açıkları ve savunma konularını ön plana çıkarıyor. Birden çok endüstriyel otomasyon ve ağ cihazını etkileyen CVSS yüksek açıklar, uzaktan kod yürütme ve kimlik doğrulama bypass gibi tehditler içeriyor. EPICS Base, Mitsubishi Electric ürünleri ve UEFI firmware gibi bileşenlerde çıkan kritik açıklar hızlı yamalarla ele alınmış olsa da riskler devam ediyor. Moxa MRC Client ve OnCell serisi cihazlarda MITM, sertifika anahtarlarının sızması ve komut enjeksiyonu gibi çok yönlü tehditler bulunuyor. Apple güvenlik güncellemeleri ise artık güvenliğin artırılması için hayati önem taşıyor. Genelde kurumsal ağlar, endüstriyel kontrol sistemleri ve IoT tabanlı altyapılar bu tehditlerden etkilenebilir. Kapsamda, güncelleştirmelerin zamanında uygulanması ve iletişim güvenliğinin güçlendirilmesi öneriliyor. Ayrıca savunma katmanlarının güncellenmesi, izleme ve olay müdahale planlarının gözden geçirilmesi kritik öneme sahip.
Toplam Haber: 87
Yüksek Önem: 3
IOC/CVE: 12
Öne Çıkanlar
• Mitsubishi Electric ürünlerini etkileyen CVSS 9.1'lik bir dizi açık uzaktan kod çalıştırmaya ve kimlik doğrulama bypassına yol açabilir.
• EPICS Base'teki açıklar CVSS 9.8 ile hizmet reddi, bellek bozulması ve uzaktan kod yürütmeyi tetikleyebilir.
• UEFI firmware'deki erken önyükleme kodu çalıştırma tehdidi, sunucular üzerinde geniş kapsamlı etkiler yaratabilir.
• Moxa MRC Client ve OnCell G3150A-LTE serisinde MITM, sertifika anahtarı sızıntısı ve OS komut enjeksiyonu gibi çoklu CVE’ler mevcut.
• Apple güvenlik güncellemeleri kritik açıkları gideriyor; bazı sürümlerde yüksek skorlu CVE’ler bulunmaktadır.
CVE ve Açıklamaları
CVE-2023-4863
kısa etki
CVE-2026-16436
kısa etki
CVE-2026-16437
kısa etki
CVE-2026-16438
kısa etki
CVE-2026-114595
kısa etki
CVE-2026-114596
kısa etki
CVE ve Açıklamaları
CVE-2026-114597
kısa etki
CVE-2026-114598
kısa etki
CVE-2026-111459
kısa etki
CVE-2026-111460
kısa etki
CVE-2026-111461
kısa etki
CVE-2026-86950
kısa etki
CVE ve Açıklamaları
CVE-2026-80097
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2020-XXXXX
kısa etki