Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 9062 kayıt listeleniyor.

9062
Kayıt
12
Bu sayfa
1050
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security php privacy ai network rce
Öne çıkan haberler
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor
vulnerability 85

Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor

İki önemli PHP açığı, milyonlarca web sitesini savunmasız bırakabilir ve hızlı yamalama gerektirir; güvenlik topluluğu acil önlem çağrısı yapıyor.

21.10.2026 17:26 Wired Security US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
TehditGünü: AI Sırları Sızdırıldı, PingCAP Kaynak Çalındı, Signal Çıkış Sorunu, Laravel Kimlik Doğrulama Aşımı + 21 Ek Olay
vulnerability/apt/hacking/malware/cyberwar/other 78

TehditGünü: AI Sırları Sızdırıldı, PingCAP Kaynak Çalındı, Signal Çıkış Sorunu, Laravel Kimlik Doğrulama Aşımı + 21 Ek Olay

Gün içinde PHP/GitLab RCE, Linux güvenlik açıkları, sertifika ihlalleri ve Node.js RCE gibi kritik kusurlar ile çok sayıda Tor yönlendirme düğümü ele geçirildi; kimlik ve parolaların sızması da endişe verici gelişmeler arasında.

22.10.2026 20:45 The Hacker News US
Internetin kalbindeki dev PHP açığını düzeltme yarışı
vulnerability 78

Internetin kalbindeki dev PHP açığını düzeltme yarışı

PHP'deki devasa bir güvenlik açığı, küresel ölçekte web sitelerini etkiliyor; siber tehdit aktörleri tarafından istismar edilme endişesi ve saldırı girişimlerinde yoğun artış kaydedildi.

22.10.2026 20:12 Guardian (Data & Computer Security) GB
İki CVSS 9.0 Linux KSMBD RCE Açığı Kamu Duyurulduktan Önce Çözüm Paketlerinde
vulnerability 78

İki CVSS 9.0 Linux KSMBD RCE Açığı Kamu Duyurulduktan Önce Çözüm Paketlerinde

KSMBD’nin iki yüksek riskli RCE açığı bulundu; ZDI 9.0 olarak derecelendirildi ve ana kernel üzerinde henüz düzeltme yok.

22.10.2026 20:01 The Hacker News US
PHP: İnternetle İlgili Büyük Bir Sorun - En Son Gelişmeler
vulnerability 78

PHP: İnternetle İlgili Büyük Bir Sorun - En Son Gelişmeler

PHP'de ortaya çıkan büyük güvenlik açığı nedeniyle küresel ölçekte siber tehdit endişeleri artıyor; bilgisayar diliyle ilgili zafiyetler veri hırsı, sunucu kontrolü ve hizmet kesintilerine yol açabilir.

22.10.2026 19:39 Guardian (Data & Computer Security) GB
PNG: Dünya çapında milyonlarca PHP hatasını istismar etme girişimiyle siteler etkileniyor
vulnerability 78

PNG: Dünya çapında milyonlarca PHP hatasını istismar etme girişimiyle siteler etkileniyor

PHP kodundaki keşfedilen hata, dünya çapında milyonlarca saldırı girişimine yol açtı; hükümetler ve şirketler etkilenmemek için web sitelerini çevrimdışı alıyor ve yamalar uyguluyor. Saldırılar, web sunucularının kontrolünü ele geçirme ve veri çalma ihtimali taşıyor.

22.10.2026 19:21 Guardian (Data & Computer Security) GB
malware 85

Saldırganlar, Google reklamlarını ve Claude.ai sohbetlerini kötüye kullanarak Mac kötü amaçlı yazılımı yayıyor

Saldırganlar, Google Ads ve Claude.ai sohbetlerini kötüye kullanarak Mac kullanıcılarına yönelik bir malvertising kampanyası yürütüyor. 'Claude mac download' araması yapan kullanıcılar, aslında kötü amaçlı yazılım yükleyen talimatlarla karşılaşıyor.

10.05.2026 20:52 BleepingComputer US
malware Google Ads Claude.ai
Binlerce Vibe Kodlu Uygulama, Kurumsal ve Kişisel Verileri Açık İnternette Ortaya Çıkarıyor
vulnerability 85

Binlerce Vibe Kodlu Uygulama, Kurumsal ve Kişisel Verileri Açık İnternette Ortaya Çıkarıyor

Vibe kodlu uygulamalar, kullanıcıların hızlıca web uygulamaları oluşturmasına olanak tanırken, birçok durumda şirket ve kişisel verilerin açık internete sızmasına neden oluyor. Bu durum, veri güvenliği açısından büyük bir risk teşkil ediyor.

07.05.2026 14:00 Wired Security US
hacking 85

Claude AI, Su Hizmeti İhlali Sırasında Hackerları OT Varlıklarına Yönlendirdi

Dragos, tehdit aktörlerinin Claude AI kullanarak Meksika'daki bir su ve drenaj hizmetine yönelik bir saldırı gerçekleştirdiğini bildirdi. Bu saldırı, siber güvenlikte yapay zekanın nasıl kötüye kullanılabileceğine dair önemli bir örnek teşkil ediyor.

07.05.2026 10:35 SecurityWeek US
siber güvenlik yapay zeka saldırı
malware 75

Nisan'da Siber Alan: Dijital Hizmetlerde Kesintiler ve Oltalama E-postaları Dalgası

Nisan ayında RIA, dijital hizmetlerin işleyişini etkileyen 1138 siber olay kaydetti. Oltalama saldırıları nedeniyle birçok kişi maddi kayıplar yaşadı.

07.05.2026 09:46 CERT-EE EE
siber saldırı oltalama dijital hizmetler
other 75

2026 Yılında Araştırmalar ve Tehdit İstihbaratı için En İyi OSINT Araçları

2026 yılı için en iyi OSINT araçları, dijital araştırmalar ve tehdit istihbaratı için kritik öneme sahip. Bu araçlar, çevrimiçi etkinlikleri izlemek ve keşif yapmak için kullanılabilir.

07.05.2026 00:53 HackRead GB
OSINT tehdit istihbaratı dijital araştırma
hacking 85

Saldırganlar, GoDaddy ManageWP giriş kimlik bilgilerini çalmak için Google reklamlarını kötüye kullanıyor

Hackers are exploiting Google ads to conduct a phishing campaign aimed at stealing credentials for GoDaddy's ManageWP platform. This method highlights the ongoing risks associated with online advertising and credential theft.

07.05.2026 00:36 BleepingComputer US
phishing Google Ads ManageWP
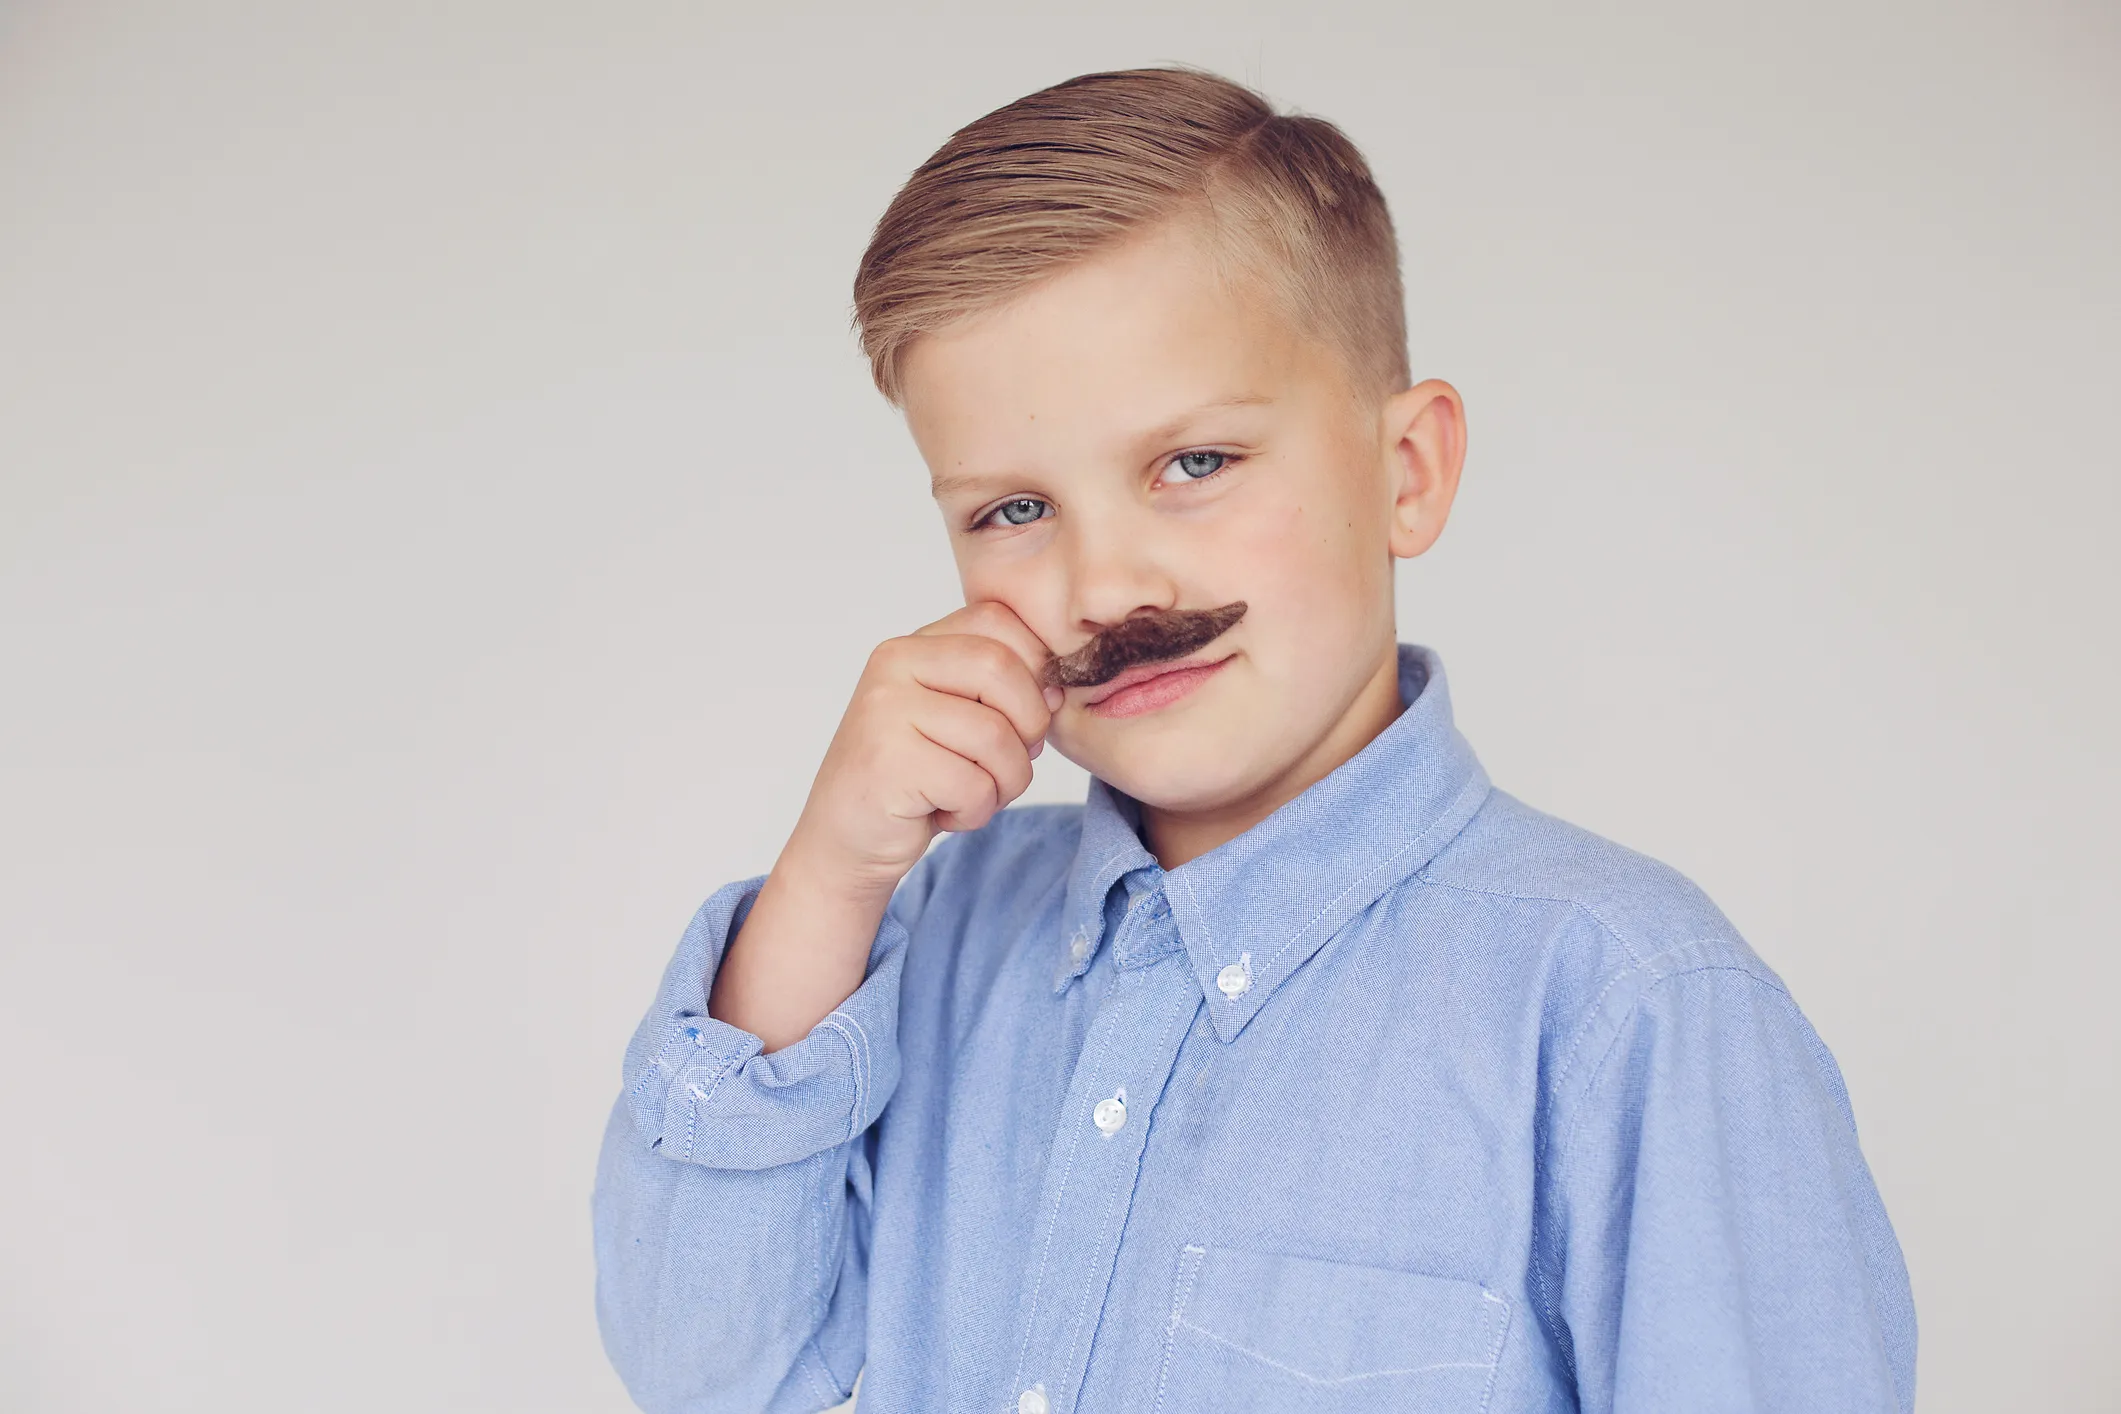
Sahte Bıyıklı Bir Çocuk, Çevrimiçi Yaş Doğrulama Araçlarını Kandırdı

Sahte Bıyıklı Bir Çocuk, Çevrimiçi Yaş Doğrulama Araçlarını Kandırdı

07.05.2026 00:24 75
Mirai Tabanlı xlabs_v1 Botnet'i ADB'yi Kullanarak IoT Cihazlarını Ele Geçiriyor

Mirai Tabanlı xlabs_v1 Botnet'i ADB'yi Kullanarak IoT Cihazlarını Ele Geçiriyor

06.05.2026 23:21 85
vulnerability 90

Google, GitHub Sorun Tabanlı RCE'yi Sağlayan CVSS 10 Gemini CLI Açığını Düzeltti

Google, Gemini CLI'deki CVSS 10 güvenlik açığını kapattı. Bu açık, saldırganların uzaktan kod çalıştırmasına olanak tanıyordu.

06.05.2026 23:02 HackRead GB
siber güvenlik açık uzaktan kod çalıştırma
vulnerability 85

Cisco güvenlik uyarısı (AV26-430)

Cisco, 6 Mayıs 2026 tarihinde birden fazla ürününde güvenlik açıklarını ele alan güvenlik uyarıları yayınladı. Kullanıcıların belirtilen güncellemeleri uygulamaları ve önerilen tavsiyeleri gözden geçirmeleri teşvik edilmektedir.

06.05.2026 22:25 Canada Cyber Alerts CA
güvenlik Cisco ağ
cyberwar 85

ABD, ransomware çetesinin Rus hükümeti verilerine eriştiğini söyledi

ABD savcıları, bir ransomware çetesinin Rus hükümeti verilerine erişim sağladığını ve bu durumun hükümet yolsuzluğunu beslediğini açıkladı. Çetenin liderleri, bu sayede vergi ödemekten ve askere gitmekten kaçındı.

06.05.2026 21:20 TechCrunch Security US
ransomware siber suç Rusya
vulnerability 75

AI değerlendirme startup'ı Braintrust ihlali doğruladı, her müşteriye hassas anahtarları değiştirmelerini söyledi

Braintrust, siber saldırganların bulut ortamına girdiğini ve müşterilerinin hassas anahtarlarını değiştirmelerini önerdiğini açıkladı. Bu durum, kullanıcıların verilerinin güvenliği açısından önemli bir tehdit oluşturuyor.

06.05.2026 21:05 TechCrunch Security US
siber güvenlik API bulut
1 ... 497 498 499 500 501 ... 756
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-22
Son 24 saatte yoğun şekilde PHP temelli açıklara ve GitLab RCE vakalarına odaklanan bir güvenlik haberi akışı izlendi. PHP’nin çekirdek motorundaki bellek güvenliği açıkları ve doğrulanmamış uzak kod yürütme saldırıları dünya çapında geniş etkiler yaratırken, GitLab’in kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak veren açığı da kritik seviyede raporlandı. Ayrıca Oracle ürünlerindeki çok sayıda CVE ve Oracle Analytics güvenlik yamaları da öne çıktı. Bu olaylar, web uygulama güvenliği, tedarik zinciri güvenliği ve yazılım güncellemelerinin önemini bir kez daha vurguluyor. Saldırı vektörleri arasında uzaktan istismar, oturum açmadan erişim, konteyner ve bulut altyapılarının etkilenmesi gibi unsurlar bulunuyor. Hızla yayılan exploitler ve sahada mevcut ataklar nedeniyle acil yamalar, güncelleme ve izleme süreçlerinin sıkılaştırılması kritik hale geliyor. Ülkeler arasında ABD öne çıkarken, Avrupa ve diğer bölgelerde de önemli sayıda vaka raporlandı. Bu dönemde güvenlik ekiplerinin hızlı müdahalesi ve önleyici güvenlik kültürünün güçlendirilmesi hayati önemde.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 25
Öne Çıkanlar
• PHP çekirdek motorundaki bellek güvenliği açıkları ve doğrulanmamış uzak kod yürütme, dünya çapında geniş etkilere sahip.
• GitLab’in kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak veren kritik RCE açığı, 2014’ten günümüze uzanan geniş bir sürüm yelpazesini etkileyebilir.
• NCSC-FI ve diğer güvenlik otoritelerinin uyarılarıyla PHP’de acil yamaların uygulanması gerektiği vurgulanıyor.
• Oracle ürünleri ve MySQL için geniş çaplı güvenlik açıkları ve güncellemelerin uygulanması gerektiği bildiriliyor.
• Oracle Analytics’te 33 güvenlik açığı kapatıldı; bazıları uzaktan istismar edilebiliyor ve yüksek risk taşımakta.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-110264
kısa etki
CVE-2026-15723
kısa etki
CVE-2026-112212
kısa etki
CVE-2026-12664
kısa etki
CVE-2026-16255
kısa etki
CVE ve Açıklamaları
CVE-2026-105777
kısa etki
CVE-2026-13319
kısa etki
CVE-2026-112378
kısa etki
CVE-2026-105711
kısa etki
CVE-2026-14288
kısa etki
CVE-2026-112326
kısa etki
CVE ve Açıklamaları
CVE-2026-103515
kısa etki
CVE-2026-97206
kısa etki
CVE-2026-50106
kısa etki
CVE-2026-96405
kısa etki
CVE-2026-109125
kısa etki
CVE-2026-35501
kısa etki
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-YYYY
kısa etki