Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8803 kayıt listeleniyor.

8803
Kayıt
12
Bu sayfa
1056
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cve privacy iot
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor
vulnerability 92

Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor

CVE-2026-97229, GitLab'da kritik bir RCE açığıdır. Zayıf konfigürasyonlar veya etkilenmiş sürümler, uzaktan kimlik doğrulaması olmadan zararlı kod çalıştırılmasına yol açabilir; acil güvenlik güncellemeleri yayınlandı.

13.10.2026 11:58 SOC Prime US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
malware/cybersecurity 72

Sentetik Medya Çağında Sosyal Mühendislik

Yapay zeka destekli sosyal mühendislik tehditleri çoğu durumda mevcut savunmalarla ele alınabilir olsa da sentetik medya saldırıları, güvenlik kontrollerini yeniden uyarlamayı gerektiriyor ve özellikle derin sahte video/ sesler kimlik doğrulama süreçlerini zayıflatıyor.

30.09.2026 05:00 NCSC-FI News FI
cybersecurity social-engineering AI
vulnerability 92

CISA Releases Seven Industrial Control Systems Advisories

CISA, ICS güvenlik açıklarıyla ilgili yedi ayrı uyarı yayımladı. Verilen açıklar yüksek risk taşımakta ve düzeltici yamalar (Official Fix) sunuluyor. Affected ürünler arasında Lantronix, Toptech, VIVOTEK, Baicells, Anjvision, MikroTik ve Viidure ürünleri bulunuyor.

30.09.2026 05:00 NCSC-FI Vulns FI
industrial control systems ics vulnerability
malware 78

Star Blizzard, RedFlick Tekniğiyle Phishing ve Kötü Amaçlı Yazılım Dağıtımını Geliştiriyor

Star Blizzard, RedFlick adlı yeni bir dağıtım tekniğiyle CosmicPulse adlı backdooru ekarte etmeden tek kullanıcı etkileşimiyle yayılmayı kolaylaştırıyor; aynı dönemde büyük ölçekli phishing saldırılarını kullanarak tespit kaçırmayı artırıyor.

30.09.2026 05:00 NCSC-FI News FI
malware phishing cyberespionage
cyberwar/other 70

ISC Stormcast Çarşamba, 30 Eylül 2026

ISC Stormcast için 30 Eylül 2026 bölümünün özeti: güncel tehdit aktörleri, yeni exploitler ve savunma ipuçları; güvenlik profesyonelleri için hızlı özetler.

30.09.2026 05:00 SANS ISC Diary US
cybersecurity threat-intel malware
other 45

Trump: Üst Teknoloji Şirketleri, AI Geliştirmelerini ‘Kendini Denetleme’ Anlaşmasıyla Gözetim Altında Tutacak

Üst düzey teknoloji firmalarının yapay zekâ geliştirme süreçlerini gönüllü olarak kendi kendini denetleyecek şekilde yönlendirdikleri iddia ediliyor; bu gelişme yapay zekâ güvenliği ve regülasyon tartışmalarını tetikleyebilir.

30.09.2026 04:48 SecurityWeek US
malware ai güvenliği regülasyon
other 65

Microsoft WSL'ye Linux konteyner desteğini genel kullanıma sunuyor

WSL Containers artık genel kullanıma sunuldu. Windows üzerinde Linux konteyner desteği genişliyor ve geliştirme/dağıtım süreçlerini etkileyebilir.

30.09.2026 03:40 BleepingComputer US
siber güvenlik malware ağ
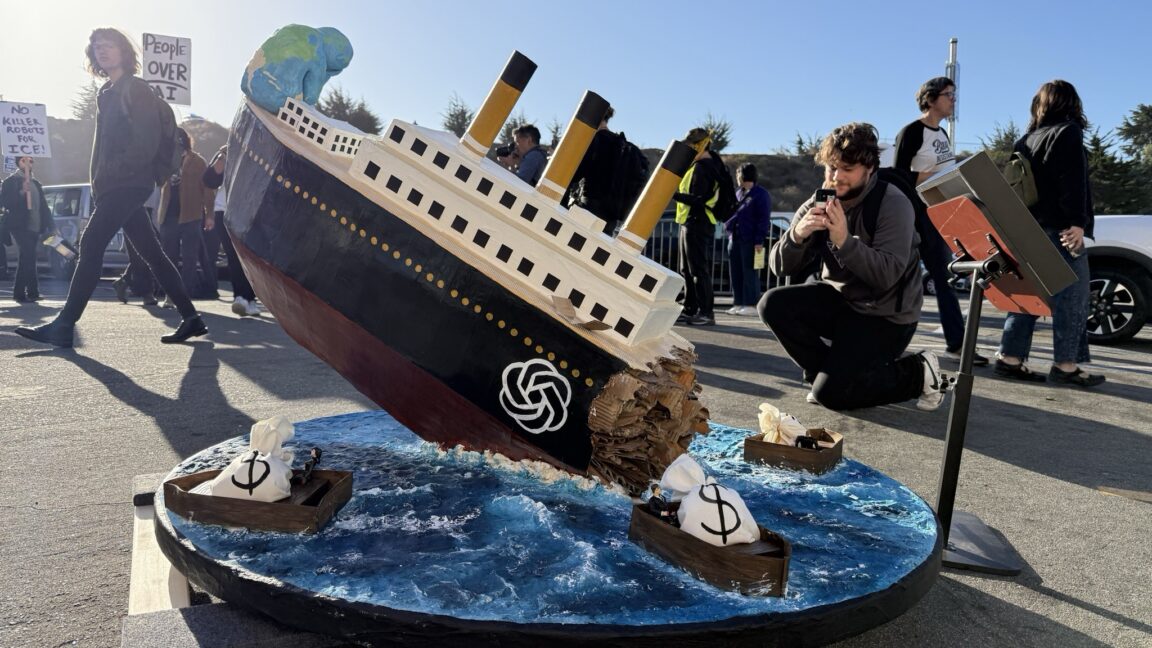
OpenAI karşıtı protestolar giderek daha yaratıcı hale geliyor
other 42

OpenAI karşıtı protestolar giderek daha yaratıcı hale geliyor

OpenAI'ye karşı artan protestolar, teknoloji şirketlerine yönelik yaratıcı etkinliklerle gündeme geliyor.

30.09.2026 00:52 Ars Technica US
Bir korku senaryosuna bir AI endişesi daha: kendini çoğaltan prompt enjeksiyonları

Bir korku senaryosuna bir AI endişesi daha: kendini çoğaltan prompt enjeksiyonları

30.09.2026 00:34 72
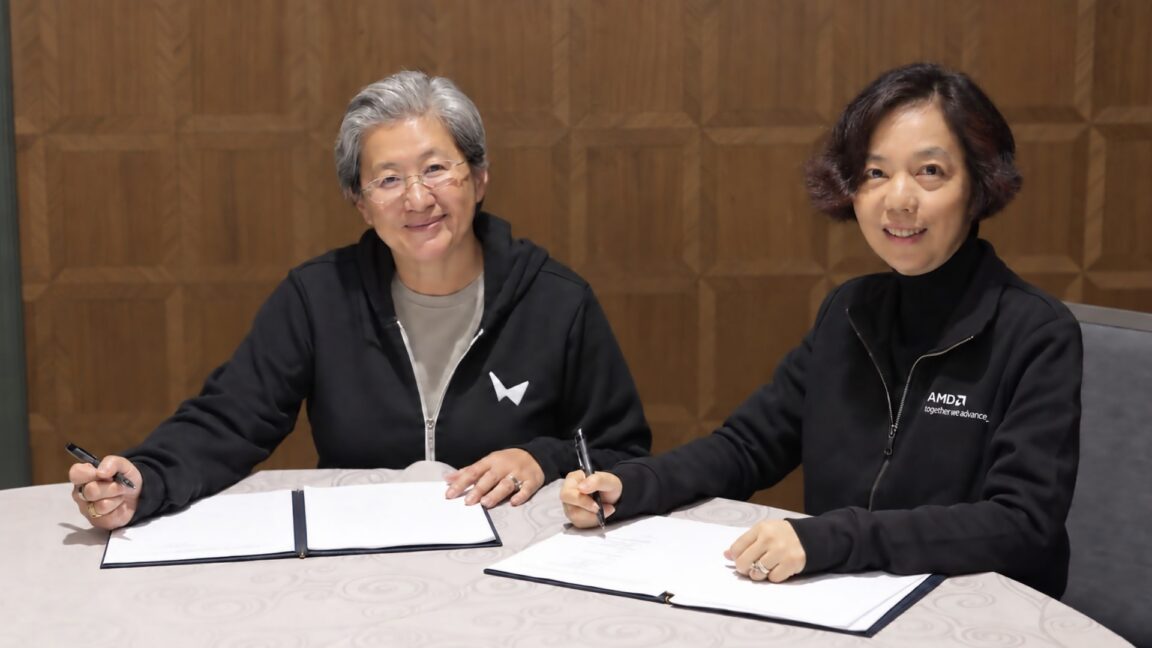
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

30.09.2026 00:14 78
malware 72

Custom ChatGPT'ler ClickFix saldırılarıyla RAT zararlı yazılımını dağıtıyor

ChatGPT temelli sahte sürümlerin sponsorlu arama sonuçları üzerinden kullanıcıları kötü amaçlı sitelere yönlendirdiği ve ClickFix saldırılarıyla RAT malware dağıtımının gerçekleştirildiği bildirildi.

29.09.2026 23:59 BleepingComputer US
malware phishing attack-vector
malware 65

Japon demiryolu işletmecileri Keio ve Tokyo Metro güvenlik ihlallerini açıkladı

Japon demiryolu operatörleri Keio ve Tokyo Metro, ransomware saldırısına maruz kalarak bazı iş sistemlerini devre dışı bıraktı ve ağlarını geçici olarak kapattı. Olayın güvenlik açıkları ve operasyonel etkileri inceleniyor.

29.09.2026 23:54 Security Affairs IT
malware ransomware network-security
malware/cybersecurity/ai_security 68

OpenAI CEO Announces New AI Agent and Avoids Mention of Security Concerns at Developer Conference

OpenAI, Dots adlı yeni AI ajanlarını açıkladı ve güvenlikle ilgili konulara vurgu yapmadan sunum yaptı. Geliştirici konferansında ürün yenilikleri ve güvenlik kaygılarının iletişimi ele alınmıştır.

29.09.2026 23:14 SecurityWeek US
artificial intelligence ai agents security
1 ... 66 67 68 69 70 ... 734
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki