Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15195 kayıt listeleniyor.

15195
Kayıt
12
Bu sayfa
1064
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime cybersecurity/AI_security breach malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity PHP ai network-security privacy phishing rce
Öne çıkan haberler
Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir
vulnerability 90

Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir

The Hacker News tarafından bildirilen bu güvenlik açığı, kimlik doğrulama olmadan uzaktan kod yürütülmesine yol açabilecek kritik bir RCEdür. Tüm GitLab sürümlerini kapsayabilir ve 2014'ten günümüze kadar uzanan geniş bir sürüm yelpazesini etkileyebilir.

21.10.2026 21:57 The Hacker News US
Kritik Oracle Java SE ve GraalVM Açığı Uzak Saldırılara İzin Veriyor
vulnerability 88

Kritik Oracle Java SE ve GraalVM Açığı Uzak Saldırılara İzin Veriyor

Kritik güvenlik açığı CVE-2026-91403, Oracle Java SE ve GraalVM üzerinde uzaktan istismar edilebilen JSSE bileşeninde bulunduğunu bildiren out-of-band güvenlik uyarısıdır; yüksek etkili ve etiketsiz bir tehdit olarak değerlendiriliyor.

22.10.2026 14:29 SOC Prime US
Python’un Popüler Pillow Görüntü Kütüphanesinde Dosya Adı Yoluyla Kod Yürütme İçeren Kritik Zafiyet
vulnerability 85

Python’un Popüler Pillow Görüntü Kütüphanesinde Dosya Adı Yoluyla Kod Yürütme İçeren Kritik Zafiyet

Pillow kütüphanesindeki EPS işleme hatası nedeniyle zararlı isimli dosya ile komut çalıştırılabilir; bu, Python tabanlı uygulamalarda kod güvenliği açısından kritik bir zafiyettir.

23.10.2026 12:36 The Hacker News US
CVE-2026-110264: Critical GitLab RCE Flaw Affects 12 Years of Releases
vulnerability 85

CVE-2026-110264: Critical GitLab RCE Flaw Affects 12 Years of Releases

SOC Prime tarafından yayınlanan haberde CVE-2026-110264 ile GitLab'ın self-managed sürümlerinde uzaktan kod yürütme potansiyeli olan kritik bir açık olduğuna dikkat çekiliyor. CVSS 10.0 olan bu zafiyet için acil güvenlik yamaları yayımlandığı belirtiliyor.

22.10.2026 15:09 SOC Prime US
Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor
vulnerability 85

Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor

İki önemli PHP açığı, milyonlarca web sitesini savunmasız bırakabilir ve hızlı yamalama gerektirir; güvenlik topluluğu acil önlem çağrısı yapıyor.

21.10.2026 17:26 Wired Security US
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
Brotli Decoder Hatası Node.js RCE’nin Ardında: Bun, Python ve Diğer Yaygın Yazılımları Etkiliyor
vulnerability 82

Brotli Decoder Hatası Node.js RCE’nin Ardında: Bun, Python ve Diğer Yaygın Yazılımları Etkiliyor

Brotli decoder’ında bulunan bellek bozulması hatası, çok sayıda uygulama tarafından brotli sıkıştırmasını açarken bellek üzerinde yazma yetkisi elde edilmesine yol açabilir. Node.js ekosistemi ve diğer paketler bu zafiyetten etkilenebilir; saldırganlar bu açığı kullanarak uzaktan kod çalıştırabilir.

24.10.2026 11:45 The Hacker News US
vulnerability 85

phpBB forum, on yıldır var olan kimlik doğrulama atlama hatasını düzeltir

phpBB forum yazılımında 10 yıl süren bir kimlik doğrulama atlama açığı tespit edildi ve düzeltildi. Bu güvenlik açığı, saldırganların sistemdeki herhangi bir kullanıcı hesabına erişim sağlamasına imkan tanıyordu.

12.06.2026 21:19 BleepingComputer US
güvenlik açığı kimlik doğrulama phpBB
Çin Bağlantılı Hackerlar, Yaklaşık On Yıl Boyunca Gizlenmek İçin Linux Giriş Yazılımına Arka Kapı Ekledi
hacking 85

Çin Bağlantılı Hackerlar, Yaklaşık On Yıl Boyunca Gizlenmek İçin Linux Giriş Yazılımına Arka Kapı Ekledi

Çin bağlantılı bir hacker grubu, Linux giriş sistemine arka kapı ekleyerek uzun süre gizli kalmayı başardı. Sygnia'nın raporuna göre, bu grup PAM ve OpenSSH bileşenlerini hedef alarak, yetkisiz erişim sağladı.

12.06.2026 21:17 The Hacker News US
malware 85

Atomic Arch Kampanyası 20'den Fazla Linux AUR Paketini Ele Geçirerek Malware Dağıtıyor

Atomic Arch kampanyası, AUR sahiplik transferlerini kötüye kullanarak 20'den fazla Linux paketini ele geçirdi ve bu paketler aracılığıyla rootkit benzeri malware dağıttı.

12.06.2026 21:17 HackRead GB
malware Linux siber güvenlik
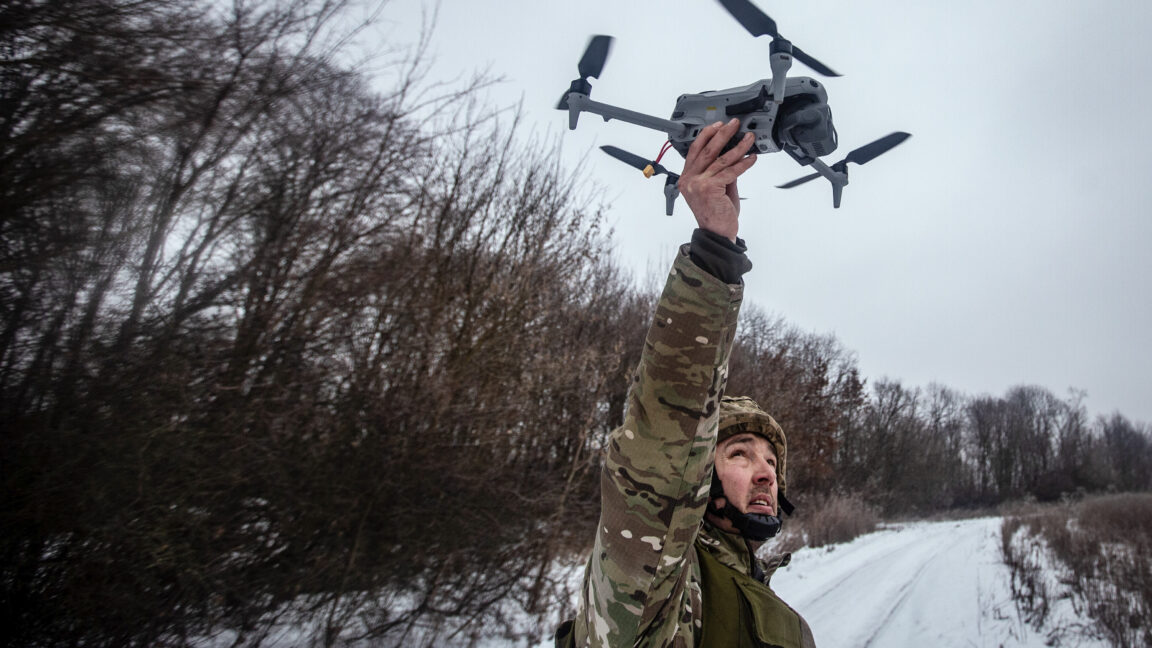
Ukrayna'nın bir kezlik testi, tam otonom dronları Rus askerlerini öldürmek için kullandı

Ukrayna'nın bir kezlik testi, tam otonom dronları Rus askerlerini öldürmek için kullandı

12.06.2026 21:03 75
malware 85

Ukraynalı vatandaş, Conti ransomware operasyonundaki rolü nedeniyle suçunu kabul etti

Ukrayna vatandaşı, Conti ransomware operasyonuna yönelik komplo suçlamalarını kabul etti. Bu gelişme, siber suçların artışını ve uluslararası işbirliğinin önemini vurguluyor.

12.06.2026 20:54 BleepingComputer US
ransomware siber suç Conti
malware 85

400'den Fazla Arch Linux Paketi, Rootkit ve Infostealer Dağıtmak İçin Tehlikeye Atıldı

Arch User Repository'de (AUR) bulunan 400'den fazla paket, kullanıcıların kimlik bilgilerini hedef alan bir Linux rootkit ve infostealer malware dağıtıyor. Bu durum, siber güvenlik açısından ciddi bir tehdit oluşturuyor.

12.06.2026 20:03 BleepingComputer US
siber güvenlik malware Linux
Google, dolandırıcılıkları otomatikleştirmek için Gemini kullanan Çin siber suç ağına dava açtı

Google, dolandırıcılıkları otomatikleştirmek için Gemini kullanan Çin siber suç ağına dava açtı

12.06.2026 19:34 85
other 75

iPhone'unuz, iOS 27 ile geliştirilmiş Bluetooth izleme alıyor - ama bir tuzak var

iOS 27, Bluetooth 6.3 cihazları için Channel Sounding desteği sunuyor. Bu özellik, kullanıcıların cihazlarını daha etkili bir şekilde izlemelerine yardımcı olacak.

12.06.2026 18:37 ZDNet Security US
Bluetooth iOS izleme
vulnerability 75

Kontrol Sistemleri Moxa Güvenlik Danışmanlığı (AV26-594)

Moxa, UC-1200A, UC-2200A ve diğer serilerdeki ürünler için güvenlik açıklarını bildirdi. Kullanıcıların gerekli güncellemeleri yapmaları teşvik ediliyor.

12.06.2026 17:09 Canada Cyber Alerts CA
güvenlik açığı endüstriyel bilgisayar Moxa
vulnerability 85

ShinyHunters, Oracle PeopleSoft Sıfırıncı Gün Saldırısında Üniversiteleri Hedef Aldı

ShinyHunters, Oracle PeopleSoft'taki bir sıfırıncı gün açığını istismar ederek 100'den fazla kuruluştan veri çaldı. Saldırının en çok etkilenenleri üniversiteler oldu.

12.06.2026 17:06 HackRead GB
siber güvenlik veri ihlali Oracle
other 75

Çalınan iPhone'lar artık hırsızlar için daha az değerli olabilir

Apple ve Met Polisi, çalınan iPhone'ların değerini düşürmek amacıyla birlikte çalışıyor. Bu çabalar, hırsızların bu cihazları yeniden satmalarını zorlaştırmayı hedefliyor.

12.06.2026 17:03 Malwarebytes Labs US
siber güvenlik mobil cihaz hırsızlık
other 85

Tedarik Zinciri Saldırılarının Erken Uyarı İşaretleri Karanlık Webde Yaşıyor

Karanlık webde, GitHub erişim satışları, sızdırılmış depolar ve çalınmış API anahtarları gibi unsurlar, tedarik zinciri saldırıları için zemin hazırlayabilir. Flare, bu yeraltı forumlarının yazılım tedarik zinciri riskleriyle ilgili erken sinyalleri nasıl ortaya çıkardığını inceliyor.

12.06.2026 17:01 BleepingComputer US
siber güvenlik tedarik zinciri karanlık web
1 ... 702 703 704 705 706 ... 1267
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-27
Son 24 saatte bir dizi kritik güvenlik olayı ve açıklar gündemdeydi. HTTP2Shell olarak tanımlanan Brotli açığı, Node.js içindeki Brotli decoder'ına yönelik bellek bozulması riskiyle acil yamaları gerektiriyor. Gheist kampanyası, ele geçirilmiş GitHub tokenlarıyla kurumsal bulut hesaplarına yönelik yaygın bir tehdit olarak öne çıktı. GLM-5.3 Workers AI’da konfigürasyon hatası KV cache sızıntısına yol açtı ve hızlı bir düzeltme uygulanması gerektiğini gösterdi. Ayrıca ARTEX AI ile 8.2 milyon veri kaydı çalma iddiaları ve Microsoft’un .NET için Brotli hatasına yönelik acil yamaları haber konusu oldu. Genel olarak bulut kimlikleri, kod depoları ve tedarik zinciri güvenliği ön planda. Küresel olarak US, GB ve diğer ülkelerde IoC ve CVE taramaları artış gösteriyor. Kapsamda; tarama, yamalama ve erişim kontrolü üzerinde yoğunlaşan çok katmanlı bir güvenlik çerçevesi öneriliyor.
Toplam Haber: 77
Yüksek Önem: 1
IOC/CVE: 9
Öne Çıkanlar
• HTTP2Shell isimli Brotli açığı nedeniyle acil yamaların uygulanması gerekliliği vurgulandı.
• Gheist kampanyası ile GitHub tokenlarının çalınması ve bulut sırlarına erişim riski önemli bir tehdit olarak belirlendi.
• GLM-5.3 Workers AI konfigürasyon hatası KV cache sızıntısına yol açtı ve düzeltme uygulanması paylaşıldı.
• ARTEX AI kullanılarak 8.2 milyon veri kaydı çalındığına dair iddialar Güney Kore’de çok sayıda kurumu etkiledi.
• Microsoft, Google Brotli açığına karşı .NET için acil güvenlik yamaları yayımladı.
CVE ve Açıklamaları
CVE-2021-33044
kısa etki
CVE-2021-33045
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-111497
kısa etki
CVE-2026-79844
kısa etki
CVE-2026-79845
kısa etki
CVE ve Açıklamaları
CVE-2026-79846
kısa etki
CVE-2026-79847
kısa etki
CVE-2026-79848
kısa etki
CVE-2026-79849
kısa etki
CVE-2026-79850
kısa etki
CVE-2026-79851
kısa etki
CVE ve Açıklamaları
CVE-2026-79857
kısa etki
CVE-2026-79860
kısa etki
CVE-2026-XXXX
kısa etki