Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 853 kayıt listeleniyor.

853
Kayıt
12
Bu sayfa
1051
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI iot cve windows cybercrime
Öne çıkan haberler
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
MALFEX npm Paketi 'imgdecode' Windows Yerel Eklenti İçinde Shellcode Yükleyicisini Gizliyor
malware 78

MALFEX npm Paketi 'imgdecode' Windows Yerel Eklenti İçinde Shellcode Yükleyicisini Gizliyor

Zararlı npm paketi imgdecode, MALFEX kampanyasının bir parçası olarak tedarik zinciri saldırılarında kullanılıyor ve Windows native addon içinde shellcode yükleyicisi barındırıyor.

17.10.2026 14:11 The Hacker News US
Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı
malware 78

Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı

Güvenlik araştırmaları, AOMEI Backupper'ın güncelleme sunucularının birkaç dakika süren açık pencerelerde değiştirilmesiyle kullanıcıların kurulumlarında backdoor bulaşmasına yol açtığını duyurdu. Saldırganlar, güncelleme dalgalarıyla yayılan zararlı imajlar üzerinden kötü amaçlı kodları enjekte etti.

16.10.2026 19:43 The Hacker News US
Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil
vulnerability 78

Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil

Windows için ek güvenlik yamaları; 2 sıfır gün dahil 1.400 güvenlik hatası düzeltildi. Windows 11 26H2 için ilk resmi güncelleme ve 24H2 için destek sonu bilgisi mevcut.

14.10.2026 17:00 ZDNet Security US
Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu
malware 78

Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu

Güvenlik firması XBOW, kamuya açık bir yapay zeka modeliyle Chrome'daki üç hatayı zincirleyerek kullanıcının sadece bir web sayfası yüklediğinde Windows'ta kod çalıştırabilen bir açığı altı günde inşa etti. Google hataları onaylayıp düzeltti ve XBOW'a ödül verdi.

14.10.2026 14:19 The Hacker News US
Patch Tuesday - Ekim 2026
vulnerability 78

Patch Tuesday - Ekim 2026

Ekim 2026 Patch Tuesday’da Microsoft, Windows Shell zero-day bypass (CVE-2026-96951) dahil olmak üzere çok sayıda güvenlik açığını duyurdu; Outlook ve .NET Framework üzerinde no-interaction RCE’ler ve Edge ile ilgili güncellemeler mevcut. Açıklar büyümeye devam ederken, bazı eski Windows sürümlerine destek sonlandırılıyor.

14.10.2026 00:40 Rapid7 US
Ekim 2026 için Microsoft Patch Tuesday — Snort kuralları ve öne çıkan açıklar
vulnerability 78

Ekim 2026 için Microsoft Patch Tuesday — Snort kuralları ve öne çıkan açıklar

Microsoft'un Ekim 2026 yamaları kapsamındaki kritik güvenlik açıkları ve Snort kuralları üzerinden savunma ipuçları özetleniyor; teknik ayrıntılar ve etkiler paylaşılıyor.

13.10.2026 23:37 Cisco Talos Intelligence Group US
macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri
malware 78

macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri

macOS Mirage, Apple Silicon üzerinde çalışan yeni bir dinamik analiz sandboxı olarak duyuruldu ve Sigma kuralları ile MITRE ATT&CK eşleştirmesi sağlanıyor. Box of Apples'ın yerini alacak bu çözümler, kapsamlı telemetry, grafiksel izleme ve live analiz özellikleri sunuyor.

13.10.2026 14:53 VirusTotal Blog US
malware 72

Rust Tabanlı CikaBika Bot Discord'u Komut Merkezi Haline Çeviriyor

Rust tabanlı CikaBika Bot, Discord’u komut merkezi olarak kullanarak Windows makinelerini enfekte eden ve uzaktan komutlar yürütüp dosyaları çalan yeni bir RAT kampanyasıdır. Enfeksiyon başlangıcı sahte disk imajı ile başlıyor; Discord ve Ngrok üzerinden operasyonlar yürütülüyor.

18.10.2026 14:33 Security Affairs IT
malware ratal discord
MALFEX npm Paketi 'imgdecode' Windows Yerel Eklenti İçinde Shellcode Yükleyicisini Gizliyor
malware 78

MALFEX npm Paketi 'imgdecode' Windows Yerel Eklenti İçinde Shellcode Yükleyicisini Gizliyor

Zararlı npm paketi imgdecode, MALFEX kampanyasının bir parçası olarak tedarik zinciri saldırılarında kullanılıyor ve Windows native addon içinde shellcode yükleyicisi barındırıyor.

17.10.2026 14:11 The Hacker News US
malware 78

Kısa Süreli Tedarik Zinciri Saptırması İnceleniyor

GTIG ve Mandiant, AOMEI'nin güncelleme altyapısına yönelik software supply chain saldırısını analiz etti. Saldırganlar 5-10 dakikalık kısa tampering pencereleriyle zararlı zinciri dağıttı ve CROSSROAD downloader ile SHINYROAD backdoor'ı kullandı; bulut tabanlı staging'den özgün domain ve depolamaya geçiş yaparak savunucuları atlatmaya çalıştı.

17.10.2026 05:00 NCSC-FI News FI
supply chain malware threat-intelligence
malware/patch-management 75

Kenar Stabil Sürümü İçin Google Chrome Extended Güncellemesi

Chrome Extended Stable sürümü güvenlik düzeltmeleriyle güncellendi; 10 CVE düzeltiliyor ve hedef platformlar Windows/macOS olarak belirtilmiş.

17.10.2026 05:00 NCSC-FI Vulns FI
browser-security cve patch-management
vulnerability 65

Google güvenlik bildirimi (AV26-1060)

Google Chrome için CVE veya güvenlik açığı belirteçleri olmadan, belirli sürümler için güncelleme önerisi ile ilgili bir güvenlik uyarısı yayınlandı.

16.10.2026 23:16 Canada Cyber Alerts CA
security-advisory browser-security vulnerability
Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı

Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı

16.10.2026 19:43 78
Ekim 2026 Windows güncellemesi sonrası ağ sorunları? NTLM suçlanabilir

Ekim 2026 Windows güncellemesi sonrası ağ sorunları? NTLM suçlanabilir

16.10.2026 18:30 62
vulnerability 65

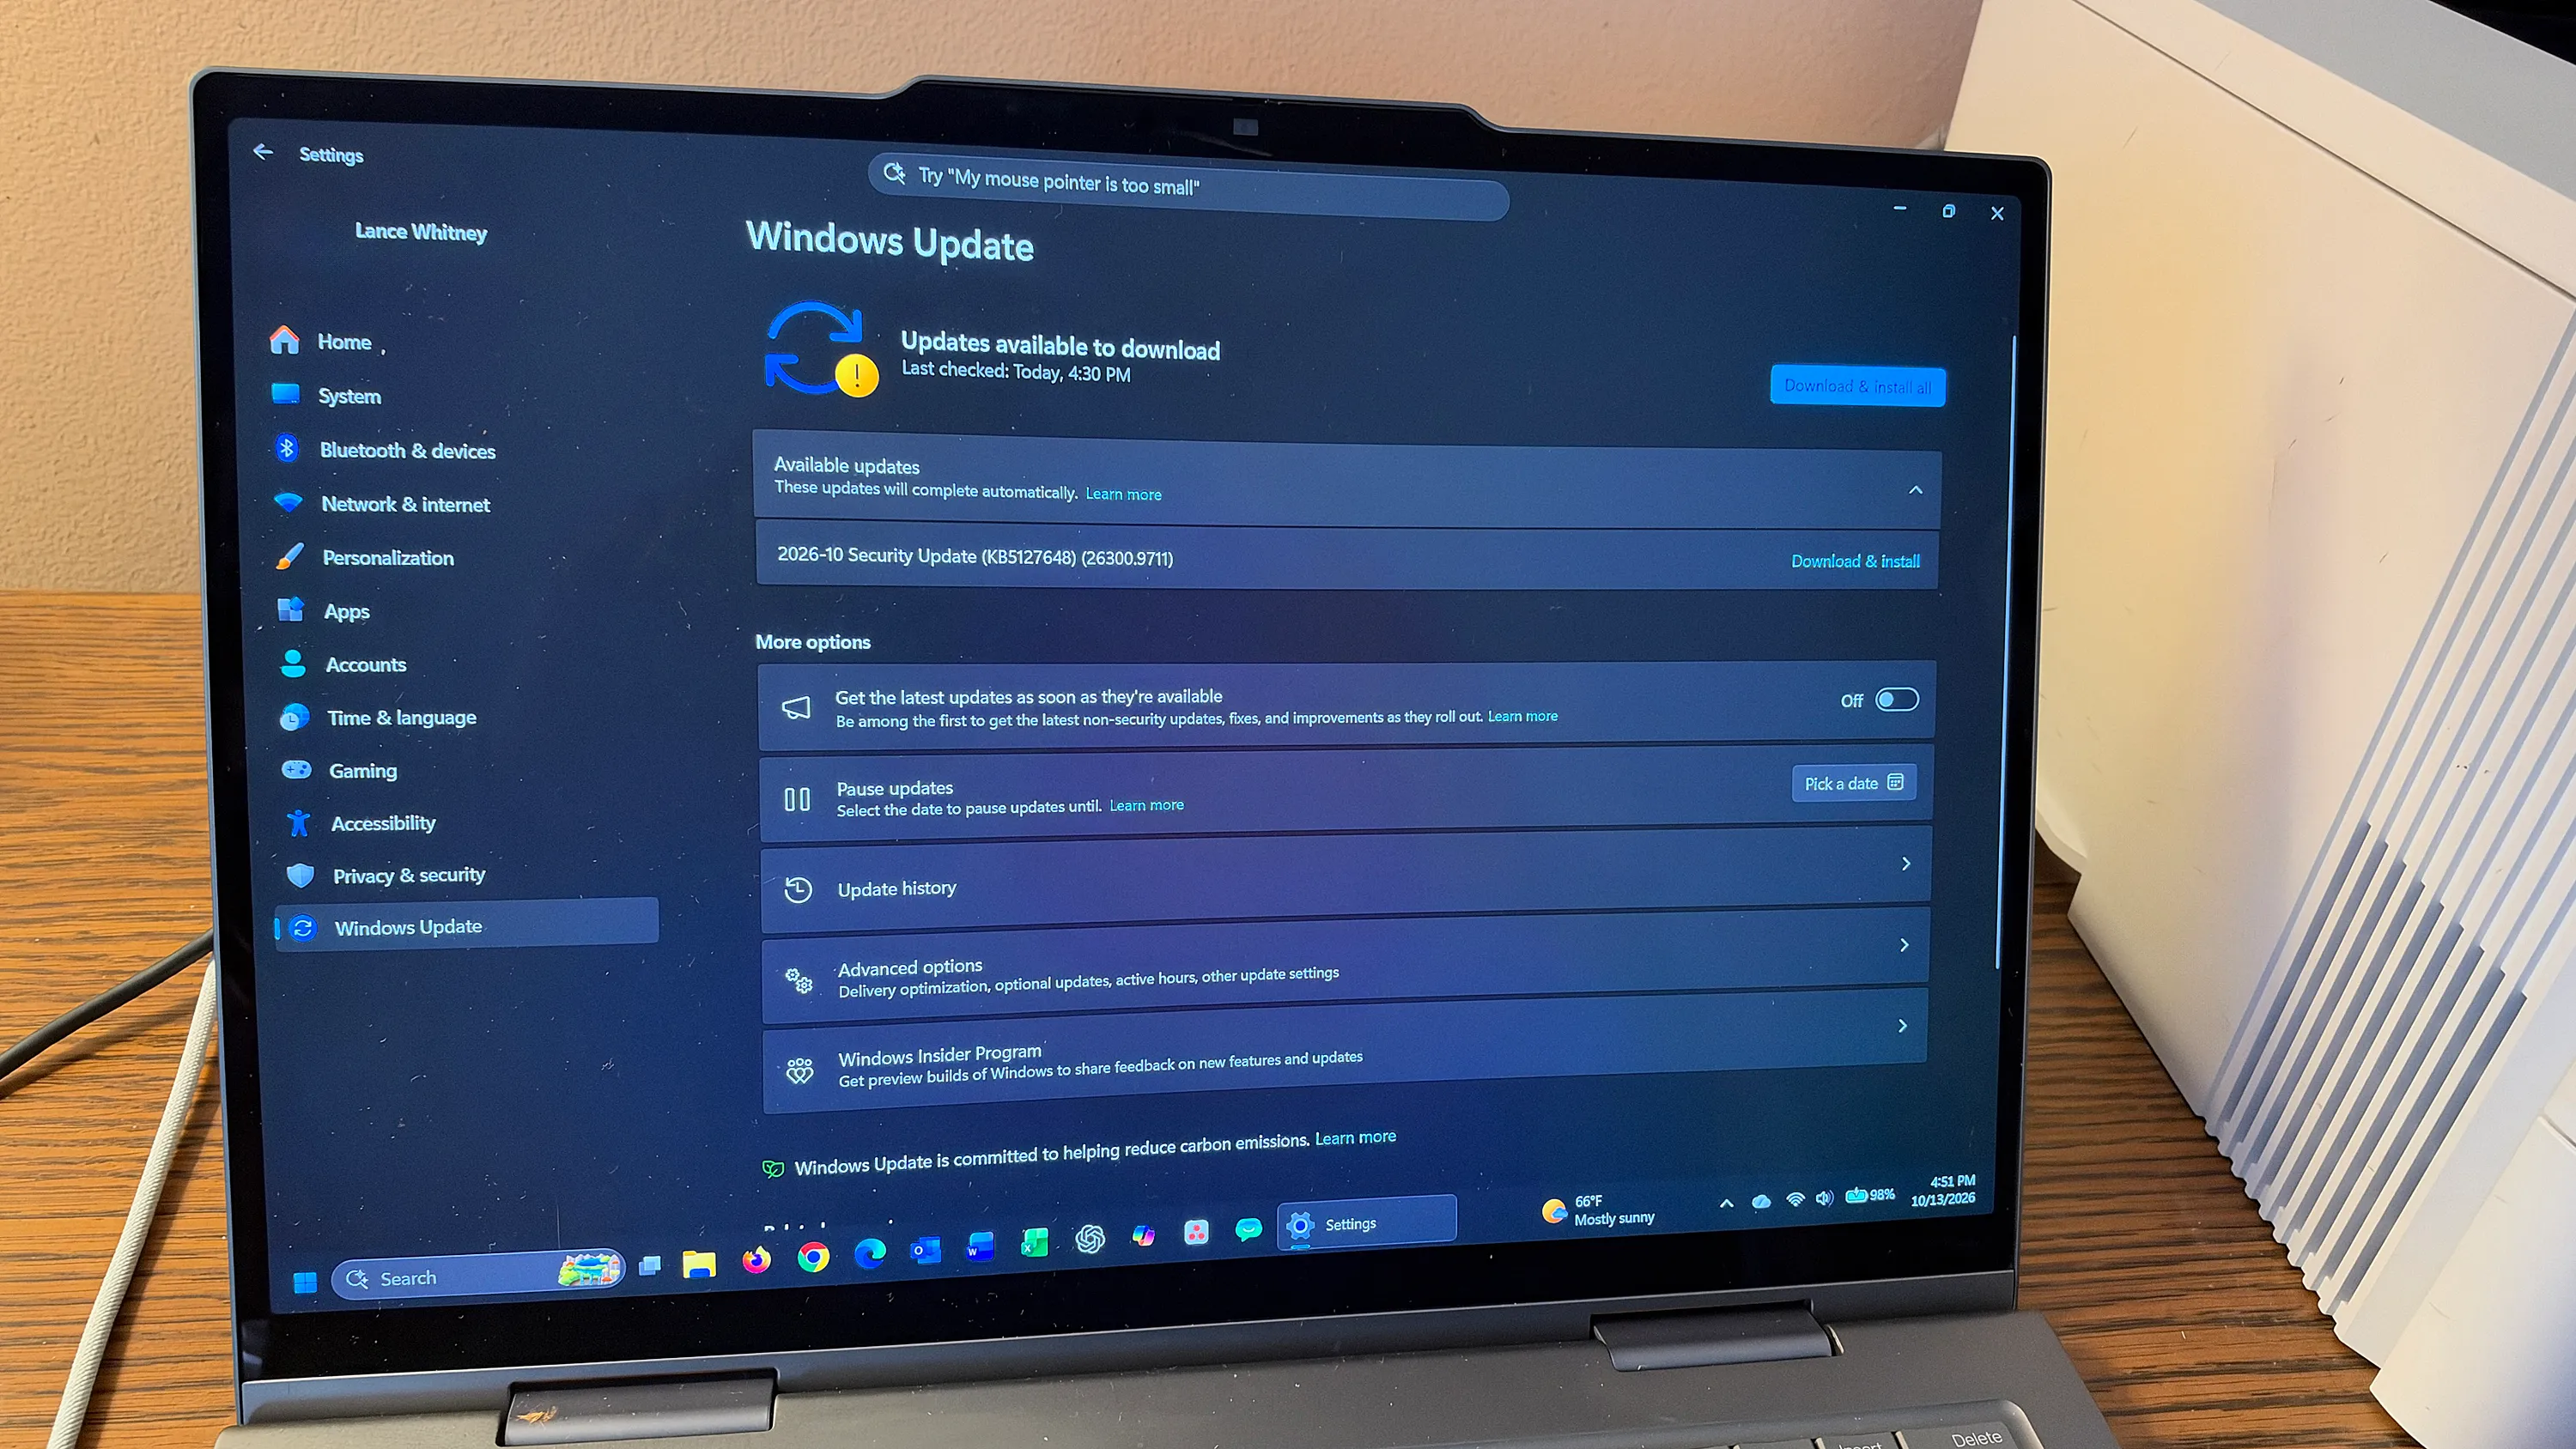
Microsoft: Ekim Windows güncellemesi Smart App Control'ü bozabilir

KB5127648 güvenlik güncellemesi sonrası Smart App Control'ın etkinleştirilmesinde sorunlar yaşanabileceği bildiriliyor; güvenlik özelliğinin işlevselliği güncelleme ile etkilenecek olası riskler vurgulanıyor.

16.10.2026 11:44 BleepingComputer US
windows security-update smart-app-control
vulnerability 70

Google security advisory (AV26-1045)

Google Chrome Stable Channel için güvenlik açığı bildirilmiş ve ilgili sürümlerde güncelleme önerilmiştir. Kullanıcı ve yöneticilerin linkteki güncellemeyi uygulaması tavsiye ediliyor.

15.10.2026 17:50 Canada Cyber Alerts CA
web-browsers vulnerability google-chrome
vulnerability/other 65

Microsoft: Windows Server 2022 ana akım desteğini tamamladı

Windows Server 2022 ana akım desteğinin sona erdi; güvenlik güncellemeleri ve uyumluluk planlaması için uzun vadeli etkileri olacak.

15.10.2026 16:18 BleepingComputer US
windows server end of life support lifecycle
other 62

Microsoft Windows siyah ekranlarını ve Explorer çökmelerini tetikleyen hatayı giderdi

Windows 11 güncellemeleri sonrası ortaya çıkan siyah ekranlar ve Explorer çökmeleri sorununu Microsoft çözdü; sorun kilitli oturumlar ve masaüstü yüklenmesini engelleyen kritik bir hat olarak kaydedilmişti.

15.10.2026 12:10 BleepingComputer US
windows windows-11 updates
vulnerability 72

ABD CISA, Microsoft Windows Shell Açığını Bilinen Kullanımda İstismar Edilen Açıkladı

CISA, Windows Shell açığını Known Exploited Vulnerabilities (KEV) kataloğuna ekledi ve CVE-2026-96951 için yüksek riskli yamalar sağladı. Haber, siber güvenlik ve kurumsal ağ güvenliği bağlamında acil yamaların önemini vurguluyor.

15.10.2026 00:15 Security Affairs IT
mitre keV windows cve-2026-96951
1 2 3 ... 72
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-18
Son 24 saat içinde güvenlik haberlerinde kritik ve yüksek önem seviyesi iki olgu öne çıktı. IoT cihazlarına yönelik güvenlik açığı setiyle birlikte çok sayıda CVE içeren kullanıcı kimlik doğrulama bypassı ve SSRF riskleri dikkat çekti. Drupal’in RCE yamaları, npm'deki zararlı imgdecode paketi ve tedarik zinciri müdahalelerinin seviyesi de yükseldi. ICS/OT altyapısını hedefleyen uyarılar ve çoklu CVE setleri, tedarik zinciri güvenliği ile savunma optimizasyonunun önemini artırdı. Genel olarak, kimlik doğrulama güvenliği, tedarik zinciri güvenliği ve IoT/Şebeke güvenliği temasının güç kazandığı bir tablo mevcut.
Toplam Haber: 25
Yüksek Önem: 2
IOC/CVE: 8
Öne Çıkanlar
• IP kameralarını hedef alan kritik açıklar ve kalıcı kimlik doğrulama sorunları içeren CVE seti.
• ICS altyapısını hedefleyen çoklu CVE'ler ve kimlik doğrulama bypassı ile SSRF/CSRF riskleri beraber.
• Drupal'in kritik RCE yamaları ile potansiyel istismarlar yakında ortaya çıkabilir.
• MALFEX tedarik zinciri saldırısında npm paketi imgdecode ile shellcode yükleyici bulunması dikkat çekiyor.
• AOMEI güncelleme altyapısına yönelik kısa tamper pencereleriyle yeni çok aşamalı zararlı yük zinciri tespit edildi.
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE-2026-62927
kısa etki
CVE-2026-63252
kısa etki
CVE-2026-58080
kısa etki
CVE ve Açıklamaları
CVE-2026-63248
kısa etki
CVE-2026-60007
kısa etki
CVE-2026-61387
kısa etki
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki
CVE-2026-105664
kısa etki
CVE ve Açıklamaları
CVE-2026-107336
kısa etki
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE ve Açıklamaları
CVE-2026-107334
kısa etki
CVE-2026-110151
kısa etki