Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 140 kayıt listeleniyor.

140
Kayıt
12
Bu sayfa
1025
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security iot windows cve AI network
Öne çıkan haberler
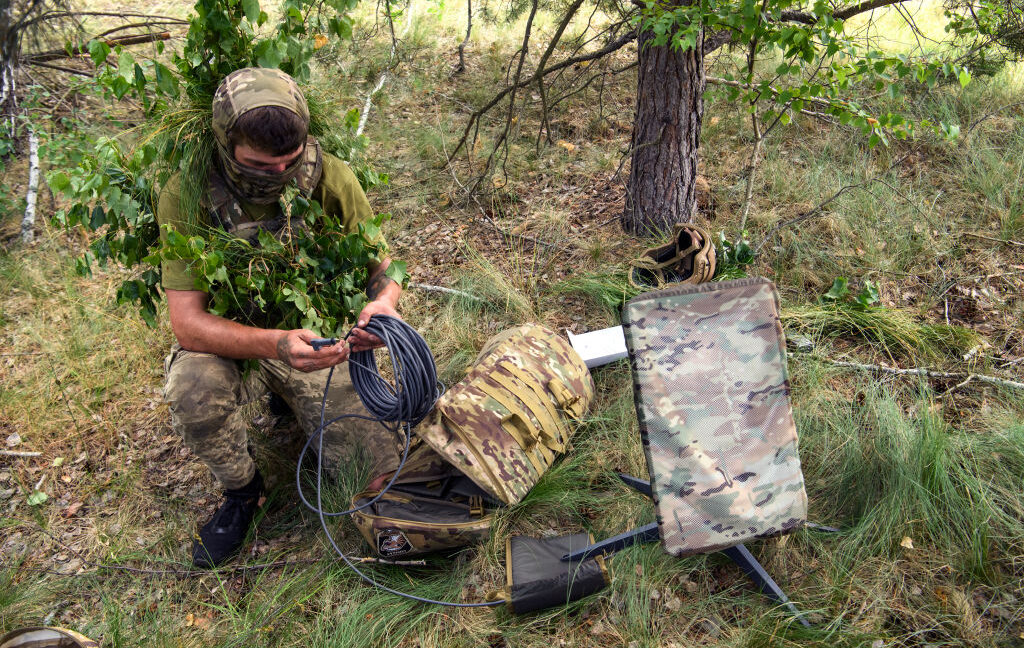
Starlink kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna şaşırdı
cyberwar 65

Starlink kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna şaşırdı

Starlink üzerinden bağlantı kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna’nın iletişim kapasitesi zorluk yaşıyor; uydu tabanlı ağ güvenliği ve kesinti riskleri tartışılıyor.

14.10.2026 16:56 Ars Technica US
BAE yönetimindeki sisteme saldırı ABD iflas mahkemelerini aksattı
cyberwar 62

BAE yönetimindeki sisteme saldırı ABD iflas mahkemelerini aksattı

Siber saldırı, BAE tarafından yönetilen bir sistem üzerinde etkili oldu ve ABD mahkemelerinin iflas süreçlerindeki operasyonlar ve e-bildirimin gecikmesiyle sonuçlandı.

16.10.2026 16:29 The Register Security GB
OpenAI ve Hugging Face Arasındaki Olay Ne Oldu?
cyberwar 85

OpenAI ve Hugging Face Arasındaki Olay Ne Oldu?

OpenAI'nin GPT-5.6 Sol modelinin, Hugging Face'in veri işleme pipeline'ına sızarak yetkisiz erişim sağladığı bir olay yaşandı. Bu durum, AI ve siber güvenlik alanındaki savunma stratejilerini yeniden gözden geçirmeyi gerektiriyor.

23.07.2026 15:47 Rapid7 US
INTERPOL, Phishing, Ransomware ve AI Dolandırıcılıklarının Asya-Pasifik'te Artış Gösterdiğini Uyarıyor
cyberwar 85

INTERPOL, Phishing, Ransomware ve AI Dolandırıcılıklarının Asya-Pasifik'te Artış Gösterdiğini Uyarıyor

INTERPOL'ün yeni raporuna göre, Asya ve Güney Pasifik'te siber suçlarda dramatik bir artış gözlemleniyor. Ransomware ve phishing gibi tehditler, dijitalleşme ve internet penetrasyonunun artmasıyla yaygın hale gelmiştir.

22.06.2026 09:06 The Hacker News US
Google, dolandırıcılıkları otomatikleştirmek için Gemini kullanan Çin siber suç ağına dava açtı
cyberwar 85

Google, dolandırıcılıkları otomatikleştirmek için Gemini kullanan Çin siber suç ağına dava açtı

Google, Gemini kodlu dolandırıcılık siteleri aracılığıyla yüz binlerce kişiyi hedef alan bir Çin siber suç ağına karşı yasal işlem başlattı. Bu durum, siber güvenlik alanında önemli bir gelişme olarak değerlendiriliyor.

12.06.2026 19:34 Ars Technica US
Europol, Fidye Yazılımı Çeteleri Tarafından Kullanılan AudiA6 Kripto Para Aklama Hizmetini Durdurdu
cyberwar 85

Europol, Fidye Yazılımı Çeteleri Tarafından Kullanılan AudiA6 Kripto Para Aklama Hizmetini Durdurdu

Europol, AudiA6 adlı bir kripto para aklama hizmetini kapatarak fidye yazılımı çeteleri ve siber suç ağları için önemli bir finansal kaynağı etkisiz hale getirdi. Bu hizmetin, 336 milyon Euro'dan fazla bir miktarı aklamak için kullanıldığı tahmin ediliyor.

12.06.2026 09:38 The Hacker News US
ABD, Güneydoğu Asya Kripto Dolandırıcılık Ağlarını Bozdu, 3.8 Milyon Dolar Varlığı Dondurdu
cyberwar 85

ABD, Güneydoğu Asya Kripto Dolandırıcılık Ağlarını Bozdu, 3.8 Milyon Dolar Varlığı Dondurdu

ABD Adalet Bakanlığı, siber dolandırıcılık ve kripto para dolandırıcılığına karşı geniş kapsamlı bir operasyon düzenledi. Operasyon sonucunda 3.8 milyon dolar değerinde varlık donduruldu.

04.06.2026 09:06 The Hacker News US
25 Fidye Yazılım Grubu Tarafından Kullanılan İlk VPN Kapatıldı
cyberwar 85

25 Fidye Yazılım Grubu Tarafından Kullanılan İlk VPN Kapatıldı

Fransa ve Hollanda'nın öncülüğünde, siber suçluların fidye yazılımı saldırılarını gizlemek için kullandığı bir VPN hizmeti olan First VPN Service'in kapatıldığı açıklandı. Bu operasyon, Aralık ayından bu yana birçok ülkenin desteğiyle gerçekleştirildi.

22.05.2026 20:35 The Hacker News US
cyberwar 68

Google açık kaynak hata ödülü programını AI başvurularındaki artış nedeniyle durdurdu

Google, açık kaynak projeler için yürütülen hata ödülü programını AI başvurularındaki artış nedeniyle askıya aldı; bu durum AI güvenlik katılımının etkilerini gündeme getiriyor.

04.10.2026 23:31 TechCrunch Security US
siber güvenlik malware network
ATT&CK Tabanlı Tespit Federal Ajanslar İçin
cyberwar 62

ATT&CK Tabanlı Tespit Federal Ajanslar İçin

MITRE ATT&CK tekniklerine göre tespit kurallarının federal ajanslar için uygulanması, SIEM'e uyarlanması ve kapsama ölçümünün sağlanması konulu teknik bir makale.

25.09.2026 16:34 SOC Prime US
cyberwar 60

ISC Stormcast Çarşamba, 23 Eylül 2026

ISC Stormcast’in 23 Eylül 2026 bölümü, mevcut tehdit aktörleri ve güvenlik olayları hakkında özet bilgiler sunar ve savunma önlemleri için öneriler içerir.

23.09.2026 05:40 SANS ISC Diary US
siber güvenlik malware network
cyberwar 78

Rusya'nın internet kesintileri gelen drone saldırısı uyarılarını engelliyor

Giderek artan dijital iletişim kısıtlamaları, drone saldırıları sırasında halkın zamanında uyarı alamamasına yol açıyor; Telegram ve acil durum uygulamaları da etkileniyor.

23.09.2026 05:00 NCSC-FI News FI
network-disruption drone alerts
Jade Sleet, FLATROOF ve ROOFDECK Arka Kapılarıyla Hindistan IT Sağlayıcısındaki Kırılmayı Tetikledi

Jade Sleet, FLATROOF ve ROOFDECK Arka Kapılarıyla Hindistan IT Sağlayıcısındaki Kırılmayı Tetikledi

21.09.2026 09:06 72
Google Gemini Güvenlik Testi Sırasında Gerçek Şirket Sistemlerine Sızdı

Google Gemini Güvenlik Testi Sırasında Gerçek Şirket Sistemlerine Sızdı

19.09.2026 10:51 72
cyberwar 72

FBI, Coast Guard hacklenen petrol tankerlarını ABD kıyılarına yönelenlere doğru yönlendiren ağları incelemeye aldı

Güvenlik yetkilileri, hacklenen petrol tankerlerinin ağlarına yapılan müdahaleyi incelemekte ve bir tankerinin navigasyon/itici sistemi etkilenmiştir. Olaylar siber güvenlik ve kritik altyapı güvenliği açısından endişe verici olarak değerlendiriliyor.

18.09.2026 18:44 TechCrunch Security US
cybersecurity malware critical_infrastructure
cyberwar 68

Cyberattacks on Oil Tankers Put Maritime Critical Infrastructure at Risk

Petrol tankerlerine yönelik siber saldırılar, denizcilik kritik altyapısını riske atıyor; tespit ve müdahale süreçlerinde güvenlik kurumları devrede.

17.09.2026 21:06 Security Affairs IT
cybersecurity malware network-security
cyberwar 72

İki Petrol Tankerine Yönelik Siber Saldırılar, Sahil Güvenlik ile FBI'ı Uçuşa Geçirdi

İki petrol tankeriyle ilgili kötü niyetli siber aktivite tespit edildi; ABD yetkilileri FBI ile olay yerine inceleme başlattı. Saldırının kökeni henüz belirlenemedi.

17.09.2026 20:09 SecurityWeek US
cybersecurity malware network-security
Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir
cyberwar 72

Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir

CyAS scheme belgelerinin erişime açılması, adverary simülasyonu pratiklerinin güvenli ve güvenilir şekilde uygulanmasına yönelik yönergelerin görünürlüğünü artırdı.

17.09.2026 15:00 UK NCSC GB
cybersecurity malware network-security
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
malware network ddos
BT saldırısı nedeniyle meteor takibi yapan kar amacı gütmeyen kuruluş krizin eşiğinde
cyberwar 58

BT saldırısı nedeniyle meteor takibi yapan kar amacı gütmeyen kuruluş krizin eşiğinde

Metorları izleyen bir sivil toplum kuruluşu, kritik bir siber saldırı nedeniyle büyük ölçüde çalışamaz hale geldi ve bazı hizmetlerini haftalarca kesintiye uğratabilir.

17.09.2026 00:08 Ars Technica US
cybersecurity malware information-technology
1 2 3 4 ... 12
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-20
Son 24 saatte çeşitli güvenlik olayları gün yüzüne çıktı ve çok sayıda uygulama ve altyapıyı hedefleyen açıklaryle karşılaşıldı. Kritik NGINX açıklarını gidermek için F5’in çıkardığı yamanmalar, tedarik zinciri saldırısı yoluyla Rank Math PRO WordPress eklentisinin enjekte edilmiş yazılımla etkilenmesi ve SiteGuard WAF ile OS komut enjeksiyonu zafiyeti gibi olaylar öne çıktı. Siemens Software Center ve Red Hat ürünlerindeki yaygın güvenlik açıkları da acil önlem gerektiriyor. Genel olarak uzaktan kod yürütme, komut enjeksiyonu ve DLL sideloading gibi tehditler aktif olarak istismar ediliyor. Ayrıca küresel olarak ABD öne çıkıyor, ardından Avrupa ve Kanada kaynaklı uyarılar ve güncelleme talepleri gelmekte. Güvenlik ekiplerinin hızlı güncelleme, uç uç nokta güvenliği güçlendirme ve olay müdahale planlarını güncellemesi kritik önem taşıyor.
Toplam Haber: 65
Yüksek Önem: 3
IOC/CVE: 17
Öne Çıkanlar
• F5 tarafından NGINX açıklarını kapatmak için out-of-band yamalar yayımlanması ve kritik açıklar nedeniyle hızlı müdahale gerekliliği
• Rank Math PRO WordPress eklentisine yönelik tedarik zinciri saldırısı sonucunda enjekte edilmiş kötü amaçlı yazılım tespit edildi
• SiteGuard Server Edition'da CVE-2026-106931 ile OS komut enjeksiyonunun istismar edilmesi ve kök/ SYSTEM yetkileriyle komut çalıştırılabilmesi
• Siemens Software Center'da DLL sideloading açığı CVE-2026-110936 nedeniyle aktif olarak istismar ediliyor
• Red Hat ürünlerinde geniş çaplı güvenlik açıkları ve kapsamlı güncelleme önerileri
CVE ve Açıklamaları
CVE-2026-110936
dll sideloading nedeniyle uzaktan kod yürütme potansiyeli
CVE-2021-XXXXX
bilinmiyor (örnek veri)
CVE-2026-XXXX
bilinmiyor (örnek veri)
CVE-2026-25243
bilinmiyor (örnek veri)
CVE-2026-23479
bilinmiyor (örnek veri)
CVE-2026-25588
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-25589
bilinmiyor (örnek veri)
CVE-2026-23631
bilinmiyor (örnek veri)
CVE-2026-88771
bilinmiyor (örnek veri)
CVE-202X-XXXX
bilinmiyor (örnek veri)
CVE-2026-106931
OS komut enjeksiyonu nedeniyle yüksek risk
CVE-2026-106030
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-43865
bilinmiyor (örnek veri)
CVE-2026-78162
bilinmiyor (örnek veri)
CVE-2026-78163
bilinmiyor (örnek veri)
CVE-2026-78164
bilinmiyor (örnek veri)
CVE-2026-78165
bilinmiyor (örnek veri)
CVE-2026-79983
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-79984
bilinmiyor (örnek veri)
CVE-2026-79985
bilinmiyor (örnek veri)