Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 970 kayıt listeleniyor.

970
Kayıt
12
Bu sayfa
1030
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime CVE security phishing
Öne çıkan haberler
Sessizliği Boz: Kazakhstan-nexus UAT-6275 CIS Hükümet Örgütlerini Hedefliyor
cyberwar 72

Sessizliği Boz: Kazakhstan-nexus UAT-6275 CIS Hükümet Örgütlerini Hedefliyor

Talos ve Recorded Future, UAT-6275 adlı tehdit grubunun CIS hükümet kurumlarını hedeflediğini ve su ile enerji sektörlerine ilgi gösterdiğini raporladı. Olay analizi, devlet kurumu hedefli siber operasyonların varlığını vurguluyor.

14.10.2026 17:00 Cisco Talos Intelligence Group US
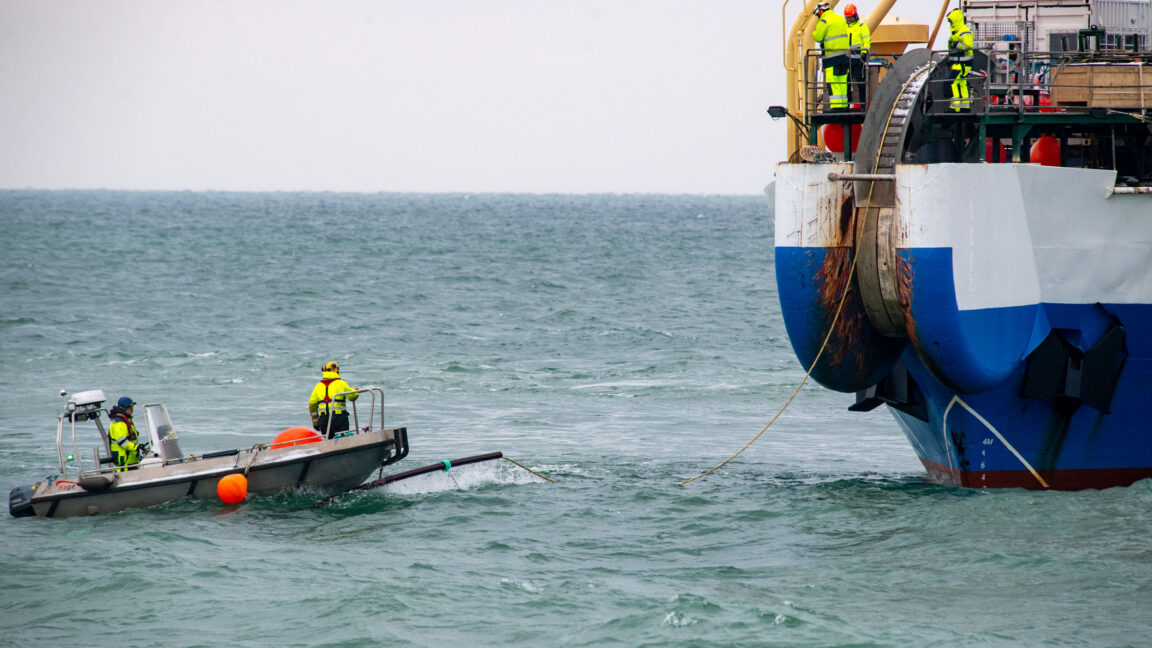
Denizaltı Internet Omurgası Tehlike Bölgesine Giriyor
cyberwar 72

Denizaltı Internet Omurgası Tehlike Bölgesine Giriyor

Denizaltı ağ omurgasının güvenlik riskleri nedeniyle 'tehlikeli bölge' sınırına yaklaştığı konusunda uyarılar yapılıyor; altyapının korunması için yeni güvenlik önlemlerinin gerekliliği vurgulanıyor.

14.10.2026 14:15 Ars Technica US
Ukrayna drone saldırıları Yandex veri merkezlerini vurdu: bulut ve ödemeler çevrimdışı
cyberwar 72

Ukrayna drone saldırıları Yandex veri merkezlerini vurdu: bulut ve ödemeler çevrimdışı

Ukrayna drone saldırıları Rusya'nın 'Google' olarak da anılan Yandex veri merkezlerini hedef alarak bulut ve ödeme hizmetlerini kesintiye uğratıyor; ağ erişimi azalıyor.

12.10.2026 16:45 The Register Security GB
Federaller Don Lemmon’un Prodüktörünü İzlemek İçin Sahte Hücresel Kuleler Kullanma Yetkisi Aldı
cyberwar 72

Federaller Don Lemmon’un Prodüktörünü İzlemek İçin Sahte Hücresel Kuleler Kullanma Yetkisi Aldı

İstihbarat ve kolluk faaliyetlerinde sahte hücresel kuleler (cell-site simulators) gibi gözetim araçlarının kullanımı gündemde. Haber, bu teknolojilerin mahremiyet ve güvenlik etkilerini tartışıyor.

12.10.2026 14:00 Wired Security US
Rusya, Ukrayna ile başlattığı veri merkezi savaşına hazır değildi
cyberwar 68

Rusya, Ukrayna ile başlattığı veri merkezi savaşına hazır değildi

Ars Technica'da çıkan haberde Rusya'nın veri merkezi savaşıyla ilgili hazırlık eksiklikleri ve dijital altyapı güvenliği konuları ele alınıyor; blog yazarları Rusya'nın merkeziyetçi yapısının zayıf yönlerini işaret ediyor.

12.10.2026 20:52 Ars Technica US
Birleşik Krallık'ta OpenAI Medicare ihlaline benzer siber saldırısı muhtemel görünüyor, bakan diyor
cyberwar 68

Birleşik Krallık'ta OpenAI Medicare ihlaline benzer siber saldırısı muhtemel görünüyor, bakan diyor

Birleşik Krallık'ta, yapay zekanın yükselen yetenekleriyle benzer OpenAI Medicare ihlaline benzer bir siber saldırısının kaçınılmaz ya da muhtemel olduğu iddia ediliyor. Güvenlik savunmalarının AI tarafından aşılabileceği konusunda uyarılar yapılıyor.

12.10.2026 16:52 Guardian (Data & Computer Security) GB
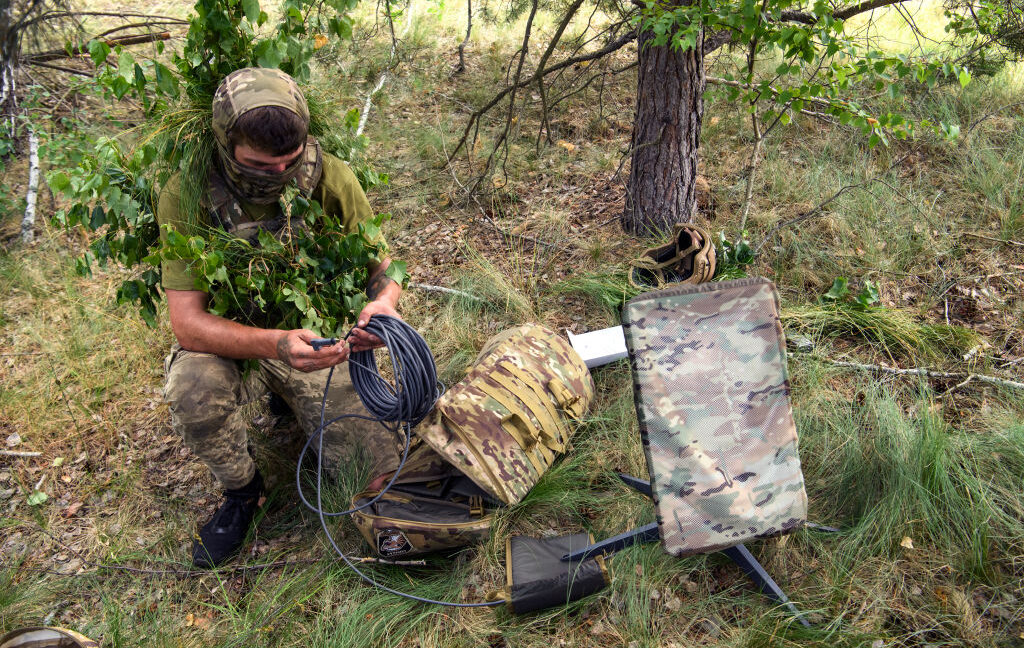
Starlink kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna şaşırdı
cyberwar 65

Starlink kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna şaşırdı

Starlink üzerinden bağlantı kısıtlamaları ve istihbarat boşlukları nedeniyle Ukrayna’nın iletişim kapasitesi zorluk yaşıyor; uydu tabanlı ağ güvenliği ve kesinti riskleri tartışılıyor.

14.10.2026 16:56 Ars Technica US
Fransa'daki market soğutma sistemleri için siber saldırılar 50°C'ye kadar çıktı
cyberwar 65

Fransa'daki market soğutma sistemleri için siber saldırılar 50°C'ye kadar çıktı

Haber, perakende soğutma sistemlerinin siber saldırılarla riske girdiğini ve eski firmware nedeniyle ekipmanların aşırı ısınmasına yol açtığını özetliyor.

13.10.2026 15:00 The Register Security GB
cyberwar 85

Norveç istihbaratı, Salt Typhoon kampanyasından etkilenen ülkeyi açıkladı

Norveç'in iç güvenlik ajansı, Salt Typhoon kampanyasının Norveç'teki organizasyonların ağ cihazlarını etkilediğini doğruladı. Bu durum, Norveç'in en ciddi güvenlik durumu ile karşı karşıya olduğunu gösteriyor.

07.02.2026 06:00 NCSC-FI News -
siber güvenlik casusluk Çin
cyberwar 85

Cazip sahne: Olimpiyat yetkilileri kış oyunları başlarken siber saldırılar için yüksek alarmda

Kış Olimpiyatları'nın açılışına yaklaşırken, İtalyan yetkililer siber saldırılara karşı yüksek alarmda. Hedef alınan yerler arasında elçilikler ve olimpiyat mekanları bulunuyor.

07.02.2026 06:00 NCSC-FI News -
siber güvenlik Olimpiyatlar saldırı
cyberwar 85

DDoS seli: Britanya botnet saldırılarıyla rekor kırıyor

Cloudflare, DDoS saldırılarının 2025'in sonunda yeni rekorlar kırdığını ve Birleşik Krallık'ın bu saldırılarda altıncı en çok hedeflenen ülke haline geldiğini açıkladı. Mega botnetler, 31.4 Tbps'lik bir trafik akışıyla dikkat çekti.

06.02.2026 19:36 The Register Security -
DDoS botnet siber güvenlik
cyberwar 85

Çin'in Salt Typhoon hackerları Norveç şirketlerine sızdı

Norveç hükümeti, Çin'in Salt Typhoon hacker grubunun Norveç'teki şirketlere sızdığını duyurdu. Bu siber saldırı, siber casusluk faaliyetleri kapsamında değerlendiriliyor.

06.02.2026 18:39 TechCrunch Security -
siber güvenlik casusluk Çin
cyberwar 85

Rekor kıran 31.4 Tbps DDoS saldırısı, Cloudflare tarafından durduruldu

Kasım 2025'te AISURU/Kimwolf botnet tarafından gerçekleştirilen 31.4 Tbps'lik DDoS saldırısı, Cloudflare tarafından otomatik olarak engellendi. Saldırı, 35 saniye sürdü ve siber güvenlikteki büyük tehditleri gözler önüne serdi.

06.02.2026 18:05 Security Affairs -
DDoS siber güvenlik Cloudflare
Asya Devlet Destekli Grubu TGR-STA-1030, 70 Hükümet ve Altyapı Kuruluşunu İhlal Etti
cyberwar 85

Asya Devlet Destekli Grubu TGR-STA-1030, 70 Hükümet ve Altyapı Kuruluşunu İhlal Etti

Palo Alto Networks Unit 42'nin bulgularına göre, Asya kökenli bir siber casusluk grubu, son bir yıl içinde 37 ülkede en az 70 hükümet ve kritik altyapı kuruluşunun ağlarına sızdı. Ayrıca, bu grubun 155 hükümet altyapısına yönelik aktif keşif faaliyetleri yürüttüğü gözlemlendi.

06.02.2026 15:07 The Hacker News -
cyberwar 85

Enerji Sektörünün Siber Savunmalarını Güçlendirmek İçin 5 Yasa Tasarısı Temsilciler Meclisi Panelinden Geçti

Enerji sektöründe siber güvenlik önlemlerini artırmayı hedefleyen beş yasa tasarısı, Temsilciler Meclisi panelinden onay aldı. Bu durum, enerji altyapısının siber tehditlere karşı korunmasına yönelik önemli bir adım olarak değerlendiriliyor.

06.02.2026 11:19 SecurityWeek -
siber güvenlik enerji yasa tasarısı
cyberwar 85

AISURU/Kimwolf Botneti Rekor Düzeyde 31.4 Tbps DDoS Saldırısı Düzenledi

AISURU/Kimwolf botneti, 31.4 Tbps'lik bir DDoS saldırısı düzenleyerek rekor kırdı. Cloudflare, bu saldırıyı tespit edip önlem aldı ve botnetin 2025'in son çeyreğinde artan DDoS saldırıları gerçekleştirdiğini bildirdi.

06.02.2026 06:00 NCSC-FI News -
DDoS botnet siber güvenlik
cyberwar 85

Asya merkezli hükümet casusları, 37 ülkede kritik ağlara gizlice sızdı

Asya merkezli bir devlet destekli siber grup, 37 ülkede kritik ağlara sızarak casusluk faaliyetleri yürütüyor. Araçları arasında yeni bir Linux çekirdek rootkiti de bulunuyor.

05.02.2026 22:21 The Register Security -
siber güvenlik casusluk kritik altyapı
cyberwar 85

Avrupa'nın en büyük üniversitelerinden biri siber saldırı sonrası günlerce çevrimdışı kaldı

Sapienza Üniversitesi, bir fidye yazılımı saldırısı nedeniyle sistemlerini kaybetti ve günlerce çevrimdışı kaldı. Bu olay, siber güvenlik tehditlerinin eğitim kurumları üzerindeki etkisini bir kez daha gözler önüne serdi.

05.02.2026 22:00 TechCrunch Security -
siber saldırı fidye yazılımı üniversite
AISURU/Kimwolf Botneti Rekor Düzeyde 31.4 Tbps DDoS Saldırısı Gerçekleştirdi

AISURU/Kimwolf Botneti Rekor Düzeyde 31.4 Tbps DDoS Saldırısı Gerçekleştirdi

05.02.2026 20:25 85
cyberwar 85

İtalyan üniversitesi La Sapienza siber saldırı sonrası çevrimdışı kaldı

Roma'daki La Sapienza Üniversitesi, siber saldırı sonucunda IT sistemlerinde büyük aksaklıklar yaşadı ve çevrimiçi hizmetlerini kaybetti.

05.02.2026 20:02 BleepingComputer -
siber saldırı üniversite IT sistemleri
1 ... 75 76 77 78 79 ... 81
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.