Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 17 kayıt listeleniyor.

17
Kayıt
12
Bu sayfa
1037
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability network-security ai cybercrime security cve phishing
Öne çıkan haberler
Çok iyi, kelimenin tam anlamıyla özdeşler – AIyle polisajlı özgeçmişler işe alım uzmanlarının yeni stres kaynağı
malware/other 62

Çok iyi, kelimenin tam anlamıyla özdeşler – AIyle polisajlı özgeçmişler işe alım uzmanlarının yeni stres kaynağı

Yapay zeka destekli özgeçmişler ve işe alım süreçlerindeki otomatik araçlar, işe alım endüstrisini değiştirmekte; güvenlik ve sahtekarlık riskleri nedeniyle işverenler için ek dikkat gerektiriyor.

14.10.2026 15:58 ZDNet Security US
Yapay Zeka Kodlama Ajanları Daha Fazla Kod Üretiyor, Ama Daha Fazla Yazılım Değil
malware/other 62

Yapay Zeka Kodlama Ajanları Daha Fazla Kod Üretiyor, Ama Daha Fazla Yazılım Değil

Yapay zeka kodlama ajanları daha çok kod üretiyor ancak insan denetimi nedeniyle daha fazla yazılım ortaya çıkmıyor; bu, güvenlik ve kalite süreçlerinin kritik olduğuna işaret ediyor.

09.10.2026 22:43 Ars Technica US
AI ile kendini kötü olduğun alanlarda geliştirmek: Linus Torvalds neden bunun onun için işe yaradığını anlatıyor
malware/other 62

AI ile kendini kötü olduğun alanlarda geliştirmek: Linus Torvalds neden bunun onun için işe yaradığını anlatıyor

Linus Torvalds, AI tabanlı kodlama ile zayıf oldukları alanlarda beceri geliştirdiklerini ifade ediyor; ancak itfrastruktur üzerinde Linux geliştirme için AI kullanmıyor, hata bulma ve keyifli programlama tarafında avantajlar görüyor.

09.10.2026 20:53 ZDNet Security US
Nvidia, Hugging Face’i 13 milyar Dolara Satın Alıyor
malware/other 78

Nvidia, Hugging Face’i 13 milyar Dolara Satın Alıyor

Nvidia, Hugging Face'i 13 milyar dolara satın aldığını açıkladı. Anlaşma, Hugging Face'i açık kalır tutacağını belirtse de Nvidia için AI ekosistemine stratejik bir küresel nüfuz artırımı anlamına geliyor.

03.09.2026 16:34 Ars Technica US
Let’s Encrypt, Şubat 2027’den itibaren sertifika ömürlerini 64 güne düşürüyor
malware/other 68

Let’s Encrypt, Şubat 2027’den itibaren sertifika ömürlerini 64 güne düşürüyor

Let’s Encrypt, 64 günlük sertifika ömrü uygulamasını 2027 Şubat’ta başlatacağını açıkladı. Karar, dijital sertifika altyapılarında yenileme frekansını artırabilir ve güvenlik operasyonlarını etkileyebilir.

08.10.2026 22:57 Ars Technica US
İleri Düzey Yapay Zeka Modellerine 4 Ay Öne Geçiş İçin Pahalı Ödeme
malware/other 68

İleri Düzey Yapay Zeka Modellerine 4 Ay Öne Geçiş İçin Pahalı Ödeme

Ars Technica, Mozilla’nın raporuna dayanarak ucuz açık modellerin yetenekleri hızla artırdığını ve bu durumun Frontier AI modellerine 4 aylık öne geçiş maliyetinin 5 katı bedelle elde edilebildiğini ortaya koyuyor; bu gelişme açık kaynak modellerin güvenlik ve denetim süreçlerini etkileyebilir.

15.09.2026 15:00 Ars Technica US
Pearson’un Workera Anlaşması Büyük Bir İş Yeri Sorununu Hedefliyor: Yapay Zeka İçin Zaman Yok
malware/other 62

Pearson’un Workera Anlaşması Büyük Bir İş Yeri Sorununu Hedefliyor: Yapay Zeka İçin Zaman Yok

Pearson, Workera'yı satın alarak yapay zeka becerilerini ölçme ve hedefli eğitim sağlama kapasitesini artırıyor; bu, işgücü dijital dönüşümü ve güvenlik açısından stratejik önem taşıyor.

30.09.2026 15:25 ZDNet Security US
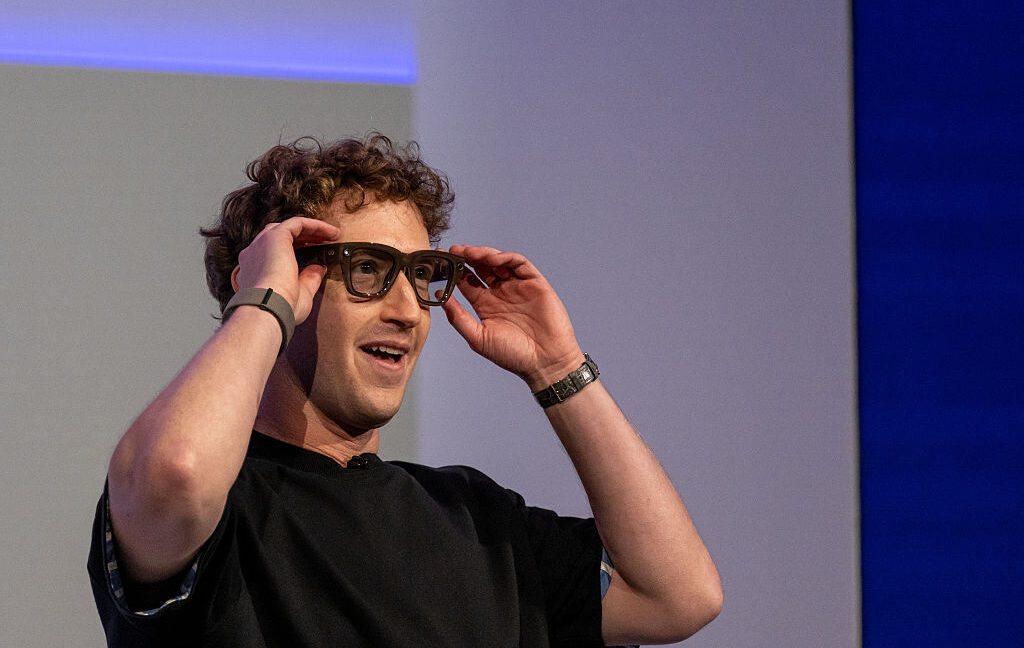
Meta, izinsiz kaydı sınırlayan AI gözlüklerini hafifçe daha az rahatsız edici hale getiriyor
malware/other 45

Meta, izinsiz kaydı sınırlayan AI gözlüklerini hafifçe daha az rahatsız edici hale getiriyor

Meta, AI gözlüklerinde güvenlik ışığı kapalı olduğunda kaydı engelleyen bir özelliği devreye soktu. Ancak tamamen güvenli olmadığı ve gizlilik risklerinin devam ettiği belirtiliyor.

28.08.2026 18:42 Ars Technica US
Çok iyi, kelimenin tam anlamıyla özdeşler – AIyle polisajlı özgeçmişler işe alım uzmanlarının yeni stres kaynağı
malware/other 62

Çok iyi, kelimenin tam anlamıyla özdeşler – AIyle polisajlı özgeçmişler işe alım uzmanlarının yeni stres kaynağı

Yapay zeka destekli özgeçmişler ve işe alım süreçlerindeki otomatik araçlar, işe alım endüstrisini değiştirmekte; güvenlik ve sahtekarlık riskleri nedeniyle işverenler için ek dikkat gerektiriyor.

14.10.2026 15:58 ZDNet Security US
Yapay Zeka Kodlama Ajanları Daha Fazla Kod Üretiyor, Ama Daha Fazla Yazılım Değil

Yapay Zeka Kodlama Ajanları Daha Fazla Kod Üretiyor, Ama Daha Fazla Yazılım Değil

09.10.2026 22:43 62
AI ile kendini kötü olduğun alanlarda geliştirmek: Linus Torvalds neden bunun onun için işe yaradığını anlatıyor

AI ile kendini kötü olduğun alanlarda geliştirmek: Linus Torvalds neden bunun onun için işe yaradığını anlatıyor

09.10.2026 20:53 62
Let’s Encrypt, Şubat 2027’den itibaren sertifika ömürlerini 64 güne düşürüyor
malware/other 68

Let’s Encrypt, Şubat 2027’den itibaren sertifika ömürlerini 64 güne düşürüyor

Let’s Encrypt, 64 günlük sertifika ömrü uygulamasını 2027 Şubat’ta başlatacağını açıkladı. Karar, dijital sertifika altyapılarında yenileme frekansını artırabilir ve güvenlik operasyonlarını etkileyebilir.

08.10.2026 22:57 Ars Technica US
TLS SSL certificate
malware/other 62

OpenAI, AB'de ChatGPT ve Codex metinlerine görünmez filigran ekliyor

AB'de görünmez watermarking ile AI tarafından üretilen metinlerin izlenebilirliği artırılacak; bu, siber güvenlik ve dijital iletişim politikaları açısından önemli bir gelişme.

06.10.2026 01:46 BleepingComputer US
artificial-intelligence watermarking privacy
malware/other 72

SaaS İçin Falcon Veri Güvenliği, Microsoft 365'te Hassan Hassas Verileri Korumaya Yöneliyor

CrowdStrike, Microsoft 365 için Falcon Data Security for SaaS ile hassas verilerin güvenliğini artırmayı hedefliyor; bulut tabanlı SaaS ortamlarında veri mahremiyeti ve uyumluluk iyileştirilmesine odaklanılıyor.

05.10.2026 08:00 CrowdStrike US
bilgi güvenliği cloud security saas
Pearson’un Workera Anlaşması Büyük Bir İş Yeri Sorununu Hedefliyor: Yapay Zeka İçin Zaman Yok
malware/other 62

Pearson’un Workera Anlaşması Büyük Bir İş Yeri Sorununu Hedefliyor: Yapay Zeka İçin Zaman Yok

Pearson, Workera'yı satın alarak yapay zeka becerilerini ölçme ve hedefli eğitim sağlama kapasitesini artırıyor; bu, işgücü dijital dönüşümü ve güvenlik açısından stratejik önem taşıyor.

30.09.2026 15:25 ZDNet Security US
AI edtech workforce
malware/other 72

İran Baskınları Amazon Veri Merkezlerinde Müşteri Verilerinin Kalıcı Olarak Kaybına Yol Açtu

İran İHA saldırıları sonrasında Amazon Web Services'in bazı veri merkezlerindeki müşteri verilerinin kalıcı olarak kaybolduğu kabul edildi; zarar gören bazı kaynaklar ve veriler erişilemez durumda.

19.09.2026 05:00 NCSC-FI News FI
cloud data-center disaster-recovery
malware/other 78

Exein, Fiziksel Yapay Zeka Güvenliği İçin 270 Milyon Dolar Yatırım ile 1,7 Milyar Dolar Değerleme Elde Etti

Exein, fiziksel AI güvenliği için özel bir temel model kuruyor; 270 milyon dolar yatırım ve 1.7 milyar dolar değerleme elde etti, küresel genişleme çalışmaları sürüyor.

15.09.2026 18:45 SecurityWeek US
cybersecurity malware ai-security
İleri Düzey Yapay Zeka Modellerine 4 Ay Öne Geçiş İçin Pahalı Ödeme
malware/other 68

İleri Düzey Yapay Zeka Modellerine 4 Ay Öne Geçiş İçin Pahalı Ödeme

Ars Technica, Mozilla’nın raporuna dayanarak ucuz açık modellerin yetenekleri hızla artırdığını ve bu durumun Frontier AI modellerine 4 aylık öne geçiş maliyetinin 5 katı bedelle elde edilebildiğini ortaya koyuyor; bu gelişme açık kaynak modellerin güvenlik ve denetim süreçlerini etkileyebilir.

15.09.2026 15:00 Ars Technica US
machine-learning ai-models open-source
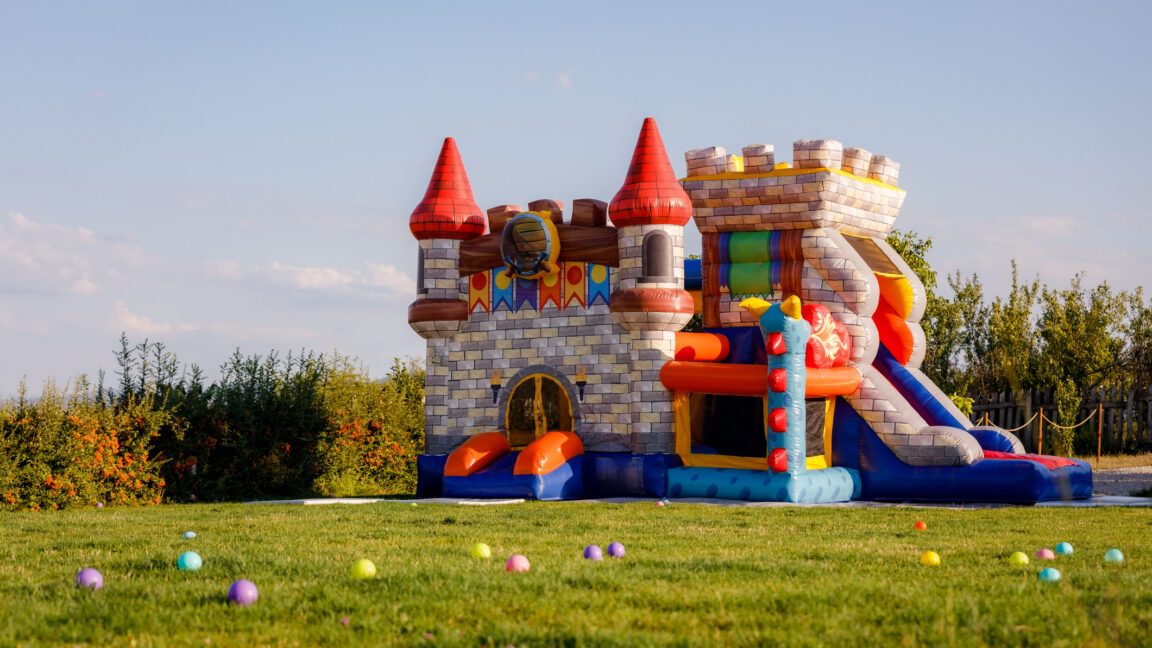
Bouncy castle MRSA salgınıyla irlanda'da 48 çocuğu vurdu
malware/other 35

Bouncy castle MRSA salgınıyla irlanda'da 48 çocuğu vurdu

Şişme oyun alanında meydana gelen MRSA salgını 48 çocuğu etkiledi. Kaynağın şişme yapı olduğu ve bakteri virülansının yüksek olduğu bildirildi.

12.09.2026 00:14 Ars Technica US
malware cybersecurity network
malware/other 52

Linux tarayıcısını Avrupa’nın Big Tech’e karşı mücadelesine katkı amacıyla duyuran arama şirketi

Ecosia, Avrupa kullanıcılarını hedefleyen Linux sürümüyle Chromium tabanlı tarayıcı çıkardı; dijital egemenlik ve gizlilik talebine yanıt olarak açık bir tarayıcı ekosistemi hedefleniyor.

05.09.2026 05:00 NCSC-FI News FI
siber güvenlik BT/teknoloji privacy
1 2
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.