Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 306 kayıt listeleniyor.

306
Kayıt
12
Bu sayfa
1027
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security iot windows AI cve network
Öne çıkan haberler
PAN-OS CVE-2026-0257’nin Aktif İstismarı (Güncel 19 Ekim)
malware 78

PAN-OS CVE-2026-0257’nin Aktif İstismarı (Güncel 19 Ekim)

PAN-OS CVE-2026-0257 zafiyetiyle ilgili aktif istismar bildiriliyor; bazı ransomware gruplarının bu açığı kullandığı belirtiliyor.

20.10.2026 01:35 Unit 42 US
16 Yaşındaki Broadcom Wi-Fi Açığı Isındırıcı Olabilir: Şifre Girmeden Yönlendiricileri Ele Geçirebiliyor
malware 78

16 Yaşındaki Broadcom Wi-Fi Açığı Isındırıcı Olabilir: Şifre Girmeden Yönlendiricileri Ele Geçirebiliyor

Bir Broadcom Wi-Fi zafiyeti, kimlik doğrulaması olmadan Wi-Fi menzilindeki saldırganların yönlendiricilere kod çalıştırmasına olanak tanıyor. SDK’da 2010’dan beri mevcut olan bu açık, fiziksel güvenlik ve ağ güvenliği açısından kritik bir tehdit oluşturuyor.

19.10.2026 03:36 Security Affairs IT
Citizen Lab Zero-Click Candiru Spyware Infections at Al Jazeera via Targeted Online Ads
malware 75

Citizen Lab Zero-Click Candiru Spyware Infections at Al Jazeera via Targeted Online Ads

Candiru spyware’i, kullanıcı etkileşimi gerektirmeyen zero-click saldırılarla Al Jazeera’yi hedefleyen online reklamlar üzerinden bulaştırdı; reklam yüklenir yüklenmez zararlı kod çalışıyor.

15.10.2026 19:01 The Hacker News US
Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor
malware 72

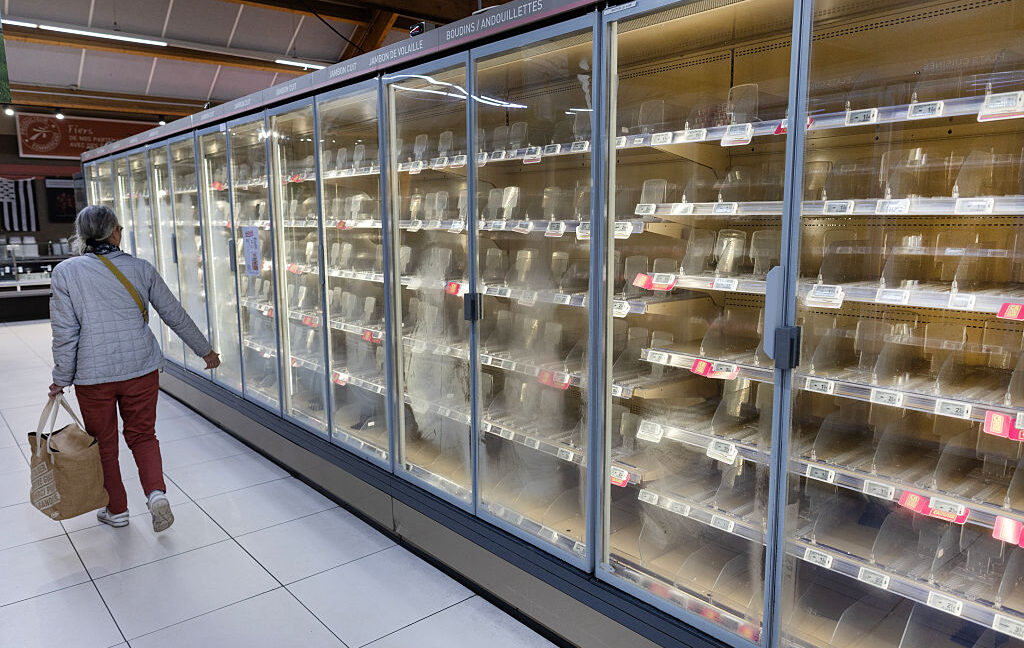
Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor

Eski güvenliksiz IoT/akıllı cihazlar nedeniyle 700 süpermarkette zararlar ve potansiyel yangın riskleri doğuran bir güvenlik olayı bildirildi; tehdit aktörlerinin ağ güvenliğini aşması ve mali kayıplara yol açması ön planda.

15.10.2026 00:35 Ars Technica US
Ağ İçindeki Gürültü: Basit Bir Saldırı Üçüncü Taraf Riski Nasıl Ortaya Çıkardı
malware 72

Ağ İçindeki Gürültü: Basit Bir Saldırı Üçüncü Taraf Riski Nasıl Ortaya Çıkardı

Unit 42, basit nitelikte bir saldırının bir Avrupa bankasının IT altyapısını hedeflediğini ortaya koyuyor ve bu örnek üzerinden benzer tehditlere karşı tespit ve savunma stratejileri sunuyor.

14.10.2026 01:00 Unit 42 US
Apple’s $299 HomeView smart hub is here: 8 highlights, including the wall model
malware 60

Apple’s $299 HomeView smart hub is here: 8 highlights, including the wall model

Apple'ın 299$'lık HomeView hub'ı ile ilgili öne çıkan 8 özellik ve fiyat bilgisi paylaşılıyor; haber, kullanıcı testi ve güvenlik açısından değerli olabilecek ayrıntılara odaklanıyor.

13.10.2026 17:31 ZDNet Security US
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
StyleSmuggler – Adobe Commerce, Adobe Commerce B2B ve Magento RCE (CVE-2026-75650): Genel Bakış ve Sonuçlar
malware 92

StyleSmuggler – Adobe Commerce, Adobe Commerce B2B ve Magento RCE (CVE-2026-75650): Genel Bakış ve Sonuçlar

StyleSmuggler olarak adlandırılan CVE-2026-75650, kimlik doğrulaması olmadan ağ üzerinden kod yürütmeye yol açan kritik bir güvenlik açığıdır ve Adobe Commerce/ Magento ekosistemini hedefliyor.

09.09.2026 01:15 NetSPI US
malware 68

Claude, Codex ve Hermes, sahip olunmayan kodu kurulu kurulu olmayan ağlar içinde yükledi

İçerikler llms.txt ve llms-full.txt adlı dosyalarda, sitelerin yüksek düzey yapısını makine tarafından okunabilir özetlerle sağlayan bir anlayış kullanılıyor; yanlış yapılandırma ve otomatik yükleme sonucunda AI ajanları ve insan kullanıcılar kötü niyetli yazılımlara maruz kalabilir.

06.09.2026 05:00 NCSC-FI News FI
malware web_security AIOps
malware 60

2026-08-31: Files for an ISC diary (Guildma/Astaroth infection)

Guildma/Astaroth enfeksiyonuyla ilgili ISC günlüğü dosyaları ve analizleri; zararlı iletişim ve enfeksiyon süreci teknik olarak ele alınıyor.

04.09.2026 19:51 Malware Traffic Analysis US
malware trojan Guildma
Yeni Ted Backdoor'ı, Kurbanların Kendi HAProxy Yapılandırmalarının İçine Gizlenerek Web Trafiğini Yakalıyor
malware 78

Yeni Ted Backdoor'ı, Kurbanların Kendi HAProxy Yapılandırmalarının İçine Gizlenerek Web Trafiğini Yakalıyor

Ted adında bir backdoor, hedeflenen HAProxy yük dengeleyicilerine gömülü olarak tespit edildi; bu backdoor web trafiğini yakalıyor ve ziyaretçilere değiştirilmiş sayfalar sunuyor. Saldırganlar, kod yürütme yetkisi elde ederek implantı kuruyor.

04.09.2026 17:51 The Hacker News US
KP APT’leri: Ted backdoor ve curlRAT Güney Kore medya ve otomotiv sektörlerini hedef alıyor

KP APT’leri: Ted backdoor ve curlRAT Güney Kore medya ve otomotiv sektörlerini hedef alıyor

04.09.2026 15:00 78
malware 78

Yapay Zeka Kodlama Ajanları Kurumsal Ağlarda Bilinmeyen/Guvenilir Olmayan Kodlar Yüklüyor

Bir Stealth startup'ın araştırması, AI kodlama ajanlarının güvenilir olmayan kod paketleriyle kurumsal ağlara sızma potansiyelini ortaya koyuyor; çeşitli büyük şirketlerden beaconlar ve süreç zincirleri gözlemlenmiş.

04.09.2026 13:35 Schneier on Security US
malware AI code_injection
malware 72

Ücretsiz yayın kutuları evinizdeki trafiği kriminal aktivitelerin yönlendirilmesi için kullanabilir

SuperBox cihazlarındaki bazı uygulamaların ev ağını konut-proxy ağına yönlendirebileceği belirlendi; kullanıcıların trafik güvenliği risk altında olabilir.

04.09.2026 12:20 Malwarebytes Labs US
malware network privacy
malware 78

Salıty, uzun süredir var olan botnetlerinden biri nihayet bozuldu

Sality botnetinin dağıtılması için peer-to-peer sinkhole operasyonu uygulanarak yaklaşık 15.000’den fazla enfekte bilgisayarın birbirleriyle iletişimi kesildi ve saldırgan operatöre olan bağlantılar devre dışı bırakıldı.

03.09.2026 05:00 NCSC-FI News FI
botnet siber güvenlik sinkhole
BGP Yönlendirme ile Zararlı Virtualizor Güncellemesi Dağıtımı ve Kalıcı Kök Erişimi

BGP Yönlendirme ile Zararlı Virtualizor Güncellemesi Dağıtımı ve Kalıcı Kök Erişimi

02.09.2026 16:12 78
malware 75

Sahte Gerçekleştirilmiş Virtualizor Güncellemesi BGP Hatalı Yönlendirme ile Sunuldu

Güvenilir görünen TLS sertifikalarıyla sahte yazılım güncellemeleri BGP hijacking ile dağıtıldı; kullanıcılar ve yazılım tedarik zincirleri için ciddi bir tehdit.

02.09.2026 14:31 SecurityWeek US
malware network-security bgp-hijacking
Bir komedi hatası yüzünden enfekte edilen ağlar için BGP simgesiyle kötü niyetli kullanımlar
malware 72

Bir komedi hatası yüzünden enfekte edilen ağlar için BGP simgesiyle kötü niyetli kullanımlar

BGP yönlendirme hatalarıyla zararlı envanterin üretim yazılımlarını etkilediği bir saldırı değerlendiriliyor; olay, güvenlik ve ağ yönetişimini etkileyen kritik bir tespit sunuyor.

02.09.2026 14:00 Ars Technica US
network-security bgp malware
Bir AI Destekli Siber Saldırı: Unit 42 Araştırması İçinde
malware 78

Bir AI Destekli Siber Saldırı: Unit 42 Araştırması İçinde

Otonom yapay zeka ajanlarının kullanıldığı bir siber saldırı, birkaç saat içinde kurumsal ağlara erişim sağladı. Rapor, bu tür saldırılara karşı savunma yaklaşımlarını ve dikkat edilmesi gereken güvenlik önlemlerini özetliyor.

02.09.2026 13:00 Unit 42 US
siber güvenlik malware ai
malware 78

Salıty botnet altyapısı ortak küresel operasyonla dağıtıldı

Sality botnet altyapısı uluslararası operasyonla dağıtıldı; P2P botnetin etkisini azaltmaya yönelik adımlar atıldı ve zararlı ağ faaliyetleri engellendi.

02.09.2026 11:00 BleepingComputer US
malware botnet ciber güvenlik
1 ... 8 9 10 11 12 ... 26
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-20
Son 24 saatte çeşitli güvenlik olayları gün yüzüne çıktı ve çok sayıda uygulama ve altyapıyı hedefleyen açıklaryle karşılaşıldı. Kritik NGINX açıklarını gidermek için F5’in çıkardığı yamanmalar, tedarik zinciri saldırısı yoluyla Rank Math PRO WordPress eklentisinin enjekte edilmiş yazılımla etkilenmesi ve SiteGuard WAF ile OS komut enjeksiyonu zafiyeti gibi olaylar öne çıktı. Siemens Software Center ve Red Hat ürünlerindeki yaygın güvenlik açıkları da acil önlem gerektiriyor. Genel olarak uzaktan kod yürütme, komut enjeksiyonu ve DLL sideloading gibi tehditler aktif olarak istismar ediliyor. Ayrıca küresel olarak ABD öne çıkıyor, ardından Avrupa ve Kanada kaynaklı uyarılar ve güncelleme talepleri gelmekte. Güvenlik ekiplerinin hızlı güncelleme, uç uç nokta güvenliği güçlendirme ve olay müdahale planlarını güncellemesi kritik önem taşıyor.
Toplam Haber: 65
Yüksek Önem: 3
IOC/CVE: 17
Öne Çıkanlar
• F5 tarafından NGINX açıklarını kapatmak için out-of-band yamalar yayımlanması ve kritik açıklar nedeniyle hızlı müdahale gerekliliği
• Rank Math PRO WordPress eklentisine yönelik tedarik zinciri saldırısı sonucunda enjekte edilmiş kötü amaçlı yazılım tespit edildi
• SiteGuard Server Edition'da CVE-2026-106931 ile OS komut enjeksiyonunun istismar edilmesi ve kök/ SYSTEM yetkileriyle komut çalıştırılabilmesi
• Siemens Software Center'da DLL sideloading açığı CVE-2026-110936 nedeniyle aktif olarak istismar ediliyor
• Red Hat ürünlerinde geniş çaplı güvenlik açıkları ve kapsamlı güncelleme önerileri
CVE ve Açıklamaları
CVE-2026-110936
dll sideloading nedeniyle uzaktan kod yürütme potansiyeli
CVE-2021-XXXXX
bilinmiyor (örnek veri)
CVE-2026-XXXX
bilinmiyor (örnek veri)
CVE-2026-25243
bilinmiyor (örnek veri)
CVE-2026-23479
bilinmiyor (örnek veri)
CVE-2026-25588
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-25589
bilinmiyor (örnek veri)
CVE-2026-23631
bilinmiyor (örnek veri)
CVE-2026-88771
bilinmiyor (örnek veri)
CVE-202X-XXXX
bilinmiyor (örnek veri)
CVE-2026-106931
OS komut enjeksiyonu nedeniyle yüksek risk
CVE-2026-106030
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-43865
bilinmiyor (örnek veri)
CVE-2026-78162
bilinmiyor (örnek veri)
CVE-2026-78163
bilinmiyor (örnek veri)
CVE-2026-78164
bilinmiyor (örnek veri)
CVE-2026-78165
bilinmiyor (örnek veri)
CVE-2026-79983
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-79984
bilinmiyor (örnek veri)
CVE-2026-79985
bilinmiyor (örnek veri)