Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 305 kayıt listeleniyor.

305
Kayıt
12
Bu sayfa
1023
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security iot windows cve AI network
Öne çıkan haberler
PAN-OS CVE-2026-0257’nin Aktif İstismarı (Güncel 19 Ekim)
malware 78

PAN-OS CVE-2026-0257’nin Aktif İstismarı (Güncel 19 Ekim)

PAN-OS CVE-2026-0257 zafiyetiyle ilgili aktif istismar bildiriliyor; bazı ransomware gruplarının bu açığı kullandığı belirtiliyor.

20.10.2026 01:35 Unit 42 US
16 Yaşındaki Broadcom Wi-Fi Açığı Isındırıcı Olabilir: Şifre Girmeden Yönlendiricileri Ele Geçirebiliyor
malware 78

16 Yaşındaki Broadcom Wi-Fi Açığı Isındırıcı Olabilir: Şifre Girmeden Yönlendiricileri Ele Geçirebiliyor

Bir Broadcom Wi-Fi zafiyeti, kimlik doğrulaması olmadan Wi-Fi menzilindeki saldırganların yönlendiricilere kod çalıştırmasına olanak tanıyor. SDK’da 2010’dan beri mevcut olan bu açık, fiziksel güvenlik ve ağ güvenliği açısından kritik bir tehdit oluşturuyor.

19.10.2026 03:36 Security Affairs IT
macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri
malware 78

macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri

macOS Mirage, Apple Silicon üzerinde çalışan yeni bir dinamik analiz sandboxı olarak duyuruldu ve Sigma kuralları ile MITRE ATT&CK eşleştirmesi sağlanıyor. Box of Apples'ın yerini alacak bu çözümler, kapsamlı telemetry, grafiksel izleme ve live analiz özellikleri sunuyor.

13.10.2026 14:53 VirusTotal Blog US
Citizen Lab Zero-Click Candiru Spyware Infections at Al Jazeera via Targeted Online Ads
malware 75

Citizen Lab Zero-Click Candiru Spyware Infections at Al Jazeera via Targeted Online Ads

Candiru spyware’i, kullanıcı etkileşimi gerektirmeyen zero-click saldırılarla Al Jazeera’yi hedefleyen online reklamlar üzerinden bulaştırdı; reklam yüklenir yüklenmez zararlı kod çalışıyor.

15.10.2026 19:01 The Hacker News US
Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor
malware 72

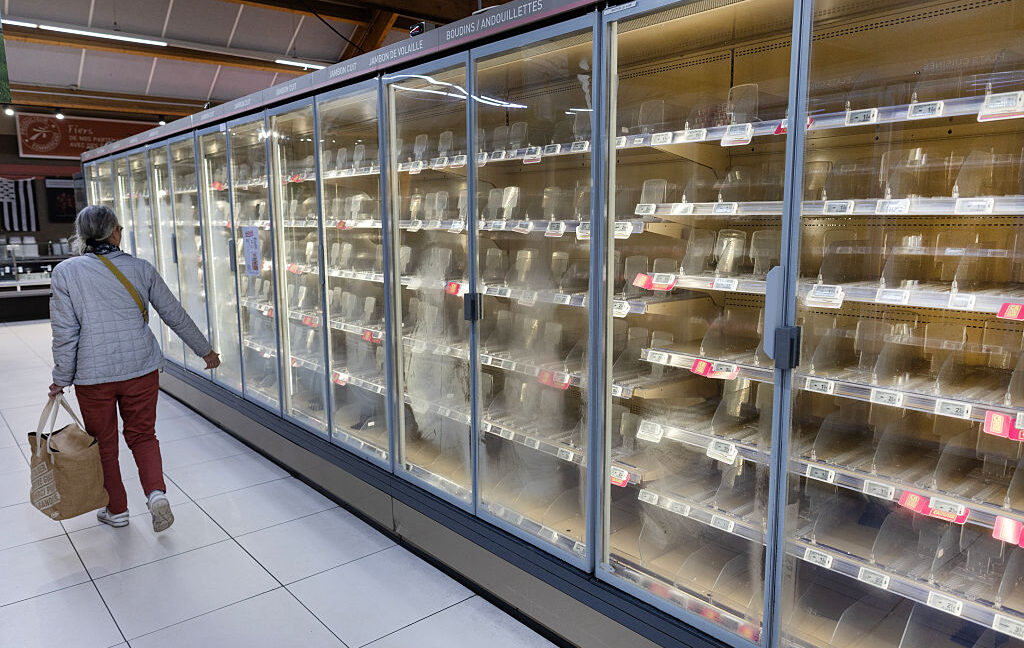
Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor

Eski güvenliksiz IoT/akıllı cihazlar nedeniyle 700 süpermarkette zararlar ve potansiyel yangın riskleri doğuran bir güvenlik olayı bildirildi; tehdit aktörlerinin ağ güvenliğini aşması ve mali kayıplara yol açması ön planda.

15.10.2026 00:35 Ars Technica US
Ağ İçindeki Gürültü: Basit Bir Saldırı Üçüncü Taraf Riski Nasıl Ortaya Çıkardı
malware 72

Ağ İçindeki Gürültü: Basit Bir Saldırı Üçüncü Taraf Riski Nasıl Ortaya Çıkardı

Unit 42, basit nitelikte bir saldırının bir Avrupa bankasının IT altyapısını hedeflediğini ortaya koyuyor ve bu örnek üzerinden benzer tehditlere karşı tespit ve savunma stratejileri sunuyor.

14.10.2026 01:00 Unit 42 US
Apple’s $299 HomeView smart hub is here: 8 highlights, including the wall model
malware 60

Apple’s $299 HomeView smart hub is here: 8 highlights, including the wall model

Apple'ın 299$'lık HomeView hub'ı ile ilgili öne çıkan 8 özellik ve fiyat bilgisi paylaşılıyor; haber, kullanıcı testi ve güvenlik açısından değerli olabilecek ayrıntılara odaklanıyor.

13.10.2026 17:31 ZDNet Security US
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
malware 85

Yapay zeka destekli fidye yazılımı döneminde şifreli yedeklemeler neden başarısız olabilir?

Yapay zeka destekli fidye yazılımları, şifreli yedekleme sistemlerine sızarak kurtarma noktalarını bozmakta ve veri koruma stratejilerini etkisiz hale getirmektedir.

02.03.2026 22:28 ZDNet Security -
fidye yazılım siber güvenlik yedekleme
malware 85

Toplam Fidye Ödemeleri İkinci Yıl Durduruldu, Saldırılar Artıyor

Ransomware saldırıları %50 artarken, toplam ödemelerde %8'lik bir düşüş yaşandı. Medyan fidye ödemesi ise %368 artarak yaklaşık 60,000 dolara ulaştı. Suçlular ve devlet bağlantılı aktörler, aynı altyapıyı kullanarak tespit edilmekten kaçınıyor.

01.03.2026 06:00 NCSC-FI News -
ransomware fidye saldırı
malware 85

Vshell: Cobalt Strike'a Çince Alternatif

Vshell, Windows ve Linux sistemlerini yönetmek için kullanılan bir komut ve kontrol platformudur. İlk olarak bir uzaktan erişim aracı olarak tanıtılan Vshell, daha sonra ticari simülasyon çerçevelerine alternatif olarak konumlandırılmıştır.

28.02.2026 06:00 NCSC-FI News -
siber güvenlik komut kontrol malware
malware 85

MAR-25993211-r1.v2 Ivanti Connect Secure (RESURGE)

CISA, RESURGE Malware'ın teknik detaylarını güncelleyerek, ağ savunucularının bu tehdidi tanıması ve yanıt vermesi için gerekli araçları sağladı. Malware, Ivanti Connect Secure cihazlarında gizli kalabilir ve gelişmiş iletişim teknikleri kullanarak çalışabilir.

28.02.2026 06:00 NCSC-FI News -
malware siber güvenlik ağ güvenliği
malware 85

Çifte darbe: Steaelite RAT, veri hırsızlığı ve fidye yazılımını tek bir kötü araçta topluyor

Steaelite RAT, siber suç ağlarında satılan yeni bir uzaktan erişim trojanıdır. Bu araç, fidye yazılımı ve veri hırsızlığını bir araya getirerek, kullanıcıların kimlik bilgilerini ve kripto para birimlerini çalmak için kullanılabiliyor.

28.02.2026 01:59 The Register Security -
RAT fidye yazılımı veri hırsızlığı
malware 85

APT37 hackerları hava boşluğu olan ağlara sızmak için yeni malware kullanıyor

APT37 hackerları, internet bağlantılı ve hava boşluğu olan sistemler arasında veri taşımak için yeni malware araçları kullanıyor. Bu araçlar, çıkarılabilir sürücüler aracılığıyla yayılıyor ve gizli gözetim yapma yeteneğine sahip.

27.02.2026 22:21 BleepingComputer -
APT37 malware siber güvenlik
ScarCruft, Hava Boşluğu Olan Ağlara Sızmak İçin Zoho WorkDrive ve USB Kötü Amaçlı Yazılım Kullanıyor
malware 85

ScarCruft, Hava Boşluğu Olan Ağlara Sızmak İçin Zoho WorkDrive ve USB Kötü Amaçlı Yazılım Kullanıyor

Kuzey Koreli ScarCruft grubu, hava boşluğu olan ağlara sızmak için Zoho WorkDrive ve USB tabanlı kötü amaçlı yazılımlar kullanıyor. Zscaler ThreatLabz tarafından Ruby Jumper kod adıyla adlandırılan bu kampanya, yeni bir arka kapı ve komut iletimi için çıkarılan implantları içeriyor.

27.02.2026 15:43 The Hacker News -
malware 85

Marquis, firewall sağlayıcısı SonicWall'a dava açtı, güvenlik açıkları nedeniyle fidye yazılımı saldırısına uğradığını iddia ediyor

Fintech şirketi Marquis, firewall sağlayıcısı SonicWall'a dava açarak, SonicWall'ın güvenlik açıklarının fidye yazılımı saldırısına yol açtığını öne sürdü. Bu durum, siber güvenlik alanında önemli bir tartışma başlatabilir.

24.02.2026 19:37 TechCrunch Security -
fidye yazılımı güvenlik açığı firewall
malware 85

Japon teknoloji devi Advantest fidye yazılımı saldırısına uğradı

Advantest, fidye yazılımı saldırısının kurumsal ağını hedef aldığını ve bu durumun müşteri veya çalışan verilerini etkileyebileceğini duyurdu.

20.02.2026 21:30 BleepingComputer -
fidye yazılımı siber güvenlik veri ihlali
Google Play ve Android uygulama ekosistemlerini 2025'te güvenli tutmak

Google Play ve Android uygulama ekosistemlerini 2025'te güvenli tutmak

19.02.2026 20:00 85
malware 85

Japonya'daki Washington Oteli fidye yazılımı enfeksiyonu olayını açıkladı

Washington Hotel, 13 Şubat 2026'da gerçekleşen bir fidye yazılımı saldırısında sunucularının tehlikeye girdiğini duyurdu. Saldırının finansal etkileri henüz değerlendiriliyor.

18.02.2026 06:00 NCSC-FI News -
fidye yazılımı siber saldırı veri ihlali
malware 85

500,000'den Fazla VKontakte Hesabı Kötü Amaçlı Chrome Uzantılarıyla Ele Geçirildi

Araştırmacılar, VKontakte üzerinde 500,000'den fazla hesabın kötü amaçlı Chrome uzantıları aracılığıyla ele geçirildiğini açıkladı. Bu uzantılar, kullanıcıların izni olmadan hesap ayarlarını değiştirdi ve saldırganların kontrolündeki gruplara otomatik olarak abone olmalarını sağladı.

17.02.2026 06:00 NCSC-FI News -
malware siber güvenlik Chrome uzantıları
1 ... 22 23 24 25 26
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-20
Son 24 saatte çeşitli güvenlik olayları gün yüzüne çıktı ve çok sayıda uygulama ve altyapıyı hedefleyen açıklaryle karşılaşıldı. Kritik NGINX açıklarını gidermek için F5’in çıkardığı yamanmalar, tedarik zinciri saldırısı yoluyla Rank Math PRO WordPress eklentisinin enjekte edilmiş yazılımla etkilenmesi ve SiteGuard WAF ile OS komut enjeksiyonu zafiyeti gibi olaylar öne çıktı. Siemens Software Center ve Red Hat ürünlerindeki yaygın güvenlik açıkları da acil önlem gerektiriyor. Genel olarak uzaktan kod yürütme, komut enjeksiyonu ve DLL sideloading gibi tehditler aktif olarak istismar ediliyor. Ayrıca küresel olarak ABD öne çıkıyor, ardından Avrupa ve Kanada kaynaklı uyarılar ve güncelleme talepleri gelmekte. Güvenlik ekiplerinin hızlı güncelleme, uç uç nokta güvenliği güçlendirme ve olay müdahale planlarını güncellemesi kritik önem taşıyor.
Toplam Haber: 65
Yüksek Önem: 3
IOC/CVE: 17
Öne Çıkanlar
• F5 tarafından NGINX açıklarını kapatmak için out-of-band yamalar yayımlanması ve kritik açıklar nedeniyle hızlı müdahale gerekliliği
• Rank Math PRO WordPress eklentisine yönelik tedarik zinciri saldırısı sonucunda enjekte edilmiş kötü amaçlı yazılım tespit edildi
• SiteGuard Server Edition'da CVE-2026-106931 ile OS komut enjeksiyonunun istismar edilmesi ve kök/ SYSTEM yetkileriyle komut çalıştırılabilmesi
• Siemens Software Center'da DLL sideloading açığı CVE-2026-110936 nedeniyle aktif olarak istismar ediliyor
• Red Hat ürünlerinde geniş çaplı güvenlik açıkları ve kapsamlı güncelleme önerileri
CVE ve Açıklamaları
CVE-2026-110936
dll sideloading nedeniyle uzaktan kod yürütme potansiyeli
CVE-2021-XXXXX
bilinmiyor (örnek veri)
CVE-2026-XXXX
bilinmiyor (örnek veri)
CVE-2026-25243
bilinmiyor (örnek veri)
CVE-2026-23479
bilinmiyor (örnek veri)
CVE-2026-25588
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-25589
bilinmiyor (örnek veri)
CVE-2026-23631
bilinmiyor (örnek veri)
CVE-2026-88771
bilinmiyor (örnek veri)
CVE-202X-XXXX
bilinmiyor (örnek veri)
CVE-2026-106931
OS komut enjeksiyonu nedeniyle yüksek risk
CVE-2026-106030
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-43865
bilinmiyor (örnek veri)
CVE-2026-78162
bilinmiyor (örnek veri)
CVE-2026-78163
bilinmiyor (örnek veri)
CVE-2026-78164
bilinmiyor (örnek veri)
CVE-2026-78165
bilinmiyor (örnek veri)
CVE-2026-79983
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-79984
bilinmiyor (örnek veri)
CVE-2026-79985
bilinmiyor (örnek veri)